Insolite

Le Terminator T-800 arrive sur vos écrans

Soumis par fredericmazue le
Image

Les Jedis de Star Wars n'ont qu'à bien se tenir, voire à se planquer : le Terminator T-800 débarque !

Grosse activité science-fiction sur les écrans... Aujourd'hui Star Wars épisode VII sort au cinéma. Personne ne peut y échapper :-) Pour être dans l'ambiance, ou pour survivre, vous n'avez plus qu'à dégainer votre smartphone et le transformer en sabre laser.

Survivre... c'est bien tout le problème, car le Terminator T-800 vient également d'arriver sur vos écrans et là, personne n'en réchappe :-)

Il vient d'arriver en la personne du noyau Linux, mouture 4.1.15, qui comme chacun sait est la version du noyau Linux qui faisait tourner Skynet quand celui-ci a conçu le Terminator T-800 :-)

Le T-800 est arrivé hier, un jour avant Star Wars, en vertu du principe que les Terminators voyagent mieux dans le temps que les Jedis. Le noyau Linux 4.1.15 sera également une version LTS, grâce à la durée de vie des piles à hydrogène :-)

Les cybercriminels ont des problèmes de budget eux aussi

Soumis par fredericmazue le

La cybercriminalité c'est faire de l'argent facile croyez-vous ? Pas si sûr... Comme dirait Fernand Reaynaud, ça eut payé, mais ça paie plus. En tout cas moins... Développer c'est difficile et ça coûte cher, c'est bien connu. Et ça s'applique aussi aux malwares

Ainsi, selon Kaspersky Lab, la demande en nouveaux programmes malicieux a atteint son seuil de saturation en 2015. Pour les experts de Kaspersky Lab, cette chute s’explique par le fait qu’il est coûteux de coder un nouveau malware. Les cybercriminels ont réalisé qu’ils pouvaient obtenir des résultats aussi satisfaisants en utilisant des programmes publicitaires intrusifs ou des signatures numériques légitimes dans leurs attaques. Cette approche semble fonctionner car les résultats démontrent qu’en dépit de la réduction des investissements en nouveaux malwares, le nombre d’attaques visant les utilisateurs en 2015 a augmenté de 5%.

Les cybercriminels qui sont à la recherche d’un retour sur investissement rapide semblent avoir décidé que les outils de code complexes comme les rootkits, les bootkits ou les virus en mesure de se reproduire (replicating viruses) sont efficaces mais coûteux, réduisant les marges et bénéfices. De plus, ces programmes malicieux complexes, qui peuvent coûter plusieurs dizaines de milliers de dollars à développer, ne sont pas toujours protégés contre les logiciels antivirus qui sont eux-mêmes de plus en plus sophistiqués.

 Les adwares ont le vent en poupe

Pour cette raison, l’année 2015 a été marquée par une augmentation des adwares, inoffensifs mais souvent intrusifs, dans la somme totale des objets signalés par la détection anti-virus. C’est une évolution dans la stratégie des cybercriminels, qui sont de plus en plus nombreux à adopter une approche ressemblant à celle d’une entreprise, en s’engageant par exemple dans la vente de logiciels commerciaux quasi-légitimes.

Le vol de certificats de plus en plus prisé

Autre tendance : certains cybercriminels et même des menaces étatiques avancées utilisent les certificats légaux de produits numériques. En achetant ou en volant de véritables certificats, les attaquants trompent les logiciels de sécurité qui font confiance à un fichier dont la signature émane d’une source connue. La valeur d’un certificat peut être de quelques dizaines de dollars.

“La vision romanesque que nous avons parfois du cyber crime est de plus en plus éloignée de la réalité. Aujourd’hui, les malwares sont créés, achetés et revendus dans des buts spécifiques. Le marché commercial des malwares est maintenant bien installé et évolue vers plus de simplicité. Les fichiers malicieux qui sont du « code pour le code » disparaissent et cette simplification se retrouve aussi du côté des attaques ciblées" - explique Vyacheslav Zakorzhevsky, Head of Anti-Malware Team chez Kaspersky Lab.

Evolution entre 2012 et 2015 Entre 2012 et 2013, il y a eu une augmentation rapide du nombre de nouveaux fichiers malicieux détectés par Kaspersky Lab. De 200 000 nouveaux fichiers par jour en 2012, leur nombre est monté à 315 000 en 2013. Par la suite, Kaspersky Lab a enregistré un ralentissement. En 2014, l’augmentation n’a été que de 10 000 fichiers par jour pour finir par décliner de 15 000 en 2015.
Star Wars : Google transcrit en Aurebesh

Soumis par fredericmazue le
Image

La sortie de Star Wars 7, le nouvel épisode de la saga est proche. Ce qui ravira les fans, mais peut agacer les autres, tant il est difficle d'y échapper. Disney et Lucasfilm ont lancé une énorme campagne de marketing dans laquelle même Google s'implique.

Si vous êtes fan de la saga, vous savez que dans l'univers de Star Wars plusieurs langues sont parlées. Le Wookie, l'Ithorians, etc. Mais la langue la plus courante est le Galactic Basic, ou plus simplement le Basic.

Sans aucun rapport avec le langage de programmation Basic ;-) Les lettres du Basic de Star Wars sont écrites avec un alphabet :  l'Aurebesh. Un alphabet apparu il y a quelques milliers d'années, à une date incertaine :-)

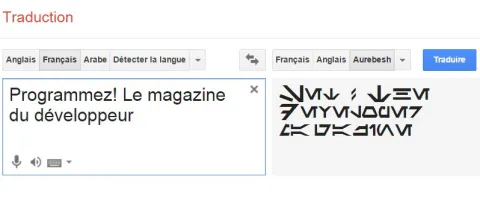
Aujourd'hui, Google Translate transcrit vos saisies en Aurebesh :

Epatez votre petite amie avec un mot doux en Aurebsh :-)

Pour faire bonne mesure, si vous utilisez Chrome et si vous avez un compte Gmail, Google vous proposer de choisir le côté lumineux de la Force... ou de basculer su côté obscur...

www.google.com/starwars/

Cybercrime et châtiment : le rugby plutôt que le piratage et la vie virtuelle

Soumis par fredericmazue le

Max Whitehouse, un jeune hacker de 19 ans vient de comparaître devant le tribunal de Nottingham Crow. Il lui était reproché d'avoir cyber attaqué un site de jeu en ligne au Royaume Uni. Les dommages occasionnés au site ont été estimés à 18 000 £ par le plaignant.

Agé de 17 ans au moment des faits, Max Whitehouse a été facile à retrouver car il avait annoncé à l'avance son méfait sur le compte Twitter de sa mère. Il ne serait pas doué pour faire partie de Anonymous celui-là ;-)

Une perquisition menée à son domicile a permis de découvrir différentes armes achetées en Chine (illégalement), des bonbonnes de gaz et un dispositif paralysant camouflé en iPhone :-)

Notre jeune hacker a d'abord été condamné à 12 mois de prison. Mais le juge, estimant que le jeune vivait dans un monde virtuel, a finalement décidé de sursoir à la peine.

La condamnation est devenue une amende de 200£ pour frais de justice, la confiscation de ses armes et une condamnation à vivre (une vie réelle) :-)

"Vous devriez sortir plus et vivre. Jouer au rugby ou quelque chose comme ça" a dit le juge :-)

Source : www.express.co.uk

Commentaire actu

Envie de hacker DAESH ? Anonymous vous dit comment faire et vous recrute

Soumis par fredericmazue le
Image

A la suite des sinistrés évènements qui ont endeuillé la France vendredi 13 novembre 2015, le collectif de hackers Anonymous a déclaré la cyber guerre à l'Etat islamique, alias ISIS, alias DAESH.

En début de semaine, les Anonymous annonçaient avoir supprimé 5 500 comptes Twitter de terroristes. Mais cela ne leur suffit pas dans leur volonté d'opération de grande ampleur, opération baptisée #OpParis.

L'union faisant la force, Anonymous invite les personnes intéressées à rejoindre leur action. Même celles qui n'ont pas de connaissances en hacking ou autre piratage.

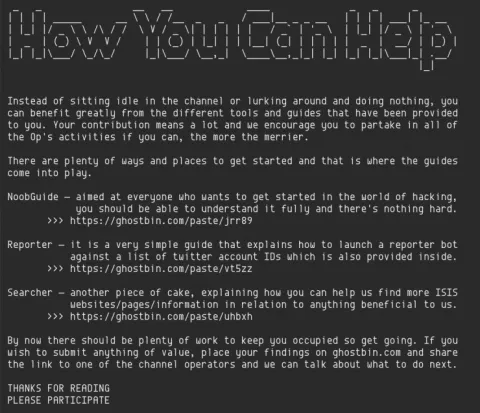
Les Anonymous échangent leurs connaissances sur un canal iRC et vous invitent à les y rejoindre. Pour cela inscrivez-vous sur Pastebin et tapez OpParis.

Les connaissance échangées viennent entre autres sous la forme de 3 guides:

  • Le NoobGuide pour comprendre ce qu’est Anonymous et se familiariser avec le fonctionnement du collectif.
  • Le Twatter Reporter explique comment débusquer les comptes Twitter liés à Daesh.
  • Le Searcher (Search Terms), détaille les moyens utilisés (des outils en Python notamment) par Anonymous pour déceler les sites pro-Daesh sur le web.

Les Anonymous invite également tous ceux qui auraient des connaissances dans ces domaines à les partager. D'ailleurs depuis, les 3 guides susmentionnés sont accessibles sur Ghostbin.com.

Si vous vous lancez dans l'aventure, pensez à user de discernement. Tous les sites signalés par le Searcher ne seront pas forcément des sites liés à DAESH. Ne hackez pas à aveuglément à hue et à dia :-)

Commentaire actu

Une Google Car arrêtée par la police... Pour excès de lenteur

Soumis par fredericmazue le
Image

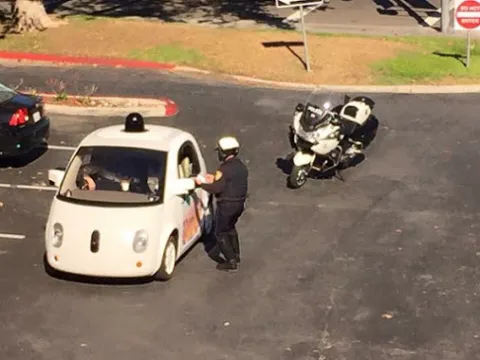
Sur la page Google+ dédiée au projet Google Car, Mountain View a mis en ligne une photo montrant un policier arrêtant une Google Car.

Alors on conduit trop lentement ? ironise Google qui ajoute qu'il doit être plutôt rare qu'un humain se fasse arrêter pour un tel motif.

Le policier avait remarqué qu'une file de voitures s'allongeait derrière un véhicule qui roulait à 24 miles par heure sur une voie dont la vitesse est limitée à 35 miles par heure.

Ce n'est qu'après s'être approché de ce véhicule qu'il s'est aperçu qu'il s'agissait d'une Google Car. Il a alors échangé quelques mots avec le passager.

Rien à reprocher au final à la Google Car dont le comportement sur la chaussée était parfaitement légal.

Pour l'occasion, Google a précisé : Nous limitons la vitesse de nos véhicules à 25 miles par heure pour des raisons de sécurité. De plus nous voulons qu'elles soient ressenties comme sympathiques et conviviales et non qu'elles foncent de manière effrayante dans les rues du quartier.

Panne d'une heure à l'aéroport d'Orly ... Windows 3.1 impliqué !

Soumis par fredericmazue le

Samedi, l'aéroport d'Orly a connu une panne pendant environ une heure, panne abondamment relayée par les médias, car elle a empêché Alain Juppé de rejoindre le Conseil national des Républicains à Paris. Air France a alors expliqué que les désordres étaient dus à une panne informatique du système qui fournit les données météo à la tour de contrôle.

Dit comme ça, vous imaginez un système hitech, dont la complexité est telle que l'on comprend qu'il puisse arriver qu'il tombe en panne de temps en temps.

Mais selon le Canard Enchaîné, la réalité est toute autre. L'ordinateur en panne tournait sous Windows 3.1 La panne a affecté le système Decor (pour "diffusion des données d'environnement contrôle d'Orly et de Roissy"), un petit bijou de technologie qui fonctionne encore avec le logiciel Windows 3.1 installé pour la première fois en 1992  dit le Canard.

Pour mémoire, parce que ça remonte loin :-) Microsoft  a cessé tout support technique de Windows 3.1 depuis 2001.

Evidemment, quand on prend l'avion, savoir que Windows 3.1 veille sur votre vol n'est pas forcément très rassurant. Mais il faut être juste. Il y a eu panne d'ordinateur. Rien ne dit que celle-ci est due à Windows 3.1. C'était peut-être une panne de hardware. Lui aussi devait avoir l'âge de ses artères.    

Toutefois, pour ceux qui s'inquièteraient, le ministère des Transports s'est voulu rassurant. La modernisation des équipements est prévue pour 2017.

2017 ce n'est pas si loin. Par contre, nous ne savons pas si la mise à jour upgradera vers Windows 95 ou vers une autre version de l'OS de Microsoft :-)

Commentaire actu

Anonyme (non vérifié)

J'ai entendu beaucoup parlé de cette panne dans des micros-articles qui pointaient Windows 3.1 du doigt sans explication. Le vôtre est le premier qui parle de panne physique, ce qui paraît effectivement compréhensible si le matos a l'âge de la solution logicielle !

Ailleurs, un commentaire faisait pertinnement remarquer qu'une solution qui avait tenu le coup si longtemps devait être fiable et qu'il n'y avait pas lieu de se gausser. N'empêche que j'aimerais bien avoir le fin mot de l'affaire pour savoir quel composant a lâché !

PS : je suis moins célèbre que Juppé mais je fais aussi partie des personnes qui se sont retrouvées bloquées au sol à Orly ce samedi matin !

mer, 18 Nov 2015 - 11:06 Permalien
Anonyme (non vérifié)

Il est de la responsabilité du directeur des SI de veiller à l'obsolescence des plateformes qu'il a sous sa responsabilité. Dans ce cas, que pourra-t-il faire ? Si le logiciel en question n'a pas été évolué depuis Windows 3.1 il n'est pas exclu que ses auteurs coulent une retraite paisible sous les tropiques et que plus personne ne sache comment ça fonctionne. Je souhaite donc bien du plaisir à ceux qui devront s'y coller...

Normalement, une maintenance planifiée aurait dû faire évoluer tranquillement ce système pour le maintenir dans le créneau de la durée de vie du matériel sur lequel il tourne, soit une dizaine d'années.

mer, 18 Nov 2015 - 12:00 Permalien
Anonyme (non vérifié)

Maintenance planifiée suppose budgets. Et depuis les chocs pétroliers des années 70, les budget ne font que se réduire, partout.

Facile de jeter la pierre aux opérationnels.

mer, 18 Nov 2015 - 14:03 Permalien

Google : les 26 lettres de l'alphabet dans une URL !

Soumis par fredericmazue le

Il y a quelques temps, Google a créé la holding Alphabet, une société devant chapeauter toutes les activités de Mountain View, l'activité historique qu'est le moteur de recherche restant associé à Google.

Cette société a bien sûr son site dédié. Le nom de domaine choisi est abc.xyz. Est, ou plutôt était, car Google vient de s'apercevoir que pour une société nommé Alphabet, il manque 'quelques lettres dans abc.xyz', Google dixit.

Qu'à cela ne tienne, Google a donc enregistré le nom de domaine abcdefghijklmnopqrstuvwxyz.com pour alphabet.

Bien sûr les esprits chagrins ou critiques pourront maintenant dire qu'il y a quelques lettres de trop :-) abcdefghijklmnopqrstuvw.xyz, cela aurait été bien, et surtout plus logique, si l'on considère le premier nom de domaine.

Mais stop aux railleries : Google a aussi réservé le nom de domaine googlesucks.com, sans doute pour éviter la création d'un site mettant en ligne quelques moqueries :-)

Au moment où nous écrivons ces lignes, aucune serveur DNS n'est configuré et abcdefghijklmnopqrstuvwxyz.com n'amène donc sur rien. 

Quand Google manque de perdre son domaine google.com !

Soumis par fredericmazue le

Ca paraît incroyable... mais c'est pourtant vrai, Google a failli perdre son nom de domaine principal google.com par négligence.

Apparemment Mountain View a oublié de renouveler google.com qui est donc retombé dans le domaine public et est devenu disponible à l'achat, comme cela est pour n'importe quel domaine.

C'est ainsi que Sanmay Ved, ancien employé de Google, histoire de tuer le temps, passait en revue les noms de domaine liés à Google, lorsqu'il s'est aperçu que google.com était disponible.

Il l'a donc acheté tout à fait normalement, pour la somme tout à fait normale de 12 dollars. Il a reçu ensuite les mails confirmant son achat.

"J'ai travaillé auparavant chez Google donc je continue à bricoler avec le produit. J'ai tapé Google.com dans Google Domains et à ma grande surprise, ça a affiché qu'il était disponible. J'ai cru que c'était une erreur, mais j'ai pu en fait achever la réservation" raconte-t-il.

Mais comme Sanmay a acheté le domaine sur Google Domain, un employé de Google a vu passer la transaction et a réagit en l'annulant.

Si l'achat avait été fait chez un autre registrar, l'annulation aurait sans doute été impossible, et même là, on se demande si annuler une transaction faite tout à fait normalement est légale. Quand un domaine est libre n'importe qui peut l'acheter. C'est la règle. Il semble que la réaction de Mountain View s'apparente à un refus de vente et Sanmay, en théorie, pourrait rejouer la bataille de pot de terre contre le pot de fer et essayer de faire valoir ses droits :-)

Source : Business Insider

Mais non Windows Update n'a pas été hacké !

Soumis par fredericmazue le
Image
Image

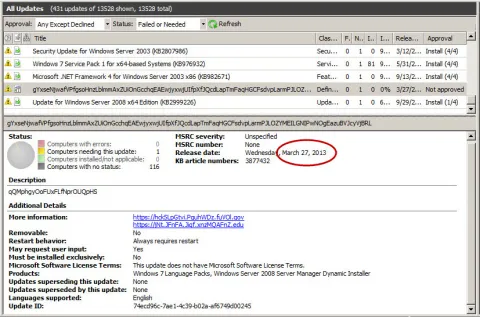
C'est l'attraction de cette fin de semaine. Nombreux sont les utilisateurs de Windows à qui il est arrivé de connaître des problèmes après l'installation de mises à jour du système. Impossibilité de redémarrer, suppression d'une fonctionnalité font entre autres partie du folklore Microsoft.

Folklore qui vient de s'enrichir avec une surprise d'un nouveau genre : Windows Update lui-même qui perd les pédales. Ou qui semblent les perdre du moins.

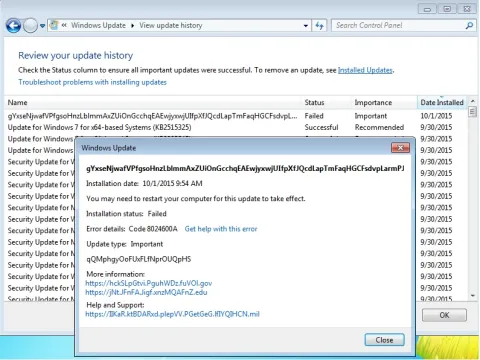
C'est ainsi que des utilisateurs racontent sur un forum avoir installé une mise à jour classée importante, de 4,3 Mo et estampillée : 'Windows Langage Pack'. Bref rien qui ne soit anodin, donc pourquoi s'en priver ?

Mais quelle surprise après dans l'affichage de Windows Update après. Un affichage qui laissait croire que Windows Update ou les serveurs qui sont derrière, se sont fait hacker. Vous imaginez un peu les dégâts si des cybercriminels parvenaient à injecter dans les tous les Windows du monde entier, des mises à jour 'customisées' par leur soin ? :-)

Fort heureusement, ce n'est pas de ça qu'il s'agit cette fois, même si ça y ressemblait fort :-). Il s'agissait tout simplement d'une mise à jour de test 'publiée' par erreur, a précisé Microsoft. Une mise à jour de test quand même pas très fraîche, car son timbre à date indique le 27 mars 2013 :-)