Insolite

Microsoft ouvre le code de la Calculatrice Windows... et appelle aux contributions

Soumis par fredericmazue le

Vous la connaissez tous, cette application livrée avec Windows : la calculatrice. Elle fait partie des meubles. Si vous vous sentez une âme d'ébéniste, vous pouvez désormais envisager de la faire évoluer.

En effet Microsoft ouvre le code de la Calculatrice Windows et le place sous licence MIT. Cette licence permissive vous permet de réutiliser ce code dans vous application. Microsoft ouvre non seulement le code mais aussi les outils de construction, les tests unitaires et la feuille de route. Il faut ce qu'il faut...

Une feuille de route car la calculatrice Windows va continuer à évoluer. Si, comme l'indique Microsoft, l'ouverture de ce code est un excellent moyen de se familiariser avec la plate-forme universelle Windows, Redmond appelle aux contributions pour l'avenir. Vous pouvez proposer de nouvelles fonctionnalités pour cette application vénérable, et soumettre du code, qui sera validé comme il se doit au cours de processus de tests de fonctionnalités, de vérification de la compatibilité, de test de sécurité, et de tests de qualité. Après quoi vous aurez la satisfaction d'avoir écrit du code qui fait partie de Windows :-)

La Calculatrice Windows est donc devenue un logiciel libre sous licence MIT, disponible sur GitHub.

Ne manquez pas de lire en entier la page de présentation du projet. Vous y découvrirez que la Calculatrice Windows envoie des données télémétriques à Microsoft. Et oui... même la calculatrice :-)
Une mise à jour de Goolge Earth dévoile sites militaires taïwanais secrets

Soumis par fredericmazue le

Certains des sites militaires les plus sensibles de Taïwan, notamment ses installations pour les missiles Patriot fabriqués aux États-Unis, ont été révélés accidentellement au public à l'aide des dernières cartes au rendu 3D de Google, d'après notre confère South China Morning Post.

Toutes les structures - jusqu'aux types de lanceurs et aux modèles de missiles - sont clairement visibles sur les nouvelles cartes, ainsi que l'infrastructure de défense du Bureau de la sécurité nationale et du renseignement militaire, ajoute notre confrère.

Normalement les sites sensibles de cette nature sont floutés par Google. Le ministre taïwanais de la Défense, Yen Te-fa, a déclaré qu'un groupe de travail avait été formé pour travailler avec Google afin de rechercher les ajustements appropriés pour assurer la sécurité nationale.

Le ministre a précisé que "En réalité, le site des infrastructures de défense en temps de paix ne sera pas le même que celui en temps de guerre [...] En fait, les parties confidentielles sont toutes à l'intérieur des structures qu'il serait très difficile d'exposer à l'aide des cartes 3D"

Tandis que selon un autre responsable de la défense taïwanaise, "l'armée travaillerait au renforcement du camouflage des structures et des installations".

Comment Facebook contre les bloqueurs de publicité

Soumis par fredericmazue le
Image
Image
Image

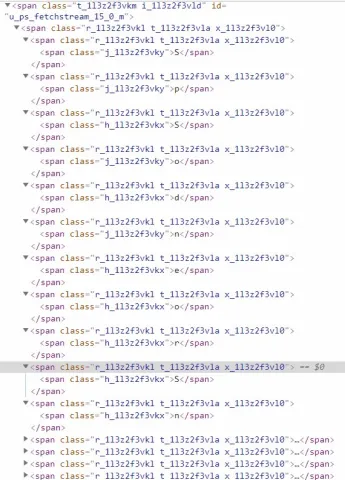
Vous avez peut-être remarqué que les contenus sponsorisés qui défilent dans votre fil d'actualités ne sont pas éliminés, ou pas toujours, par votre bloqueur de publicités. Il faut dire que Facebook fait le forcing pour éviter ça.

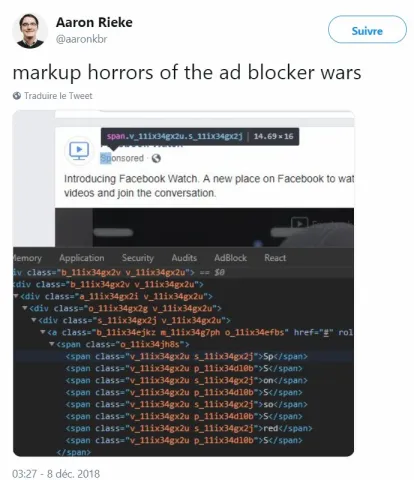
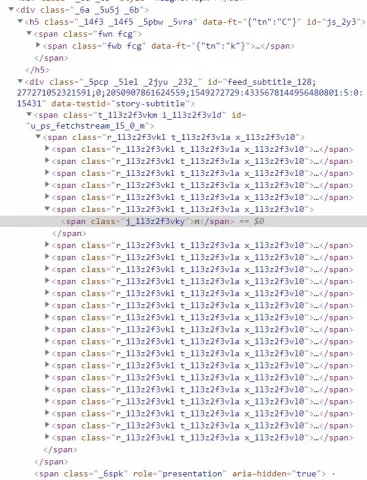
Un forcing tout ce qu'il y a de laid pour celui qui aime le beau code. Un tweet de Aaron Rieke le met en évidence.

Sur cette capture, on voit bien l'ajout de div inutiles, d'un nombre de classes énorme, une trentaine, pour enfumer les bloqueurs de publicités qui rechercheraient le mot 'Sponsored'. Ce mot lui-même est obfusqué avec 9 balises span. Les balises ajoutent les lettres au mot pour leurrer les bloqueurs, tandis que les classes rendent ces décorations invisibles à l'utilisateur humain.

C'est horrible pensez-vous ? Testez votre fil d'actualités Facebook dans le débogueur de votre navigateur, comme votre serviteur vient de le faire. Il se pourrait bien que vous tombiez sur code beaucoup plus laid, rien que pour le mot 'Sponsorisé'.

Beurk :-(

Ce 1er février 2019 est la journée internationale du changement du mot de passe

Soumis par fredericmazue le

Il y des journées pour tout désormais... Une journée du changement du mot de passe, ça peut prêter à sourire, mais ce n'est peut-être pas du superflu pour inciter les utilisateurs à adopter (enfin) de bonnes pratiques.

Le saviez-vous ? Tout comme les langages informatiques ont leurs classements de popularité, l'index TIOBE par exemple, les plus mauvais mots de passe ont aussi un classement de popularité.  La société SplashData en propose un, et l'on peut dire que le résultat est affligeant :

2017

2018


1  123456

N°1  123456

Aucun changement

N°2 password

N°2  password

Aucun changement

#3  12345678

#3  123456789

Progression de 3 places

Qwerty

N°4  12345678

1 place de moins

12345

N°5  12345

Aucun changement

123456789

N°6  111111


Letmein

N°7  1234567

Progression de une place

1234567

N°8  sunshine


Football

N°9  qwerty

Progression de 5 places

Iloveyou

N°10  iloveyou

Aucun changement

123456 se maintient fermement à la première place. 123456789 a gagné 3 place en 2018, par rapport à 2017. Pourtant en matière de mot de passe comme en d'autres circonstances, ce n'est pas la taille qui compte. Enfin pas forcément. Si la taille ne fait pas preuve d'une certaine qualité à l'usage disons :-).

Il y a quelques bonnes pratiques pour choisir un mot de passe. Un mot courant, ne convient pas car il sera très vite cassé par une attaque au dictionnaire. Il convient encore moins s'il correspond à un de vos centres d'intérêts. Ainsi dans le classement SplashData ci-dessus, le mot de passe 'Football' est une catastrophe :-)

Une bonne pratique est qu'un mot de passe soit suffisamment long (la taille ça compte quand même finalement :-) La CNIL recommande 12 caractères MAIS ces 12 caractères doivent être un mélange de minuscules, majuscules et signes. Le problème est alors bien sûr de se rappeler de son mot de passe, d'autant plus qu'il est très fortement recommandé d'en avoir un par site, compte, etc. Une solution est de choisir une petite phrase et d'y remplacer les A par des 4, les I par des 1, les O par des 0 (zéros), les E par des 3, et d'ajouter des signes.

Par exemple :

Hé ma taille est top !

peut donner ce mot de passe :

&M4TA1ll33sttOp!!

Changez vos mots de passe douteux dès aujourd'hui !

Commentaire actu

Richard Stallman : les téléphones portables sont le rêve de Staline

Soumis par fredericmazue le

Richard Stallman, RMS pour les intimes, 'gourou' et évangéliste du logiciel libre, est connu pour ses opinions très tranchées et radicales. Nul doute qu'il joue ainsi une sorte de rôle. Ses opinions peuvent sembler excentriques, et sont sans doute à relativiser. Cela dit elles méritent aussi qu'on s'y arrête et qu'on y réfléchisse, ce qui est probablement un des buts que RMS poursuit.

Richard Stallman vient de donner un conférence en Inde, à Mandya. Ses propos, qui couvrent de nombreux sujets, ont été rapportés par notre confrère Factor Daily. C'est du RMS 100%.

Voici son opinion à propos des téléphones portables modernes, ou smartphones :

[...] Si vous pensez que vous pouvez récupérer votre vie privée en le désactivant [le smartphone], devinez quoi ? Il n'y a pas d'interrupteur. Les téléphones mobiles n'ont pas d'interrupteur. Au lieu de cela, ils ont un bouton pour demander au téléphone de bien vouloir s'éteindre. Une fois converti en un appareil d’écoute, ils ont également modifié le code pour pouvoir appuyer sur ce bouton, de sorte qu’il prétend s’éteindre [...]

Si vous portez un téléphone portable, celui-ci suit toujours vos mouvements et il aurait pu être modifié pour écouter les conversations autour de vous. J'appelle ce produit le rêve de Staline. Qu'est-ce que Staline aurait voulu donner à tous les habitants de l'ancienne Union soviétique? Quelque chose pour suivre les mouvements de ces personnes et écouter leurs conservations.

Heureusement, Staline n'a pas pu le faire car la technologie n'existait pas. Malheureusement pour nous, il existe maintenant et la plupart des gens ont subi des pressions ou ont été amenés à porter le dispositif de rêve de Staline, mais pas moi. Je me méfie de la nouvelle technologie numérique. Je m'attends à ce qu'il ait de nouvelles fonctionnalités malveillantes. C’est arrivé tellement de fois que j’ai appris à m'y attendre, alors j’ai toujours vérifié avant de commencer à utiliser une nouvelle technologie numérique. [...] C'était il y a environ 20 ans, j'ai décidé qu'il était de mon devoir de citoyen de refuser, quel que soit le confort que cela pourrait m'offrir. Abandonner ma liberté de cette manière revenait à ne pas défendre une société libre. C'est pourquoi je n'ai pas de téléphone portable. Je refuse de porter un téléphone portable. 

La souris qui s'est faite aussi grosse qu'un ordinateur

Soumis par fredericmazue le

Si La Fontaine vivait à notre époque ça aurait pu être le titre d'une de ses fables. Mais notre époque est celle des makers qui débordent d'imagination et qui réalisent leurs projets DIY. Cette souris-ordinateur est donc bien réelle.

Vu sur YouTube sur la chaîne Electronic Grenade, ce projet DIY (Pour Do It Yourself - Faites le vous-même). Le projet sur base sur une carte Raspberry Pi dont on en finit plus de trouver des mises en oeuvre toutes plus surprenantes les unes que les autres.

L'auteur du projet a eu l'idée de mettre un Raspberry Pi dans une souris. Mais comme il n'a pas trouvé de souris aux dimensions suffisantes, il a conçu sa souris lui-même et l'a imprimée en 3D.

Puis il a ajouté à la bête un clavier Bluetooth rétractable et un écran couleur OLED LCD de ... 1,5 pouces. Le tout est alimenté par une batterie 500 mah.

Et voilà le travail !

[video:https://www.youtube.com/watch?v=bLjFe7Lzjs8 autoplay:0]

Commentaire actu

Les 10 plus mauvais comportements en matière de mots de passe en 2018

Soumis par fredericmazue le

Dashlane, éditeur de solutions de sécurité, a publié la 3e édition de sa liste annuelle des plus mauvais comportements en matière de gestion de mots de passe. Ce classement met en évidence les personnalités et organisations ayant commis les plus grosses gaffes dans ce domaine en 2018.

Des gaffes étonnantes, surtout lorsqu'elles sont commises par certaines donneurs de leçons en matière de sécurité :-)

Voici le TOP de Dashlane :

  1. Kanye West : le rappeur n’en est plus à une controverse près. Kanye s’est cependant retrouvé de nouveau sous les feux des projecteurs cette année lorsqu’il a été filmé en train de déverrouiller son iPhone à l’aide du code « 000000 », à l’occasion de sa tristement célèbre rencontre avec Donald Trump à la Maison Blanche. Utiliser un mot de passe faible est déjà risqué en soi ; mais faire l’étalage éhonté de cette mauvaise pratique dans une pièce remplie de caméras de télévision relève de l’exploit. Kanye devra donc protéger et renforcer ses mots de passe autant que possible – et au plus vite.
  2. Le Pentagone : il est regrettable de voir le Ministère de la Défense des États-Unis occuper la 2e place cette année alors qu’il s’était déjà placé 4e l’année dernière. Malheureusement, un audit dévastateur du Government Accountability Office (GAO) chargé du contrôle des administrations publiques a découvert de nombreuses failles de cybersécurité au sein de plusieurs systèmes du Pentagone. Parmi les points problématiques : le fait qu’une équipe d’auditeurs ait été capable de deviner des mots de passe administrateur en seulement 9 secondes, ainsi que le fait que plusieurs systèmes d’armement étaient protégés avec des mots de passe par défaut susceptibles d’être trouvés par n’importe quel particulier à l’aide d’une simple recherche sur Google.
  3. Les détenteurs de cryptomonnaies : alors que la valeur des cryptomonnaies atteignait des niveaux records en début d’année, de nombreux détenteurs ont eu l’opportunité de les convertir pour empocher leurs gains. Encore aurait-il fallu qu’ils se souviennent de leurs mots de passe : une multitude d’articles ont en effet raconté les mésaventures d’individus ayant recours à des manœuvres désespérées (comme le fait de solliciter les services d’un hypnotiseur) pour parvenir à récupérer ou juste se remémorer les identifiants de leurs portefeuilles numériques.
  4. Nutella : Nutella a fait l’objet de vives critiques pour avoir donné des conseils figurant parmi les plus absurdes de l’année en matière de sécurité. La société de l’inégalable pâte à tartiner aux noisettes et au chocolat a en effet encouragé ses abonnés sur Twitter à utiliser « Nutella » comme mot de passe. Pour couronner le tout, l’entreprise a envoyé ce tweet mal inspiré pour célébrer la Journée mondiale du mot de passe.
  5. Les cabinets d’avocats britanniques : au Royaume-Uni, des chercheurs ont découvert que plus d’un million d’e-mails et de mots de passe professionnels utilisés par 500 des principaux cabinets d’avocats de la région étaient disponibles sur le dark web. Pour ne rien arranger, la plupart de ces identifiants étaient stockés en texte brut.
  6. Texas : au Texas, tout prend une ampleur gigantesque... y compris les gaffes de cybersécurité. L’État à l’étoile solitaire a perdu plus de 14 millions de données sur ses électeurs, celles-ci étant enregistrées sur un serveur non protégé par mot de passe. Cette gaffe a ainsi exposé des informations personnelles et sensibles sur 77 % de ses électeurs inscrits, dont leurs adresses et leurs précédents votes.
  7. Le personnel de la Maison Blanche : l’année dernière, 2 employés se sont retrouvés dans notre liste : Donald Trump obtenait le titre (peu) enviable de Plus mauvais exemple de 2017 en matière de gestion de mots de passe pour diverses mauvaises habitudes en matière de cybersécurité, tandis que Sean Spicer intégrait notre liste pour avoir publié son mot de passe sur Twitter. Cette année, ces 2 hommes ont passé le relais à un nouveau champion, qui a commis l’erreur d’écrire ses identifiants et mots de passe sur des fournitures de bureau officielles. Son erreur a pris une tout autre dimension lorsqu’il laissa accidentellement le document à un arrêt de bus de Washington D.C...
  8. Google : jusqu’ici, le géant des moteurs de recherche était plutôt réputé pour traiter sa cybersécurité avec sérieux, mais cette année, un étudiant en école d’ingénieur de Kerala (Inde) a piraté l’une de ses pages et a ainsi pu accéder aux programmes diffusés par un satellite de télévision. Ce dernier n’a même pas eu à devenir un invité ou à pirater des identifiants, en effet il a pu accéder aux pages administrateurs de Google sur son appareil mobile en laissant les champs « nom d’utilisateur » et « mot de passe » vides...
  9. Les Nations Unies : l’organisation chargée du maintien la paix dans le monde a un problème de sécurité. Les employés utilisaient Trello, Jira et Google Docs pour collaborer autour de projets, mais oubliaient de protéger bon nombre de leurs documents à l’aide de mots de passe. Ainsi, n’importe quel individu disposant d’un lien fonctionnel pouvait accéder à des plans secrets, à des échanges internationaux et autres mots de passe disponibles en texte brut.
  10. Université de Cambridge : un mot de passe en texte brut laissé sur GitHub permettait à n’importe qui d’accéder aux données de millions de sujets d’études menées par les chercheurs de l’université. Les données étaient extraites de l’application de quiz de Facebook, myPersonality, et contenaient les informations personnelles d’utilisateurs de Facebook, dont des réponses confidentielles à des tests psychologiques.

Le ministre japonais de la cybersécurité n'a jamais utilisé d'ordinateur !

Soumis par fredericmazue le
Image

En France (et dans d'autres pays :-) il est courant de mettre en cause la compétence des hommes politiques et de nos dirigeants. Il est également courant de dire d'eux qu'ils sont dépassés, surtout par l'évolution extrêmement rapide des nouvelles technologies. D'un autre côté, il est couramment admis que le Japon est le pays hitech par excellence, le pays de l'ultra modernité.

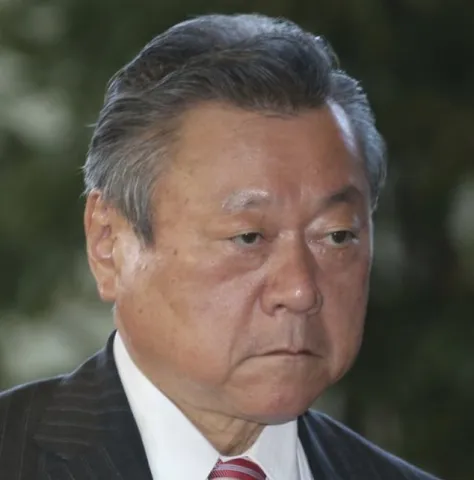
Alors le croirez-vous ? Yoshitaka Sakurada, 68 ans, qui est le chef adjoint de l'unité de stratégie de sécurité informatique du gouvernement japonais vient de faire une bien surprenante révélation, pour le moins.

Lors d'une session en commission parlementaire mercredi dernier, Yoshitaka Sakurada, a révélé ceci : Depuis l'âge de 25 ans, j'ai toujours eu recours à mes employés ou secrétaires, donc je n'ai jamais utilisé d'ordinateur.

Interrogé sur les installations critiques japonaises  telles que centrales nucléaires ou réseaux électrique, et sur les risques d'attaques de ces installations au moyen de logiciels malveillants éventuellement propagés via des clés USB, Yoshitaka Sakurada, très mal à l'aise, a bredouillé que la technologie USB n'était pratiquement jamais utilisée dans ces systèmes, sans, à l'évidence savoir de quoi il parlait. Ainsi que le rapporte AP News. Ce qui n'a pas empêché Yoshitaka Sakurada d'ajouter : Mais je suis convaincu que notre système est sans faille.

Les réactions critiques ne se sont évidemment pas longtemps faites attendre : "Il est incroyable qu’une personne qui n’a pas touché à un ordinateur soit responsable des politiques en matière de cybersécurité", a déclaré le député de l’opposition Masato Imai.

D'autres commentaires sont plus ironiques : Si un hacker vise le ministre Sakurada, il ne pourra jamais lui voler la moindre information. C'est sans doute là le dispositif de sécurité le plus performant.

:-)


Yoshitaka Sakurada

Mark Zuckerberg aurait ordonné à son équipe de direction d'utiliser uniquement des smartphones Android

Soumis par fredericmazue le

Au printemps dernier a éclaté l'affaire Cambridge Analytica, mettant Facebook sur la sellette. A l'époque, Tim Cook, le PDG d'Apple en a fait ses choux gras, vantant la politique d'Apple, notamment dans une interview accordée à MSBBC : "Nous créons pas de trafic autour de votre vie personnelle. La vie privée pour nous est un droit humain. C'est une liberté civile."

Des commentaires qui ont irrité Mark Zuckerberg, le PDG de Facebook. Après quoi selon le New York Times, Mark Zuckerberg, furieux, aurait ordonné à tous les dirigeants de Facebook d'utiliser exclusivement des smartphones Android. Ce qu'il aurait justifié par le fait qu'Android est le système d'exploitation le plus utilisé dans le monde.

Méditer quand son ordinateur est en panne

Soumis par fredericmazue le
Image

Selon une étude de Crucial, 42% des Français redoutent le bug de leur PC, les empêcher d’avancer sur des dossiers urgents. Mais malheureusement, comme chacun le sait, les problèmes informatiques se produisent régulièrement. Alors que faire dans ce cas ?

Selon l'étude 40% des Français en profitent pour pianoter sur leurs smartphones et 20% pour surfer sur les réseaux sociaux. D'autres s’accordent même une courte « digital detox »: parmi eux 42% vont se détendre au petit coin...  26% se font un café et 19% pratiquent une pause méditation...