DNS

L'ICANN lance l'alerte sur une attaque DNS mondiale sans précédent

Soumis par fredericmazue le

L'ICANN est une société de droit californien à but non lucratif ayant pour principales missions d'administrer les ressources numériques d'Internet, telles que l'adressage IP et les noms de domaines de premier niveau (TLD), comme son nom l'indique Internet Corporation for Assigned Names and Numbers , en français, la Société pour l'attribution des noms de domaine et des numéros sur Internet.

L'ICANN avertit que des efforts pour compromettre le système des noms de domaine (« Domain Name System », DNS) sont en cours, ce qui pourrait entraîner des redirections à grande échelle du trafic mondial de données. Une attaque d'une ampleur inédite, précise l'ICANN.

L'objectif de cette attaque est de rediriger du trafic vers des serveurs malicieux, notamment au moyen d'attaques de types 'DNS reflexion', pour effectuer dans un second temps des attaques de type 'homme du milieu' (man-in-the-middle) afin de récupérer des identifiants de connexion et autres données sensibles.

Selon Ben Read, de la société FireEye spécialisée dans le cyber-espionnage, cette attaque émanerait de l'Iran ou aurait pour but de soutenir l'Iran. Selon un Adam Meyers de la société CrowdStrike, les pirates cherchent notamment à voler des mots de passe au Liban et aux Emirats arabes unis.

L'ICANN souligne que ce type d'attaque, qui cible le DNS, ne fonctionne que lorsque DNSSEC n'est pas utilisé. DNSSEC est une technologie développée pour protéger des empoisonnements de données DNS en signant numériquement ces données pour en assurer la validité. Bien que DNSSEC ne puisse pas résoudre toutes les formes d’attaque contre le DNS, lorsqu’il est utilisé, une modification non autorisée d'informations DNS peut être détectée et les utilisateurs ne peuvent plus être redirigés vers des sites malicieux.

Malheureusement, constate l'ICANN, DNSSEC n'est pas encore universellement utilisé.
Commentaire actu

Membre depuis

13 ans 1 mois
admin

Qui vous dit que le communiqué que vous citez est la seule source ? Outre le fait que le communiqué évoque bien "une attaque sur des parties clés de l'infrastructure DNS", l'ICANN a fait une déclaration notamment à l'AFP pour décrire la situation. Déclaration relayée par exemple ici ou ici.

mar, 26 Fév 2019 - 12:22 Permalien

Chrome 69 supprime l'affichage du sous domaine www dans sa barre d'adresse

Soumis par fredericmazue le

Alors que le navigateur Chrome ses 10 ans et qu'il jouit d'un très forte popularité auprès des internautes, la version 69, dont Google a commencé le déploiement provoque le buzz et le mécontentement.

Car Chrome 69 n'affiche plus dans sa barre d'URL, le sous domaine www. Par exemple si vous vous rendez à www. programmez.com, vous verrez programmez.com dans la barre d'adresse. Ceci au motif que Google considère que le sous domaine www est maintenant devenu trivial et que d'une manière générale, www. domaine.truc et domaine.truc sont deux choses équivalentes.

Si cela est souvent vrai, cela ne l'est pas toujours. La décision de Google nous paraît tout simplement contraire à l'esprit avec lequel les spécifications régissant les zones DNS ont été établies. Pourquoi cette idée saugrenue d'afficher une adresse à laquelle on n'est pas ?

La décision nous parait idiote et nous ne sommes pas les seuls. Les commentaires négatifs sont nombreux, à commencer par la liste de discussion des bugs de Chromium. Car beaucoup considèrent ceci tout simplement comme un bug :

C'est un changement stupide. Aucune partie d'un domaine ne doit être considérée comme "triviale". En tant que fournisseur de services Internet, nous devons souvent nous efforcer d’apprendre aux utilisateurs que « www. domain.com » et « domain.com » sont deux domaines différents et qu’ils ne vont pas nécessairement à la même destination. Le monde du marketing a fait beaucoup de dégâts pour convaincre les gens que "www" est à la fois omniprésent et non essentiel, alors qu'en fait, pour certains domaines, son utilisation ou son absence peut être très importante pour arriver au bon endroit.

ou

Très très mauvaise décision! Au nom de quelle autorité exactement www est-l considéré comme "trivial"? Chaque partie d'un domaine est aussi critique que le reste, ce n'est pas exactement votre responsabilité de réglementer les noms.

ou

Un exemple des mauvais résultats de ceci : citibank.com.sg et www. citibank.com.sg ne sont pas le même site, et le premier ne redirige pas vers le second.

ou

Ce sera un rêve de piratage / prise de contrôle de sous-domaine. Il sera beaucoup plus facile de se maquiller en tant que domaine parent maintenant.

ou encore

Il s’agit de décisions prises par Google en matière de sous-domaine pour d’autres entités en dehors de Google. Mes domaines et la manière dont les sous-domaines sont attribués et délégués ne sont pas l'affaire de Google.

Il est malheureusement indéniable que Google sera croit de plus en plus tout permis...

Cette très malheureuse nouvelle fonctionnalité peut être désactivé avec l'option de configuration chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains. Option de configuration que l'internaute lambda n'utilisera probablement pas, hélas.

Après la tempête Mirai, un cyber-ouragan serait en préparation

Soumis par fredericmazue le
Image

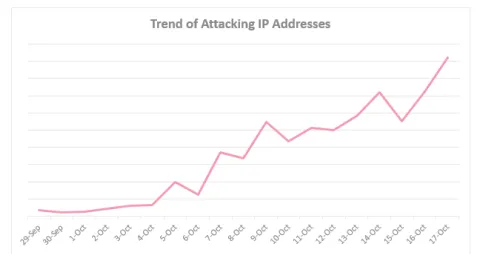
Il y a un peu plus d'un an, en septembre 2016, le botnet Mirai avait lancé ses attaques DDoS sur les services DNS si massives que des sites majeurs tels que GitHub, Twitter, Reddit, Netflix ou encore Airbnb se sont retrouvés inaccessibles. Après cette tempête qui a secoué Internet, c'est un cyber-ouragan qui se prépare, selon CheckPoint et Netlab.

Ces experts en sécurité remarquent une nouvell infection massive des objets connectés, ou IoT, pour constituer un botnet géant. Un botnet que Check Point a surnommé IoTroop et Netlab IoT_reaper. Cette dernière appellation veut réfléter une caractéristique de ce nouveau botnet. En effet, si celui-ci présente de nombreux points commun avec Mirai, dont notamment, un environnement d'exécution en Lua qui lui permet de se propager à d'autres IoT et de se connecter aux serveurs de commandes, il ne se propage pas comme Mirai qui exploitait essentiellement les mots de passe faibles.

IoT_reaper, alias IoTroop, se propage en exploitant des vulnérabilités présentes sur les périphériques attaqués. Si les mots de passe faibles sont une plaie dans le monde de IoT, la vitesse de propagation de ce nouveau mot de passe laisse songeur quant à la quantité de vulnérabilités attaquables parce que non corrigées pour une raison ou pour un autre... Selon Netlab, Iot_reaper embarque au moins 9 exploits de vulnérabilités.

Check Point estime que plus d'un millions d'organisation partout dans le monde, sont déjà infectées. Un nombre qui ne fait qu'augmenter.

Les matériels de tous les grands constructeurs sont vulnérables : AVTECH, D-Link, GoAhead, JAWS, Linksys , MikroTik, Netgear, Synology, TP-Link, Vacron... Tous les types d'objets connectés sont attaqués :  Routeur, Caméra Wi-Fi, etc. Le billet de Check Point dont le lien est donné ci-dessus, fait une analyse intéressante d'un caméra Wi-Fi GoAhead infectée.

Ce botnet est pour l'instant très discret. Il reste sous les radars pour citer une expression de Netlab. Son but n'est donc pas connu. Mais si l'on considère que le malware embarque une centaine de résolveurs DNS, il est vraisemblable de penser qu'une gigantesque attaque DDoS par amplification DNS se prépare.

Panne BNP Paribas : une mauvaise gestion DNS

Soumis par fredericmazue le
Web

Hier 20 juin, le site de la banque française BNP Paribas était inaccessible. Selon Stéphane Bortzmeyer de l'Afnic, la banque gère elle-même ses noms de domaines.

Le domaine de la banque est plutôt vaste. Sous le domaine de premier niveau .bnparibas se trouvent de nombreux sous-domaines mabanqueprivee.bnpparibas, mabanquepro.bnpparibas, etc. dont dépendent le bon fonctionnement des services. La banque gère ses propres serveurs ayant autorité sur la zone DNS.

Notamment les sous-domaines, sont normalement gérés par un couple de serveur DNS, un serveur primaire et un serveur secondaire, le second étant là pour pallier à une éventuelle défaillance du premier et ainsi éviter que les sous-domaines deviennent inaccessibles sur le réseau. Pour être considérée valide, une zone DNS doit être servie par deux serveurs ou plus.

Seulement voilà, de ces deux serveurs, un n'a jamais existé, explique Stéphane Bortzmeyer dans son billet technique mentionné plus haut. Et quand l'autre a été mis à mal, peut-être par une panne, mais plus vraisemblablement par une attaque en déni de service, les services de la banque sont devenus inaccessibles.

Il semble que le problème soit plutôt du à une attaque en déni de service, car, ainsi qu'on peut le voir sur touteslespannes.fr, l'indisponibilité de bnpparis.com est passée par plusieurs pics ce qui est assez caractéristique.

Panne DNS chez Orange

Soumis par fredericmazue le
Web

Nouveau problème avec le fournisseur d'accès Orange ce matin. Si en surfant sur Internet votre navigateur vous affiche une page indiquant que le site que vous vouliez visiter est inaccessible, c'est probablement que vous êtes victime de la panne.

Surtout si vous avez ce message pour plusieurs sites :-) Rassurez-vous ils ne sont pas tous en panne en même temps. Simplement les serveurs DNS d'orange ne répondent pas, ou trop lentement aux requêtes de votre navigateur.

Une requête DNS permet de trouver l'adresse IP d'un serveur pour un nom de domaine, comme par exemple programmez.com. Les navigateurs ont besoin de cette adresse pour accéder à un site. S'ils ne l'obtiennent pas des serveurs DNS interrogés, le site est de leur point de vue inaccessible et ils affichent ce message désagréable.

Les bidouilleurs peuvent reconfigurer temporairement leur Livebox ou leur téléphone (en connexion cellulaire (3G ou 4G) il faut à priroi que le téléphone soit rooté) avec des DNS alternatifs. Par exemple les serveurs  DNS publics de Google dont les IPv4 bien connues sont :

Primaire 8.8.8.8
Secondaire 8.8.4.4

ou en IPv6

Primaire 2001:4860:4860::8888
Secondaire :2001:4860:4860::8844

Si vous êtes dans l'impossibilité de reconfigurer votre Livebox ou votre téléphone, vous devrez attendre que la panne soit résolue. C'est le deuxième incident remarquable chez Orange en moins d'un mois. Le 17 octobre dernier, l'opérateur avait bloqué le trafic vers des sites majeurs, OVH, Wikipedia, et même Google, les ayant placés par erreur sur une liste noire de sites faisant l'apologie du terrorisme.

L'AppStore et Tunes indisponibles pendant 11 heures en raison d'un problème DNS

Soumis par fredericmazue le

Hier, mercredi 11 mars, plusieurs des services cloud d'Apple ont souffert de dysfonctionnements, notamment l'AppStore et iTunes ou encore iBook Store. La panne a duré environ 11 heures, de 10H00 a 21H00, heure française.

S'il était possible d'accéder aux services, il était en revanche impossible d'y télécharger quoi que ce soit. Le problème a eu une ampleur mondiale.

Apple s'est excusé auprès de ses clients : "Nous nous excusons auprès de nos clients pour les problèmes rencontrés avec iTunes et d'autres services ce matin. La raison de cet incident est dû à une erreur DNS interne chez Apple. Nous travaillons pour rendre l'ensemble des services disponibles pour nos clients aussi vite que possible et nous remercions tout le monde pour leur patience ".

Sans plus d'explications techniques sur ce que DNS interne veut dire. Interne signifie probablement que les serveurs DNS concernés permettent le trafic entre les frontaux des magasins en ligne et les serveurs sur lesquels sont stockées les données.

300 000 routeurs infectés par un malware

Soumis par fredericmazue le

Mauvaise période pour les routeurs. Début février, des chercheurs de l'Internet Storm Center du SANS Institute ont découvert l'existence d'un ver qui infecte certains routeurs Syslink. Cette semaine, ce sont des experts en sécurité de Cymru qui ont mis au jour une attaque qui visent des routeurs destinés aux petites entreprises et aux particuliers, de marques TP-LINK, D-Link, Micronet ou encore Tenda.

Les experts de Cymru estiment que 300 000 routeurs de par le monde ont été touchés par cette attaque. Plus de la moitié des machines infectées se situeraient au Vietnam, puis en Inde,  en Italie ou encore en Thaïlande principalement. La France n'est pas citée parmi les payé touchés.

Les routeurs sont infectés via différentes failles parfois connues mais non corrigées. Les malwares provoquent une corruption DNS du routeur, ce qui permet ensuite des attaques de type "Man in the middle". Une attaque qui se situe entre le moment où la personne essaie de se connecter à un site via son routeur et le moment où elle atteint ce site.

La corruption DNS permet de rediriger l'internaute vers des sites contrefaits qui peuvent soutirer des informations sensibles à leurs visiteurs, ou des sites contenants des pages malveillantes capables d'injecter cette fois des malwares sur les machines des visiteurs.

Comme le souligne tous les experts en sécurité, les routeurs et autres appareils domestiques "qui s'installent en quelques secondes" vont devenir de plus en plus les vecteurs d'attaques. En effet, leurs utilisateurs ne sont en général pas sensibilisés à la sécurité et les mots de passe qu'ils choisissent sont très faibles quand le mot de passe par défaut n'est pas conservé. D'autre part, les fabricants de ces appareils ne corrigent pas toujours très régulièrement leur firmware.

Les chercheurs de Cymru ont publié un rapport très complet accessible à cette adresse.

Google lance un service DNS public

Soumis par fredericmazue le
Web

Google, communément baptisé le géant de Mountain View, devrait peut-être être rebaptisé l'ogre de Mountain View, tant il s'efforce de s'imposer partout: Système d'exploitation, Navigateur, et services Internet.

Sur ce chapitre voici que Google lance un service de DNS gratuit, sous le prétexte de fournir une meilleure expérience utilisateur, concrètement une navigation plus rapide et une meilleure sécurité.

Il reste à prouver que les DNS existants manquent de rapidité et soient moins sûr que celui de Google, et la question est: qu'elle est la motivation derrière ce service gratuit ? Un DSN ça ne peut pas être mieux placé pour analyser le trafic web et établir des statistiques. Sur cette question, Google affirme que les logs ne seront pas conservés au-delà de 24 à 48 heures ce qui est largement suffisant pour traiter les données.

Un DNS c'est aussi extrêmement bien placé pour rediriger vers des sites précis, dans le cas de faute de frappe dans une URL par exemple, ou pour signaler, à tort ou à raison un site comme faisant du phising. D'ailleurs à ce niveau Google n'a rien inventé. OpenDNS qui fait exactement cela, existe depuis longtemps.

Site : http://code.google.com/intl/en/speed/public-dns/
