Noyau Linux

Le noyau Linux ne supportera bientôt plus l'architecture 80486

Soumis par fredericmazue le

Ce n'est pas une information officielle, mais c'est ce qui ressort d'une discussion entre Linus Torvalds et des mainteneurs du noyau Linux.

Dans cette discussion, Linux Torvalds envisage très sérieusement d'arrêter le support de l'architecture 80486 par le noyau Linux.

Le problème de fond est que continuer à supporter cette architecture conduit à écrire du code que l'on peut qualifier d'acrobatique et donc douteux, qui fait dire à Linus : En fait, je ne comprends pas du tout comment les noyaux actuels fonctionnent sur un i486.

Linus considère qu'il faut relever les exigences matérielles minimales : Honnêtement, cela ne me dérangerait pas de mettre à niveau les exigences minimales vers au moins M586TSC - en laissant également derrière eux certains de ces premiers clones de "faux Pentium"

Plus loin dans le fil de la discussion, il ajoute : Donc je ne pense *vraiment* plus que le matériel de classe i486 soit pertinent. [...] À un moment donné, les gens ont ces machines comme pièces de musée. Ils pourraient tout aussi bien gérer des noyaux de musée.

Linus Torvalds a annoncé le noyau Linux 6.0

Soumis par fredericmazue le

Linus Torvalds a officialisé le noyau Linux en version 6.0. En dépit de la numération, cette version ne doit pas être considérée comme majeure, mais elle apporte toutefois des nouveautés très intéressantes en ce qui concerne le support du matériel.

La version précédente était Linux 5.19.12, un numéro 'trop gros' qui fatiguait Linus. Celui-ci explique : le changement de numéro de version est davantage dû au fait que je suis à court de doigts et d'orteils qu'à des changements fondamentaux. Voilà donc Linux 6.0.

Linux 6.0 prend en charge les processeurs Alder Lake et GPU Arc d’Intel. La prise en charge étant encore expérimentale pour ce dernier. Linux 6.0 supporte aussi le processeur ARM Soc Snapdragon 8cx Gen 3 de Qualcomm. Ce qui permet par exemple d'envisager un système GNU Linux tournant sur le ThinkPad X13s de Lenovo, construit en grande partie à partir de matériaux recyclés.

Linux 6.0 apporte améliore le support de l'architecture RDNA3 d’AMD, ce qui permet d'envisager la prise en charge des futures cartes graphiques Radeon RX 7000

A remarquer encore, le codec H.265/HEVC est stable dans Linux 6.0.

Rust arrive dans le noyau Linux et ce que pense Linus Torvalds de C++

Soumis par fredericmazue le

La semaine dernière, nous vous rapportions la décision de Google d'adopter Rust pour améliorer la sécurité du noyau d'Android. Comme chacun sait, Android est construit à partir de Linux. Alors qu'en est-il de Rust dans le noyau Linux ?

L'idée d'utiliser Rust pour coder des parties du noyau Linux a été lancée en septembre 2020. Une proposition pour laquelle Linus Torvalds et d'autres mainteneurs principaux du noyau ont exprimé leur ouverture de principe.

La semaine dernière, Google a annoncé avoir rejoint l'organisation Rust pour Linux. Le billet d'annonce de Google, très intéressant, compare un exemple de pilote écrit en C et en Rust.

A la suite de l'annonce de Google, Linus Torvalds a donné une interview à ITWire au cours de laquelle il s'est exprimé sur l'arrivée de Rust dans le noyau Linux.

Pour l'instant les choses ne sont pas prêtes, a-t-il expliqué, mais elles avancent. Pour Linus Torvalds, le support de Rust pourrait arriver avec la branche Linux 5.14. Comme la 5.12 vient de sortie en Release Candidate et qu'il faut 8 autres versions hebdomadaires plus une période de 15 jours pour que sorte la version 5.12 finale, on peut estimer à 3 bons mois le temps qu'il faudra pour que Rust commence à apparaître dans le noyau.

Le noyau Linux est écrit en C, avec des petits de bouts de C++. Historiquement C est le langage de choix pour l'écriture des noyaux des systèmes d'exploitation, et il est aussi, jusqu'ici, le langage de choix de Linus Torvalds pour le noyau Linux. L'arrivée de Rust dans le noyau Linux et son approbation par Linus Torvalds est une sorte d'événement et témoigne de la qualité du langage.

Les langages alternatifs ne sont généralement pas les bienvenus aux yeux de Linus et il l'exprime dans le langage fleuri qui est souvent le sien. Au cours de l'interview mentionnée plus haut, un commentateur a suggéré d'utiliser C++ au lieu de Rust pour le noyau Linux.

Linus a gloussé, puis répondu :

LOL. C ++ ne résout _aucun_ des problèmes C, et ne fait qu'empirer les choses. C'est vraiment un langage de merde. Pour les personnes qui n'aiment pas le C, utilisez un langage qui vous offre réellement quelque chose qui en vaut la peine. Comme les langages avec sécurité de mémoire et qui peuvent éviter certains des dangers du C, ou les langages qui ont un support interne GC [garbage collection ou ramasse-miettes] et simplifient la gestion de la mémoire.

C ++ résout tous les mauvais problèmes, et quiconque dit 'réécrire le noyau en C ++' est trop ignorant pour savoir ça.

Linux a ensuite précisé sa pensée au sujet de C : quand on parle des dangers du C, on parle  aussi d'une partie de ce qui rend le C si puissant et vous permet de mettre en œuvre efficacement toutes ces choses de bas niveau.

Puis il a précisé sa pensée en ce qui concerne les ramasse-miettes : Bien que je pense que GC [garbage collection - ramasse-miettes] est une chose merveilleuse pour la simplicité de programmation, ce n'est généralement pas nécessairement quelque chose que vous pouvez faire dans une programmation système de bas niveau. Donc je ne dis pas qu'un 'GC intégré' est bon pour le système d'exploitation noyaux, mais c'est une très bonne chose dans la plupart des autres situations.

Commentaire actu

Anonyme (non vérifié)

Du rust dans un noyau Linux !!! Super. Un simple printf("Hello World\n") en C pèse 16k et pèse 247k en rust. Sans déconner, on veut quoi? Du Linux aussi lent que Windows????

Ok  Linus a été un précurseur mais ce n'est pas pour ça que tout ce qu'il dit doit être désormais pris comme parole d'évangile. Les espagnols ont peut-être découvert l'amérique mais leurs erreurs de choix leur ont ensuite fermé à tout jamais les richesses de l'Amérique du Nord.

mer, 21 Avr 2021 - 13:13 Permalien
Anonyme (non vérifié)

Ben si, c'est fortement sous-entendu (L'arrivée de Rust dans le noyau Linux et son approbation par Linus Torvalds est une sorte d'événement et témoigne de la qualité du langage) !!! On s'en fout de la qualité du langage. Pour faire un noyau, on demande pas un langage de qualité, mais un langage rapide. Le C n'est pas un langage de qualité. Il est horrible à écrire, on met des plombes pour coder 3 trucs qui se courrent après, on risque le bug chaque fois qu'on remplit un tableau ou qu'on décale un pointeur sans précaution... MAIS il est ultra rapide. Rapide à se lancer (parce qu'exécutable tout petit) et rapide à s'exécuter (parce que les instructions ne sont pas vérifiées avant l'action, charge au développeur de s'assurer que son indice ne dépasse pas les capacités du tableau ou que son pointeur reste bien dans la plage d'adresses autorisées).

jeu, 22 Avr 2021 - 09:51 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Non la phrase que vous citez dit que c'est un événement que Linus Torvalds ne fustige pas un autre langage que C, dont il a toujours été très farouche partisan à l'exclusion de tout autre langage. Et oui le fait qu'il ne fustige pas Rust témoigne quand même que c'est un langage de qualité, avis que de plus en plus de développeurs partagent. L'article ne dit pas que Linus Torvalds a raison en ce qui concerne l'arrivée de Rust dans le noyau et ne dit pas non plus que l'avis de Linus est parole d'évangile..

jeu, 22 Avr 2021 - 10:33 Permalien
Anonyme (non vérifié)

En effet, si tu compiles du rust sur Linux l'éxécutable sera plus lourd, tout simplement parce que Rust utilise du linkage statique, et intègre donc toutes le lib standard Rust. Ce qui n'est pas le cas en C, puisque chaque OS actuel possède une lib c (glibc par exemple) dynamique qui va être chargé pendant l'éxécution du binaire. Il te suffit d'installer la lib rust (qui n'est pas présente par défaut car le langage est relativement nouveau), et de compiler ton programme avec les flags qui vont bien et tu l'auras ton éxécutable super léger.

sam, 5 Jun 2021 - 10:01 Permalien
Anonyme (non vérifié)

"I don't have any Windows systems to try on, but on Linux, a statically compiled Rust hello world is actually smaller than the equivalent C. If you are seeing a huge difference in size, it is probably because you are linking the Rust executable statically and the C one dynamically."
En citant Stackoverflow: https://stackoverflow.com/questions/29008127/why-are-rust-executables-so-huge

sam, 5 Jun 2021 - 10:03 Permalien

Bientôt du code Rust dans le noyau Linux ?

Soumis par fredericmazue le

Un article public publié sur LWN (anciennement Linux Weekly News) nous apprend que la question d'écrire des parties du noyau Linux avec le langage Rust est très sérieusement étudiée.

Des travaux à ce sujet ont déjà été effectués l'année dernière et présentés lors d'une conférence donnée par les développeurs Alex Gaynor et Geoffrey Thomas. A la suite de quoi Linus Torvalds et d'autres mainteneurs principaux du noyau ont exprimé leur ouverture de principe à l'utilisation de Rust pour le développement du noyau.

Lors de la conférence virtuelle Linux Plumbers 2020, des participants ont travaillé sur certaines des exigences pour permettre éventuellement à Rust d'être intégré dans l'arbre. Les travaux de Alex Gaynor et Geoffrey Thomas ayant servi de base à la discussion.

Les partisans de Rust soulignent que les deux tiers des vulnérabilités du noyau auxquelles des CVE ont été attribuées dans Android et Ubuntu découlent de problèmes de sécurité de la mémoire. Rust, en principe, peut complètement éviter cette classe d'erreur via des API plus sûres activées par son système de type et son vérificateur d'emprunt. Il ne s'agit toutefois pas de réécrire le noyau Linux en Rust, mais de se déplacer vers un monde dans lequel le nouveau code peut être écrit en Rust.

Bien sûr, il y a des difficultés à résoudre. Par exemple, Linux fait un usage intensif des macros de préprocesseur et des fonctions en ligne, qui ne sont pas facilement supportées par bindgen et l'interface de fonction étrangère de Rust.

Autre exemple : puisque Rust est (actuellement) compilé via LLVM, et que le noyau est le plus souvent construit avec GCC, relier du code Rust au noyau peut signifier mélanger le code émis par GCC et LLVM. Toutefois un développeur travaillerait déjà à un frontal Rust pour GCC, permettant potentiellement à Rust de cibler toute architecture prise en charge par GCC.

Une autre piste est le projet mrustc qui est un compilateur Rust expérimental qui émet du code C. L'utilisation de mrustc permettrait potentiellement à Rust d'être compilé via le même compilateur C qui compile le reste du noyau.

Vu le travail à faire, du code Rust dans le noyau Linux ce n'est pas tout à fait pour demain, mais peut-être pour dès après-demain, car l'idée soulève un grand enthousiasme d'après l'article de LWN.

Sortie de Linux 5.0

Soumis par fredericmazue le

Linus Torvalds a annoncé la sortie du noyau Linux en version 5.0 sur la Linux Kernel Mailing List, selon l'usage bien établi. La dénomination 5.0 ne doit pas faire penser qu'il s'agit d'une version majeure. Linus justifie cette appellation par le fait que les nombres en 4.x devenaient trop gros et qu'il commençait à 'manquer de doigts et d'orteils' :-) Cette mouture n'en apporte pas moins des nouveautés intéressantes.

Parmi ces nouveautés, citons l'arrivée du chiffrement de système de fichiers Adantium concocté par Google à destination des appareils Android d'entrée de gamme dont le hardware ne dispose pas des instructions AES.

Les gamers apprécieront l'arrivée du support d'affichage FreeSync d'AMD. Il s'agit d'une technologie de synchronisation adaptative pour les écrans LCD avec fréquence de rafraîchissement dynamique, pour réduire les problèmes de saccades ou de ralentissements.

Toujours pour les gamers, arrive le pilote open source 'Nouveau' pour un support préliminaire des cartes graphiques NVIDIA GeForce RTX 2000.

Pour les geeks arrive binderfs qui est un pseudo système de fichiers pour le pilote Android Binder IPC qui permet d'exécuter plusieurs instances d'Android.

Toutes les nouveautés du noyai Linux 5.0 sont présentées sur linuxfr.org.

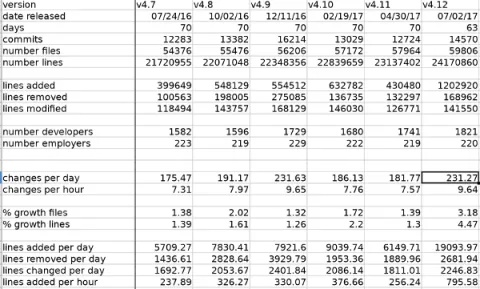
Noyau Linux : 795 lignes de code ajoutées chaque heure

Soumis par fredericmazue le
Image

Au début de ce mois, Linus Torvalds a annoncé la sortie de la version 4.12, une des plus grosses versions de l'histoire du noyau Linux.

Linus précise : la 4.9 était grosse, parce que Greg avait annoncé qu'il s'agissait d'une version LTS [Long Time Support c'est à dire une version maintenue plus longtemps que les autres] mais la 4.12 est vraiment grosse.

Linus dit a assez souvent que telle ou telle version du noyau Linux est grosse. Mais qu'est-ce que cela signifie concrètement ?

Greg Kroah-Hartman est un développeur du noyau Linux et l'actuel mainteneur des branches stables. Il est aussi la personne que Linus a mentionné plus haut.

Dans un billet, Greg précise ce que gros veut dire pour le noyau Linux :-)

Ainsi il indique que Linux 4.12 c'est plus de 2.4 millions de lignes de code. C'est plus de 19 000 lignes de code ajoutées chaque jour, ce qui représente plus de 795 lignes de codes ajoutées chaque heure...

Le bon code selon Linus Torvalds

Soumis par fredericmazue le

Le code du noyau Linux 4.3 vient d'être validé. Une validation précédée par un échange au langage fleuri dont Linus Torvalds a le secret.

Sur LKLM, la liste de diffusion du noyau Linux, Linus écrit ce qu'il pense d'un morceau de code qui devait venir dans cette nouvelle version du noyau. Un tout petit bout de code qui aurait pu tout à fait passer inaperçu. Seulement voilà, Linus l'a vu, et il ne pouvait pas le laisser passer, dit-il.

Ce code vient apporter une correction à net/ipv6/ip6_output.c:

mtu -= hlen + sizeof(struct frag_hdr);

Voici le nouveau code incriminé :

if (overflow_usub(mtu, hlen + sizeof(struct frag_hdr), &mtu) ||
mtu <= 7)
goto fail_toobig;

C'est juste de la m* et il génère un code de m*, il est laid, et il n'y a aucune raison pour qu'il soit là, dit Linus.

Comme Linus a en plus rencontré un problème de compilation sur ce code, il ajoute que ce code ne devrait pas utiliser des fantaisies qui nécessitent un compilateur intégrant le support de fonctionnalités magiques.

Pour lui tous ceux qui pensent que le code ci-dessus est :

(a) lisible
(b) efficace (même avec le compilateur magique)
(c) particulièrement sûr

sont incompétents et à côté de la plaque, écrit-il.

Pour Linus, le code ci-dessus n'a pour seul raison d'être que d'utiliser overflow_usub et c'est une très mauvaise excuse : it's a f*cking bad excuse for that braindamage.

Voilà pour l'essentiel du pittoresque message de Linus, qu'il est intéressant de lire en entier.

Bien sûr, il y a la manière Linus Torvalds, contestable et souvent contestée. Cela a même donné lieu à un fork du noyau récemment. Il y a également le langage qui pourrait être un peu plus châtié.

Mais il y a aussi que Linux est un super noyau, et que cela ne s'obtient pas sans écrire du bon code. Linus propose le sien. 3 lignes en remplacement des 3 lignes de m* :-)

if (mtu < hlen + sizeof(struct frag_hdr) + 8)
goto fail_toobig;
mtu -= hlen + sizeof(struct frag_hdr);

Il faut bien reconnaître, de l'humble avis de votre serviteur, que ce code est beaucoup plus lisible, maintenable et sain.

N'est-ce pas ?

Commentaire actu

Membre depuis

14 ans 9 mois
luclaf

J'aurais toujours du mal a considérer comme un bon code ceux comportant des GOTO et des chiffres en clair.

Le premier code me semble cependant meilleur que celui de torval, car il est plus général.

ven, 6 Nov 2015 - 08:59 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

La présence de GOTOs qui pointent vers un et un seul label pour le traitement d'erreurs et seulement dans ce cas, au sein d'une fonction C complexe est une pratique admise et correcte.

Bjarne Stroustrup, qui aime bien donner des conseils de programmation en C++ l'explique dans son livre The C++ Language, pour justifier pourquoi il a gardé le goto de C dans C++ (outre la question de la compatibilité avec le C, bien sûr)

Le chiffre en clair ne devrait pas être là, c'est sûr, ainsi que d'autres l'ont relevé dans leurs commentaires. Mais ce n'est pas le sujet.

Sans vouloir me faire l'avocat du diable, car à mon humble avis Linus Torvalds devrait corriger ses mauvaises pratiques du langage humain :-), ce qu'il veut surtout dire dans son post sur LKLM c'est que le code incriminé est difficile à relire, à comprendre et donc à maintenir, avec risque d'introduction de bugs. Sur ce point il me semble qu'il a raison. Dans le cas présent, que le code soit plus général ne me semble pas un avantage.

ven, 6 Nov 2015 - 10:25 Permalien
Anonyme (non vérifié)

Les goto dans certain cas peuvent être utiles je trouve, c est peut être pas une bonne pratique mais je les utilisent pour limiter les return quand il y en a plus plusieurs avec un goto vers la fin des fonctions ou pour close un fichier dans des fonctions avec de nombreux test pour ne pas oublier une action avant la sortie de la fonction et ne pas avoir besoin d écrire une fonction spécifique

Après effectivement ça oblige a fairee des alloc de variables pour le retour mais plus facile a maintenir et le coût reste faible je trouve évidemment c est juste mon avis de petit dev ça évoluera peut être dans le temps ;)

mar, 5 Mar 2019 - 22:51 Permalien
Anonyme (non vérifié)

Tellement plus clair, et surtout pas besoin de connaître ce que fait overflow_usub fonction que je n avais encore jamais vu perso donc clairement plus maintenable car compréhensible par casiment tous les dev

Donc il le dit a ça manière mais il a tellement raison

mar, 5 Mar 2019 - 22:32 Permalien

Un fork du noyau Linux qui implémente BSD Securelevel

Soumis par fredericmazue le

Si la communauté open source se distingue avant par la qualité des logiciels qu'elle produit, tout n'y est pas toujours rose. Notamment la communauté du noyau Linux est souvent agitée par des rapports humains difficiles et des conflits houleux.

Sarah Sharp, une contributrice de valeur a récemment quitté la communauté Linux pour cette raison. A sa suite, Matthew Garret, qui se décrit comme un passionné du travail technique sur le noyau Linux a écrit, en réaction au départ de Sarah, ses déboires avec Linus Torvalds. Il décrit ce dernier comme souvent peu réceptif aux innovations proposées et assez rugueux (ce que l'on savait déjà :-)

Matthew Garret ne veut plus être embêté au sein de la communauté et a décidé de la quitter, en profitant de la magie de l'open source, ce sont ses termes, pour créer un fork du noyau 4.x.

Dans son fork, il propose une implémentation de l'interface BSD Securelevel. Ce dont Linus ne voulait absolument pas entendre parler, lui vouant une haine éternelle. Ce sont toujours les termes de Matthew Garrett.

BSD Securelevel est un mécanisme optionnel de sécurité des noyaux BSD qui restreint certaines fonctionnalités du noyau. Le niveau de sécurité est matérialisé par une variable entière. Tout processus superuser peut élever cette variable et durcir la sécurité du noyau, seul le processus init peut la diminuer. Un environnement hôte peut ainsi tourner avec un securelevel inférieur à des jails qu'il gère et être en capacité de modifier des drapeaux de fichiers auxquelles les jails n'ont pas accès.  

Les geeks intéressés par ce fork le trouveront sur GitHub.

Noyau Linux : vulnérabilités de mpt2sas

Soumis par fredericmazue le

Le driver mpt2sas implémente le support des cartes de type LSI MPT Serial Attached SCSI. Il installe le device /dev/mpt2ctl qui permet de contrôler les fonctionnalités de la carte. L'accès à ce device est par défaut restreint à root, mais certaines installations autorisent les utilisateurs à s'y connecter. Deux vulnérabilités affectent le driver mpt2sas.

La fonction _ctl_do_mpt_command() du fichier drivers/scsi/mpt2sas/mpt2sas_ctl.c traite les commandes reçues sur /dev/mpt2ctl. Cependant, elle ne vérifie pas la taille des données reçues avant de les copier dans un tableau, ce qui provoque un buffer overflow. [grav:1/4; CVE-2011-1494, >]

La fonction _ctl_diag_read_buffer() du fichier drivers/scsi/mpt2sas/mpt2sas_ctl.c ne vérifie pas si la zone mémoire demandée par l'utilisateur est trop grande. Un attaquant peut ainsi lire le contenu de la mémoire noyau. [grav:1/4; CVE-2011-1495, >]

Un attaquant local, qui est autorisé à se connecter à /dev/mpt2ctl, peut donc envoyer une requête spéciale, afin de lire la mémoire du noyau, de mener un déni de service ou de faire exécuter du code.


Source : vigil@nce

Noyau Linux : déni de service via PaX

Soumis par fredericmazue le

PaX, pour protection de l'espace exécutable, est un patch du noyau Linux pour se prémunir des attaques par débordement de tampon. Paradoxalement, à travers lui, un attaquant local provoquer un déni de service de la machine attaquée en lançant une boucle infinie.

Source : vigil@nce