qualité du code

Un SOS lancé pour améliorer la sécurité des logiciels open source

Soumis par fredericmazue le

La fondation Linux a lancé le programme pilote Secure Open Source Rewards  (SOS) qui récompense financièrement les développeurs pour l'amélioration de la sécurité des projets open source critiques. Ce programme est géré par la Linux Foundation avec le parrainage initial de la Google Open Source Security Team (GOSST).

Le programme SOS récompense un très large éventail d'améliorations qui renforcent de manière proactive les projets open source critiques et prennent en charge l'infrastructure contre les attaques des applications et de la chaîne d'approvisionnement. Pour compléter les programmes existants qui récompensent la gestion des vulnérabilités, la portée de SOS est comparativement plus large dans le type de travail qu'il récompense, afin de soutenir les développeurs de projets.

Le programme vise dans un premier temps à récompenser les travaux suivants :

  • Améliorations de la sécurité de la chaîne d'approvisionnement logicielle, y compris le renforcement des pipelines CI/CD et de l'infrastructure de distribution. Le cadre SLSA suggère des exigences spécifiques à prendre en compte, telles que la génération et la vérification de la provenance de base.
  • Adoption de la signature et de la vérification des artefacts logiciels. Une option à considérer est l'ensemble d'utilitaires de Sigstore (par exemple, cosign ).
  • Améliorations du projet qui produisent des résultats OpenSSF Scorecard plus élevés

Les montants des récompenses sont déterminés en fonction de la complexité et de l'impact du travail :

Montant

Nature de l'amélioration

10 000 $ ou plus

Des améliorations complexes, à fort impact et durables qui empêchent presque certainement des vulnérabilités majeures dans le code affecté ou l'infrastructure de support.

5 000 $ à 10 000 $

Améliorations modérément complexes qui offrent des avantages de sécurité convaincants.

1 000 $ - 5 000 $

Soumissions de complexité et d'impact modestes.

505 $

De petites améliorations qui ont néanmoins du mérite d'un point de vue sécurité.

Les développeurs souhaitant participer à ce programme sont inviter à lire d'abord cette FAQ puis à remplir ce formulaire pour soumettre leur candidature.
Ponicode dévoile une nouvelle offre : SQUAR

Soumis par fredericmazue le

Ponicode, plateforme d’Intelligence Artificielle, dévoile son tout nouveau service : Ponicode SQUAR - Software Quality & Action Roadmap.

Pour concevoir son offre, Ponicode est parti d’un constat simple : les entreprises bénéficient de quelques indicateurs de qualité logicielle mais elles manquent cruellement d’aide pour dessiner des plans d’actions opérationnels précis permettant d’améliorer la qualité du code.

Ponicode SQUAR a pour objectif d’offrir une vue d’ensemble détaillée et exploitable de la robustesse et des failles potentielles présentes dans les suites de tests du code des entreprises. Le plan d’actions associé permet ainsi aux parties prenantes de prendre des décisions informées et d’en mesurer l’impact sur leurs indicateurs.

Ponicode propose aux CTO et leurs équipes un meilleur contrôle de la qualité du code. SQUAR permet de générer un plan détaillé de la qualité du code d’une entreprise ainsi qu’une feuille de route pour résoudre les défaillances et gagner en robustesse sur l’ensemble de la suite de tests. – et donc la qualité.

Le logiciel de Ponicode, alimenté par l’IA, couplé à une équipe de spécialistes de la santé du code, fournit aux décideurs et aux équipes, une évaluation complète de la qualité du code d’un projet.

CodeSonar 6.0 concentre son outil d’analyse statique de code vers l’intégration DevSecOps

Soumis par fredericmazue le

GrammaTech annonce la sortie de la toute nouvelle version 6.0 de son outil SAST CodeSonar. Avec cette nouvelle version, GrammaTech veut amener aux industriels une réelle plateforme SAST pouvant s’inscrire pleinement dans une approche DevOps/DevSecOps. Le but de Grammatech est de permettre aux utilisateurs d’automatiser les tests d’analyse statique de leur code en les intégrants directement dans leur flot CI/CD. L’idée directrice est que la vérification, notamment en termes de vulnérabilités cyber, des logiciels en cours de développement puisse être effectuée au plus tôt dans le cycle de développement tout en permettant qu’elle puisse être assurée jusqu’aux phases de déploiement et de MCO (Maintien en Condition Opérationnelle – Maintenance). Dans cette optique CodeSonar 6.0 est nativement compatible avec des outils d’intégration continue tel que JENKINS ou encore des plateformes telle que GitLab. CodeSonar 6.0 peut ainsi être intégré directement dans le pipeline CI de GitLab et les résultats sont accessibles dans les requêtes « GitLab Merge » ainsi que le tableau de bord de Sécurité de GitLab et peuvent être assignés à des « Issue » dans GitLab.

Un autre objectif de cette version 6.0 de CodeSonar est d’offrir une plateforme d’analyse statique unique utilisable aussi bien par les équipes logicielles responsables des développements d’applications embarquées critiques en langages C & C++ que par les équipes de développement JAVA/C#/Python. Jusqu’à présent accessibles via deux outils distincts, CodeSonar 6.0 réunit dans un seul framework les moteurs d’analyse statique pour tous les langages supportés par GrammaTech. L’ensemble des résultats sont désormais accessibles de manière unifiée dans le Hub CodeSonar ce qui autorise l’analyse de projets mixant différentes technologies et différents langages de programmation.

En complément, Grammatech a également apporté des évolutions et des améliorations sur les vérificateurs déjà existants pour le C++20, Android11, Java14 ainsi que la connexion avec JIRA.

Avec CodeSonar 6.0, Grammatech fait entrer les outils d’analyse statique dans une nouvelle ère dans laquelle les industriels ont besoin d’outils efficients pour détecter les erreurs fonctionnelles pouvant nuire à la sûreté de fonctionnement de leurs équipements ainsi que les failles de cybersécurité qui deviennent un enjeu vital, tout en étant flexibles enfin de s’intégrer dans leur processus de développement sans nuire à la productivité des équipes voire au contraire l’améliorer.

Site : grammatech.com/codesonar-cc

JetBrains place son outil de qualité de code Qodana en accès anticipé

Soumis par fredericmazue le

Les IDE Jetbrains comportent moult fonctionnalités d'analyse et de qualité de code, mais les flux de travail modernes centrés sur l'IC nécessitent une porte de qualité fiable dans les pipelines de construction, en dehors des EDI. Qodana est un outil pour répondre à ce besoin.

Qodana est un outil de surveillance de la qualité du code qui identifie et suggère des correctifs pour les bogues, les vulnérabilités de sécurité, les duplications et les imperfections. Qodana prend déjà en charge les projets PHP, Java et Kotlin, et il prendra à terme en charge tous les langages et technologies couverts par les IDE JetBrains.

Qodana se compose de deux parties principales : un moteur IntelliJ IDEA sans interface graphique, conçu pour être utilisé dans un pipeline CI comme un outil de «linter» typique, et une interface utilisateur de reporting Web interactive.

Qodana est conçu pour faciliter la mise en place de flux de travail pour obtenir une vue d'ensemble de la qualité du projet, définir des objectifs de qualité et suivre l'avancement de ceux-ci. Il est possible d'ajuster la liste des vérifications appliquées au projet et inclure ou supprimer des répertoires de l'analyse.

JetBrains propose un terrain de jeu / bac à sable pour découvrir Qodana ici. (Sélectionnez 'Se connecter en tant qu'invité')

Qodana est emballé dans une image Docker prête à l'emploi. Vous pouvez l'exécuter:

  • En l'appelant manuellement sur vos projets.
  • En l'intégrant dans votre pipeline CI.
  • Utilisation des actions GitHub.
  • Utilisation de l'application GitHub.
  • Sur JetBrains TeamCity versions autonome et Cloud.

L'image Docker pet être obtenue ainsi

docker pull jetbrains / qodana

Pour utiliser cette image, exécutez la commande ci-dessous, en remplaçant source-folder par le chemin racine de votre projet et ouvrez l'URL donnée dans la sortie de ligne de commande pour afficher le rapport.

docker run -it -v < dossier-source > /: / data / project / -p 8080 : 8080 jetbrains / qodana --show-report

JetBrains a placé Qodana dans son programme d'accès anticipé (EAP) ce qui implique qu'en utilisant Qodana vous acceptez le contrat d'utilisation de JetBrains EAP et la politique de confidentialité de JetBrains.

Ponicode dévoile une nouvelle fonctionnalité, GitHub Action : Ponicode Unit Test

Soumis par fredericmazue le

Ponicode a étendu son accès aux tests unitaires générés par l'IA à GitHub et lance aujourd’hui la version bêta (0.1) de GitHub Action : Ponicode Unit Test. Cette nouvelle fonctionnalité permet aux développeurs d'améliorer l’automatisation d’une partie de leur travail grâce à une action qui garantit une couverture de test minimale de tous les projets Javascript en quelques minutes.

Cette Github Action est basée sur l’intelligence artificielle de Ponicode entraînée sur des millions de fonctions Javascript depuis sa création. Elle fournit des suggestions et les teste afin de générer un fichier de test unitaire. En effet, l'IA de Ponicode lit le code de chaque fonction et propose, sous la forme de nouveaux tests unitaires, des scénarios sur lesquels la fonction devrait être testée. La collection des nouveaux cas de test est présentée à l'utilisateur sous la forme d'une 'Pull Request Github' permettant aux développeurs un examen approfondi et une flexibilité quant à l'acceptation ou au refus de chaque recommandation individuelle.

Cette nouvelle fonctionnalité fait suite au lancement en début de mois de Ponicode Dogstring pour les projets Python, également version bêta (0.1), permettant aux développeurs de documenter les fonctions de leur code automatiquement.

Lien vers la marketplace : github.com/marketplace/actions/ponicode-unit-test

AWS propose CodeGuru Profiler et CodeGuru Reviewer

Soumis par admin le

AWS propose aux développeurs d'exploiter son intelligence artificielle et son cloud pour améliorer leur code. Sous la dénomination Amazon CodeGuru, AWS propose deux services : CodeGuru Profiler et CodeGuru Reviewer. Actuellement CodeGuru sait traiter tous les langages de machine virtuelle Java (JVM). En bêta depuis plusieurs mois, Amazon CodeGuru est maintenant disponible en version finale.

CodeGuru Profiler collecte des données de performances d'exécution à partir de vos applications en direct et fournit des recommandations qui peuvent vous aider à affiner les performances de vos applications. En utilisant des algorithmes d'apprentissage automatique, CodeGuru Profiler peut vous aider à trouver vos lignes de code les plus coûteuses en termes de performances à l'exécution et suggérer des façons d'améliorer l'efficacité et de supprimer les goulots d'étranglement.

CodeGuru Profiler fournit différentes visualisations des données de profilage pour vous aider à identifier le code qui s'exécute sur le processeur et voir combien de temps est consommé. 

CodeGuru Reviewer est un service qui utilise l'analyse de programme et l'apprentissage automatique pour détecter les défauts potentiels difficiles à trouver pour les développeurs et qui recommande des correctifs pour votre code Java.

En détectant de manière proactive et en fournissant des recommandations pour résoudre les défauts de code et mettre en œuvre les meilleures pratiques, CodeGuru Reviewer peut aider les développeurs a améliorer la qualité globale et la maintenabilité de leurs bases de code pendant la phase de révision du code.

CodeGuru Reviewer est conçu pour fonctionner avec les référentiels de code Java dans les fournisseurs de sources suivants:

  • AWS CodeCommit
  • Bitbucket
  • GitHub
  • GitHub Enterprise Cloud
  • GitHub Enterprise Server

Site : aws.amazon.com/fr/codeguru

Un nouveau framework de test pour Prestashop

Soumis par fredericmazue le

Depuis quelques mois, l'équipe de développement de Prestashop a défini la qualité du projet de base comme une priorité. L'automatisation des tests est une grande partie de ce processus, et dans ce contexte, l'équipe a choisi de changer d'outil.

Ainsi l'équipe PrestaShop abandonne Selenium et refait toute la campagne de test Core en utilisant un autre outil appelé Puppeteer, avec un autre modèle de conception (Page Object Model). Est visée une meilleure couverture, des réponses plus rapides pour les développeurs, moins de temps perdu dans la maintenance et la correction des tests, et globalement un réel changement dans la qualité du projet open source.

Plus d'informations sur le blog de Prestashop.

Ecrire un meilleur code avec les analyseurs Roslyn

Soumis par fredericmazue le
IDE
Image

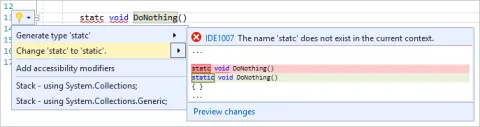
Roslyn, la plate-forme de compilateur .NET, vous aide à détecter les bogues avant même que votre code ne soit exécuté. L’analyseur de vérification orthographique de Roslyn, intégré à Visual Studio, en est un exemple.

Ainsi, si vous écrivez le mot clé statc au lieu de static, l'analyseur vous le signalera immédiatement, comme illustré ci-dessous.

Au delà de cet exemple connu et évident, Roslyn c'est toute une collection d'analyseurs qui fournissent une analyse détaillée et approfondie du code. Toutefois il se trouve que ces analyseurs ne sont pas fournis avec les outils Visual Studio par défaut.

Pour informer les développeurs de ces possibilités supplémentaires, Microsoft a publié un billet expliquant comment installer ces packages additionnels et ainsi profiter au mieux de tous les analyseurs Roslyn.

A lire absolument si vous êtes un développeur sous Visual Studio.

Sourcegraph devient open source

Soumis par fredericmazue le

Sourcegraph est un serveur de recherche de code intelligent, conçu pour aider les développeurs à trouver, réviser, comprendre et déboguer le code. Il peut être utilisé sur n'importe quel dépôt Git. Il peut être déployé par exemple sur les cloud Amazon Web Services ou Google Cloud Platform.

L'éditeur vient de décider d'ouvrir le code de Sourcegraph et justifie sa décision ainsi :

Nous avons ouvert Sourcegraph pour apporter la recherche de code et l'intelligence à davantage de développeurs et d'écosystèmes de développeurs - et pour nous aider à réaliser le plan directeur de Sourcegraph :

  • Faire en sorte que l'intelligence de base du code soit omniprésente (pour toutes les langues et dans chaque éditeur, hôte de code, etc.)
  • Rendre la révision du code continue et intelligente
  • Augmenter la quantité et la qualité du code open source

Sourcegraph Entreprise, qui propose des fonctionnalités supplémentaires, telles que authentification unique, sauvegardes et restauration, déploiement de cluster, etc. reste toutefois une solution payante et fermée.

Le code source de Sourcegraph est disponible sur GitHub, sous licence Apache.

Wapiti 3.0 est disponible

Soumis par fredericmazue le

Wapiti est un outil en ligne de commande d'audit de sécurité pour les sites web et les applications web. Wapiti est open source sous licence GNU GPL v2.

Wapiti n'étudie pas le code source des applications. Il travaille en parcourant les pages publiées par les sites et les applications, y recherchant des scripts et des formulaires à travers lesquels il peut injecter des données.

Wapiti 3.0 peut détecter les vulnérabilités suivantes :

  • divulgation de fichiers
  • Injection en base de données (Injections SQL via PHP/JSP/ASP et injection XPath)
  • Injection XSS (Cross Site Scripting)
  • Détection d'exécution de commande (eval(), system(), passtru(), etc.)
  • Injection CRLF
  • Utilisation de fichiers potentiellement dangereux
  • fichiers .htaccess faibles dont la configuration peut être outrepassée
  • présence de fichiers de sauvegarde pouvant donner des informations importantes (telles que du code source)
  • Shellshock (alias bug Bash)

Wapiti travaille aussi bien en requêtes GET que POST et supporte les formulaires multipages. Il supporte les proxy HTTP, HTTPS et SOCKS5

Wapiti peut être téléchargé à partir de son site officiel : wapiti.sourceforge.net
