rançongiciel

RansomLord v3.1 : un outil open source pour contrer les rançongiciels

Soumis par fredericmazue le

Un rançongiciel (de l'anglais ransomware), logiciel rançonneur, logiciel de rançon ou logiciel d'extorsion, est un logiciel malveillant qui prend en otage des données personnelles. Pour ce faire, un rançongiciel chiffre des données personnelles puis demande à leur propriétaire d'envoyer de l'argent en échange de la clé qui permettra de les déchiffrer. Que la victime de chantage numérique paie pour obtenir le clé de déchiffrement ne garantit même pas la récupération des données. Soit parce que le cybercriminel donne une fausse clé, soit parce que le rançongiciel est buggé et incapable de restaurer les donénes.

Car, il faut le savoir, ces logiciels malveillants sont très souvent mal écrits et plein de failles eux-mêmes. C'est ici qu'intervient un outil comme RansomLord. L’objectif de RansomLord  est d’exploiter les vulnérabilités inhérentes à certaines souches de ransomwares en déployant des exploits pour défendre une machine ou un réseau de machine. Ici le mot exploit signifie une attaque de RansomLord sur un logiciel malveillant pour exploiter une ou plusieurs de ses failles.

Pour obtenir un tel résultat RansomLord génère des fichiers DLL, ou bibliothèques partagées Windows, que les rançongiciels voit comme comme des DLL authentiques, mais qui contient du code malicieux exploitant leurs vulnérabilités, et, bien sûr, interceptant le processus de chiffrement des données.

RansomLord est très efficace, car il est capable d'agir sur 49 familles de ransomwares. RansomLord vient de sortir en version 3.1. RansomLord est un logiciel libre sous licence MIT, disponible sur GitHub. Un exécutable peut être téléchargé ici sur GitHub également. La vidéo ci-dessous présente une preuve de concept de RansomLord. Cette vidéo a été publié publié par l'auteur de RansomLord au moment de la sortie de la version v2

[video:https://www.youtube.com/watch?v=_Ho0bpeJWqI autoplay:0]
Commentaire actu

L'hôpital de Dax bloqué par un rançongiciel

Soumis par fredericmazue le

Depuis mardi 9 février, un rançongiciel, ou ransomware, bloque le fonctionnement du système informatique de l’hôpital de la ville de Dax (Landes). Le logiciel malveillant a chiffré le contenu des disques durs de la majeure partie des ordinateurs de l’établissement. « Les données n’ont pas été volées, elles sont toujours sur nos serveurs, mais elles sont cryptées et donc ne sont plus accessibles » indique un responsable de l'hôpital.

Cette attaque a des conséquences sur les soins. Les appareils de stérilisation, de radiothérapie et de chimiothérapie, sont indirectement touchés par cette attaque. Le centre de vaccination contre la Covid-19 du centre hospitalier a du fermer ses portes.

Le parquet de Dax, initialement saisi, s'est dessaisi au profit du parquet de Paris, qui dispose d’une compétence nationale en matière de cybercriminalité.

L'ANSSI publie un rapport sur le rançongiciel Ryuk

Soumis par fredericmazue le

L'ANSSI vient de publier un rapport sur le ransomware, ou rançongiciel, Ryuk.

Ryuk, variante du rançongiciel Hermes, sévit depuis 2018 et des acteurs sont particulièrement actifs. Il reste une menace de premier ordre. Selon le rapport qui s'appuie sur des travaux des chercheurs de Deloitte, Ryuk serait vendu comme un toolkit à des groupes d’attaquants. Il y aurait donc autant de variantes que de groupes d’attaquants qui achètent le code pour générer leurs binaires

Ryuk est à l’origine de la compromission de nombreuses entités depuis août 2018, qu’il cible pour leur rentabilité et leur capacité à payer des rançons de montants élevés (Big Game Hunting). Bien qu’aucun ciblage sectoriel spécifique ne puisse être identifié, il apparaît cependant que Ryuk cible particulièrement les États-Unis et le Canada. En octobre 2020, Ryuk serait responsable de 75% des attaques sur le secteur de la santé, secteur qu’il attaquerait depuis le premier semestre 2019, toujours selon le rapport qui donne ensuite d'intéressantes informations  techniques sur le mode de propagation du rançongiciel.

Lire le rapport de l'ANSSI.

Avec Controlled folder access dans Windows 10 Microsoft vaut aider à lutter contre les rançongiciels

Soumis par fredericmazue le
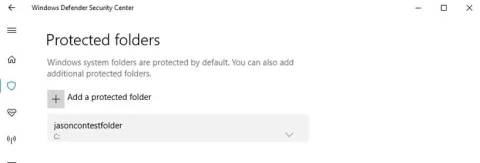
Image
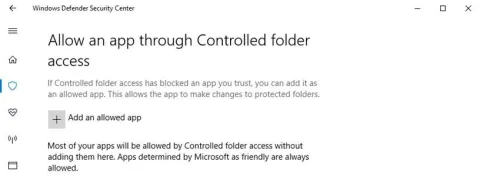
Image

Dans le contexte des cyberattaques massives au rançongiciels dont WannaCry et tout récemment Petya/NotPetya une nouvelle fonctionnalité arrive dans la build 16232 du programme Windows Insider.

Cette fonctionnalité s'appelle Controlled folder access et elle intégrée à Windows Defender. Comme son nom le suggère elle vient pour aider à lutter contre les rançongiciels qui cryptent les fichiers sur les machines attaquées.

Ainsi Controlled folder access permet de surveiller les modifications faites sur les fichiers contenus dans certaines répertoires protégés. Si une application blacklistée par Controlled folder access tente d'effectuer le moindre changement sur l'un des fichiers d'un répertoire protégé, vous en serez immédiatement notifié et bien sûr vous pourrez vous opposer à l'action de l'application.

Bien entendu, parallèlement, il est possible de déclarer des application licites à Controlled folder access.

Par défaut les répertoires protégés par Controlled folder access sont les répertoires des librairies (au sens de la fonctionnalité Windows 7 du terme) dont les répertoires Documents, Pictures, Movies, Music et Desktop. S'il ne sera pas possible d'enlever la protection de ces répertoires, il sera en revanche d'ajouter de nouveaux répertoires devant être protégés par Controlled folder access.

La fonctionnalité Controlled folder access devrait être disponible pour le grand public avec Windows 10 Fall Creators Update qui doit arriver à l'automne prochain.

Un rançongiciel sur mobile : Android.Fakedefender

Soumis par fredericmazue le

L'entreprise Symantec déclare avoir découvert ce qu'elle pense être le premier « rançongiciel » ciblant les terminaux mobiles : Android.Fakedefender. Cette nouvelle menace est en fait un faux antivirus et gagne du terrain sur la plateforme Android. Les victimes voient leur téléphone Android bloqué jusqu’au paiement d’une rançon. Plus d’informations sont disponibles en anglais sur le blog Symantec Reponse.

Les faux antivirus (connus sous le nom « FakeAV ») et les rançongiciels présents sur PC depuis quelques années ont, depuis leur apparition, été très rentables pour les créateurs de logiciels malveillants et ces derniers espèrent bien réitérer ce succès sur les appareils mobiles.