respect de la vie privée

L'UFC-Que Choisir obtient la condamnation de Facebook pour ses clauses abusives

Soumis par fredericmazue le

Et de trois ! Après Twitter en août 2018 et Google en février dernier, l'association UFC-Que Choisir a obtenu hier la condamnation de Facebook devant le Tribunal de Grande instance de Paris.

Dans un document de près de 300 pages, le TGI de Paris épingle la collecte systématique, la politique d’exploitation commerciale des données personnelles et du « tout partage » de Facebook sans consentement de l'utilisateur. Le TGI de Paris rappelle qu'une ne exploitation qui ne peut avoir lieu sans que le consommateur ne le sache et n’ait son mot à dire.

L'UFC-Que Choisir souligne que la quasi-totalité des clauses de toutes les versions des conditions générales et politiques d’utilisation des données soumises aux juges ont été considérées comme abusives et illicites. Seule une clause de la politique d’utilisation des données n’a pas été sanctionnée.

Facebook a donc été mardi 9 avril à revoir ses conditions générales d'utilisation en les rendant plus transparentes. Le réseau social est également condamné à verser à l’UFC-Que Choisir la somme de 30 000 euros pour « préjudice moral ayant été occasionné à l'intérêt collectif des consommateurs » ainsi qu'une indemnité de 20 000 euros sur le fondement de l’article 700 du code de procédure civile.

De plus la justice ordonne à la société FACEBOOK IRELAND de permettre à l’ensemble de ses adhérents français la lecture de l’intégralité du présent jugement par le moyen d’un lien hypertexte dans une bannière exclusivement dédiée devant figurer sur la page d’accueil de son site Internet ainsi que sur celles de ses applications sur tablettes et téléphones pendant une durée de trois mois, ces dispositifs d’accès et de lecture devant être créés dans un délai d’un mois à compter de la signification de la présente décision et sous astreinte provisoire de 5.000 € par jour de retard à l’expiration de ce délai, cette astreinte ne pouvant courir que pendant une durée de six mois au maximum.

Source : quechoisir.org
Windows 10 envoie l'historique de vos activités à Microsoft, même si vous le configurez pour qu'il ne le fasse pas [MAJ]

Soumis par fredericmazue le
Image
Image
Image
Image
Image

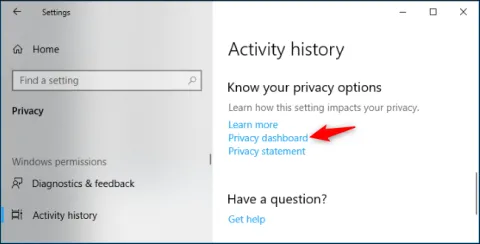
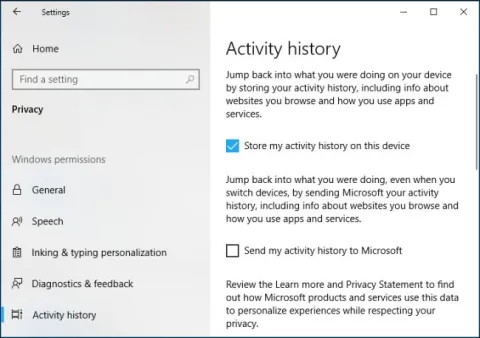
Ceci selon un article publié sur How-To Geek. Windows 10 collecte un historique d'activité des applications que vous lancez sur votre PC et l'envoie à Microsoft. Là où le bat blesse c'est que Windows 10 continue de le faire même lorsque vous vous y opposez en configurant comme illustré ci-dessous.

L'affaire est apparue sur Reddit et How-To Geek l'a vérifiée facilement.

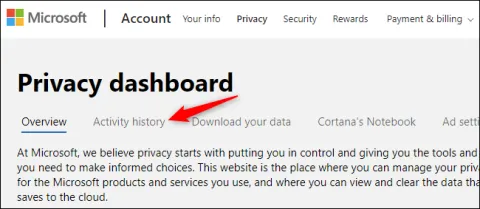
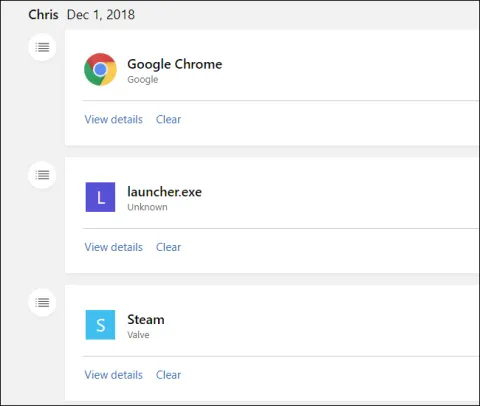
En effet, un clic sur le lien 'Tableau de bord de confidentialité' sur la page des paramètres de l’historique des activités vous amène à la page du tableau de bord de confidentialité de Microsoft dans votre navigateur Web. Cet historique devrait être vide, ou pour le moins ne pas détenir d'information après la mise en place de la configuration mentionnée ci-dessous. Mais ce n'est pas le cas. 

Pour How-To Geek il existe une explication simple: Microsoft collecte également un historique des applications que vous lancez via les diagnostics de Windows 10. Pour How-To Geek, la page "Historique des activités" du tableau de bord de confidentialité porte un nom incorrect, qui ne se rapporte pas à la fonctionnalité 'Historique d'activité' associée à la Timeline'.

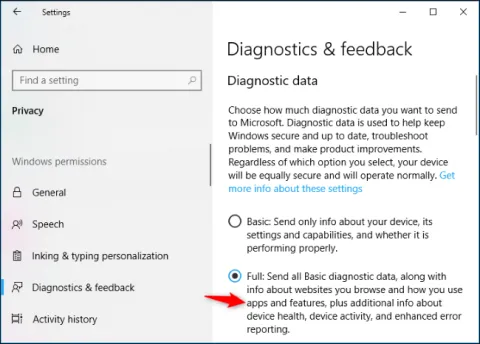
Le paramètre de diagnostic par défaut de Windows 10 , "Complet", indique bien qu'il envoie des "informations sur les sites Web sur lesquels vous naviguez et sur la façon dont vous utilisez les applications et les fonctionnalités". Ces données sont envoyés à Microsoft via la télémétrie normale de Windows 10. Vous pouvez trouver ces options dans Paramètres> Confidentialité> Diagnostics et commentaires.

Au final, tout ceci prouve une chose pour Ho-Tow Geek : Microsoft n'a pas réussi à expliquer exactement comment les données sont collectées par Windows 10 et comment vous pouvez vous opposez cela.

[MISE A JOUR]

Microsoft a souhaité apporter une réponse officielle à cet article. La voici :

« Nous sommes totalement engagés dans la protection des données personnelles et la vie privée de nos clients : nous sommes transparents quant aux données que nous recueillons et utilisons pour améliorer notre service, et donnons à nos clients le contrôle sur leurs données. Ici, le même terme « Historique d’activité » est utilisé à la fois par Windows 10 et les paramètres de confidentialité Microsoft [Microsoft Privacy Dashboard]. L’historique d’activité de Windows 10 n’est qu’un sous-ensemble des données affichées dans les paramètres de confidentialité Microsoft. Nous réfléchissons à une façon de corriger ce problème de nomenclature dans une prochaine mise à jour. »

Comment Facebook exploite vos données à votre insu (encore plus que vous le ne pensez)

Soumis par fredericmazue le

Que Facebook exploite les données de ses utilisateurs, ce n'est pas nouveau. Que Facebook se moque de respecter la vie privée de ses utilisateurs, ce n'est pas nouveau. Vous êtes convaincu de tout ça et vous vivez avec... Seulement voilà, il se pourrait que Facebook aille beaucoup plus loin que ce que vous imaginez.

A la suite du scandale Cambridge Analytica, le comité du Parlement britannique enquête sur Facebook. Dans le cadre de cette enquête, le comité a mis la main sur des documents internes de Facebook. Ces document ont été obtenus dans le contexte d'une autre procédure judiciaire Outre-Atlantique qui voit Facebook aux prises avec la société Six4Three. Dans le cadre de cette procédure, la justice américaine a contraint le CEO de de Six4Three a lui remettre ces document confidentiels. Fnalement le comité du Parlement britannique a décidé de rendre ces documents publics.

Il en résulte un document PDF de 250 pages que chacun peut télécharger. On y trouve ce que tout le monde sait déjà : Facebook gagne beaucoup d'argent avec vos données. Mais on y découvre aussi de nouvelles informations qui montrent que facebook va vraiment très loin dans le non respect de ses utilisateurs et de leur données.

Deux exemples choisis :

- En 2014, Facebook a modifié et réduit les accès aux données de ses utilisateurs. Vous avez alors pensé que vous étiez mieux protégé ? Vous aviez tort. Dès 2015, Facebook a mis en place un système de liste blanche. Les entreprises figurant sur cette liste pouvant accéder aux données comme avant le changement de 2014. Parmi les entreprises figurant sur cette liste, on trouve Netflix, Airbnb, et Badoo.

- Facebook souhaitait accéder aux journaux d'appels sur les smartphones. Mais cela pouvait déplaire aux utilisateurs qui auraient pu penser que le réseau social abuse, en voyant une nouvelle fenêtre de permissions s'afficher lors de la mise à jour de Messenger. Qu'à cela ne tienne, les développeurs de Facebook ont trouvé, sur Android (au moins), le moyen d'accéder à ce journal d'appels sans demander la permission au propriétaire du smartphone, comme l'indique le document :

Sur la base de nos premiers tests initiaux, il semble que cela nous permettrait de mettre à niveau les utilisateurs sans les soumettre à une boîte de dialogue de permissions Android. Ce serait un changement radical, car les utilisateurs devraient encore cliquer pour lancer la mise à jour, mais ensuite sans la moindre boite de dialogue de permissions, indiquait un développeur dans un rapport interne de Facebook.

Quand des sites de rencontres revendent vos données personnelles en toute légalité

Soumis par fredericmazue le

Le pot-aux-roses a été découvert par la chercheuse Joana Moll et Tactical Tech, au cours d'une enquête menée en commun. L'enquête a mis au jour un vaste réseau de reventes de données personnelles issues de sites de rencontres. Des reventes faites en toute légalité.

L'enquête, intitulée The Dating Brokers: An autopsy of online love (les courtiers de rencontres : une autopsie de l'amour en ligne) montre que tout le problème réside dans le fait que les personnes qui s'inscrivent sur un site de rencontre valident d'un clic les conditions d'utilisations, sans les lire attentivement. Pour passer directement à la phase suivante qui consiste à donner moult informations personnelles dans un formulaire.

Et les conditions d'utilisation validées négligemment permettent aux entreprises propriétaires de ces sites de revendre les données des utilisateurs. Une revente qui ne se fait pas sur le Dark Web, mais au grand jour.

Ainsi Joana Moll et Tactical Tech ont acheté un million de profils auprès du site USDate pour la somme de... 135 dollars seulement. Des données très complètes, contenant : les noms d'utilisateur, les adresses électroniques, le sexe, l'âge, l'orientation sexuelle, les centres intérêts, la profession, les traits physiques et de personnalité détaillés et aussi cinq millions de photos. Les profils provenaient de nombreux sites de rencontres, notamment Match, Tinder, Plenty of Fish et OkCupid.

"C'est énorme, c'est juste énorme", a déclaré Joana Moll

Faire effacer ses données personnelles de tels sites est loin d'être facile, ainsi que le rapporte Motherboard. Joana Moll a essayé de le faire auprès de OkCupid. Le processus pour y arriver a impliqué la transmission d'autres données sensibles : pour confirmer son identité, Joana Moll a notamment du envoyer une photo de son passeport.

Controversé pour son mécanisme de connexion automatique, Chrome 69 refuse d'effacer certains cookies

Soumis par fredericmazue le
Image
Image

Voilà qui a de quoi donner du grain à moudre à la CNIL.. Le navigateur Google Chrome, est déjà très controversé par les utilisateurs en raison du mécanisme de connexion automatique qui est apparu dans sa version 69 (c'est à se demander si le numéro de version est fortuit... :-)  

Une connexion à un compte Chrome a pour effet de synchroniser des données, comme par exemple des favoris, d'un terminal/navigateur Chrome à l'autre.

Mais le bât blesse, car cette connexion est automatique, dès qu'un utilisateur est connecté à un service Google comme Gmail ou YouTube. Les internautes sont mécontents car ils craignent notamment que leurs données (comme par exemple l’historique de navigation) soient automatiquement transmises à Google. Sans même parler des certains problèmes de vie privée que cela peut provoquer.

Devant la grogne, Google vient de faire machine arrière en assurant que viendra avec Chrome 70 la possibilité de bloquer cette connexion. Comme si le bon sens ne voulait pas que l'utilisateur active la connexion automatique de lui-même, plutôt que devoir la désactiver. La majorité des internautes, peu au courant de toutes ces subtilités, vont bien entendu laisser la fonctionnalité activée, et c'est ce sur quoi compte à l'évidence Google.  

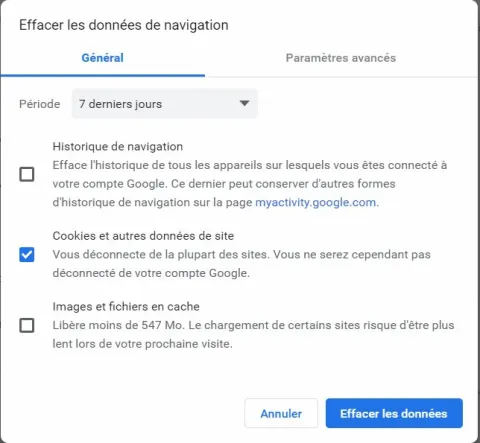
Donc vous voilà connecté à un compte Chrome. Savez-vous que vous déconnecter n'est pas si simple ? Car après vous avoir connecté, Chrome n'efface pas certains cookies. Ce qui concrètement veut dire que si en effaçant vos données de navigation vous penser vous déconnecter, vous vous fourrez le doigt dans l'oeil. 

Comme le montre la capture, les cookies de connexion à un compte Google ne s'effacent pas...

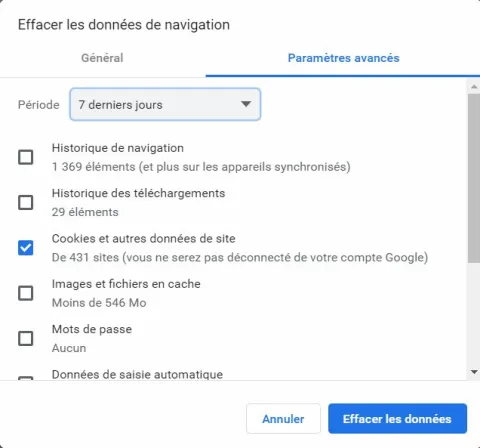
Pas même dans les paramètres avancés.

Les utilisateurs experts qui iront dans la configuration en dur ne seront pas plus avancés pour autant, ainsi qu'en témoigne ce tweet.

Donc la situation est simple : vous êtes connectés automatiquement et après vous ne pouvez pas vous déconnecter...

Ah oui c'est vrai, vous pouvez déconnecter explicitement de Chrome... en attendant d'y être reconnecté automatiquement

Comment ils disaient chez Google déjà ?... Don't be evil ?... mais ça c'était avant.

Enregistrements de localisation non consentis : Google est attaquée en justice

Soumis par fredericmazue le

Le 13 août, AP News a publié le résultat d'une enquête qui montre que Google enregistre vos données de localisation à partir de différentes applications, même si vous avez explicitement configuré vos paramètres de confidentialité pour vous y opposer. Ceci sur Android bien sûr, mais aussi sur iPhone.

Quelques jours après la publication de l'article, Google a confirmé ses pratiques.

Un américain de Californie, Napoléon Patacsil, vient d'attaquer Google en justice pour cette raison. Ses avocats argumentent que Google le California Invasion of Privacy Act et le droit constitutionnel à la confidentialité garanti par l’État.

Napoléon Patacsil a l'intention de faire évoluer cette plainte en action de groupe (class action) et de réunir ainsi tous les utilisateurs de smartphones qui auraient constaté que leurs données de localisation sont enregistrés contre leur volonté.

Facebook trace même les mouvements de votre souris

Soumis par fredericmazue le
Web

Facebook a livré un document de 225 pages au Comité sénatorial américain de la magistrature, afin de répondre à 2 000 questions de celui-ci, rapporte India Today.

Si les membres du réseau social savent déjà que celui-ci collecte et exploite leurs données, il ne se doutent peut-être pas de l'ampleur de la collecte.

Dans ce document, Facebook admet recueillir des informations sur les systèmes d'exploitation, le matériel, les versions logicielles, les niveaux de batterie, la puissance du signal, l'espace de stockage disponible, les signaux Bluetooth, les noms et types de fichiers, les identifiants de périphériques, les informations disponibles sur et à propos de  l'appareil, quel qu'il soit : ordinateur, téléphone, télévision ou autre appareil connecté. Ceci pour "mieux personnaliser le contenu (y compris les publicités) diffusé aux membres, pour mesurer s'ils ont pris une action en réponse à une annonce que nous leur avons montrée", justifie le réseau social

Facebook suit jusqu'aux mouvements de la souris pour "aider son algorithme à distinguer les humains des robots [...] ou déterminer si la fenêtre est mise au premier plan ou en arrière-plan."

Et qui sait si Facebook ne collecte pas encore plus que cela. Car, même si questionné par le Congrès américain lors du scandale Cambridge Analytics, Mark Zuckerberg a assuré que Facebook n'utilise pas le microphone des terminaux pour espionner ses utilisateurs, un brevet détenu par la société montre que l'application Facebook utilise un algorithme de reconnaissance vocale, appliqué à l'audio enregistré par les microphones, pour modifier les scores de classement dans les fils d’actualités des utilisateurs...

Un bug sur Facebook a rendu publiques les publications privées de 14 millions d'utilisateurs

Soumis par fredericmazue le
Web

Depuis le scandale Cambridge Analytica, Facebook a promis de faire tant et plus pour protéger les données de ses utilisateurs. Pourtant de nouvelles données se sont retrouvées dans la nature, sans même l'intervention d'un tiers cette fois.

Entre le 18 et le 27 mai, un bug a fait que les publications de 14 millions d'utilisateurs se sont retrouvées publiques, en dépit du réglage de visibilié défini par défaut.

En fait Facebook s'est rendu compte du bug dès le 22 mai, mais a eu besoin de 5 jours pour modifier le niveau de visibilité des messages affectés.

"Nous avons récemment repéré un bug informatique qui suggère automatiquement de rendre publics les messages créés par certaines personnes", a indiqué Erin Egan, chargée des questions de vie privée chez Facebook. Bien sûr l'utilisateur attentif avait la possibilité d'intervenir pour corriger le niveau de visibilié au moment de la publication, mais la plupart des utilisateurs touchés, publiant par routine, n'ont pas remarqué le phénomène.

Ce bug s'est produit alors que le groupe travaillait à une nouvelle façon de partager certains éléments des profils, comme les photos.

Facebook a commencé à joindre tous les utilisateurs touchés par ce bug pour les en avertir, et pour leur demandé de vérifier, à toutes fins utiles, les messages qu'ils ont postés pendant cette période.

Facebook précise des les publications faites en dehors de cette période ne sont pas touchées par ce problème.

Cookies dans Safari : Google risque d'être condamné à 4,3 milliards de dollars de dommages et intérêts

Soumis par fredericmazue le

L'affaire remonte à 2012. Elle avait été révélée par le Wall Street Journal à l'époque. Google contournait la politique de gestion des cookies dans le navigateur Safari sous iPhone.

Normalement, Safari accepte les cookies des sites que l'internaute visite, mais bloque ceux des sites tiers ou des bandeaux publicitaires. Cependant si l'internaute interagit avec une publicité alors Safari accepte le cookie.

Google a utilisé cette particularité en simulant l'action de l'utilisateur afin de pouvoir déposer un cookie dans son navigateur.

Une association britannique, Google You Owe Us, a alors lancé une action collective, ou 'class action' contre Google. Lors d'une audience qui s'est tenue lundi, Google You Owe Us a réclamé une indemnisation à hauteur de 1000 par utilisateur ainsi abusé, ce qui représente un total de 4,3 milliards de dollars selon Bloomberg.

De son côté, Google reconnait avoir contourné les paramètres de confidentialité de Safari, mais assure que les utilisateurs n'ont subi aucun préjudice, et demande que la plainte soit rejetée.

'Don't be evil' ou 'Do the right thing'... ces devises sont elles en phase avec le fait de ne pas respecter la volonté des utilisateurs ? Rien n'est mois sûr, mais c'est à la justice de trancher, et, peut-être, de faire un exemple en cette période d'entrée en vigueur du RGPD. Hier, nous écrivions que Google semblait passer du côté obscur (ou commençait à reconnaître de le faire) en cette fin mai. Toutefois cette affaire des cookies dans Safari vient nous suggérer que ce basculement pourrait dater de beaucoup plus longtemps...

Firefox pour iOS active par défaut la protection contre le pistage

Soumis par fredericmazue le
Web
Image

Dans le contexte du scandale de l'affaire Cambridge Analytica qui touche Facebook, Mozilla annonce le déploiement de la protection contre le pistage, pour les utilisateurs de Firefox sur iPhone et iPad.

Cette option était certes disponibles depuis 6 mois, mais elle est désormais active par défaut, à la fois en navigation classique et privée.

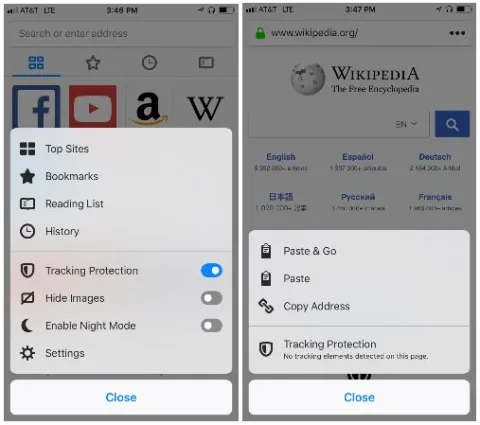
L'internaute  peut contrôler pour quels sites la protection contre le pistage doit être activée et pour quels sites ce n’est pas nécessaire. Il suffit simplement d’appuyer sur le bouton menu et la protection contre le pistage apparait dans la liste des options par défaut.

La protection contre le pistage utilise la même technologie de blocage publicitaire que Firefox Focus pour Android et iOS, Firefox pour ordinateur et Firefox pour Android.