virtualisation

Oracle VM VirtualBox 6.0 est disponible

Soumis par fredericmazue le
Image

VirtualBox, à l'origine publié par Sun Microsystems et devenu Oracle VM VirtualBox depuis le rachat par Oracle, est un logiciel libre de virtualisation des plus sympathiques. Il vous permet d'installer de très nombreux systèmes d'exploitation sous de très nombreux systèmes d'exploitation :-)

VirtualBox fonctionne sur les systèmes hôtes Windows, Linux, macOS et Solaris. VirtualBox prend en charge un grand nombre de systèmes d'exploitation invités (virtualisés), dont Windows (NT 4.0, 2000, XP, Server 2003, Vista, Windows 7, Windows 8, Windows 10), Linux, Solaris et OpenSolaris, et des systèmes BSD comme FreeBSD ou OpenBSD, pour ne citer que ceux là. Si vous êtes un nostalgique, vous pouvez fort bien aussi faire tourner MS-DOS ou Windows 3.x dans VirtualBox :-)

La mouture 6.0 dont Oracle vient d'annoncer la disponibilité est une version majeure, qui outre la correction de nombreux problèmes, apporte des nouveautés à remarquer, parmi lesquelles :

  • L'exportation d'une machine virtuelle vers Oracle Cloud Infrastructure
  • Interface utilisateur: prise en charge améliorée de HiDPI et de la mise à l'échelle, y compris une meilleure détection et une configuration par machine
  • Retouche majeure de l'interface utilisateur avec une application plus simple et plus puissante et une configuration de machine virtuelle
  • Interface utilisateur: un nouveau gestionnaire de fichiers permettant à l’utilisateur de contrôler le système de fichiers invité et de copier les fichiers entre l’hôte et l’invité.
  • Graphiques: mise à jour majeure du support graphique 3D pour les invités Windows et émulation de périphérique graphique VMSVGA 3D sur les invités Linux et Solaris
  • Ajout de la prise en charge des configurations d'enceintes surround (utilisées par Windows 10 Build 1809)
  • Ajout de l'utilitaire vboximg-mount sur les hôtes Apple pour accéder au contenu des disques invités sur l'hôte

Oracle VM VirtualBox 6.0 est un logiciel libre sous licence GNU V2.

Des binaires pour Windows, Linux, macOS et Solaris peuvent être téléchargés sur le site officiel. Son code source peut être téléchargé ici. ou parcouru ici.


Ubuntu Linux en cours d'exécution dans un VirtualBox tournant sous Windows 7

Bientôt une sandbox dans Windows 10

Soumis par fredericmazue le

Combien de fois avez-vous téléchargé un fichier exécutable sans avoir peur de l'exécuter ? Chez Microsoft, nous rencontrons régulièrement ces situations, nous avons donc développé Windows Sandbox : un environnement de bureau temporaire et isolé, dans lequel vous pouvez exécuter des logiciels non fiables sans crainte de conséquences durables pour votre PC écrit Microsoft dans son billet de présentation de cette technologie qui fera partie de Windows 10 19H1, la mouture qui sera déployée au début de l'année prochaine.

Selon les informations dont nous disposons à ce jour, Windows Sandbox ne fera hélas partie que des déclinaisons Windows 10 Pro ou Entreprise. Nous disons hélas car cette fonctionnalité peut évidemment être utile à tout le monde. Par contre elle ne tournera pas sur la machine de monsieur tout le monde. Seront en effet nécessaires une architecture AMD64, les fonctions de virtualisation activées dans le BIOS, au moins 4 Go de RAM (8 Go recommandés), au moins 1 Go d'espace disque disponible ( isque SSD recommandé), et au moins 2 cœurs de processeur (4 cœurs avec hyperthreading recommandés)

Moyennant quoi, en lançant Windows Sandbox depuis le menu 'Démarrer' de Windows 10 et en y copiant un fichier exécutable suspect, il sera possible de tester celui-ci sans endommager le système hôte. A la fin de l'exécution tout le contenu de la sandbox est jeté et définitivement supprimé.

Windows Sandbox s'appuie sur les technologies de conteneurs Windows que Microsoft utilise sur le cloud.


Windows Sandbox : un Windows 10 dans Windows 10

Flatpak : un système de paquets pour des applications Linux en bac à sable

Soumis par fredericmazue le

A découvrir, pour ceux qui souhaitent renforcer la sécurité de leur système Linux : Flatpak. Il s'agit d'un système de virtualisation d’applications fsaisant tourner chacune d'entre elles dans son propre bac à sable. Les applications sont ainsi isolées du reste du système, ce qui en renforce la sécurité.

Flatplak s'installe comme toute application sur Linux. Par exemple avec apt-get sur Debian. Puis après c'est avec lui que l'on installe les applications que l'on souhaite faire tourner en bac à sable (sandbox).

Pour permettre à l'environnement confiné (sandbox) de fonctionner, il est nécessaire que les bibliothèques ou dépendances indispensables à l'application soient embarquées avec elle au sein de son paquet Flatpak. Ceci présente bien sûr inconvénient d'installer potentiellement plusieurs fois la même bibliothèque (une par paquet Flatpak). Mais cela a pour avantage de ne pas déstabiliser une application lors d'une mise à jour de dépendances ou de bibliothèques. Plusieurs versions d'une application peuvent cohabiter grâce Flatpak qui met en oeuvre pour cela un mécanisme de runtimes, c'est-à-dire un regroupement de bibliothèques partagées.

Flatpak, qui est récemment sorti en version 1.0, vient avec une collection de nouvelles fonctionnalités que les développeurs d'applications peuvent exploiter. Les développeurs peuvent marquer les versions de leurs applications en fin de vie pour indiquer quand elles ne sont plus prises en charge. Il existe un nouveau mécanisme permettant aux applications de redémarrer elles-mêmes. L’interface de ligne de commande a fait l’objet de nombreuses améliorations, notamment de nouvelles commandes et options.

Flatpak dispose d'un site officiel qui propose un guide à l'attention des développeurs qui souhaitent emballer leur application dans un paquet Flatpak.

Flatpak est open source, disponible sur GitHub.

[video:https://www.youtube.com/watch?v=jDVCITRWGgs autoplay:0]

Sortie de Kubernetes 1.12

Soumis par fredericmazue le

L'équipe de Kubernetes annonce la sortie de Kubernetes 1.12, troisième mouture de l'outil pour cette année 2018. Au rayon des nouveautés : Kubelet TLS Bootstrap and Support for Azure Virtual Machine Scale Sets (VMSS).

Kubelet TLS Bootstrap

Dans Kubernetes 1.4, une API a été introduite pour demander des certificats à une autorité de certification au niveau du cluster. L'intention  de cette API est d'activer le provisionnement des certificats clients TLS pour les kubelets. Cette fonctionnalité permet à un kubelet de s’initialiser dans un cluster sécurisé par TLS. Plus important encore, il automatise la fourniture et la distribution des certificats signés.

Auparavant, lorsqu'un kubelet était exécuté pour la première fois, il fallait lui fournir des informations d'identification client dans un processus hors bande lors du démarrage du cluster. Il incombait à l'opérateur de fournir ces informations d'identification. Comme cette tâche était trop lourde à exécuter et à automatiser manuellement, de nombreux opérateurs ont déployé des grappes avec une seule identification et une seule identité pour toutes les étiquettes. Ces configurations ont empêché le déploiement des fonctionnalités de verrouillage des nœuds, telles que l’autorisateur de nœuds et le contrôleur d’admission NodeRestriction.

Pour remédier à cela, SIG Auth a permis à kubelet de générer une clé privée et un CSR à soumettre à un processus de signature de certificat au niveau du cluster. 

Parallèlement, le démarrage et la rotation du certificat du serveur Kubelet passent en version bêta. Actuellement, lorsqu'un kubelet démarre pour la première fois, il génère une paire de certificats / clés auto-signés utilisée pour accepter les connexions TLS entrantes. Cette fonctionnalité introduit un processus permettant de générer une clé localement, puis d'envoyer une demande de signature de certificat au serveur d'API du cluster afin d'obtenir un certificat associé signé par l'autorité de certification racine du cluster. En outre, lorsque les certificats approchent de l'expiration, le même mécanisme sera utilisé pour demander un certificat mis à jour.

Azure Virtual Machine Scale Sets (VMSS)

Les ensemble de taille VMSS permettent de créer et de gérer un pool de machines virtuelles homogène pouvant augmenter ou diminuer automatiquement en fonction de la demande ou d'un planning défini. Cela permet de gérer, de dimensionner et d'équilibrer facilement plusieurs machines virtuelles afin de fournir une haute disponibilité et une résilience des applications, idéal pour les applications à grande échelle pouvant s'exécuter en tant que charges de travail Kubernetes.

Jib : un générateur d'image d'applications Java pour conteneur Docker, proposé par Google

Soumis par fredericmazue le
Image
Image

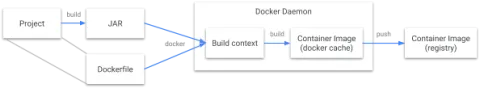
La conteneurisation d'une application Java n'est pas une tâche simple: il est nécessaire d'écrire un fichier Docker puis pousser l'image vers un registre distant. Tous les développeurs Java ne sont pas des experts en conteneurs souligne Google qui propose Jib.

Jib est un générateur d'image de conteneur qui gère toutes les étapes du conditionnement d'une application en une image de conteneur. Le point fort de Jib pour les développeurs Java est de leur permettre de générer des images à l'aide des outils Java qu'ils connaissent. En effet, Jib est écrit en Java et il s'exécute dans le cadre d'une construction de projet Maven ou Gradle. Il n'est pas besoin de conserver un fichier Docker, d'exécuter un démon Docker ou ni même de s'occuper de créer un fichier JAR contenant toutes ses dépendances.

Processus classique de génération d'une image pour Docker :

Avec Jib :

Jib est open source, disponible sur GitHub.

Microsoft Hyper-V Server 2019 arrive en préversion dans une nouvelle préversion de Windows Server 2019

Soumis par fredericmazue le

Microsoft annonce la publication d'une nouvelle préversion de Windows Server 2019, dont la sortie en version définitive est prévue pour cette année. Microsodt avait publié une première préversion à la mi-mars.

Cette mouture, identifiée sous le nom de build 17692, apporte le premier aperçu de Microsoft Hyper-V Server 2019.  Microsoft Hyper-V Server est un produit autonome qui contient uniquement l'hyperviseur Windows, un modèle de pilote Windows Server et des composants de virtualisation. 

La technologie de l'hyperviseur Windows dans Microsoft Hyper-V Server est identique à celle du rôle Hyper-V sur Windows Server. Ainsi, une grande partie du contenu disponible pour le rôle Hyper-V sur Windows Server 2016 s'applique également à Microsoft Hyper-V Server, souligne Microsoft.

Cette build 17692 se fait également remarquer par System Insights. System Insights est une nouvelle fonctionnalité qui fournit des capacités d'analyse prédictive locales à Windows Server. Ces capacités prédictives, chacune s'appuyant sur un modèle d'apprentissage automatique, analysent localement les données système de Windows Server, telles que les compteurs de performance et les événements, afin de mieux comprendre le fonctionnement de vos déploiements et de réduire les dépenses opérationnelles associées à la surveillance de vos instances Windows Server, precise Microsoft.

Étant donné que chacune de ces fonctionnalités s'exécute localement, toutes vos données sont collectées, conservées et analysées directement sur votre instance Windows Server, ce qui vous permet d'utiliser des fonctionnalités d'analyse prédictive sans connectivité au cloud. Dans Windows Server 2019, System Insights introduit un ensemble de fonctionnalités axées sur la prévision de capacité, prédisant l'utilisation future pour le calcul, la mise en réseau et le stockage.

Vous pouvez gérer System Insights via une extension Windows Admin Center ou directement via PowerShell.

Pour cette build 17692, Microsoft recommande une installation propre, car la mise à niveau Build-to-build n'est actuellement pas prise en charge.

Toutes les nouveautés de Windows Server 2019 build 17692 sont récapitulées dans cette note de version.

Docker Enterprise Edition 2.0 : Docker renforce son côté entreprise

Soumis par francoistonic le

L’éditeur annonce cette version comme une étape importante pour les conteneurs en entreprise. Docker EE 2 permet de gérer les applications utilisant Kubernetes en multi-Linux, multi-OS et multi-cloud. La plateforme repose sur le moteur de conteneurs puis trois piles principales : réseau, orchestration et stockage. Puis nous trouvons au-dessus : les services développeurs, le référentiel, les politiques d’accès, la gestion du cycle de vie de l’application et enfin l’automatisation et l’extensibilité. 

Docker se veut sans détour : éliminer tous les points de verrouillage sur une technologie, une plateforme. L’aspect multi-OS est important car désormais, les conteneurs sont aussi bien Linux que Windows. Pour le clustering et l’orchestration, Docker EE laisse le choix entre Swarm et Kubernetes, même si Swarm n’est pas l’avenir. La partie administration a été soignée : commandes uniques pour créer les noeuds, haute disponibilité et sa gestion en mode « 1-click », configurations sécurisées par défaut. Qui dit entreprise, dit aussi intégration aux annuaires d’entreprises de type LDAP et Active Directory.

La sécurité est le mot du jour : chaine sécurisé, production sécurisée, cluster sécurisé, etc. Le tout avec des notions de tests, de qualité, de staging et de production. Pour aider les entreprises à mieux gérer les conteneurs, on dispose d’un référentiel d’images centralisé mais il sait aussi s’adapter aux entreprises ayant des sites multiples pour pouvoir faciliter les push et pull d’images d’un registre à un autre. 

Trois éditions sont disponibles : EE Basic, EE Standard et EE avancé. Selon l’édition, les fonctionnalités ne sont pas les mêmes. Basic inclut seulement le moteur de conteneur avec le réseau, la sécurité et le stockage.

Site : https://www.docker.com/enterprise-edition

François Tonic

Suse Expert Days 2018 : niveau 300 pour mieux maîtriser les outils SuSe

Soumis par francoistonic le
Image

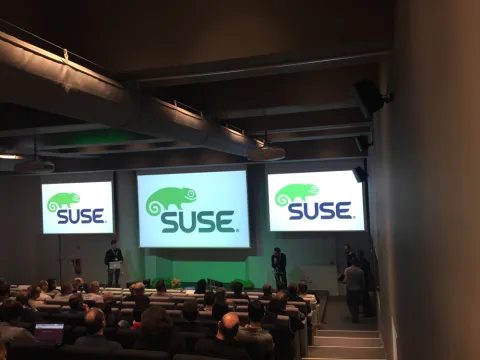
Rien ne vaut une bonne petite conférence technique de niveau 200-300 pour découvrir et maîtriser les outils et techniques. SUSE proposait début février une petite journée de rattrapage pour évoquer de nombreux sujets autour des solutions de l’éditeur Linux : la version 15 de l’édition entreprise, sécurité et gestion des systèmes, CaaSP, cloud privé avec la distribution openstack maison, PointText, stockage avec CEPH, cluster et haute disponibilité. Bref, un bonheur pour responsables d’infrastructure. L’amphi était quasi plein malgré le froid et la neige. Sur scène, ce sont les responsables techniques et les ingénieurs, et quelques développeurs (si, si) qui ont assuré le spectacle. 

La partie SUSE Manager était très intéressante. Il s’agit de la solution pour gérer les infrastructures SUSE via les scripts ou les interfaces graphiques. Si vous faites de l’infra as code, l’outil fonctionne avec SALT, l’environnement Infra as Code disponible sur SUSE. La prochaine version arrivera en juin et proposera de nombreuses nouveautés sur les conteneurs, le monitoring, la conformité. La version 3.2 apporte le support de SLE15, du SSO, du monitoring Prometheus et Grafana, du build de VM avec Salt et KIWI. La v4 (vers fin 2019 ?) sera uniquement compatible SLE15 et tous les composants seront des conteneurs. 

Mais une des grosses actualités de SUSE est la sortie de SUSE Linux Enterprise Server 15 qui sera disponible en juin 2018. Cette version ciblera les infrastructures d’entreprises classiques et les infrastructures définis par logiciel (SDI). Cette version supportera les architectures X86-64, Power, System Z, ARM64 que se soit en local, virtualisation, en hébergement et en cloud. On y retrouvera en vrac : noyau 4.12, GCC 7, Gnome 3.26, de nouveaux mécanismes de haute disponibilité (comme cluster en RAID 10), un nouvel annuaire (389-DS à la place d’openLDAP), OpenJDK 9, etc. Bref, une nouvelle version stratégique pour SUSE qui doit remplacer l’actuelle version 12. La v12 aura droit à deux nouveaux services packs (SP4 et SP5) en 20018 et 2019. Le SP1 pour SLE15 arrivera l’an prochain. Les enjeux de la v15 sont l’approche multitude, installation unifiée, la modularité accrue. Les modules ne seront pas tous identiques à chaque version. De base, nous avons les fondations système, les applications, la Haute Disponibilité, les applications serveur, les performances, les outils de développement, les conteneurs, les fonctions cloud public. 

Pour plus d’infos : https://www.suse.com/betaprogram/sle-beta/

La sécurité est bien entendu un point important et SUSE ne pouvait pas ne pas en parler, il s’agissait de la session sécurité et gestion des systèmes. La partie gestion est assurée par le Software Defined Infrastructure et la livraison des applications. Plusieurs outils rentrent en action : SUSE Manager, SUSE OpenStack Cloud Monitoring et la partie Public Cloud. La partie livraison se fera sur la plateforme CaaS et SUSE Cloud Application Platform (le PaaS de SUSE). 

Pour chaque attaque ou crash plateforme, SUSE propose des solutions pour mieux sécuriser les infrastructures et assurer la continuité :

- attaque massive sur le stockage et indisponibilité des sites : utilisation de Kubernetes et Portus

- attaque sévère WanaCry et NotPetya : utilisation de ceps et de SQL Server Linux

- etc.

Sur les failles processeurs, là aussi, SUSE se veut rassurant sur Spectre et Meltdown. 

Nous avions parlé de Salt. Salt est pour SUSE la pierre angulaire de l’infrastructure as code maison. Aujourd’hui, SALT c’est 7 ans d’existence, +600 contributeurs, plusieurs millions de téléchargement. Un des objectifs est d’apporter le moins d’adhérence possible dans les modèles d’infrastructure, d’être très flexible dans les déploiements et la production, de supporter tous les systèmes serveurs importants du marché. Les experts ont rappelés plusieurs points importants sur SALT :

- système basé sur des événements - réponses

- une gestion très dynamiques des noeuds

- la possibilité de coder en yawl, jinja et python

Personnellement, la session qui nous a le plus intéressé est celle sur OpenQA et plus précisément CaaSP. L’exemple donné était de faire de l’intégration et livraison continue avec les outils SUSE (et non-SUSE) pour mettre en place le développement, le build, le test et le déploiement. On passera par un référentiel Git, du Jenkins pour la partie intégration et build, puis une bonne couche de tests, dans l’outil OpenQA, directement relié à Jenkins et aux outils de déploiement. SUSE propose en effet plusieurs outils très intéressants :

- Open Build Services pour réaliser des builds à la chaine et reproductibles, avec du packaging automatique et la génération d’images. La génération d’images est réalisée par l’outil KIWI. 

- OpenQA est un outil pour les tests au niveau OS pour tester l’installation, la configuration, la migration. Il est utilisé dans SLE et openSUSE. Il teste les composants de l’OS et il peut tester l’interface graphique. 

Sur la partie purement CaaSP (plateforme conteneur), l’approche de SUSE se fait sur 3 segments :

- orchestration avec Kubernetes

- système dédié microservice et conteneur avec SUSE MicroOS

- configuration avec Container Engines et Salt

Sur la partie cloud privé, SUSE mise sur OpenStack et propose sa propre distribution. Le cycle d’évolution est annuelle, avec un support de 2 ans pour chaque version, et bientôt 3. La v7 permettait de supporter +300 noeuds, le support de Cisco ACI. Pour renforcer son offre Cloud, SUSE a beaucoup racheté de sociétés et de compétences : les compétences HPE d’OpenStack, de CloudFoundry et des services PaaS ! Actuellement, SUSE vit une transition entre OpenStack Cloud 7 et HPE Helion OpenStack 5. L’éditeur veut faire converger les deux distributions sur une unique solution : le futur SUSE OpenStack Cloud 8. Cette v8 supportera la version Pike d’OpenStack, MariaDB pour le SGBD, nouvelle version de RabbitMQ, architecture x86_64 / s390x / ARM (prévision technique uniquement) mais pas de PowerPC. apparition d’OpenDaylight et d’opennfv.

Sur la partie infrastructure, on parlera forcément de stockage. Pour SUSE, on parlera de stockage distribué avec ceph et l’ensemble des services Enterprise Storage (stockage objet / fichier / bloc, x86/ARM, disques standard, etc.). SUSE se positionne sur la partie données d’entreprise et la sauvegarde et restauration. Pour se faire, SUSE implémente Ceph qui permet de gérer le stockage dans son ensemble, de l’unité de stockage au monitoring. Il propose même des fonctions d’auto-réparation en cas de défaillance sur un OSD (Object storage daemon). Si le sujet vous intéresse, consultez d’urgence la session jouée : https://www.slideshare.net/ElisaPortefaix/suse-expert-days-paris-2018-softwaredefined-storage-et-gdpr

Nous retrouverons très prochainement sur les différents outils SUSE dans le magazine.

François Tonic

Lancement du projet Kata Containers pour la création d’infrastructures de conteneurs sécurisées

Soumis par fredericmazue le

La Fondation OpenStack annonce aujourd’hui le lancement d’un nouveau projet open source appelé Kata Containers, qui vise à combiner les avantages des machines virtuelles (VM) en termes de sécurité avec la vitesse et la maniabilité des technologies de conteneurs. Le projet est conçu pour être indépendant du matériel informatique et compatible avec les spécifications OCI (Open Container Initiative) et avec la CRI (Container Runtime Interface) pour Kubernetes. Kata Containers offre la possibilité d’utiliser les outils de gestion de conteneurs directement sur le bare metal, en maintenant l’isolation des charges de travail. Comparés à l’exécution de conteneurs sur une infrastructure virtualisée (qui est la norme actuellement), les avantages de ce système sont notamment une augmentation des performances, un temps de démarrage plus court et des économies de coût.

Intel contribue à l’initiative avec la technologie Intel Clear Containers d’Intel alors qu’Hyper apporte la sa technologie runV, qui forme la base du projet. Outre ces contributions, s’ajoute également le soutien des sociétés suivantes : 99cloud, AWcloud, Canonical, China Mobile, City Network, CoreOS, Dell/EMC, EasyStack, Fiberhome, Google, Huawei, JD.com, Mirantis, NetApp, Red Hat, SUSE, Tencent, Ucloud UnitedStack et ZTE.

Le projet Kata Containers comprendra initialement six composants : Agent, Runtime, Proxy, Shim, Kernel et l’emballage du QEMU 2.9. Il est conçu pour être indépendant de l’architecture, fonctionner sur plusieurs hyperviseurs et être compatible avec les spécifications OCI pour les conteneurs Docker et CRI pour Kubernetes.

En combinant deux des codes bases open source de conteneurs virtualisés les mieux intégrés et en installant le projet en gouvernance ouverte, la communauté Kata Containers concentrera ses efforts sur l’attraction de contributeurs, le soutien de différentes architectures informatiques et la stimulation de l’adoption de la technologie. Les contributeurs peuvent s’attendre à travailler en amont dans plusieurs communautés d’infrastructure et d’orchestration de conteneurs telles que Kubernetes, Docker, OCI, CRI, CNI, QEMU, KVM, HyperV et OpenStack.

Baptisé Kata Containers, le nouveau projet fait référence au mot grec Καταπίστευμα (« ka-ta-PI-stev-ma ») qui se traduit par « confier quelque chose à quelqu’un ». Le mot japonais Kata désigne également une chorégraphie détaillée de mouvements effectués par des individus.

Kata Containers est un projet d’infrastructure de conteneurs géré par la Fondation OpenStack, le berceau de l’infrastructure ouverte. Bien que les utilisateurs d’OpenStack puissent bénéficier de la nouvelle technologie, Kata Containers est un projet indépendant qui dispose de sa propre gouvernance technique et de sa base de contributeurs.  La communauté Kata Containers prévoit de collaborer avec, et viser tous les fournisseurs d’infrastructure populaires et cadres d’orchestration de conteneurs, outre les clouds gérés par OpenStack.

Kata Containers est hébergé sur Github sous licence Apache 2 et géré par la Fondation OpenStack. Rejoignez la communauté à www.katacontainers.io.

Honolulu : une interface web graphique pour administrer Windows Server

Soumis par fredericmazue le
Image

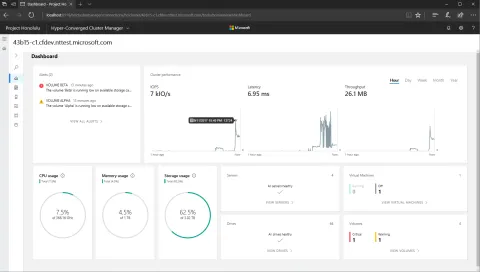
Lors de sa conférence Ignite qui s'ouvrira le 25 septembre, Microsoft présentera la préversion de Honolulu, une interface web graphique pour administrer Windows Server.

Cette interface, explique Microsoft dans un billet de blog permettra non seulement d'administrer Windows Server, mais aussi ce que Microsoft appelle des clusters hyper-convergés, c'est à dire des systèmes d'exploitation virtualisés sous Hyper V avec des espaces de stockage direct dans Windows Server.

Avec Honolulu, Redmond veut proposer une offre alternative à MMC (Microsoft Management Console) outil certes efficace, mais qui ne fonctionne que sous Windows, ce qui est un frein pour adoption de Windows Server pour ceux de ses clients qui travaillent sous Linux, ou autres plates-formes. Une interface Web résoudra donc ce problème.