vulnérabilité

Des hackers remportent un million de dollars pour avoir découvert une faille dans iOS 9

Soumis par fredericmazue le

En septembre dernier, nous vous rapportions que la société Zerodium organisait un bug bounty d'un nouveau genre. S'il s'agissait comme pour tous les bug bounties de récompenser pour la découverte d'une faille, celle-ci devrait être gardée secrète, afin que son exploit soit vendu au plus offrant. Ah non, pardon, Zerodium assure que de tels exploits ne seront vendus qu'à des démocraties ou des pays de confiance, ce qui nous rassure tous totalement :-)

Planquez vos iPhones! Le bug bounty dont il est question concernait iOS 9, et deux équipes de chercheurs parmi les participants ont découvert des vulnérabilités, qui, par définition, sont des failles Zero-day.  

La première équipe avait réussi un jailbreak partiel et est donc qualifiée pour une prime partielle. La seconde équipe remporte le gros lot d'un million de dollars, pour avoir fourni un exploit qui permet, à distance, de jailbreaker unthetered  un iPhone sous iOS 9

Bien sûr aucun détail technique n'est donné. Selon les termes du concours, le jailbreak devait être obtenu soit par l'envoi d'un SMS assassin soit par une page web malicieuse attaquant Chrome ou Safari dans leurs configuration par défaut.

Zerodium a annoncé cette découverte dans un tweet : 

Bien sûr cet exploit, récompensé un million de dollars, sera revendu beaucoup plus cher par Zerodium. La question est évidemment à qui,   et quel usage en sera-t-il fait ?

A priori, l'exploit ne sera pas revendu à Apple :-) Zerodium est une société fondée par Chaoui Bekrar, qui a également fondé la société française Vupen. Vupen a toujours fait très fort dans des concours de hacking comme Pwn2Own, mais a aussi souvent été controversée, notamment pour ses liens avec la NSA.

Chaoui Bakrar interrogé par Wired a assuré que l'exploit ne serait pas vendu à n'importe qui. Qu'il serait 'probablement' vendu à des clients américains.

Voilà qui est pleinement rassurant, d'autant plus que Chaoui Bakrar a ajouté faire preuve de bienveillance dans cette affaire. Au départ Zerodium ne voulait pas divulguer l'issue de son bug bounty, mais l'a finalement fait, dit-il, afin d'informer la communauté de la sécurité iOS que si iOS 9 est très solide, il n'est néanmoins pas incassable.

Belle sollicitude... Ceux qui voient le mal partout penseront plutôt que cette annonce est un bon moyen de se faire de la publicité ;-)  
Joomla! : une mise à jour pour corriger trois vulnérabilités critiques à partir de Joomla! 3.2

Soumis par fredericmazue le
Image

Trois vulnérabilités critiques ont été découvertes dans le CMS Joomla!, en ce qui concerne les versions allant de Joomla! 3.2 à Joomla! 3.4.4.

Les vulnérabilités permettent des injections SQL. Autant dire qu'elle sont très graves. Elles ont une caractéristiques originale, si l'on peut dire : elles ne peuvent être exploitées que pendant le temps où une personne ayant les droits d'administration est connectée au site. C'est pourquoi Trustwave, qui a révélé ces failles, indique que si pour une raison quelconque vous étiez dans l'impossibilité de faire votre mise à jour immédiatement, vous devez absolument vous déconnecter de votre site en attendant.

Mais, tous les administrateurs de sites Joomla! sont bien évidemment encouragés à faire le plus vite possible une mise à jour de leur CMS vers Joomla 3.4.5.

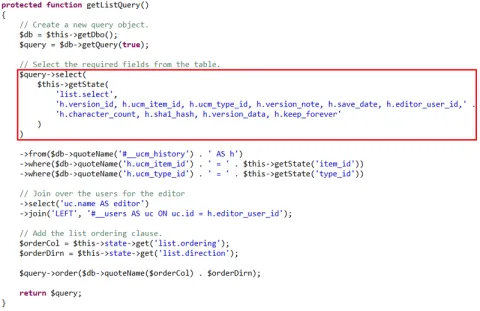
Le billet de Trustwave mentionné plus haut explique en détail cette vulnérabilité. Il mentionne le code vulnérable, puis explique comment exploiter la vulnérabilité.


Le code de Joomla vulnérable aux injection SQL.

La plateforme Magento sert de vecteur d’attaque par exploit kits

Soumis par fredericmazue le

Selon le G DATA SecurityLabs , depuis le 17 octobre, la plateforme e-commerce de Magento sert de vecteur d'attaque par exploit kits. Ces exploit kits déposés dans les sites d’e-commerces basés sur Magento par un exploit de vulnérabilités de cette plate-forme ciblent les informations bancaires ou des login de leurs visiteurs. Magento est utilisé par 9 % des sites de e-commerce en France.

Le G DATA SecurityLabs a détecté à partir du 17 octobre un nombre croissant d’attaques des exploit kits Nuclear et Angler. Les attaques par Nuclear se sont produites exclusivement le 17 octobre alors que les attaques par Angler ont diminué au cours du 18 octobre. Le même jour, une vague d’infection massive commençait, utilisant le kit exploit Neutrino, qui se poursuit toujours.

Une ou plusieurs vulnérabilités dans la plateforme Magento sont à l’origine de cette infection. Un bulletin de vigilance concernant des vulnérabilités sur Mangento avait par exemple été publié en aout par Vigil@nce. Quant à Magento,dans un bulletin de sécurité du 19 octobre, il a invité ses clients à mettre leur boutique à jour. En France 9% des boutiques Web utilisent Magento.

Pour mémoire, un exploit kit est un outil qui contient une multitude d’attaques visant des vulnérabilités d’un système. Quand un utilisateur visite un site Internet manipulé, la configuration du PC est testée par l’exploit kit à la recherche des failles (navigateur, programmes installés ou système d’exploitation). Si une faille est détectée, l’exploit adapté est utilisé pour injecter un code malveillant dans le système.  

9 smartphones Android sur 10 sont vulnérables. C'est (presque) Google qui le dit

Soumis par fredericmazue le

L'Université de Cambridge a réalisé une étude, en partie financée par Google. Les données utilisées pour cette étude ont été recueillies par l'application Device Analyzer, sur le Google Play. Des données relatives à 20 000 terminaux Android ont ainsi été collectées, tout en écartant les appareils low cost des pays émergents.

Bien que les terminaux analysés proviennent de grands constructeurs : Samsung, HTC, LG, Asus, Sony, etc. l'étude montre que 87% d'entre eux sont vulnérables à des failles connues, mais non corrigées.

A qui la faute ? Fondamentalement, encore et toujours à la fragmentation de l'écosystème Android. Si les smartphones Nexus sont les mieux notés - pas folichon tout de même, cette note de 5.17 sur 10 - ce qui est logique car ces appareils reçoivent leurs mises à jour directement de Google, l'étude montre que dans l'ensemble les constructeurs tardent beaucoup trop pour mettre les terminaux à niveau. L'étude établit qu'en moyenne, les terminaux reçoivent 1.26 mises à jour par an. Malheureusement, les vulnérabilités critiques sont découvertes dans Android à un rythme beaucoup plus élevé. En témoigne les failles Stagefright et similaires, récemment découvertes.

Deux nouvelles vulnérabilités très graves menacent tous les Android (ou presque)

Soumis par fredericmazue le

Zimperium, la société de sécurité qui avait déjà découvert la redoutable faille Stagefright au printemps dernier vient de réitérer en annonçant l'existence de deux nouvelles vulnérabilités très graves dans Android.

Ces vulnérabilités se trouvent dans le traitement des fichiers vidéo MP3 et MP4. Dans le traitement des vidéos elles-mêmes, mais aussi dans leurs métadonnées. Concrètement : la seule prévisualisation d'une vidéo, ou la pré-écoute d'une chanson suffit pour être vulnérable.

L'attaque de ces vulnérabilités consiste à faire lire un fichier MP3 ou MP4 malicieux, ce qui peut se faire via n'importe quel vecteur, principalement le navigateur Web bien sûr.

Ces vulnérabilités permettent l'exécution de code à distance. La première vulnérabilité se trouve dans la librairie libutils et concerne chaque appareil Android depuis Android 1.0 sorti en 2008. La deuxième vulnérabilité se situe à nouveau dans Stagefright.

Zimperium indique avoir réussi à exploiter la faille via Stagefright sur Android 5.0 et ultérieurs. Zimperirum précise que tous les Android antérieurs peuvent être impactés, si au sein de ceux-ci, une application tierce utilise les fonctions vulnérables de libutils.

Voilà donc plus d'un milliard d'appareils potentiellement menacés, et menacés pour longtemps si l'on considère à quelle vitesse les appareils Android sont mis à jour.

Attention à ne pas lire de vidéos douteuses en attendant...

Une mise à jour iOS 9.0.2 corrige la vulnérabilité de l'écran de verrouillage

Soumis par fredericmazue le

Les mises à jour d'iOS se succèdent à bon train. La première, iOS 9.0.1, est arrivée dans l'urgence le 24 septembre dernier, une semaine seulement après la sortie officielle de nouvel OS de la firme à la pomme.

La seconde mise à jour, iOS 9.0.2, arrive aujourd'hui, une semaine après la première. Cette mise vient corriger une faille de sécurité qui permettait de passer outre l'écran de verrouillage (un comble :-) pour dérober contacts et photos dans le smartphone.

La marche à suivre pour contourner l'écran de verrouillage était particulièrement compliquée, pour ne pas direz complètement tordue, mais elle était bel et bien là. Démonstration dans la vidéo ci-dessous et détail de la procédure dans notre actualité mentionnée ci-dessus.

[video:https://www.youtube.com/watch?v=_giVIDKwRr4]

Prendre le contrôle d'un Android 5.x verrouillé ? Trop facile...

Soumis par fredericmazue le

Android 5.x présente une grosse faille de sécurité que Google a certes comblée en août dernier, mais de nombreux appareils Android restent susceptibles d'être concernés. La faille concerne Android 5.1.1 et antérieurs, c'est-à-dire antérieurs à la build LMY48M. Autant dire même que certains Android pourraient bien rester vulnérables pour toujours. si leurs fabricants ne diffusent pas une mise à jour.

La faille permet à n'importe qui, sans connaissances techniques, de prendre le contrôle d'un Android malgré la présence de son écran de verrouillage.

Le principe est aussi simple que brutal. Il consiste à remplir autant que possible le tampon de copier/coller du système depuis le mode d'appel d'urgence, puis ensuite coller ce contenu dans un widget de saisie de mot de passe (pas de code PIN), autant de fois de suite que nécessaire pour faire crasher l'application de caméra. Une fois cette application plantée, il est possible d'accéder au lanceur d'applications. Autrement dit : il est possible de prendre totalement le contrôle de l'appareil.

Ci-dessous une démonstration proposée par l'Université du Texas, qui a publié cette information.

[video:https://www.youtube.com/watch?v=J-pFCXEqB7A]

Une vulnérablité critique corrigée dans WhatsApp

Soumis par fredericmazue le

WhatApp est une application de messagerie sur mobile qui compte des centaines de millions d'utilisateurs. Le service existe aussi en version Web depuis quelques moins et c'est dans cette version qu'une vulnérabilité critique a été découverte. Vulnérabilité qui mettait potentiellement tous ses utilisateurs en danger.

La faille a été découverte le 21 août dernier par Kasif Dekel, un chercheur en sécurité israélien qui travaille pour la société CheckPoint.

La faille a été baptisée "MaliciousCard", car elle permettait l'envoi d'une fiche de contact malicieuse au format vCard. Pour le destinataire , la vCard paraîssait tout à fait normale, mais à son ouverture, le code malicieux inclus était chargé et exécuté, ce qui pouvait aboutir à la prise de contrôle à distance de l'ordinateur attaqué.

Là où le bât blesse douloureusement, c'est que WhatsApp ne faisait aucune vérification sur la vCard.

"Nous étions étonnés de voir que Whatsapp ne réalisait aucune validation du format vCard ni du contenu du fichier. Des attaquants ont pu exploiter cette faille de différentes manières en la dissimulant derrière l’icône vCard" souligne CheckPoint.

WhatsApp a corrigé la vulnérabilité le 27 août, ce que CheckPoint souligne comme étant une réaction rapide et responsable : "L’exploitation massive de cette vulnérabilité pourrait avoir affecté des millions d’utilisateurs. Heureusement, WhatsApp a réagi rapidement et de façon responsable pour déployer une solution initiale en attendant une mise à jour du client".

Des esprits chagrins diront quant à eux qu'il aura quand même fallu six jours pour qu'une faille qui mettait potentiellement en danger des millions d'utilisateur soit corrigée. 

Mozilla piratée ! Des données de sécurité sensibles ont été dérobées !

Soumis par fredericmazue le

Bugzilla, la plate-forme de suivi de bugs de la fondation Mozilla a été piratée. Des données sensibles, ayant un impact sur la sécurité des utilisateurs du navigateur Firefox  notamment, ont été dérobées.

La fondation Mozilla a publié une FAQ à propos de ce piratage. Un piratage fort peu glorieux techniquement du côté des hackers. Tout simplement un vol de mot de passe.

Le mot de passe n'a pas été volé sur Bugzilla, mais sur un autre site à la sécurité faible. Malheureusement un utilisateur de Bugzilla utilisait le même mot de passe sur les deux sites.

Malheureusement encore, l'utilisateur de Bugzilla dont le mot de passe a été volé était un utilisateur privilégié ayant accès à des informations sensibles. Un incident regrettable qui montre une nouvelle fois le bien fondé des bonnes pratiques de sécurité, à savoir utiliser un mot de passe différent pour chaque site, ou au moins, ne pas utiliser le même mot de passe sur des sites dont les vocations sont différentes et lorsque les droits qu'on y a sont différents également.

Mozilla a immédiatement pris des mesures lorsque le problème a été découvert, mais la FAQ nous apprend que Bugzilla est compromis au moins depuis septembre 2014, peut-être depuis septembre 2013.

Parmi les données sensibles dérobées, figures au moins 53 vulnérabilités classées sévères dans Firefox. Des informations que des pirates ont naturellement pu exploiter pour attaquer les utilisateurs de Firefox.

C'est au moins le cas pour une de ces vulnérabilités, qui a été comblée le 6 août dernier. Un site russe a ainsi utilisé cette faille pour attaquer ses visiteurs.

Dans sa FAQ, Mozilla souligne que les nouveaux Firefox Destop, Android et ESR publiés le 27 août corrigent toutes les vulnérabilités concernées par ce piratage. Les utilisateurs doivent donc faire leurs mises à jour immédiatement, si ce n'est pas déjà fait via le processus automatique.

Une vulnérabilité dans Paypal pouvait conduire à des vols d'argent lors de paiements ou par transferts de fonds

Soumis par fredericmazue le
Image

Cette vulnérabilité fracassante du site qui fait ses choux gras sur la sécurité des paiements sur Internet a été découverte par l'informaticien égyptien Ebrahim Hegazy, pseudo Zigoo0

Zigoo0 a donc zigouillé la sécurité de Paypal. Il explique comment sur son blog.

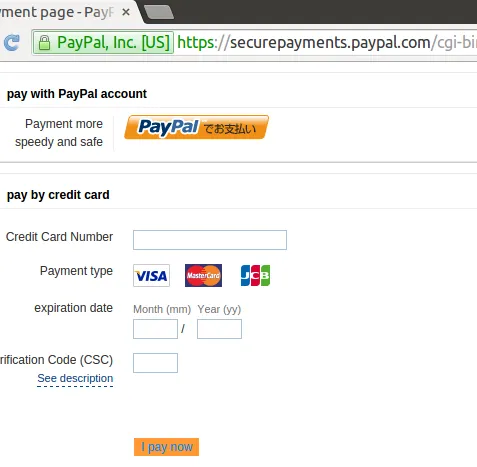
Une simple attaque en Cross Site Scripting (XSS) permettait de modifier la page de paiement sécurisée Paypal, cette page qui permet de payer soit via un compte Paypal existant, soit par carte bleue.

La page ainsi modifiée, tout devenait possible : récolter en clair les informations concernant la carte bleue, modifier le montant du paiement, ou même effectuer un transfert de fond vers le compte Paypal de l'attaquant.

L'attaquant pouvait être tout site de e-commerce malveillant, ou simplement un petit site lambda qui propose de faire des donations via un bouton Paypal. Plus exactement, n'importe qui pouvant bidouiller un bouton Paypal et le placer dans une page Web pouvait attaquer.

Ebrahim Hegazy a signalé la faille à Paypal le 19 juin dernier. Celle-ci ne serait corrigée que depuis le 24 août dernier, à en croire le blog de Zigoo0 qui va toucher une récompense bien méritée du programme Bug Bounty de Paypal.

La vidéo ci-dessous démontre cette attaque XSS.

[video:https://www.youtube.com/watch?v=xpht2R_0cEg]