vulnérabilité

Le FBI aurait payé 1,3 millions de dollars pour déverrouiller l'iPhone du tireur de San Bernadino

Soumis par fredericmazue le

L'affaire FBI vs Apple dans l'affaire de l'iPhone s'est terminée comme on pouvait s'y attendre. Le premier a demandé au second de déverrouiller un iPhone ayant appartenu à l'un des tireurs de San Bernardino. Apple a refusé pour de nombreuses raisons : protection de la vie privée et des données des utilisateurs, pas de possibilité technique simple de contourner le verrouillage et le cryptage, etc.

L'affaire s'est donc terminée comme on pouvait s'y attendre : le FBI a fait appel à un expert qui a hacké l'iPhone en deux temps trois mouvements, en exploitant une faille de sécurité.

C'est maintenant Apple qui demande au FBI de lui fournir des informations sur la vulnérabilité, ce que ce dernier refuse de faire :-)

A qui le FBI s'est-il adressé et combien ce hack a-t-il coûté ? Pendant un temps, une information a circulé voulant que le FBI se soit adressé à la société israélienne de sécurité Cellebrite. Information qui n'a pas été confirmée. Il semble en fait que le FBI se soit adressé à des hackers indépendants, non identifiés, aucune information n'étant communiquée à leur sujet.

Ces hackers auraient vendu au FBI un exploit d'une faille zero-day. Vendu cher...  Le directeur du FBI a déclaré que l'agence a déboursé plus que son salaire pour les sept prochaines années et quatre mois où il sera encore en poste. Ajoutant que 'cela en valait la peine à ses yeux', bien qu'officiellement le FBI n'ait trouvé aucune information intéressante dans ce fameux smartphone. Reuters a fait le calcul. En se basant sur un salaire annuel de 183 000 dollars, cela donne la rondelette somme de 1,34 millions de dollars au minimum.
CrossFire : une vulnérabilité dans les extensions Firefox

Soumis par fredericmazue le
Image
Image

Les extensions au navigateurs Web sont un élément important de leur succès auprès des utilisateurs. En témoigne Firefox et Chrome. En témoigne aussi l'application dont fait preuve Microsoft pour rattraper son retard dans ce domaine.

Mais qui dit extensions dit code ajouté par un tiers, pas forcément de confiance. Un code mal écrit peut provoquer des soucis, sans parler d'un code fondamentalement malveillant.

Pour pallier à ce problème potentiel, les éditeurs de navigateurs prennent des dispositions. Dans la conception de l'architecture du mécanisme d'extensions tout d'abord. Ensuite les extensions proposées sont analysées à la recherche de code malveillant avant d'être validées et placées dans un dépôt depuis lequel tout un chacun peut les télécharger et les installer sur son navigateur.

Mais si le code malveillant des extensions était suffisamment malin pour être indétectable ? Cela est possible sous Firefox. Des chercheurs en sécurité ont découvert une vulnérabilité structurelle, qu'ils décrivent en détail dans ce document.

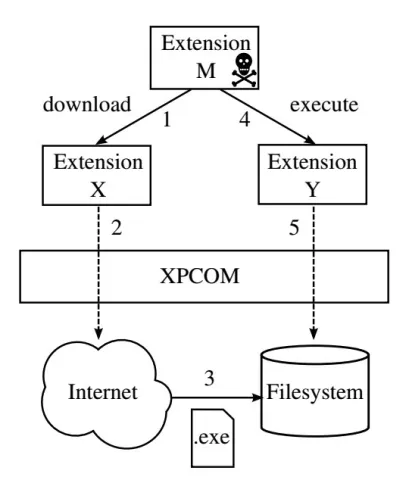
Cette vulnérabilité a été baptisée CrossFire. Un nom qui évoque la manière de l'exploiter. Le code malveillant n'opère pas directement, mais invoque des fonctionnalités présentes dans d'autres extensions installées sur le navigateur. CrossFire est également baptisée extension-reuse vulnarability, ou vulnérabilité par réutilisation d'extensions. Dans ce cas, un code malveillant analyse l'espace de noms global JavaScript. Ayant ainsi fait son marché, le code malveillant va attaquer en utilisant plusieurs fonctionnalités empruntées à plusieurs extensions. Le schéma ci-dessous montre comment un code malveillant peut voler des données sur un ordinateur, en s'appuyant sur deux extensions tierces.

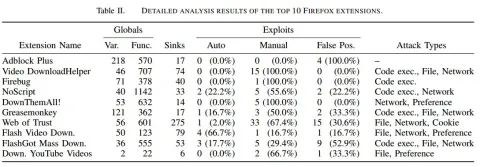
Les chercheurs ont mis au point un analyseur de l'espace JavaScript ainsi qu'un générateur d'exploits à partir du résultat des analyses. Ils ont testé les 10 extensions Firefox les plus installées. Hormis AdBlock Plus, toutes sont vulnérables dans le sens où elle présentent des fuites de capacités. Le test appliqué aux 2 000 extensions les plus populaires a permis de découvrir 351 vulnérabilités.

Affaire Apple vs FBI : un hacker aide le FBI et déverrouille l'iPhone 5C du tireur de San Bernadino

Soumis par fredericmazue le

Depuis de nombreuses semaines, Apple et le FBI se livraient à un bras de fer, le second exigeant du premier qu'il permette d'accéder aux données cryptées d'un iPhone verrouillé ayant appartenu à l'un des tireurs de San Bernadino.

Apple, sous prétexte de protéger la vie privée de ses clients a obstinément refuser d'aider les autorités américaines. Mieux, insistant sur la qualité de la sécurité de ses iPhones, Apple se disait incapable de le faire, du moins pas sans employer de très gros moyens en termes de temps et de ressources développeur. De plus la firme à la pomme refusait de travailler à ce qu'elle appelait la mise en place d'une porte dérobée à la disposition des autorités américianes dans ses produits.

Le bras de fer est aujourd'hui terminé et l'affaire a eu un dénouement auquel on pouvait s'attendre depuis le début : Le FBI a eu recours à un tiers, comprendre un hacker chevronné, pour hacker l'iPhone en exploitant une faille de sécurité. Le FBI, obtenant le contrôle total de l'iPhone, a ainsi pu mettre la main sur les données qu'il voulait. Aucune information n'a été donnée en ce qui concerne le hacker, mais des rumeurs évoquent la société de sécurité israélienne Cellebrite.

Au début de l'affaire, Apple réagissait ainsi : "Depuis le début, nous nous opposons aux exigences du FBI pour qu'Apple construise une porte dérobée afin d'entrer dans l'iPhone, parce que nous pensons que c'est une erreur et que cela créerait un dangereux précédent".

Seulement voilà... Apple a demandé au FBI des informations techniques sur la faille qui a permis de craquer de ce fameux iPhone 5C, afin de corriger la vulnérabilité. Mais pour le moment le FBI refuse de livrer cette information.

En clair, au moins pour les iPhones 5C, les autorités américaines disposent maintenant d'une porte dérobée :-) 

Android : graves vulnérabilités dans le firmware des SoC Snapdragon

Soumis par fredericmazue le

Loi des séries quand tu nous tiens... En ce moment c'est Android qui la subit. Après le retour de la dramatique faille  Stagefroght sous la forme Metaphor, il apparaît que deux graves vulnérabilités, découvertes par l'éditeur de solutions de sécurité Trend Micro se nichent dans les Soc (System on a Chip) Snapdragon.

Tous les terminaux construits autour de la version 800 des SoC Snapdragon, utilisés conjointement avec la version 3.10 du code noyau fourni par Samsung, sont vulnérables.

Il existe deux failles: CVE-2016-0819 et CVE-2016-0805.

La première consiste en un bug de logique qui effectue une double libération d'un objet noyau. Ce qui entraîne une fuite de données ainsi que la possible d'utilisation après libération.

La seconde se trouve dans une fonction du firmware, get_krait_evtinfo qui ne vérifie pas suffisamment les arguments qu'elle reçoit, ce qui permet des attaques par des accès au-delà des zones mémoires normales.

L'exploitation conjointe de ces deux failles permet d'aboutir à l'exécution d'un code arbitraire à distance sur l'appareil attaqué, avec obtention d'un accès root.

Par sécurité, Trend Micro ne détaille pas les exploits de cette faille, mais assure que ceux-ci sont opérants sur des smartphones Nexus 5, Nexus 6, Nexus 6P et Samsung Galaxy Note Edge.

Ces vulnérabilités ont déjà été corrigées par Google. Encore faut-il que les correctifs arrivent sur les smartphones Android de monsieur tout-le-monde.

Selon Google, il n'existe pas d'exploits malveillants de ces vulnérabilités.

Facebook : N'importe quel compte pouvait être piraté très simplement

Soumis par fredericmazue le

A ranger dans la catégorie des failles énoOormes, celle-ci, découverte par un hacker indien du nom de Anand Prakash. Ainsi qu'Anand l'explique dans billet sur son blog, la vulnérabilité permettait de réinitialiser le mot de passe de n'importe quel compte Facebook, et donc de s'y connecter.

Lorsqu'un utilisateur demande normalement une réinitialisation de son mot de passe, par exemple parce qu'il ne s'en souvient plus, Facebook lui envoie un code à 6 chiffres à saisir d'abord pour pouvoir définir ensuite un nouveau mot de passe.

Sur le site officiel de Facebook, une attaque en force brute de ce code à chiffres ne fonctionne pas, le compte visé étant bloqué après 10 - 12 tentatives.

Mais Facebook contient une version de bêta de son site à beta.facebook.com. Et dans cette version bêta, l'attaque en force brute du code à 6 chiffres n'est pas contrôlée. Une fois le mot de passe redéfini sur la version bêta après le succès de l'attaque, il suffit de se connecter au vrai site avec lui.

Anand en fait la démonstration dans la vidéo ci-dessous, sur son propre compte. Avec un outil émettant des requêtes POST en boucle, il lance une attaque à partir d'un code légèrement inférieur à celui qu'il a reçu du réseau social. Etant entendu que rien n'empêche de boucler sur toutes les combinaisons.

Plus exactement rien n'empêchait. Anand a signalé la faille au réseau social qui a réagi promptement en comblant la vulnérabilité et en récompensant ce bienveillant hacker de 15 000 dollars.

[video:https://www.youtube.com/watch?v=U3Of-jF1nWo]


Linux : une nouvelle grave faille dans la glibc

Soumis par fredericmazue le

Il y a un an, une faille baptisée Ghost, avait défrayé la chronique de la sécurité Linux. Cette faille permettait l'exécution de code à distance en soumettant au système une résolution d'un nom de domaine mal formé. La faille se situait dans les fonctions gethostbyname et gethostbyaddr de la glibc.

Aujourd'hui la glibc refait parler d'elle. Une nouvelle vulnérabilité qui concerne encore la résolution DNS y a été découverte. Elle réside dans la fonction getaddrinfo. Cette vulnérabilité permet une attaque par débordement de tampon, donc, potentiellement, une exécution arbitraire de code à distance. Toutes les versions depuis glibc 2.9 sont impactées, mais il n'est pas exclu que des versions antérieures le soient également.

Cette vulnérabilité n'est pas facile à exploiter, mais par contre facile à attaquer, comme toutes les vulnérabilités de ce type, puisqu'il suffit de provoquer une résolution DNS sur le système visé. Une attaque peut-être réalisée par un script malveillant PHP qui aurait été uploadé sur un serveur via une faille présente dans un autre applicatif, ou par le simple envoi d'un mail.

Cette faille a été découverte par Google qui a publié un billet avec des informations techniques. Google dit avoir réussi à exploiter la faille. L'exploit n'est pas donné, mais le billet propose un lien vers une preuve de concept inoffensive.

De son côté Red Hat, qui a découvert la faille en parallèle, donne des solutions pour réduire les risques d'exploitation de cette faille.

Le mieux étant bien entendu d'appliquer les correctifs de sécurité aussi rapidement que possible.

Grave faille dans le noyau Linux : tous les systèmes à partir de Linux 3.8 sont potentiellement vulnérables, y compris Android

Soumis par fredericmazue le

Cette faille a été découverte par la société Perception Point. Elle est présente depuis 2012 dans le noyau. Les versions 3.8 et supérieures sont concernées. Il n'y a pas de correctif pour le moment, mais cela ne devrait pas tarder, les responsables des distributions y travaillant. Le nombre de machines vulnérables est astronomique, du côté des serveurs et postes de travail Linux, ainsi que des smartphones Android qui sont basés sur Linux.

Paradoxalement, cette faille se niche dans un mécanisme de sécurité du noyau, le mécanisme qui stocke les clés d'authentification des pilotes.

Le problème se situe dans la fonction système keyctl, dont un bug provoque des fuites de références. Outre des fuites mémoires, l'exploit de ce bug par une attaque de type use-after-free, peut conduire le noyau a réutiliser de la mémoire précédemment libérée. Alors un objet noyau de l'espace utilisateur peut se retrouver placé dans de la mémoire de l'espace noyau, donc avec tous les droits. A partir de là l'attaquant peut prendre un contrôle total de la machine.

Selon Perception Point, il n'existe pour l'instant pas d'attaque connue. Mais une attaque est néanmoins possible. Perception Point donne une preuve de concept dans un billet de blog.

Cette faille est difficile à exploiter. D'autant plus si la distribution aléatoire de l'adressage mémoire est activée dans le noyau. De plus un attaquant doit avoir physiquement accès à la machine attaquée. Un administrateur de serveur Linux hébergeant des sites Web ne doit pas se croire à l'abri pour autant. Si une autre vulnérabilité présente sur un des sites permet d'uploader un fichier, le serveur devient attaquable par ce biais.

Pour se prémunir d'une catastrophe, les administrateurs devront redémarrer leur système sur un noyau patché dès que cela leur sera possible. En attendant, une mise à jour de tous les autres applicatifs s'impose.

En ce qui concerne les utilisateurs de smartphones Android les choses sont beaucoup plus difficiles en raison de la fragmentation de l'écosystème et des politiques de support des fabricants. Par contre, et fort heureusement, la présence de SELinux  partir d'Android 4.3 rend l'exploit de cette faille très difficile. Malheureusement, un tiers des smartphones Android tournent avec une version antérieure.

Commentaire actu

Anonyme (non vérifié)

Le titre me sembe un peu racoleur. Si la faille est réelle et d'ailleurs déjà corrigée sur la quasi totalité des distrib concernées, elle n'en reste pas moins quasiment innexploitable.

ven, 22 Jan 2016 - 11:01 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Bien sûr chacun a le droit de gérer ses serveurs ainsi qu'il l'entend :-) Pour ma part, dire d'une faille qu'elle est inexploitable, c'est jouer à la roulette russe et sous-estimer les grandes capacités des hackers à concevoir des attaques qui fonctionnent. Dans l'art de la guerre Sun Tzu écrit : Le fait d’être invincible dépend de soi, la possibilité de vaincre dépend de l’ennemi.  Il ne faut pas sous-estimer l’ennemi, se croire fort et lui faible. Je dirais même plus: dire d'une faille qu'elle est inexploitable c'est jouer à la roulette russe avec 6 balles dans le barillet :-) Alors quasiment inexploitable vous pensez... :-D Une vulnérabilité qui permet d'entrer dans l'espace noyau c'est très grave par définition et c'est pour cela que j'ai titré ainsi l'article. Il ne s'agissait en l'occurrence pas de racoler mais d'informer sur la nature de cette vulnérabilité et d'inviter tous les administrateurs système à patcher ASAP leurs machines. Il est toujours plus sage d'appliquer les patches que d'estimer que ça ne risque pas grand-chose :-) Je gage que les administrateurs dont les bécanes assurent des services critiques, et sur lesquelles un hack aurait des répercussions catastrophiques, me comprendront mieux :-)

ven, 22 Jan 2016 - 12:17 Permalien

De nombreux antivirus Windows présentaient la même vulnérabilité

Soumis par fredericmazue le

Surprenant... Un billet de blog de la société israélienne éditrice de solutions de sécurité enSilo, repéré par notre confrère NextImpact nous apprend que de nombreux anti-virus majeurs du marché présentaient la même vulnérabilité. Plutôt paradoxal de la part de logiciels de protection :-)

Microsoft a fait et continue de faire d'importants efforts pour renforcer la sécurité de ses systèmes Windows. Parmi ceux-ci viennent ASLR et DEP dans le noyau, depuis Windows Vista.

ASLR pour Address Space Layout Randomization, fait des allocations mémoires à des adresses choisies au hasard, afin que les malwares aient beaucoup plus de mal à trouver des données importantes en mémoire.

DEP, pour Data Execution Prevention, empêche l'exécution d'instructions CPU dans les zones mémoires ne devant contenir que des données.

ASLR et DEP sont donc des éléments de sécurité importants, mais encore faut-il que les logiciels les exploitent correctement, ce que l'on peut se penser en droit s'attendre de la part de logiciels de sécurité.

Pourtant enSilo, à la suite d'une collision d'un de ses produits avec l'antivirus AVG, collision signalée par un client de la société, s'est rendue compte que les antivirus AVG, McAfee et KAspersky allouaient tous une zone mémoire à adresse constante, avec les permissions RWX, lecture, écriture et exécution. Une zone mémoire qui de fait devient potentiellement attaquable.

enSilo ne précise toutefois pas une chose. Si une collision d'un de ses logiciels s'est produite avec l'un des antivirus cités, c'est peut-être parce que le logiciel en question se comporte lui aussi de la même manière ;-) Allez savoir... :-)

Les éditeurs des antivirus concernés ont tous patchés rapidement leurs produits lorsqu'enSilo leur a fait part de la vulnérabilité.

Une vulnérabilité qui n'était pas que théorique, puisqu'en septembre dernier, un chercheur du Project Zero de Google avait publié un exploit sur une vulnérabilité similaire impliquant une page mémoire à emplacement prévisible dans un logiciel Kaspersky.

Deux failles de Node.js le rendent vulnérable à des dénis de service

Soumis par fredericmazue le

Node.js, ce framework JavaScript côté serveur a le vent en poupe en ce moment. De plus en plus de grands projets l'adoptent. Le dernier en date étant wordpress.com qui a renoncé à PHP au profit de JavaScript et Node.js pour une meilleure ergonomie des pages du backoffice de la version commerciale du CMS.

En dépit de ses qualités, Node.js n'est pas parfait (mais quelle technologie ou framework l'est ?) et c'est ainsi que deux importantes failles dont une classée grave y ont été découvertes. Les détails techniques sur ces failles ne seront pas révélés avant la mise à jour de Node.js qui sera publiée le 2 décembre prochain.

En ce qui concerne la première vulnérabilité, considérée grave, le bulletin de sécurité mentionne l'existence d'un bug qui permet à un attaquant de mettre Node.js en situation de déni de service. Toutes les versions à partir de Node.js 0.12.x sont vulnérables. Node.js 0.12.x ne l'est pas pour ceux qui utiliseraient encore cette mouture.

La seconde vulnérabilité, moins sensible, est du à l'existence d'un autre bug qui permet à un attaquant de déclencher un dépassement de limite, qui peut éventuellement résulter en une situation de déni de service. Ceci dans le cas où du code JavaScript fourni par un utilisateur serait exécuté dans une application. Pour cette seconde faille, ce sont les version de Node.js à partir de 4.x, y compris LTS Argon qui sont vulnérables. Les versions antérieures ne le sont pas. 

Une faille du navigateur Google Chrome menace des millions d'utilisateurs Android

Soumis par fredericmazue le

C'est lors du MobilePwn2Own de la conférence PacSec de Tokyo, que le chercheur en sécurité chinois Guang Gong a présenté un exploit permettant de sortir de la sandbox du navigateur Google Chrome pour Android et d'installer des applications arbitraires sur le terminal attaqué.

La vulnérabilité se situe dans la moteur JavaScript V8. Existe-t-elle aussi dans le moteur JavaScript V8 de la version bureau du navigateur ? Il n'y a pas d'informations à ce sujet pour le moment. Il est vraisemblable que cela soit le cas. Mais en ce qui concerne Android, selon Guang Gong, toutes les versions de Chrome pour Android sont probablement concernées.

Cette vulnérabilité a pour caractéristique qu'elle se suffit à elle-même, si l'on peut dire. Concrètement, son exploit ne nécessite pas celui d'autres vulnérabilités de Chrome ou d'Android pour aboutir à l'installation d'applications sur le terminal.

La faille n'a pas été révélée dans ses détails techniques et Google travaille en ce moment à la corriger. Pour cette découverte, Guang Gong devrait recevoir une prime de Google, dans le cadre du bug bounty Android Security.
