vulnérabilité

Une vulnérabilité majeure dans le jeu Origin d'Electronic Arts permettait des prises de contrôle de comptes et des usurpations d’identité

Soumis par fredericmazue le

Check Point et CyberInt ont identifié une chaîne de vulnérabilités dans le client de jeu Origin développé par Electronic Arts (EA). En cas d’exploitation, ces vulnérabilités auraient pu conduire à une prise de contrôle des comptes et l’usurpation des identités des joueurs.

Les chercheurs de CyberInt et de Check Point ont communiqué les vulnérabilités à EA de manière responsable, conformément aux pratiques coordonnées de communication des vulnérabilités, afin qu’elles soient corrigées et qu’une mise à jour soit publiée avant que des pirates ne les exploitent. Ces deux entreprises ont combiné leur expertise pour aider EA à élaborer les correctifs nécessaires à la protection de la communauté des joueurs. La vulnérabilité corrigée par EA aurait pu permettre à un pirate de détourner la session d'un joueur, compromettant ainsi son compte et permettant la prise de contrôle du compte.

Les vulnérabilités découvertes sur la plate-forme d'EA ne nécessitaient pas la transmission des identifiants de connexion des utilisateurs pour les exploiter. Au lieu de cela, un pirater aurait pu utiliser des sous-domaines désaffectés et des jetons d'authentification d’EA Games en conjonction avec les mécanismes OAuth (authentification unique) et TRUST intégrés au processus de connexion des utilisateurs d’EA Games.

« La plate-forme Origin d'EA est extrêmement populaire, et si elles n'avaient pas été corrigées, ces failles auraient permis à des pirates de détourner et d'exploiter les comptes de millions d'utilisateurs, » commente Oded Vanunu, responsable des recherches sur les vulnérabilités des produits chez Check Point.

Une analyse technique complète de cette vulnérabilité est disponible sur le blog de Check Point Research ici.

[video:https://www.youtube.com/watch?v=JMjoi60JpTY autoplay:0]
Fail : le gouvernement français lance sa messagerie d'Etat sécurisée Tchap... avec une faille de sécurité

Soumis par fredericmazue le
Image

Le gouvernement français a estimé que les services de l'Etat devaient être dotés d'une messagerie instantanée cryptée et que des Telegram et autres Whatsapp ne pouvaient convenir pour des raisons de sécurité. Jusqu'ici tout va bien.

Voilà donc la messagerie d'Etat cryptée Tchap développée, et lancée le 18 avril. Cette messagerie intrigue le chercheur en sécurité Baptiste Robert. Il commence à regarder, et une heure et demi après, il publie un tweet ravageur : n'importe qui peut se connecter à cette messagerie d'Etat cryptée et sécurisée.

Je viens de regarder #Tchap la nouvelle appli sécurisé du gouvernement français. Et, put*** le résultat est horrible.@Elysee @gouvernementFR @EPhilippePM @EmmanuelMacron comment puis je vous contacter? C’est TRÈS TRÈS urgent.

Si vous avez des contacts je suis preneur.

— Elliot Alderson (@fs0c131y) 18 avril 2019

Baptiste Robert explique en détail comment il a procédé dans ce billet.

En résumé, il a décompilé l'application Tchap Android, a constaté que c'est un fork de l'application Riot, qu'il est facile de désactiver le certificat de sécurité, et que les serveurs du gouvernement sont clairement identifiés dans le fichier AndroidManifest.xml.

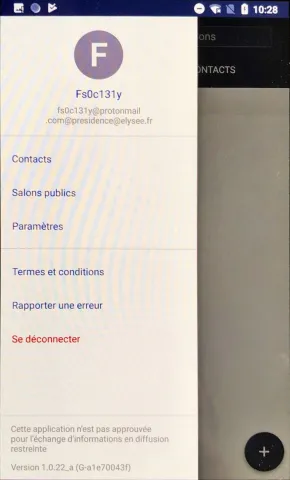
Baptiste choisit de s'en prendre au serveur de l'Elysée. Il lui soumet une adresse mail bidouillée forgée à partir de presidence @ elysee.fr. Le serveur ne fait pas de vérification sérieuse de l'adresse et envoie un mail d'invitation à Baptiste.

Le voilà dans la place...

Dès le lendemain, une porte-parole de la direction interministérielle du numérique et du système d'information et de communication de l'Etat (DINSIC) a indiqué : "Cette faille de sécurité a été identifiée et corrigée" (dès le 18 avril).

Le gouvernement a aussi tenu les propos rassurants d'usage : Baptiste Robert est le seul à avoir exploité la faille et aucune information confidentielle n’a été compromise. Par ailleurs Tchap n’a pas vocation à traiter d’informations très sensibles.

Nous voilà pleinement rassurés :-)

4G : de nouvelles failles de sécurité découvertes dans le protocole LTE

Soumis par fredericmazue le

Début mars, nous vous rapportions la découverte de 3 failles dans les réseaux 4G et 5G. 3 failles seulement ? C'était très optimiste...

Notre confrère ZDNet rapporte qu'une équipe de quatre chercheurs de l'Institut supérieur coréen de la science et de la technologie (KAIST) ont soumis des implémentations de la norme LTE (Long Term Evolution) à des techniques de fuzzing.

Le fuzzing (ou test à données aléatoire) est une technique pour tester des logiciels. L'idée est d'injecter des données aléatoires dans les entrées d'un programme. Si le programme échoue (par exemple en plantant ou en générant une erreur), alors il y a des défauts à corriger. (Wikipedia)

Ce faisant, les chercheurs ont identifié 51 vulnérabilités. 15 qui étaient déjà connues, et 36 nouvelles. Avec ça, les pirates ont de quoi faire : perturber les stations de base mobiles, provoquer des déni de services, bloquer les appels entrants d’un téléphone, déconnecter les utilisateurs d’un réseau mobile, envoyer des messages SMS frauduleux, faire de l'usurpation d'identité (spoofing) écouter les utilisateurs et manipuler le trafic des données.

Les chercheurs indiquent que les failles résident dans protocole lui-même, ou dans certaines implémentations. Ils ont détaillés leurs travaux dans ce document. Ils en feront une présentation au symposium de l'IEEE sur la sécurité et la confidentialité, à la fin du mois de mai 2019.

Rapport Sucuri : 90% des sites hackés en 2018 sont des sites sous WordPress

Soumis par fredericmazue le
Image
Image

Sucuri a publié son rapport annuel sur les sites hackes en 2018. Un rapport qui s'intéresse aux sites réalisés avec un CMS.

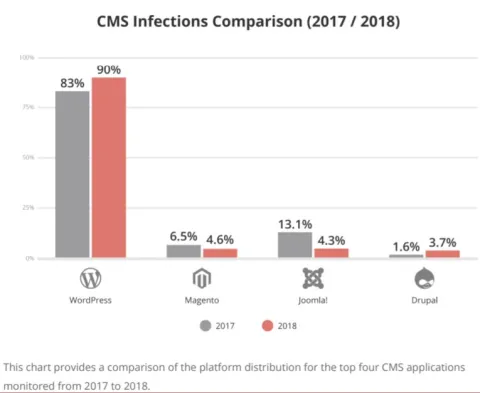
Selon le rapport Sucuri, les CMS les plus utilisés par ordre décroissant sont WordPress, Magento, Joomla! et Drupal. WordPress dont le succès va croissant, atteint désormais 30% de parts sur le marché des CMS.

Mais selon ce rapport, ces 30% correspondent à 90% des sites piratés. Tandis que les infections recensées pour Magento et Joomla! ont diminué de 2017 à 2018, les infections recencées pour WordPress ont augmentée de 83% à 90%.

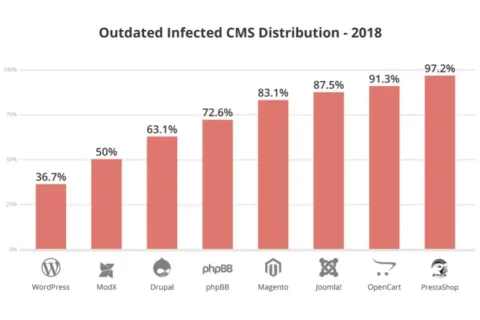
Bien souvent les piratages de sites sont dus à des mises à jour des CMS qui ne sont pas effectuées régulièrement. Toutefois selon le rapport Sucuri, il n'y a pas de correspondance directe entre le nombre de sites piratés et le nombre de CMS obsolètes. C'est ainsi que si 90% des sites hackés sont sous WordPress, seulement 36.7% des sites WordPress piratés tournaient avec une WordPress obsolète selon se rapport.

La palme des CMS obsolètes revient à Prestashop. Pour Sucuri cela tient au fait que les propriétaires de sites sous Prestashop trainent les pieds pour faire leurs mises à jour car ils ont peur de casser des fonctionnalités provoquant des indisponibilités de leur site, et donc peur des pertes de revenus que cela peut entraîner.

Il convient de lire ce rapport avec recul, en ce qui concerne les mauvais chiffres de WordPress. En effet le rapport précise qu'il ne s'intéresse pas aux données liées aux plugins et thèmes employés par les divers CMS. Du coup, on ne sait pas clairement si les piratages de sites sous Wordpress sont dus à des failles de WordPress exclusivement ou à des failles présentes dans des plugins. Cette remarque s'applique bien sûr aux autres CMS.

Réseaux 4G et 5G : 3 failles permettent de localiser les téléphones et d'intercepter les appels

Soumis par fredericmazue le

Des chercheurs des Universités de Purdue et de l’Iowa  aux Etats-Unis, ont publié un document expliquant l'existence de trois failles de sécurités importantes dans les réseaux 4G et 5G (Le réseaux 5G n'étant même pas encore déployé en France :-)

La première faille, baptisée ToRPEDO se niche dans un protocole qui notifie un appareil avant de recevoir un appel ou un message. Un exploit de cette faille permet à un pirate d'exploiter ce signal  pour localiser le téléphone de la victime, qui bien sûr ne peut pas se douter quoi que ce soit.

La seconde faille est baptisé Piercer. Exploitée, elle permet à un pirate d'obtenir l’IMSI de l’utilisateur. L'IMSI est un numéro unique stocké dans les cartes SIM. C'est ce numéro ISM qui permet à un réseau mobile d’identifier un usager à l’internationale. Ce numéro est crypté sur les réseaux 4G et 5G.

La troisième faille est baptiséé IMSI-Cracking. Comme son nom le suggère, elle permet à un pirate de décrypter en force brute les numéros IMSI sur les réseaux 4 et 5G, afin d’intercepter les communications.

Avec ces trois failles nous avons la panoplie complète de l'agent secret qui veut localiser un téléphone et écouter les communications. Selon les chercheurs, il ne faut que 200 dollars de matériel pour exploiter ces failles.

Ca va si bien que c'est à se demander si ça n'est pas fait exprès :-)

Une faille critique se niche dans WordPress depuis 6 ans

Soumis par fredericmazue le

Les chercheurs en sécurité de RIPS Technologies GmbH ont découvert une faille critique dans WordPress qui, si elle est exploitée, permet une exécution de code arbitraire à distance. Cette faille est présente dans toutes les versions de WordPress depuis 6 ans, révèle en exclusivité The Hacker News.

Pour exploiter la faille, il est toutefois nécessaire de disposer d'un compte avec les droits d'auteur. Le principe est assez simple :

Quand une image est téléchargée dans un WordPress, elle est tout d'abord placée dans le répertoire uploads (wp-content/uploads). WordPress crée en parallèle une référence interne à l'image dans la base de données, afin de garder une trace des méta-informations telles que le propriétaire de l'image ou l'heure du téléchargement.

Ces méta-informations sont stockées sous forme d'entrées Post Meta dans la base de données. Chacune de ces entrées est une paire clé / valeur, affectée à un certain identifiant.

Le problème avec ces entrées Post Meta est qu'il est possible de les modifier et de leur donner n'importe quelle valeur arbitraire lors d'une mise à jour de l'image car WordPress ne fait alors pas de vérification. Ensuite le mécanisme de chargement des images fait que les entrées Post Meta bidouillées peuvent conduire WordPress à télécharger un fichier malicieux distant. (démonstration dans les vidéo ci-dessous). Un billet de blog de RIPS Technologies donne tous les détails techniques concernant cette vulnérabilité.

Cette vulnérabilité est présente dans toutes les versions de WordPress depuis 6 ans. Il se trouve que la correction d'une autre vulnérabilité apportée à partir des versions 4.9.9 et 5.0.1 protège celles-ci de l'attaque telle que démontrée ci-dessous, mais ces versions de WordPress restent toutefois vulnérables si elles accueillent un plugin tiers qui permet de modifier les variables Post Meta.   

Les chercheurs de RIPS Technologies précisent qu'ils ont prévenu l'équipe de WordPress de l'existence de cette faille depuis 4 mois, mais que cette faille n'est toujours pas corrigée au moment où nous écrivons ces lignes. Cette correction ne devrait toutefois plus tarder car RIPS et WordPress travaillent à un patch.

[video:https://www.youtube.com/watch?v=iWeRbsrjUOA autoplay:0]

[video:https://www.youtube.com/watch?v=hfrKv6eDuR4 autoplay:0]

Commentaire actu

Membre depuis

20 ans 8 mois
fredericmazue

Oui l'article le dit aussi qu'un attaquant, pour pouvoir attaquer, doit avoir les droits d'auteur dans le WordPress :-) Mais sur un site collaboratif, ne pas accorder les droits d'auteur, ça semble assez difficile :-) Et puis rien ne dit qu'il n'existe pas quelque part (WordPress ou plugin) une autre vulnérabilité qui permette d'obtenir ces droits. Donc si je peux permettre, votre recommandation ne résout pas le problème, même si, bien sûr, elle limite les risques.

mer, 27 Fév 2019 - 17:02 Permalien

Une vulnérabilité hautement critique découverte dans Drupal 8 et dans certains modules pour Drupal 7

Soumis par fredericmazue le

Une vulnérabilité hautement critique a été découverte dans Drupal 8. Un défaut d'assainissement des données reçues par le célère CMS en dehors des formulaires induit cette vulnérabilité qui, si elle est exploitée, peut conduire à l'exécution de code PHP arbitraire à distance. Ceci lorsque le module 'Core' RESTful Web Services (rest) de Drupal 8 est activé, ou si un autre module de type Web Services (tel que JSON:API par exemple) est installé et activé.

Cette vulnérabilité concerne les branche 8.6.x et 8.5.x de Drupal 8 (Les versions antérieures, en fin de vie, ne reçoivent plus de correctifs de sécurité). La vulnérabilité est corrigée dans Drupal 8.6.10 et 8.5.11 respectivement.

L'équipe de développement de Drupal insiste sur l'urgence absolue qu'il y a à appliquer ces correctifs. Si cela n'est pas possible dans l'immédiat, les administrateurs peuvent désactiver tous les modules de types Web Service ou peuvent configurer leur serveur Web afin qu'il ne permette pas les requêtes PUT/PATCH/POST vers les ressouces Web Services.

Quid de Drupal 7 ?

Drupal 7 n'a pas de module RESTful Web Services et il n'est donc pas vulnérable à la base. Mais il le devient si des modules tles que Services ou RESTful Web Services y ont été installés. Dans ce cas, il n'y a pas de mise à jour du coeur de Drupal 7 à faire, mais les modules tiers doivent être mis à jour immédiatement. (ou désactivés en attendant)

Une faille critique permet d'attaquer Android à partir d'une simple image PNG

Soumis par fredericmazue le

Google a publié son bulletin de sécurité Android mensuel pour février. Un bulletin plutôt copieux, avec en tête d'affiche une vulnérabilité critique qui permet d'attaquer Android avec une simple image PNG malicieusement conçue.

Ce n'est pas sans rappeler la fameuse faille Stagefright de 2015, et les failles similaires qui ont suivi. Ces failles concernaient déjà le multimédia et permettaient d'attaquer au moyen de MMS malicieux.

Cette fois, une simple image PNG suffit, et une attaque réussie permet d'exécuter du code arbitraire dans le cadre d'un processus privilégié.

Google souligne que le correctif a été poussé dans AOSP (Android Open Source Project) et que les fabricants d'appareils ont été avertis au moins un mois avant la publication du bulletin de sécurité. Google recommande très vivement aux utilisateurs d'Android d'appliquer les mises à jour de sécurité. Même si, d'après Mountain View, aucun exploit de cette faille n'existerait à l'heure actuelle

Seulement voilà, comme chacun sait, avant que les correctifs arrivent sur les appareils, il faut un certain temps, comme dirait Fernand Raynaud. A supposer même qu'ils arrivent un jour.

Pour protéger vos appareils, une bonne précaution, autant que faire se peut, est de configurer vos applications afin qu'elles n'affichent pas les contenus multimédia par défaut, les images en l'occurrence. Mais bien sûr, vous pouvez vous faire attaquer simplement en visitant une page Internet comportant une image PNG malicieuse. Surfez prudemment !

Linux : 3 vulnérabilités découvertes dans systemd

Soumis par fredericmazue le

L'éditeur de solutions de sécurité Qualys alerte sur l'existence de 3 vulnérabilités qu'il a découvertes dans systemd.

Systemd est un système assez complexe qui vient en remplacement sur Linux de l'ancien System V pour gérer la séquence de démarrage des OS de type UNIX et le lancement des démons (services).

Les vulnérabilités se situent dans systemd-journald, le service de journalisations centralisée de systemd. Ces vulnérabilités, de types corruption mémoire et débordement de tampon, ne sont exploitables que localement. Elles permettent une attaque en déni de service ou l'obtention d'un Shell avec les droit de root.

Les distributions Linux qui y sont sensibles en raison de leurs configurations  - Debian Strech ne l'est pas par exemple - sont en train de diffuser des correctifs, que les administrateurs devront appliquer rapidement, cela va de soi.

Mais puisque c'est vendredi, pourquoi ne pas troller un petit peu ? ;-) :-) Quand systemd est apparu, il a été beaucoup critiqué. On lui a reproché, entre autres,  son manque de compatibilité avec les systèmes UNIX non Linux (les systèmes BSD par exemple) et son manque de 'compatibilité avec la philosophie UNIX' qui veut qu'une application ne s'occupe que d'une chose et la fasse bien.

Systemd a finalement été adopté par la quasi totalité des distributions Linux. Mais son arrivée a déclenché de vives réactions, comme Devuan, un fork de la distribution Debian. 

Le fait est que le 'vieux' System V ne présentait pas de problèmes de sécurité, et qu'il faisait très bien son travail. Un des avantages mis en avant pour systemd est qu'il accélérait considérablement le démarrage des systèmes Linux, ce qui est vrai. Mais était-ce vraiment nécessaire ? Si l'on compare avec Windows, un Linux (re)démarre beaucoup moins souvent et toujours beaucoup plus vite, même avec System V :-)

En outre, l'apparition de systemd  viole un autre principe de l'informatique qui devrait être sacré : quand quelque chose fonctionne bien on n'y touche pas :-)

Quels les sont apports de systemd en contrepartie ? Ce n'est pas évident... Une normalisation des formats des logs grâce à journald peut-être ?

Les administrateurs Linux sont invités à exprimer leurs opinions sur ce sujet en commentaires à cet article :-)

Commentaire actu

Anonyme (non vérifié)

System V est unix propriétaire des années 80. Plus personne ne l'utilise plus depuis longtemps. En revanche il a introduitun système d'initialisation qui a été repris par tous les unix (sauf BSD) et linux et que l'on appelle sysVinit.

ven, 11 Jan 2019 - 20:46 Permalien
Anonyme (non vérifié)

en reprenant les notes de GCC effectivement il est mentionné la prise en compte " -fstack-clash-protection" dans la dernière modification lier à 8.2 donc à vos clavier et apparement seulement à partir de GCC 8.2

mer, 16 Jan 2019 - 12:32 Permalien

WhatsApp - les pirates peuvent planter l’application avec un simple appel

Soumis par fredericmazue le
Image

Vous avez bien sûr entendu parler de WhatsApp, cette application de messagerie qui compte plus d’1,5 milliard d’utilisateurs actifs tous les mois. Malgré ou peut-être en raison de sa popularité, cette application semble connaître des problèmes récurrents et sérieux liés à la sécurité. Le plus récent est un bug qui permet aux pirates de prendre contrôle de l’application lorsque quelqu’un répond à un appel vidéo.

Un appel suffit

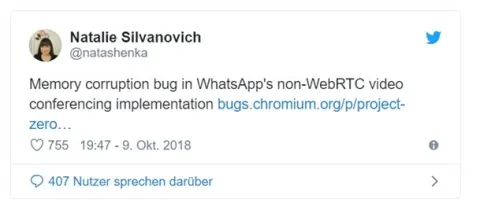
Natalie Silvanovich, chercheuse pour Project Zero de Google a découvert un bug dans WhatsApp qui permet aux pirates de compromettre l’application en passant un simple appel vidéo. Pour déclencher le bug, l’application mobile doit recevoir un paquet RTP mal conçu. Ce paquet déclenche ensuite l’erreur et fait planter l’application. D’après le rapport, les clients sont affectés sur Android comme sur iPhone, car ces deux systèmes utilisent le protocole nécessaire.

On ne sait pas si la vulnérabilité peut être exploitée davantage. Il y a de fortes chances pour que des cybercriminels aient trouvé un moyen de le faire, RTP comporte apparemment de nombreuses options pouvant être déclenchées.

Mettez à jour WhatsApp dès maintenant

Le problème a déjà été corrigé par WhatsApp dans la dernière version publiée en décembre. Ainsi, pour rester en sécurité, il suffit de télécharger la dernière version depuis le Google Play Store ou l’App Store.