Android

Flutter : un framework multiplate-forme open source pour développer des applications Android / iOS
Soumis par fredericmazue le
Image

Le projet Astoria de Microsoft consistant à fournir des outils pour porter facilement des applications Android vers Windows 10 et Windows 10 Mobile aboutira-t-il ? Rien n'est moins sûr. Des signes inquiétants laissent à penser que Microsoft est sur le point d'abandonner le projet.

En attendant, Google reprend d'une certaine façon l'idée à son compte, en publiant Flutter, un nouveau framework open source qui permet de générer, à partir d'un même code, des applications pour Android et iOS.

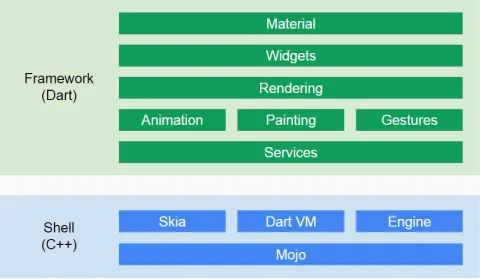
Flutter est construit sur C, C++, Dart - le langage alternatif à JavaScript de Google -, le moteur de rendu 2D Skia, Mojo IPC, et enfin le moteur de rendu de texte Blink.

Les widgets d'interface proposés par le framework sont ses widgets propres et ne sont pas les widgets natifs des deux OS.

Du côté Android, le moteur C/C++ de Flutter est compilé avec le NDK d'Android, et l'essentiel du framework et de code de l'application tourne dans la machine virtuelle Dart VM. Le compilateur JIT de celle-ci génère du code natif pour exécution dans le terminal. Donc Dart VM ne se comporte pas comme un interpréteur, souligne Google.

Du côté iOS, le moteur C/C++ de Flutter est compilé avec LLVM, et tout le code Dart est compilé en code natif. Une Ahead-of-time (AOT) compilation précise Google. Ce qu'il faut sans doute comprendre comme une traduction du code Dart en C ou C++ pour compilation sur LLVM ensuite. L'application finale tourne donc uniquement avec du code natif, souligne Mountain View.

Flutter existe pour Linux et Mac. Une version pour le développement depuis Windows est prévue pour une date ultérieure non précisée.

Le site officiel fournit un guide de démarrage, des didacticiels, une galerie de widgets et la documentation de l'API.

Site http://flutter.io/
Une faille du navigateur Google Chrome menace des millions d'utilisateurs Android

Soumis par fredericmazue le

C'est lors du MobilePwn2Own de la conférence PacSec de Tokyo, que le chercheur en sécurité chinois Guang Gong a présenté un exploit permettant de sortir de la sandbox du navigateur Google Chrome pour Android et d'installer des applications arbitraires sur le terminal attaqué.

La vulnérabilité se situe dans la moteur JavaScript V8. Existe-t-elle aussi dans le moteur JavaScript V8 de la version bureau du navigateur ? Il n'y a pas d'informations à ce sujet pour le moment. Il est vraisemblable que cela soit le cas. Mais en ce qui concerne Android, selon Guang Gong, toutes les versions de Chrome pour Android sont probablement concernées.

Cette vulnérabilité a pour caractéristique qu'elle se suffit à elle-même, si l'on peut dire. Concrètement, son exploit ne nécessite pas celui d'autres vulnérabilités de Chrome ou d'Android pour aboutir à l'installation d'applications sur le terminal.

La faille n'a pas été révélée dans ses détails techniques et Google travaille en ce moment à la corriger. Pour cette découverte, Guang Gong devrait recevoir une prime de Google, dans le cadre du bug bounty Android Security.

Google Play Services 8.3

Soumis par fredericmazue le
Image

Les développeurs d'applications Android seront ravis d'apprendre que Google vient de publier Google Play Services 8.3

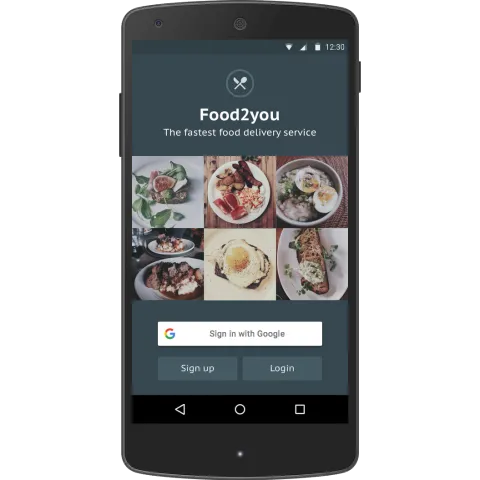
Parmi les nouveautés vient une authentification simplifiée. Désormais les développeurs peuvent embarquer un bouton 'Sign in wih Google' qui permet aux utilisateurs des applications de s'y authentifier en un clic, à partir de leur compte Google. L'intégration de ce bouton ne demande qu'une quinzaine de lignes de codes, détaillées ici.

Cette mouture se distingue encore par des améliorations apportées aux APIs Smart Lock. Notamment la possibilité d'ouvrir une boîte de dialogue pour aider l'utilisateur à sélectionner une adresse e-mail, parmi celles qu'il aurait utilisées récemment pour remplir un formulaire.

Les développeurs de jeux apprécieront l'amélioration apportée à l'API Player Stats. Désormais celle-ci peut avertir qu'il y a une forte probabilité qu'un joueur se désabonne de l'application. Ce à quoi celle-ci peut réagir par exemple en proposant une promotion au joueur, et essayer ainsi de le retenir.

[video:https://www.youtube.com/watch?v=nAUeEJ51Cko]

Android visé par un nouveau malware particulièrement dangereux

Soumis par fredericmazue le
Image

Google l'a dit et répété : ne téléchargez pas d'applications pour votre smartphone Android en dehors du Play Store. Les applications provenant de magasins tiers peuvent abriter des logiciels malveillants.

En l'occurrence, la société de sécurité Lockout vient de révéler l'existence d'un nouveau malware Android particulièrement dévastateur.

Ce malware se présente sous la forme de fausses applications populaires, dont, parmi d'autres : Candy Crush, Facebook, GoogleNow, NYTimes, Okta, Snapchat, Twitter, WhatsApp.

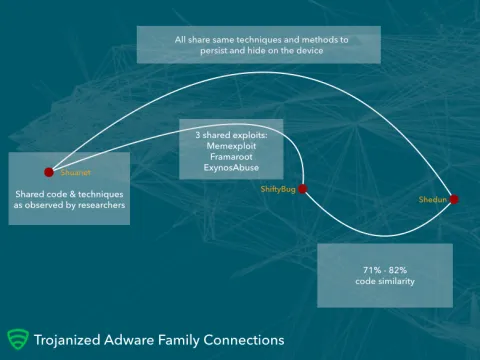
Ce malware, qualifié d'adware trojanisé par Lockout, est identifié en au moins 3 grandes familles : Shuanet, ShifttyBug (aussi connu sous le nom Kemoge) et Shedun. Les codes de ces familles de malwares présentent de grandes similitudes entre eux. Dans tous les cas de figure, ces applications diffusent des publicités aussi indésirables qu'envahissantes, mais ne s'arrêtent hélas pas là.

Le malware parvient en effet à rooter les terminaux sur lesquels il est installé. Gagnant ainsi tous les privilèges, il peut servir à tout : backdoors, vols de données, effacements de fichiers, installation d'autres applications, etc. De plus il est impossible à l'utilisateur de base de s'en débarrasser autrement qu'en achetant un autre smartphone, même un reset d'usine restant sans effet sur sa présence.

"Parce que les composants de l'adware rootent le terminal et s'installent eux-mêmes comme des applications système, ils sont pratiquement impossibles à supprimer, forçant souvent les victimes à remplacer leurs terminaux afin de revenir à la normale" explique Lockout.

Le seul moyen de se débarrasser de ce malware est de flasher le smartphone. Le plus simple est donc de ne pas l'inviter sur votre appareil en téléchargeant des applications depuis des magasins tiers.

Lockout affirme avoir recensé 20 000 de ces applications frauduleuse imitant des applications légitimes.

Fusion ChromeOS - Android : Google dément (quoi que...)

Soumis par fredericmazue le

En fin de semaine dernière, le très sérieux Wall Street Journal publiait une information voulant que Google fusionne Android et ChromeOS afin d'accroitre sa présence sur les PCs portables. Une preview de ce nouveau système d'exploitation devant venir dès 2016, la version finale en 2017.

Le Wall Street Journal ne publie pas à la légère. Par ailleurs The Verge et Re/code ont vérifié l'information chacun de leur côté. Une information très crédible donc.

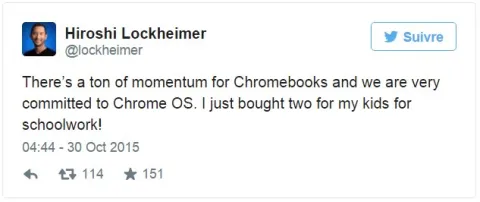
A chaud, Hiroshi Lockheimer avait publié un tweet pour rappeler l'engouement de la clientèle pour les Chromebooks (engouement à hauteur seulement de 3% de parts de marché...)

Ordinairement, Google ne réagit pas aux rumeurs. Pourtant, ce même Hiroshi Lockheimer, vice président de la division en charge de Chromecast, ChromeOS et Android, vient de publier un billet de blog intitulé ChromeOS est là pour durer.

30 000 nouveaux Chromebooks sont activés au quotidien dans les salles de classe, et plus de 2 millions de professeurs et étudiants dans plus de 150 pays ont employé l’extension Share to Classroom dans Chrome a-t-il rappelé. En ajoutant que de nouveaux ultraportables sont prévus pour l'an prochain.

Donc voilà : Nous n'avons aucun plan pour retirer ChromeOS du marché. C'est dit, Google dément. L'embêtant quand même, c'est que juste avant Hiroshi Lockheimer écrit : Nous avons travaillé sur les moyens de réunir le meilleur des deux systèmes d'exploitation.

En y regardant bien, il faut peut-être comprendre que si ChromeOS va rester, il peut évoluer. S'il reste, il restera sur le marché de l'ultrabook. Mais l'information de départ du Wall Street Journal voulait que l'entreprise de Mountain View tente de s'implanter sur le marché des PC portables. Elle tenterait peut-être de le faire avec un nouveau système d'exploitation, fusion d'Android et ChromeOS, existant en parallèle à ce dernier ?

ChromeOS est-il (presque) mort ?

Soumis par fredericmazue le
Image

En 2013 Sundar Pinchai, responsable de ChromeOS arrivant à la tête d'Android, écartait sans aucune ambiguïté l'idée de tout rapprochement, de toute fusion entre les deux systèmes d'exploitation.

Mais les choses semblent évoluer, selon une information du très sérieux Wall Street Journal. Ainsi non seulement les deux OS seraient appelés à fusionner, mais les travaux, en cours depuis deux ans, seraient même très avancés. A tel point qu'une préversion de ce nouveau système d'exploitation pourrait apparaître sur vos écrans dès 2016, la version définitive de cet OS arrivant en 2017.

Il semblerait que l'idée de l'OS universel tel que présenté par Microsoft avec son Windows 10 fasse son chemin dans les esprits à Mountain View. Microsoft veut être présent partout, les PCs mais aussi les smartphones. Pourquoi, finalement, Google ne voudrait-il pas être présent partout, les smartphones mais aussi les PCs ? Le terme PC étant à prendre au sens large d'ordinateur personnel (Personal Computer). Les appareils Microsoft et Apple étant à priori également visés.

Pour l'instant, les Chromebooks, ces machines qui tournent avec le système d'exploitation ChromeOS, représentent un marché de niche. Selon le cabinet d'analyse IDC ce n'est que 3% des PCs portables vendus en 2014. Fondamentalement, pour l'utilisateur, ChromeOS, ce n'est qu'un navigateur, certes avec des extensions. Mais ce n'est peut-être pas suffisant ? Si fusion entre ChromeOS et Android il y a, le premier viendra s'alimenter sur le Play Store, l'immense magasin d'applications du second, ce qui ouvre bien évidemment des horizons.

Google dément (pour l'instant)

Google vient de démentir l'information par un tweet de Hiroshi Lockheimer.

Hiroshi nous assure qu'il y a un réel de engouement pour ChromeOS (mais à hauteur de 3% du marché ;-) et que Google reste très impliqué avec ce système d'exploitation. Lui-même vient juste d'acheter deux Chromebooks à ses enfants, pour leurs travaux scolaires.

Mais Google peut-il se permettre de dire le contraire sans tuer le marché, en attendant ce nouvel OS ? Certainement  pas. D'où ce tweet... Toutefois en lisant entre les lignes, on peut comprendre qu'être très impliqué dans ChromeOS peut très bien vouloir dire travailler à son évolution, évolution pouvant consister entre autres en une fusion avec Android ;-)

L'OS commun à tous les terminaux étant dans l'air du temps, l'information du Wall Street Journal paraît quand même très crédible, en dépit du démenti de Google.  

Arrow Launcher le lanceur d'applications de Microsoft pour Android arrive en version finale

Soumis par fredericmazue le
Image

Ce lanceur d'applications, concocté par Microsoft, existait en version bêta accessible sur inscription depuis cet été.

La version définitive est désormais disponible pour tous, sur le Play Store.

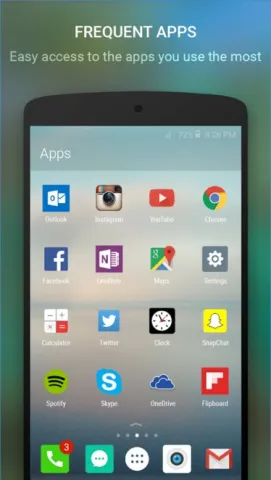
L'originalité de ce lanceur d'applications alternatif est qu'il organise les applications selon leur fréquence d'utilisation. Il propose également un écran pour gérer vos contacts et un écran pour vos prises de notes.

Le fond d'écran est choisi aléatoirement dans la banque d'image de Bing.

Hey Cortana ! Bientôt sur Android

Soumis par fredericmazue le

Microsoft prend pied dans Android de multiples façons. Applications Office et assistant vocal Cortana par exemple.

En ce qui concerne ce dernier, Redmond a publié une application Cortana pour Android en version bêta cet été. Mais il n'était pas possible d'activer l'assistant vocal par un 'Hey Cortana' comme on peut le faire sous Windows 10.

Une mise à jour (repérée par Android Central) de cette application toujours en bêta, et toujours uniquement en anglais pour la même raison, permet désormais d'activer l'assistant vocal par la voix, moyennant quelques limitations.

Tout d'abord il faut dire 'Hey Cortana' en anglais :-) Ensuite cela ne fonctionne que si l'écran du terminal est allumé.   

Microsoft n'a toujours pas communiqué la date de sortie officielle de cette application.

Kemoge : un nouveau dangereux malware Android

Soumis par fredericmazue le
Image

La société FireEye vient de publier un billet révélant l'existence d'un nouveau et dangereux malware Android. Celui-ci a été baptisé Kemoge à partir de son domaine CnC (Command and Control) aps.kemoge.net.

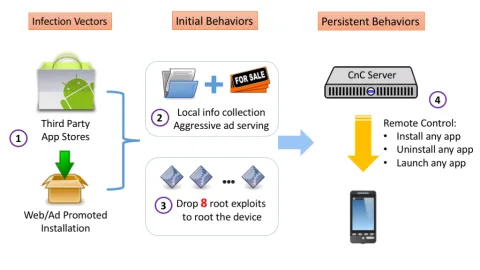
Ce malware, au départ, imite des applications connues. Ces applications sont déposées dans des stores Android tiers. On ne les trouve pas sur le Play Store de Google. FireEye a identifié une douzaine de fausses applications, parmi lesquelles Sex Cademy, Kiss Browser, WiFi Enhancer, Shareit... Il s'installerait aussi depuis des publicités en ligne agressives capables de gagner les privilèges root.

Ce malware semble issu de Chine, il se répand rapidement au niveau mondial et 20 pays dont la France sont déjà très touchés.

Une fois installé, Kemoge recueille des informations sur l'appareil et les envoie à un serveur. Il sait se montrer discret et ne communique ainsi avec son serveur associé qu'une fois toutes les 24 heures, pour éviter de se faire repérer.

Parallèlement il s'efforce de rooter le smartphone en essayant tour à tour les 8 rootkits qu'il embarque, et qui exploitent des vulnérabilités Android connues. S'il y parvient, il exécute root.sh pour obtenir la persistance, puis il s'incruste dans la partition /system en tant que Launche0928.apk, imitant ainsi le launcher légitime de l'appareil.

Une fois confortablement installé, il demande des commandes à exécuter à son serveur associé qui en retour lui demandera de désinstaller certaines applications, des antivirus notamment, de lancer d'autres applications, et bien sûr d'en installer à partir des URL qui lui sont ainsi fournies.

Pour l'occasion FireEye recommande de ne jamais télécharger d'application en dehors du Play Store, et de s'abstenir de cliquer sur des liens suspects.

9 smartphones Android sur 10 sont vulnérables. C'est (presque) Google qui le dit

Soumis par fredericmazue le

L'Université de Cambridge a réalisé une étude, en partie financée par Google. Les données utilisées pour cette étude ont été recueillies par l'application Device Analyzer, sur le Google Play. Des données relatives à 20 000 terminaux Android ont ainsi été collectées, tout en écartant les appareils low cost des pays émergents.

Bien que les terminaux analysés proviennent de grands constructeurs : Samsung, HTC, LG, Asus, Sony, etc. l'étude montre que 87% d'entre eux sont vulnérables à des failles connues, mais non corrigées.

A qui la faute ? Fondamentalement, encore et toujours à la fragmentation de l'écosystème Android. Si les smartphones Nexus sont les mieux notés - pas folichon tout de même, cette note de 5.17 sur 10 - ce qui est logique car ces appareils reçoivent leurs mises à jour directement de Google, l'étude montre que dans l'ensemble les constructeurs tardent beaucoup trop pour mettre les terminaux à niveau. L'étude établit qu'en moyenne, les terminaux reçoivent 1.26 mises à jour par an. Malheureusement, les vulnérabilités critiques sont découvertes dans Android à un rythme beaucoup plus élevé. En témoigne les failles Stagefright et similaires, récemment découvertes.