Android

600 millions de smartphones Samsung menacés par une vulnérabilité majeure

Soumis par fredericmazue le

Cette vulnérabilité a été découverte par NowSecure. Un billet de blog en détaille le fonctionnement.

La vulnérabilité se situe dans la clavier virtuel SwiftKey que Samsung préinstalle sur ses terminaux, et dans le fait que lorsque ce clavier se met à jour, il le fait de façon non sécurisée, ce qui permet des attaques de type Man-in-the-middle, ou homme du milieu.

Le billet explique qu'il est typique, mais regrettable, que les fabricants et les revendeurs préinstallent des applications tierces, surtout lorsque celles-ci s'exécutent dans un contexte privilégié. Ce qui est le cas de SwiftKey :

➜  /tmp  aapt d badging SamsungIME.apk | head -3
       package: name='com.sec.android.inputmethod' versionCode='4' versionName='4.0'
       sdkVersion:'18'
       targetSdkVersion:'19'
       ➜  /tmp  shasum SamsungIME.apk
           72f05eff8aecb62eee0ec17aa4433b3829fd8d22  SamsungIME.apk

➜  /tmp  aapt d xmltree SamsungIME.apk AndroidManifest.xml | grep shared
           A: android:sharedUserId(0x0101000b)="android.uid.system" (Raw: "android.uid.system")

Ceci signifie que le clavier virtuel SwiftKey a été signé par la clé privée de Samsung et qu'il s'exécute dans le contexte le plus privilégié sur l'appareil : system user, ce qui équivaut presque à root.

La vulnérabilité est déclenchée au reboot de l'appareil, ou lorsque le clavier décide (imprévisiblement) de se mettre à jour. Un attaquant homme du milieu pourra alors injecter du code qui s'exécutera dans le contexte privilégié, ainsi que le démontre le billet.

Samsung a déjà corrigé le problème. Cependant les utilisateurs doivent attendre que les revendeurs diffusent des mises à jour pour bénéficier du correctif. Or SwiftKey ne peut pas être désinstallé ni même désactivé, et la vulnérabilité reste présente même s'il n'est pas défini comme clavier virtuel par défaut.

NowSecure a mis en ligne une page qui vous permettra de tester la vulnérabilité de votre terminal Samsung.
Un launcher pour tester l'interface de Firefox OS sous Android

Soumis par fredericmazue le
Image

La fondation Mozilla n'a pas vraiment réussi sur le créneau du smartphone low cost qui devait être le marché de choix de son système d'exploitation mobile Firefox OS. Du coup Mozilla a changé de stratégie et veut promouvoir Firefox OS différemment, en mettant en avant la qualité et l'expérience utilisateur. L'intention est affichée : fabriquer des téléphones et des appareils connectés que les gens voudront acheter en raison de l’expérience et non pas seulement le prix. Le support des applications Android est envisagé également.

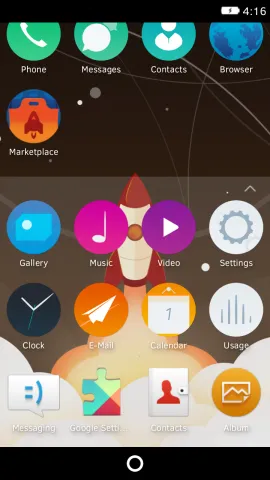
C'est sans doute dans le but de renforcer la promotion de Firefox OS que la fondation  vient de publier un launcher, b2gdroid, qui permet d'expérimenter Gaia, l'interface utilisateur de Firefox OS, sur les smartphones Android, pourvu que ceux-ci soient équipés d'un processeur ARM.

Moyennant l'installation de l'apk accessible à partir du lien donné plus haut, ce qui nécessite l'autorisation d'applications d'origine inconnue, vous pourrez vous familiariser avec Gaia et ses icônes rondes. Le launcher permet aussi de lancer les applications de Firefox OS que sont le carnet d'adresses, la messagerie ou le market place.

BlackBerry pourrait lancer un smartphone tournant sous Android

Soumis par fredericmazue le

Ceci selon Reuters qui s'appuie sur quatre sources proches du dossier, selon la formule consacrée.

Le constructeur canadien fait toujours face à des difficultés financières, et son BlackBerry 10, dont les qualités sont pourtant reconnues, ne perce pas au niveau du grand public. BlackBerry a absolument besoin de gagner des parts de marché et une solution pour y parvenir serait de sortir un smartphone tournant sous Android. L'appareil sera doté à la fois d'un écran tactile et d'un clavier et serait mis sur le marché dès l'automne.

Avec cet appareil BlackBerry disposerait de facto d'un parc d'application énorme, celui d'Android. La relative pauvreté du parc d'applications pour BlackBerry est souvent citée pour expliquer le manque de succès de la marque auprès du grand public. Une smartphone sous Android pourrait donc remédier à cette situation.

Nous ne savons pas si BlackBerry a conclu un partenariat avec Google, ni si la société envisage la construction de plusieurs appareils sous Android.

Interrogée par Reuters sur la venue de ce smartphone sous Android,  BlackBerry a répondu : "Nous ne commentons pas les rumeurs et spéculations, mais nous restons engagés avec BlackBerry 10, qui fournit des prestations de sécurité et de productivité qui sont inégalées"

De son côté, Google n'a pas souhaité commenter.

Android : une nouvelle vague de ransomwares sévit

Soumis par fredericmazue le
Image
Image
Image

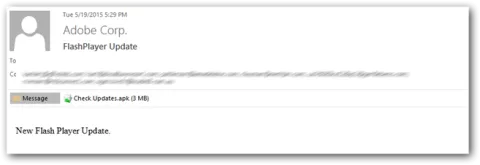
Dans un communiqué, BitDefender indique que deux ans après Koler, un nouveau ransomware fait surface sur Android. Ce malware est nomenclaturé Android.Trojan.SLocker.DZ par BitDefender. Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender – plus de 15 000 e-mails de spam incluant ce ransomware ont été recensés.

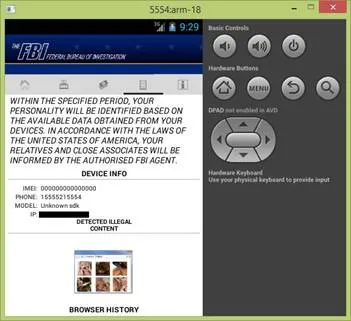
Ressemblant à une notification du FBI, suite à la consultation de pornographie illégale, ce ransomware réclame 450 euros pour retrouver l’accès au téléphone.

Pour vous inciter à payer la rançon, le malware il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, mais surtout il menace d’avertir vos proches et votre réseau professionnel sur vos activités illégales.

Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player, qui, si vous avez fait l'erreur de l'accepter, se transforme en un faux message du FBI.

Oodrive recherche des nouveaux talents

Soumis par fredericmazue le

Editeur de logiciels créé en 2000, le groupe Oodrive développe pour les professionnels des applications sécurisées de partage de données, de sauvegarde en ligne et de confiance numérique.

Les solutions Oodrive sont utilisées aussi bien par les TPE, PME que par les grands comptes (plus de 70% des sociétés du CAC 40 sont équipées d'une solution Oodrive) issues de nombreux secteurs d'activité (industrie, BTP, médias et communication, services, luxe, service public, conseil, finance, juridique...). La société a également noué des partenariats stratégiques avec des opérateurs télécom et la GMS comme la Fnac, Darty et Boulanger, dans le cadre d'offres packagées à destination du grand public.

Pour l'année 2014 le groupe a annoncé un chiffre d'affaires de 32 millions d'euros et dévoile son ambition d'atteindre les 60 millions d'euros d'ici 2017. Aujourd'hui, Oodrive emploie 280 personnes dans 5 pays.

Comme un projet n'est rien sans une bonne dose de créativité et d'innovation, Oodrive est à la recherche :

  • D'Ingénieurs Etudes et Développement Java (sur Paris, Vannes et Lyon)
  • D'Administrateurs Systèmes et Réseaux Linux
  • D'Ingénieurs Etudes et Développement Android
  • D'Ingénieurs Etudes et Développement C# 

Consultez tous les profils de postes sur : http://www.oodrive.com/fr/content/nos-offres-demploi

Cloud Test Lab : un outil pour tester des applications sur une vingtaine de terminaux Android

Soumis par fredericmazue le

Hier, lors de la première keynote de Google I/O 2015,  Mountain View a annoncé la venue prochaine d'un nouvel outil qui permettra aux développeurs de tester leurs applications sur une vingtaine de terminaux Android.

La fragmentation d'Android est un souci pour Google. C'est même, de plus en plus, une véritable préoccupation. La concurrence, à savoir Apple et Microsoft, ne se privent pas de faire remarquer les inconvénients de cette fragmentation, et vont même jusqu'à troller Google :-)

Il faut faire quelque chose. Et à défaut de pourvoir fournir un système d'exploitation unifié, ce quelque chose peut passer par le fait de donner les moyens aux développeurs de tester finement leurs applications pour leur assurer un comportement satisfaisant et identique sur tous les appareils ou, du moins, autant de terminaux que possible.

C'est l'objectif de Cloud Test Lab. Il s'agira d'un service cloud qui permettra de soumettre son application en ligne, pour la tester sur des émulations d'une vingtaine de terminaux Android parmi les plus courants. A la fin du test, le service fournira un log et des captures vidéos. Il sera possible de rejouer les problèmes indiqués dans le rapport.

En attendant sa disponibilité, le service a d'ores et déjà son site web, sur lesquels les développeurs intéressés peuvent s'inscrire. Cette inscription leur permettra notamment d'être avertis de la disponibilité du service Cloud Lab Test.

Google place sa police Roboto en open source

Soumis par fredericmazue le

Roboto est la police de caractères par défaut d'Android et de Chrome OS. Google l'a créée en 2011 pour Android 4.0, alias Ice Cream Sandwich. Roboto était alors placée sous licence Apache 4.0.

Dans un billet Google annonce que désormais Roboto est un projet complètement open source. Non seulement Roboto est open source, mais la chaîne d'outils utilisée pour la créer l'est aussi.

Roboto elle-même est améliorée, avec la prise en charge de nouveaux caractères Unicode. Tous les caractères latins, cyrilliques et grecs d'Unicode 7.0 sont désormais couverts, ainsi que le symbole du Lari d'Unicode 8.0. Le Lari est le symbole de la devise monétaire géorgienne.  

 Le projet Roboto est sur GitHub.

Des applications Microsoft seront préinstallées sur les tablettes Android d'une vingtaine de constructeurs

Soumis par fredericmazue le

Microsoft poursuit activement sa stratégie d'ouverture. Après avoir confirmé que Cortana, l'assistant vocal de Windows 10, existera sur les terminaux Android et iOS, Microsoft annonce avoir conclu des partenariats avec une vingtaine de constructeurs, afin que des applications Microsoft soient préinstallées sur leurs produits.

Les constructeurs sont LG et Sony notamment, ainsi que des constructeurs plus locaux, tels que Axdia en Allemagne ou Noblex en Argentine, par exemple.

Si tu ne viens pas à Lagardère, Lagardère ira à toi. Microsoft fait sienne la réplique bien connue. Les utilisateurs ne venant franchement pas à Windows sur tablettes ni aux services Microsoft par cette voie, Redmond, sous la houlette de Staya Nadella, change de stratégie. Android n'est plus vu comme un concurrent qu'il faut attaquer frontalement. Désormais la nouvelle stratégie est ouverture plutôt que fermeture, Aïkido plutôt que boxe.

Des quantités de tablettes Android viendront donc sur le marché en embarquant des applications Microsoft. La première tablette sera sans doute la Sony Xperia Z4. Les applications préinstallées seront Office , Skype, OneNote, et OneDrive.

L'intention de Microsoft semble fort claire. Séduire et ainsi augmenter sa clientèle Office 365, car pour utiliser les applications avec toutes leurs fonctionnalités, la souscription à un abonnement Office 365 sera nécessaire. Puis qui sait, l'utilisateur ainsi séduit pourrait choisir de passer à un terminal sous Windows 10.

Microsoft confirme Cortana sur Android et iOS

Soumis par fredericmazue le

Ce qui était une rumeur insistante est désormais confirmée par Joe Belfiore qui a dit "Windows 10 doit parfaitement fonctionner avec n’importe quel appareil mobile".

Comment Windows 10 fonctionnera-t-il avec n'importe quel appareil mobile, ceux sous Android et iOS en particulier ? Par l'intermédiaire de l'assistant vocal de Windows 10 Cortana, qui sera porté sur ces systèmes sous la forme de deux applications, qui pourront être téléchargées sur le Play Store et l'Apple Store respectivement, dans le courant de cette année.

Les informations collectées ou saisies sur votre ordinateur tournant sous Windows seront synchronisées sur votre mobile (et inversement). En cela Windows 10 sera présent dans Android et iOS.

Bien sûr Cortana sur iOS et Android sera plus limité que sur Windows 10, par la force des choses. Sur ces systèmes, il ne sera "qu'une application", alors que Siri et Google Now sont capables d'accéder au coeur de leur système. Ainsi Cortana ne pourra pas modifier les réglages du smartphone, ni ne pourra être lancé par la voix.

Cortana sera donc une application compagnon de Windows 10 sur les systèmes concurrents, pour les utilisateurs, et un moyen d'être présent chez les concurrents, pour Microsoft.

[video:https://www.youtube.com/watch?v=lXREpLEwgOY]

Un projet de la NSA pour un piratage à grande ampleur des applications et smartphones Android

Soumis par fredericmazue le
Image

Il y avait longtemps qu'Ewdard Snowden n'y était pas allé de sa petite révélation sur les grandes turpitudes de la NSA. Edward Snowden donc, qui en a tellement dit qu'il n'a plus rien à dire nous amène malgré tout de temps à autre de nouvelles informations, comme un prestidigitateur sort un lapin de son chapeau.

Cette fois il s'agit d'un document de travail attestant de la volonté de la NSA d'instaurer un piratage de grande ampleur, pour ne pas dire généralisé, des applications et smartphones Android, ainsi que le rapporte CBC News.   

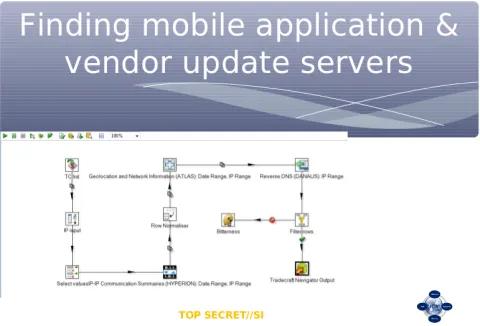
Le projet était défini dans le cadre l’unité Network Tradecraft Advanced Team, constituée des cinq pays de l’alliance « Five Eyes » : les Etats-Unis, le Canada, le Royaume-Uni, l’Australie et la Nouvelle-Zélande, entre lesquels un pacte de non-agression a été signé de longue date.

L'objectif était la mise en place de techniques innovantes pour prendre le contrôle des smartphones Android, ou au moins de récolter des quantités d'informations telles que mails des contacts, des SMS, des historiques d'appels, etc.

L'idée de base était d'intercepter le trafic émanant des smartphones Android à destination du Play Store, du magasin d'application de Samsung et des serveurs de mise à jour Android, pour rediriger vers des serveurs maison qui retournaient alors des applications et des systèmes d'exploitation que l'on peut qualifier de savamment customisés :-)

Une gigantesque attaque de type Man-in-the-middle, ou Homme du milieu, en quelque sorte.

Les serveurs Android légitimes destinés à être privés de trafic se trouvaient
en France, au Maroc, en Suisse, aux Pays-Bas, en Russie, ainsi qu'aux Bahamas et à Cuba.

Bien sûr, tout cela uniquement pour la bonne cause, vous vous en doutez bien. Il aurait été question d'anticiper et d'éviter de nouveaux événements de type 'Printemps arabe'.

Le document ne dit pas si ce hacking géant a été réalisé ou non. Google et Samsung, interrogés par the Intercep, un site spécialisé sur les vilénies de la NSA, sont restés muets sur cette affaire.

Pour cette attaque, ce spoofing géant fonctionne nous semble-t-il, de vrais-faux certificats SSL sont nécessaires. Donc si l'attaque  été réalisée, c'est à priori avec la complicité d'une autorité de certification.