DDoS

Panne mondiale Facebook : c'était une attaque DDoS

Soumis par fredericmazue le

Jeudi dernier Facebook a connu une panne d'ampleur mondiale, sans doute la plus grande panne connue par le réseau social à ce jour.

Facebook a reconnu la panne, mais sans communiquer sur la raison de celle-ci. Il apparaît, d'après le site spécialisé sur les cyberattaques norse-corp.com que Facebook a été la victime d'une attaque en déni de service toute bête.

Toute bête, mais une attaque DDoS à grande échelle, ca fait toujours son effet. Finalement, la parade de Facebook a été plutôt efficace, puisque 30 minutes ont suffi à rétablir le service. Il aurait été intéressant de savoir comme les techniciens du réseau social s'y sont pris pour contrer cette attaque, mais malheureusement aucune information n'a été communiquée.

Peut-être un simple blocage des IP chinoises ? En effet, comme la vidéo de Norse Corp le montre, l'attaque, que l'on peut qualifier de massive, venait de l'Empire du milieu. ce qui ne signifie pas pour autant que la Chine a attaqué Facebook. L'attaque a pu être l'oeuvre d'un botnet piloté d'ailleurs.

[video:https://www.youtube.com/watch?v=-hAW0NQMMsc]

Mondial 2014 : Anonymous 2 - Brésil 0

Soumis par fredericmazue le
Image

Dans un entretien accordé à Reuters à la fin du mois de mai par un dénommé Che Commodore, le groupe Anonymous a expliqué qu'il avait l'intention d'utiliser le Mondial 2014 pour mettre en avant ses revendications pour le Brésil.

Hier, le mouvement a adressé une vidéo à Dilma Roussef, la présidente du Brésil, contenant ce message : "Vous avez créé un système dans lequel le pauvre reste pauvre, et le riche reste riche".

Au mois de mai Che Commodore avait déclaré : "Nous avons déjà effectué des tests de fin de soirée pour voir quels sites sont plus vulnérables. Nous avons un plan d'attaque [...] Cette fois, nous visons les sponsors de la Coupe du monde". Seraient visés entre autres Adidas, Budweiser, Coca-Cola... Des attaques DDoS et des défacements sont évoqués.

Quelques jours auparavant, un membre des Anonymous avait réussi une attaque de phishing lui permettant de se connecter à un ordinateur du Ministère des Affaires étrangères brésilien et de mettre la main sur des douzaines de mails confidentiels. 1 - 0

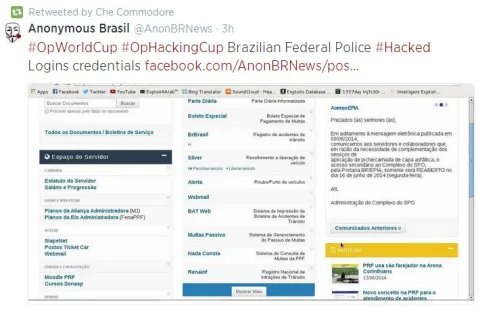
Il y a quelques heures, Che Commodre a retweeté un message indiquant que les Anonymous ont réussi a pénétrer le système informatique de la Police fédérale brésilienne. 2 -0

Même si cela reste très discret dans les médias, les Anonymous semblent avoir mis leur plan d'attaque a exécution avec succès, si l'on en croit le site Anonymous Brasil qui tient une liste en temps réel des sites mis à mal. Certains sites de cette liste semblent en effet sous le coup d'un attaque en déni de service et ne sont pas accessibles au moment où nous écrivons ces lignes. 

EverNote mis a mal par une attaque DDoS

Soumis par fredericmazue le
Web

EverNote, le service de prise de notes et de partage en ligne a été victime d'une attaque DDoS dans le courant de la nuit. Tout est revenu à la normal vers 4 heures du matin, heure française.

Avant cela, le service était indisponible, comme l'a reconnu EverNote sur son blog. Quelques heures plus tard, EverNote indiquait travailler à contrer cette attaque DDoS. Temps pendant lequel les utilisateurs pouvaient encore rencontrer des difficultés d'accès.

EverNote a finalement maîtrisé le problème et assure qu'aucune donnée de ses utilisateurs n'a été compromise ou perdue au cours de l'incident. EverNote n'avait jamais été soumis à une attaque DDoS auparavant. L'origine de l'attaque est pour l'instant inconnue.

Les attaques DDoS par amplification NTP à haut débit s'envolent de 371 % au cours des 30 derniers jours

Soumis par fredericmazue le

Prolexic Technologies publie un bulletin d'alerte élevée portant sur les attaques DDoS par amplification NTP. Cette technique d'attaque a pris de l'ampleur cette année, entretenue par la disponibilité de nouveaux kits DDoS qui simplifient le déclenchement d'attaques DDoS massives à haut débit contre des cibles en ligne.

« Durant le mois de février, nous avons constaté une envolée de 371 % des attaques par amplification dirigées contre notre base de clients », déclare Stuart Scholly, SVP/GM Security, Akamai Technologies. « Les attaques les plus massives à l'encontre de notre réseau cette année sont toutes opérées par amplification NTP. »

Si les attaques par amplification NTP constituent une menace depuis plusieurs années, un certain nombre de nouveaux kits DDoS facilitent aujourd'hui la tâche des acteurs malveillants qui peuvent désormais déclencher des attaques à partir d'une poignée de serveurs. Ils peuvent lancer des attaques d'au moins 100 Gbit/s en tirant parti des vulnérabilités de quelques serveurs NTP.

Une progression inquiétante des attaques DDoS

En l'espace d'un mois seulement (de janvier à février 2014) :

  • Le nombre d'attaques par amplification NTP a progressé de 371,43 %
  • Le débit moyen des attaques DDoS a augmenté de 217,97 %
  • Le volume moyen des attaques DDoS a augmenté de 807,48 %

Contrairement aux attaques les plus importantes constatées ces deux dernières années, les attaques par amplification NTP ne ciblaient pas un secteur particulier. En février, leurs cibles visaient les secteurs suivants : financier, jeux, commerce électronique, Internet et télécoms, médias, éducation, prestataires SaaS (Software-as-a-Service) et sécurité.

Dans les laboratoires du PLXsert (Prolexic Security Engineering & Response Team), les simulations d'attaques par amplification NTP ont produit des réponses amplifiées d'un facteur 300 au minimum en termes de débit et d'un facteur 50 en termes de volume, attestant de l'extrême dangerosité de cette méthode. 

Le bulletin d'alerte du PLXsert sur les attaques par amplification NTP analyse en détail ces menaces, fournit des échantillons de trafic, des techniques recommandées de neutralisation et de protection contre les DDoS ainsi que des études de cas concernant deux campagnes d'attaques par amplification NTP contre des clients Prolexic. Ce bulletin peut être téléchargé gracieusement à l'adresse www.prolexic.com/ntp-amplification.

Google dézingue le site de la CNIL ?

Soumis par fredericmazue le
Image

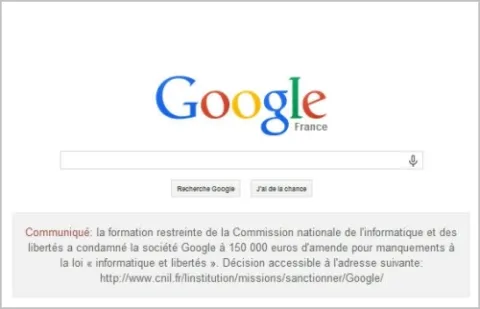
Google vient de faire tomber, à l'insu de son plein gré, le site de la CNIL qui s'est retrouvé en situation de déni de service.

Ce samedi à minuit certains d'entre vous ont pu assister aux effets d'une attaque en DDoS d'un tout nouveau genre, et que l'on pourrait qualifier d'auto-attaque en déni de service :-)

Episode 1: La CNIL, début janvier, fait condamner  Google pour ses pratiques relatives à la confidentialité des données. 150 000 euros d'amende,  ce qui n'est rien pour Google, amende assortie de l'obligation de publier un communiquer sur google.fr pendant 48 heures, ce qui s'est avéré beaucoup trop pour la CNIL.

Episode 2 : Après avoir recouru sans succès auprès Conseil d'Etat, Google s'exécute et publie le communiqué samedi à minuit.

Episode 3: les internautes intrigués (et google.fr c'est la bagatelle de 15 millions de visites par jour) i cliquent sur le lien intégré au communiqué, lien qui pointe sur le site de la CNIL. En un rien de temps, le serveur, saturé, est en situation de déni de service.  

Voilà comment la CNIL a placé toute seule son site en situation de déni de service.

A l'insu de son plein pour Mountain View ?  Ah finalement pas si sûr... Car si on lit bien le communiqué de la CNIL, il n'est dit nulle par que l'encart à placer par Google doit, ou ne doit pas, intégrer un lien. La CNIL a, à l'évidence, manqué de prévoyance sur ce coup. Par contre, les gens de Google qui ont placé le lien, ne pouvaient pas, eux, ne pas savoir les effets que cela aurait.

:-)

Un botnet multi plates-formes écrit en Java

Soumis par fredericmazue le

La devise de Java "Write once - Run everywhere" deviendra-t-elle un jour "Hack once - botnet evereywhere" ? Les spécialistes en sécurité de Kaspersky Labs relatent sur leur blog  avoir découvert un malware, HEUR:Backdoor.Java.Agent de son petit nom, écrit entièrement en Java. De fait, il est capable d'infecter les machines tournant sous Windows, Linux ou Mac OS X.

Ce malware exploite une faille de Java 7, présente dans les JVM Java 7 update 21 et antérieures. Cette faille est corrigée depuis juin 2013, mais, selon Kaspersky, les utilisateurs de Java n'appliquent que peu les correctifs et de ce fait  HEUR:Backdoor.Java.Agent reste dangereux.

Le malware utilise l'obfuscateur Zelix Klassmaster. pour rendre sa détection plus difficile. Non seulement Zelix obfusque le code-byte, mais il crypte également les chaînes constantes avec une clé différente pour chaque classe. Le billet de blog mentionné plus haut contient d'intéressantes informations relatives à ce cryptage.

Lorsque le malware parvient à s'exécuter sur l'OS attaqué, il y installe un service ou un démon selon le cas, ce qui place la machine dans un botnet. Le démon est un serveur IRC qui se met à l'écoute des instructions du maître du botnet. Celui peut alors utiliser la machine pour lancer des attaques en déni de service distribuées (DDoS), activité pour laquelle HEUR:Backdoor.Java.Agent semble être principalement conçu.

Un botnet DDoS cible les serveurs Windows et Linux

Soumis par fredericmazue le

Le CERT de Pologne vient du publier un billet technique relatant la découverte d'un nouveau botnet qui infecte les serveurs Windows et Linux. L'installation sur les serveurs Linux se fait par attaque au dictionnaire sur le démon SSH. Ce qui soit dit en passant met en évidence une nouvelle fois la nécessité de protéger ce service par des mots de passe très fort, ou mieux, de ne carrément pas permettre la connexion par mot de passe, au profit d'une connexion par clés RSA asymétriques. Quand une attaque réussit, un malware est uploadé et tourne en mode démon, en attente des commandes émanant du maître du botnet.

Le billet du CERT ne détaille pas le processus d'infection des serveurs Windows, mais au final, le résultat est le même : un malware est uploadé et un service Windows tourne en attente de commandes.

Selon le CERT, ce botnet n'a pour vocation que de lancer des attaques en déni de service distribuées, ou DDoS.

Hacknowledge Contest Europa-Africa : L'heure de la finale a sonné

Soumis par fredericmazue le

Le Hacknowledge Contest Europa-Africa, compétition de Hacking éthique, s'est déroulé à travers l'Europe et l'Afrique. Il réunira l'ensemble des équipes qualifiées pour une ultime manche les 7 et 8 décembre prochains, à Jeumont dans la région Nord-Pas-de Calais.

Les quinze équipes qualifiées viendront se disputer la victoire par pays, lors d'un affrontement intense de douze heures d'affilée, avec l'espoir de se hisser au premier rang de la compétition.

Les challenges ont eu lieu tout au long de l'année, en Algérie, Belgique, Côte d'Ivoire, Espagne, France, Maroc et Tunisie. Les équipes classées en première et deuxième position ont reçu une bourse pour représenter leur pays lors de la finale de la compétition.

Cette finale récompensera les vainqueurs en leur offrant un séjour à Las Vegas, où ils pourront participer à la mythique conférence DEFCON, qui rassemble chaque année l'élite mondiale du hacking.

Les participants au challenge tenteront de résoudre 70 épreuves inédites, nécessitant des talents techniques et faisant appel à des qualités de culture, stratégie et logique. Ouverte à tous, la compétition regroupe hackers professionnels, étudiants et plus généralement les passionnés de hacking.

Le Hacknowledge Contest est une initiative originale de l'association ACISSI, la compétition est organisée par des membres bénévoles. Les organisateurs sont issus des secteurs académique et professionnel, ils ont pour objectif de promouvoir le hacking éthique et sa diversité.

Franck Ebel, Responsable de la licence professionnelle Ethical Hacking, CDAISI, de l'IUT de Maubeuge et organisateur du concours, déclare : « Les concours nationaux sont terminés, l'accueil dans chaque pays a été exceptionnel. Pour un coup d'essai, ce fut un coup de maître ! Quelle joie et honneur de côtoyer des hackers de tous les horizons, de toutes nationalités, de toutes religions. Le Hacking est un langage universel qui rassemble et uni sans discrimination, il casse les frontières faites par les hommes. C'est un événement hors du commun, nous nous attendons à une finale extraordinaire avec les meilleurs hackers d'Europe et d'Afrique. »

En parallèle de la compétition, le hacknowledge proposera des ateliers et un cycle de conférences. Parmi les sujets abordés : le piratage des systèmes industriels, tester la sécurité en toute légalité, les coulisses de l'attaque DdoS en Tunisie...

Pour consulter le programme et s'inscrire gratuitement : http://www.hacknowledge-contest.org  
Java.Tomdep : un nouveau malware qui cible les serveurs Apache Tomcat

Soumis par fredericmazue le

Symantec rapporte avoir découvert un nouveau type de ver qui cible les serveurs d'applications Apache Tomcat. Un malware atypique car il ne s'en prend pas aux visiteurs du site qu'il infecte, du moins pour le moment.

Java.Tomdep est une servlet qui ne crée pas de page web, mais se comporte comme un bot IRC. En tant que tel, il est prêt à exécuter des commandes que l'administrateur du botnet lui enverrait, et son 'travail' serait alors de provoquer des déni de service au moyen de flooding UDP.

En plus de cela, il chercherait à se répandre sur d'autres serveurs Tomcat, tout simplement en essayant des paires nom d'utilisateur/mot de passe faibles.

Car aussi incroyable que cela puisse paraître, des administrateurs systèmes utiliseraient encore couramment des paires telles que admin/admin, admin/password, ou tomcat/tomcat.

Quand un login, fonctionne le ver s'uploade alors sur le serveur attaqué.