Facebook

Facebook : 4,3 millions de dollars pour des vulnérabilités

Soumis par fredericmazue le

Facebook est populaire. Il est logique que son programme Bug Bounty, mis en place en 2011, le soit aussi.

Dans une interview accordée à The Register, Reginaldo Silva, ingénieur Facebook, a indiqué que depuis la mise en place de son Bug Bounty, le réseau social a reçu 2400 rapports de bugs de sécurité validés. Des rapports envoyés par plus de 800 chercheurs. Des rapports qui signalent essentiellement des possibilités de cross-site Scripting (XSS) ou cross-site request forgery (CSRF). Mais ce type de vulnérabilité se faisant de plus en plus difficile à découvrir avec le temps, les chercheurs se focalisent de plus en plus sur les défaut de logique métier, toujours selon Reginaldo Silva.

Facebook a récompensé la découverte de ces 2400 vulnérabilités par des primes, dont le montant total atteint 4,3 millions de dollars. L'année dernière ce sont 526 bugs qui ont été identifiés par 210 chercheurs, qui ont reçu au total 936 000 dollars de récompense.

La prime moyenne est de 1 780 dollars par bug. Ce sont en majorité des informaticiens indiens qui ont découvert des bugs cette année, ainsi que l'année précédente. 

5G : Facebook y travaillerait aussi

Soumis par fredericmazue le

La 5G, ou plus exactement les ondes millimétriques qui deviendront peut-être un jour la 5G, intéresse Google qui y travaille dans le cadre de son projet Skybender, ainsi que l'a révélé le Guardian la semaine dernière.

Le problème de ces ondes millimétriques, si elles promettent un débit 40 fois supérieur à celui de la 4G, est leur faible portée : 10 fois moins qu'une onde 4G. Pour résoudre cette difficulté, Google envisage d'assurer les transmissions par une flotte de drones solaires.

Mais ce n'est pas la seule solution. Facebook, qui veut tout s'accaparer et qui se verrait bien fournisseur d'accès mondial à Internet, travaille aussi la question des ondes millimétrique, révèle The Verge, qui a repéré deux brevets déposés par le réseau social. Joint par The Verge, Facebook a confirmé travailler aux ondes millimétriques dans le cadre de internet.org. Il n'est pas certain toutefois que les deux brevets  soient finalement utilisés.

Le premier brevet propose un réseau maillé. L'idée est, plutôt que d'installer un grand nombre d'antennes relais imposé par la courte portée des ondes, d'utiliser les utilisateurs, un domaine dans lequel on peut dire que Facebook s'y connaît. Chaque utilisateur utiliserait un boîtier de réception qui serait aussi un émetteur qui servirait ainsi de relai pour toutes les personnes dans sa portée, et ainsi de suite. Bien sûr, il faut un grand nombre d'utilisateurs, simultanément connectés qui plus est. Mais pour Facebook qui ambitionne 4 milliards d'utilisateurs, cela semble jouable.

Le second brevet décrit un nouveau type de réseau avec un système de routage basé sur le cloud. Un système qui ajusterait dynamiquement les fréquences et les capacités de transmissions selon les situations, plutôt que de s'efforcer de fournir le maximum sur chaque lien. 

Après la CNIL, la DGCCRF s'en prend elle aussi à Facebook

Soumis par fredericmazue le

Cette semaine, le réseau social Facebook est sérieusement dans le collimateur en France. La CNIL vient de mettre Facebook en demeure de cesser ses abus en matière de respect de la vie privée. Hier, la DGCCRF - Direction générale de la concurrence, de la consommation et de la répression des fraudes - a publié une injonction reprochant à Facebook d'abuser tout court.

La DGCCRF a examiné à la loupe les conditions d'utilisation de Facebook - ce qui ne manque pas de courage - et a conclu que celles-ci contiennent des clauses abusives, interdites par la loi. Des clauses qui créent un déséquilibre significatif entre les droits et obligations des parties, au détriment des utilisateurs, précise la DGCCRF. Notamment :

  • le pouvoir discrétionnaire de retirer des contenus ou informations publiés par l’internaute sur le réseau.
  • le droit de modifier unilatéralement ses conditions d’utilisation sans que l’internaute en soit informé préalablement ou en présumant son accord.
  • le droit de modifier ou résilier unilatéralement son service de paiement sans en informer au préalable le consommateur.

La DGCCRF donne 60 à Facebook pour se mettre en conformité. Sous réserve que le réseau social ne conteste pas cette injonction, ce qu'il a le droit de faire. Et si Facebook ne fait rien ? Même si l'injonction est publiée sous l'onglet 'Sanctions' de www.economie.gouv.fr, aucune sanction concrète n'est évoquée, du moins pour l'instant.

La CNIL met Facebook en demeure de se conformer à la loi dans un délai de trois mois

Soumis par fredericmazue le
Web

Cela n'a sans doute échappé à personne, la loi Informatique et Libertés et Facebook sont pour le moment deux choses bien distinctes. Facebook fait ses choux gras des données utilisateurs comme bon lui semble, et pour la CNIL il est temps que cela cesse.

C'est pourquoi la CNIL vient de mettre publiquement le réseau social en demeure de respecter la loi. La CNIL relève en effet de nombreux manquements à cette loi.

Des cookies Facebook déposés lorsqu'un internaute visite une page Facebook publique, sans même avoir de compte Facebook et sans l'en informer. Cookies qui sont ensuite utilisés pour suivre la navigation de l'internaute sur tous les sites dotés de boutons Facebook tels que le bouton 'J'aime'.

Est encore reproché de ne pas recueillir le consentement exprès des internautes lors de la collecte et du traitement des données relatives à leurs opinions politiques, ou religieuses, et à leur orientation sexuelle. De même, aucune information n’est délivrée aux internautes sur leurs droits et sur l’utilisation qui sera faite de leurs données sur le formulaire d’inscription au service.

Facebook dépose sur les terminaux des internautes des cookies à finalité publicitaire, sans les en avoir au préalable correctement informés, ni avoir recueilli leur consentement.

Facebook procède au croisement de données tous azimuts. Donnée récoltées par le réseau social et données fournies par des tiers, ceci à des fins publicitaires sans proposer aux internautes de mécanisme leur permettant de s’opposer à la combinaison de l’ensemble de ces données à des fins publicitaires, ce qui méconnaît leurs droits et intérêts fondamentaux et porte atteinte au respect de leur vie privée.

Enfin Facebook  transfère les données personnelles de ses membres aux Etats-Unis sur la base du Safe harbor, ce qui n’est plus possible depuis la décision de la Cour de Justice de l’Union Européenne du 6 octobre 2015.

Autant de manquements qui à défaut d'être nouveaux semblent ne plus pouvoir durer. Si Facebook se met en conformité dans les 3 mois, il n'y aura pas de sanction. Et si cela n'est pas fait ? Les choses sont pour le moment assez vagues : Si les sociétés FACEBOOK INC. et FACEBOOK IRELAND ne se conforment pas à cette mise en demeure dans le délai imparti, la Présidente pourra désigner un rapporteur qui, le cas échéant, pourra établir un rapport proposant à la formation restreinte de la CNIL, chargée de sanctionner les manquements à la loi Informatique et Libertés, de prononcer une sanction à l’égard des sociétés,  dit la CNIL qui souligne que  la Belgique, l'Allemagne (Land d’Hambourg), l'Espagne, et les Pays-Bas poursuivent des investigations similaires.
A découvrir : un jeu d'échec dans Facebook Messenger

Soumis par fredericmazue le
Image

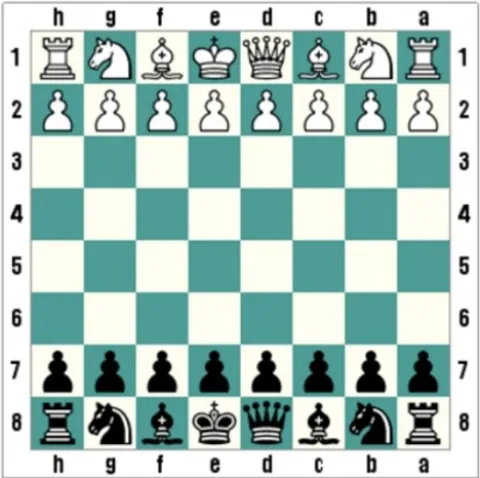
A la manière des Easter Eggs de Google, Facebook Messenger cache un jeu d'échecs, qui vous permet de faire des parties avec vos amis.

Pour démarrer une partie avec un de vos contacts, il suffit d'envoyer à celui-ci la commande @fbchess play.

Le mouvement des pièces ne se fait pas avec l'écran tactile sur smartphone, ni avec la souris sur PC. Il utilise la notation standard des joueurs d'échecs, en anglais qui plus est. Chaque type de pièce se voit affecter une initiale :

K : Roi (King)
Q : Dame (Queen)
B : Fou (Bishop)
K : Cavalier : (Knight)
R : Tour (Rook)
P ou rien : Pion (Pawn)

Quelques exemples:

Jouer le pion blanc de e2 à e4 : @fbchess Pe4 ou @fbchess e4

Jouer le cavalier noir en f6 : @fbchess Kf6 ou s'il y a ambiguïté avec l'autre cavalier @fbchess Kgf6 ou @fbchess Kg8f6.

La prise s'indique par le signe x. Par exemple pion blanc en e4 prend pion noir en d5 : @fbchess e4xd5.

Et pour ceux qui découvrent ce système de notation, une aide est disponible : @fbchess help :-)

Commentaire actu

Facebook : l'application Android pourrait bientôt passer par Tor

Soumis par fredericmazue le
Web

Tor, The Onion Router, est un réseau en couches et décentralisé, qui permet de surfer anonymement sur Internet.

Tor, avec la distribution Tails Linux ont été utilisés par Edward Snowden au début de l'affaire PRISM, lorsque celui-ci a commencé à entrer en contact avec des journalistes. Une utilisation qui tombe sur le sens :-)

Plus étrange, notre confrère Next Inpact a repéré un billet annonçant que Facebook travaille à son application Android afin que celle-ci puisse utiliser Tor, via le proxy Orbot.

Une idée d'abord prpoosée par un stagiaire d’été, avant d’être reprise par l’équipe « Protect and Care » basée à Londres.

Surprenant quand même comme idée : être anonyme sur le réseau pour publier des contenus depuis votre profil à vos amis qui tous vous connaissent :-)

Il fallait y penser :-) 

Et si Google décidait de boycoter Facebook ?

Soumis par fredericmazue le
Web

Pour l'instant, il n'y a pas de tension entre les deux géants d'Internet, mais la devise Gouverner c'est prévoir semble être la devise de Mark Zuckerberg.

Pour être capable de réagir à une telle situation, le réseau social qui fait ses choux gras sur l'échange et le partage, a mené une expérience en secret, une nouvelle fois. En 2014, une autre expérimentation, très contestable, avait créé la polémique lorsqu'elle avait été dévoilée.

Selon The Information Facebook a développé un moyen de pousser des mises à jour de ses applications hors du Play Store. De même Facebook serait capable d'assurer des paiements in-app et des notifications sans le support de Google. 

Le réseau social est même allé plus loin. Facebook a volontairement saboté de plusieurs façons son application Android, pour tester la fidélité de ses membres. L'installation de l'application a été rendue impossible pour certains utilisateurs dans certains pays. L'intention était de voir si les utilisateurs ainsi frustrés cliquerait sur un lien qui leur était présenté dans la version Web pour télécharger l'application. Ce qui semble-t-il a été le cas.

Des applications ont été carrément vérolées. Bugs, crashes, panne de plusieurs heures, tout ça aléatoire et factice. Là encore, la question était de voir si les utilisateurs étaient accros et se rendaient sur la version Web faute de mieux, ou bien s'ils se tournaient vers un autre réseau social, ou abandonnaient, purement et simplement.

Selon la source de The Information, les gens sont toujours revenus.

Voilà qui a de quoi rassurer Facebook sur la fidélité de ses utilisateurs... et qui confirme qu'il ne les respecte pas beaucoup...

Facebook privilégie HTML5 au détriment de Flash pour les vidéos

Soumis par fredericmazue le
Image

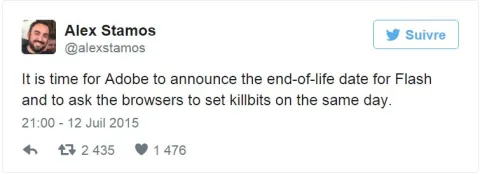
En juillet dernier, Alex Stamos, le responsable de la sécurité chez Facebook n'y était pas allé avec le dos de la cuillère dans un tweet à propos de Flash.

Il est temps pour Adobe d'annoncer une date de fin de vie pour Flash et de demander aux éditeurs de navigateurs de tous le bannir en même temps.

Une sentence plutôt dure, motivée par les nombreux problèmes de sécurité du player Flash.

Si Flash n'est toujours pas mort, il sera beaucoup moins présent sur Facebook qui vient d'annoncer être passé à HTML5 pour rendre les vidéos dans ses pages.

Facebook ne dit pas totalement adieu à Flash et annonce continuer de travailler avec Adobe pour procurer des expériences de jeu fiables et sécurisées sur le réseau social. (Faute peut-être de ne pouvoir faire autrement pour le moment ?)

Dans le billet annonçant cette décision, Facebook met en avant que HTML5 facilite la vie des développeurs et qu'il permet de meilleures expériences, en ce qui concerne l'accessibilité.

Facebook ne pourra plus tracer les internautes belges d'ici 48 heures

Soumis par fredericmazue le

La justice belge vient d'ordonner de cesser de tracer les personnes qui surfent depuis la Belgique, dans les 48 heures. Si Facebook ignorait cet ordre, il devrait s'acquitter d'une astreinte de 250.000 euros par 24 heures en faveur de la CPVP, l'équivalent de la CNIL française

C'est une nouvelle fois le cookie 'datr' de Facebook qui est visé. Pour la justice belge, ce cookie permet au réseau social de suivre l'activité en ligne de tous les internautes, pour peu que le site visité embarque un bouton Facebook 'Like' ou similaire. Que le suivi soit fait quand l'internaute est connecté à Facebook serait acceptable aux yeux de la justice belge, puisque l'internaute donne alors son accord implicite, mais que ce suivi soit fait même quand l'internaute est déconnecté du réseau social n'est pas acceptable, d'où le jugement prononcé.

Facebook voit les choses tout a fait différemment, bien entendu : "Nous utilisons le cookie 'datr' depuis plus de cinq ans pour assurer la sécurité de Facebook pour 1,5 milliard de personnes dans le monde. Nous ferons appel de cette décision et nous travaillons à réduire les perturbations de l'accès à Facebook en Belgique."

Par ailleurs Facebook argumente que son cookies 'datr' permet de suivre les navigateurs, et non les personnes. En outre le siège de Facebook Europe se situant en Irlande, le réseau social estime la justice belge incompétente.

La téléportation bientôt sur Facebook

Soumis par fredericmazue le

Ne rêvez quand même pas trop, il s'agit d'une téléportation virtuelle :-)  Business Insider rapporte une déclaration faite par Mike Schoerpfer, en marge du Dublin Web Summit.

Facebook travaille sur ce dispositif dit de téléportation depuis des mois et a notamment acheté la technologie Occulus pour cela. Lorsque Facebook, avait acheté Occulus les observateurs se sont demandés ce que le réseau social pouvait bien en faire.

On le sait désormais, cette technologie servira (au moins) de base à cette téléportation virtuelle. L'idée est de donner à l'utilisateur l'impression qu'il est instantanément déplacé à l'autre bout du monde; chez son interlocuteur.

"Facebook veut construire un dispositif qui vous permet d'être partout où vous voulez, avec toute personne, indépendamment des frontières géographiques"  a affirmé Mike Schoerpfer.

Mais pour l'instant la technologie n'est pas encore au point. Pour que l'illusion soit crédible trois points doivent être améliorés :

- Se voir et voir les autres. Par exemple une personne doit pouvoir regarder vers le bas et voir ses mains, ainsi que celles des autres personnes.

- Imiter l'environnement réel

- Permettre aux utilisateurs de créer leur propres mondes.

Pas mal de pain sur la planche encore donc...