hacking

Nuit du Hack Kids : l’ESIEA met les nouvelles technologies à la portée des 8-16 ans

Soumis par fredericmazue le

Pensé par des élèves ingénieurs de l'ESIEA dans le cadre de la Nuit du Hack, cet événement dédié aux 8-16 ans leur propose des ateliers d’introduction ludique aux nouvelles technologies.
Cette quatrième édition de la Nuit du Hack Kids aura lieu le 24 juin 2017.

C’est en 2003 que l’équipe Hackerz Voice, inspirée par la célèbre conférence DEFCON crée la « Nuit du Hack », l’une des manifestations les plus importantes dédiée à la sécurité informatique. Chaque année, elle accueille le grand public à Paris pendant 24 heures autour de conférences, d’ateliers et de challenges dans l’objectif de lever le voile sur les pratiques des hackers.
Ce sont ainsi plus de 1 500 professionnels, étudiants,  passionnés de sécurité informatique et de  technologies du numérique qui se retrouvent lors de la Nuit du Hack, avec, pour la quatrième fois cette année, un espace dédié aux plus jeunes, animé par des étudiants de l'ESIEA : la « Nuit du Hack Kids ».

La Nuit du Hack Kids : un succès reconduit auprès du jeune public
Quel enfant n'a jamais rêvé de démonter l’ordinateur de la maison pour en découvrir les composants ? Ou bien encore d’envoyer, comme un véritable espion, ses propres messages codés ou invisibles ; et pourquoi pas, de fabriquer son premier jeu vidéo ? Des étudiants et étudiantes ingénieurs de l'ESIEA s’emploient chaque année à rendre ces rêves possibles, l'espace d'une journée, grâce à des ateliers créatifs organisés pendant la Nuit du Hack et conçus spécifiquement à l’attention des 8-16 ans.
« Pour cette quatrième édition, nous allons proposer au jeune public de découvrir les composants électroniques de base et une initiation à la soudure. C’est un classique, mais qui plaît toujours. Il y aura également une initiation à la programmation, une autre à la cryptologie car les enfants adorent les messages secrets à déchiffrer, surtout lorsque nous y associons une histoire. Il y aura aussi un atelier de chimie et un atelier de… crochetage de serrure » précise Thomas, étudiant en 3ème année à l'ESIEA.

« Si la Nuit du Hack Kids a tellement de succès, c’est qu’elle répond à une vraie curiosité de la part des très jeunes qui aiment comprendre comment fonctionne ce qui les entoure. Nous voulons qu’ils repartent avec de beaux souvenirs, qu’ils s’amusent et qu’ils réalisent que la technologie n’est pas un univers inaccessible.  Certains parents, quand ils reviennent chercher leurs enfants, sont étonnés qu’ils aient trouvé ça « trop bien » et qu’ils souhaitent revenir l’année prochaine ! » ajoute Océane, étudiante en 3ème année à l'ESIEA.

« Pour nous aussi, c’est une bonne expérience car accueillir et intéresser 50 enfants demande de la préparation. On apprend à s’organiser au maximum, mais aussi à s’adapter rapidement pour assurer les détails pratiques auxquels on n’avait pas pensé au départ comme : … qui va emmener les petits aux toilettes ? Etc. » conclut avec humour Pierre, étudiant en 3ème année à l'ESIEA.

La Nuit Du Hack Kids 2017 aura lieu le 24 juin à Disneyland Paris. L’événement est ouvert aux enfants de 8 à 16 ans passionnés par le web, l'électronique ou le cryptage et gratuit pour tous. Les jeunes participants seront attendus dès 9h30 pour une journée d'ateliers créatifs et ludiques se déroulant de 10h à 17h. (Repas et gouter leur seront offerts et 50 places étaient disponibles.)

Nuit du Hack Kids
Samedi 24 juin 2017 de 10h à 17h
Disneyland Paris - Disney’s Hôtel New York
Avenue René Goscinny, Chessy,
 
Programme sur :
https://nuitduhack.com/fr/
https://www.nuitduhack.com/fr/ndhkids.html
Hack in Paris 2017

Soumis par fredericmazue le

Sysdream organise la 7ème édition de l’événement HACK IN PARIS, qui se tiendra du 19 au 23 juin 2017 au Centre de Convention de l’Hôtel Newport Bay – Disneyland Paris. Il sera composé de trois jours de formations et deux jours de conférences exclusivement en anglais, réunissant les professionnels de la sécurité informatique (CISO, CIO, DSI, RSSI, RSI) et les experts techniques du hacking.

Du 19 au 21 juin 2017 : Les formations

Hack in Paris propose 14 formations de 1 à 3 jours animées par des experts internationaux :

Formation 1 : CORELAN "ADVANCED" par Peter Van Eeckhoutte : fondateur de l’équipe Corelan et auteur des tutoriels reconnus sur Win32 Exploit Development Training.

Formation 2 : HARDWARE HACKING TRAINING WITH HARDSPLOIT & DRONES par Julien Moinard : hardware pentesteur senior chez Serma Safety and Security, chef de projet hardsploit.

Formation 3 : MAKING & BREAKING MACHINE LEARNING SYSTEMS par Clarence Chio : diplômé de l’Université de Stanford, ingénieur chez Shape Security dans la Silicon Valley.

Formation 4 : OFFENSIVE MOBILE APPLICATION EXPLOITATION - iOS & ANDROID par Prateek Gianchandani : membre d’OWASP et collaborateur d’infosec industry.

Formation 5 : OFFENSIVE POWERSHELL FOR RED AND BLUE TEAMS par Nikhil Mittal : chercheur Infosec depuis plus de 6 ans.

Formation 6 : PRACTICAL INTERNET OF THINGS (IOT) HACKING par Aseem Jakhar : fondateur de Null et de Nullcon Securit Conference, chercheur chez Payatu Technologies Pvt Ltd.

Formation 7 : WEBSECNINJA, MASTER THE LESSER KNOWN WEBATTACKS VERSION 2.0 par Ajin Abraham : ingénieur chez IMMUNIO, chercheur depuis plus de 7 ans.

Formation 8 : XTREME MOBILE APP ATTACK par Sneha Rajguru : membre active de Null, consultante en sécurité informatique au laboratoire de recherche de Payatu.

Formation 9 : DEVELOPING BURP SUITE EXTENSIONS - FROM MANUAL TESTING TO SECURITY AUTOMATION par Luca Carettoni : expert de la sécurité web reconnu, co-fondateur de Doyensec.

Formation 10 : PENTESTING THE MODERN APPLICATION STACK par Bharadwaj Machiraju, Francis Alexander : repectivements chef de projet chez OWASP, et ingénieur chez Envestnet/Yodlee.

Formation 11 : PRACTICAL SAP NETWEAVER ABAP PENTEST par Yvan Genuer : administrateur SAP, membre de la Devoteam Security.

Formation 12 : SMART LOCKPICKING - HANDS-ON EXPLOITING IOT DEVICES BASED ON ACCESS CONTROL SYSTEMS par Slawomir Jasek : consultant en sécurité informatique depuis plus de 10 ans.

Formation 13 : SOCIAL ENGINEERING - THE THEORY OF DEBUGGING PEOPLE (LEARN TO PLAN, EXECUTE, AND DEFEND SOCIAL ENGINEERING ATTACKS) par Dominique C. Brack : auteur de SEEF, expert reconnu dans la sécurité informatique.

Formation 14 : FINDING AND ATTACKING WEB APPLICATIONS IN PLCS AND OTHER CRITICAL DEVICES par Bertin Bervis : chercheur en IoT et réseaux sensibles.

Retrouvez le détail des formations sur : https://hackinparis.com/trainings
  

Les 22 et 23 juin 2017 : Les conférences

Hack in Paris propose également, sur 2 jours, 15 conférences dont une keynote et un débat, avec des intervenants de renommée internationale.

- Le Jeudi 22 juin 2017 :

Conférence 1 : STRATEGIES ON SECURING YOU BANKS & ENTERPRISES (FROM SOMEONE WHO ROBS BANKS & ENTERPRISES FOR A LIVING!) par Jayson E. Street

Conférence 2 : VENTRILOCK: EXPLORING VOICE-BASED AUTHENTICATION SYSTEMS par José Lopes Esteves et Chaouki Kasmi

Conférence 3 : INTERNET OF COMPROMISED THINGS: METHODOLOGY AND TOOLS par Damien Cauquil

Conférence 4 : THE FORGOTTEN INTERFACE: WINDOWS NAMED PIPES par Gil Cohen

Conférence 5 : BEYOND PWASP TOP 10 par Aaron Hnatiw

Conférence 6 : DISSECTING A RANSOMWARE-INFECTED MBR par Raul Alvarez

Conférence 7 : THE INTERNET OF VULNERABILITIES par Deral Heiland

Débat : HACKERS, THE MEDIA, TRUTH, TRUST, AND ALTERNATIVE FACTS avec Winn Schwartau, Bob Sullivan,  Michael Masucci and Deral Heiland


- Le vendredi 23 juin 2017 :

Keynote : RED TEAMING FUNDAMENTALS par Matias Katz.

Conférence 8 : SOCIAL ENGINEERING SETTING PEOPLE INTO DEBUG MODE par Dominique C. Brack.

Conférence 9 : ARE YOU WATCHING TV NOW? IS IT REAL? - HACKING OF SMART TV WITH 0-DAY par Lee JongHo et Kim MinGeun.

Conférence 10 : 802.1x NETWORK ACCESS CONTROL AND BYPASS TECHNIQUES par Valérian Legrand.

Conférence 11 : HACKERS! DO WE SHOOT OR DO WE HUG? par Edwin Van Andel.

Conférence 12 : POPPING A SHELL ON A MAINFRAME, IS THAT EVEN POSSIBLE? par Ayoub Elaassal.

Conférence 13 : INJECTING SECURITY INTO WEB APPS WITH RUNTIME PATCHING AND CONTEXT LEARNING par Ajin Abraham.

Découvrez le programme détaillé des conférences sur : https://hackinparis.com/talks

Pour accéder à la billetterie, rendez-vous sur : https://hackinparis.com/store

Nuit du Hack 2017

Soumis par fredericmazue le

La Nuit Du Hack édition 2017 rassemblera du 24 juin au matin au 25 juin à l'aube tous les freaks, passionnés, professionnels du hacking pour des conférences, des workshops, et des épreuves. Un wargame public et un CTF privé auront lieu toute la nuit, en individuel ou par équipe, pour les entités en manque de Pwn.

La nuit du hack est la plus grande convention annuelle de hackers en france. L'événement est aussi ouvert à tous les technophiles curieux : néophytes ou avertis.

La Nuit Du Hack est un événement organisé par l’association HZV, en collaboration avec Sysdream.

Les 24 et 25 juin prochain au Centre de Convention du Disney’s Hotel New York, à Disneyland Paris.


Sécurité informatique : 6ème édition de la conférence Hack in Paris

Soumis par fredericmazue le

Rassemblant les grands noms de la sécurité informatique et du hacking, la sixième édition de la conférence Hack in Paris se tiendra du 27 juin au 1er juillet à la Maison de la Chimie à Paris. L'événement sera composée de trois jours de formations et de deux jours de conférences, exclusivement en anglais, réunissant les professionnels de la sécurité informatique (DSI, RSSI, RSI) et les experts techniques du hacking.

Le déroulement de la conférence

Durant les trois premiers jours, les stagiaires suivront des formations variées autour de différentes thématiques, comme l'ingénierie sociale, l'exploitation de vulnérabilités Hardware et Software, l'utilisation avancée d’outils tels que BurpPro, l'exploitation IoT, le contrôle d’accès physique et autres.

Accompagnés des formateurs, sélectionnés à travers le monde, les stagiaires seront encadrés et suivront des ateliers aussi bien théoriques que pratiques.

La semaine s'achèvera, le jeudi et le vendredi, avec deux jours de conférences durant lesquels les intervenants viendront exposer leurs découvertes lors de présentations de 45min. Ces chercheurs ou professionnels de la sécurité sont sélectionnés selon la pertinence et l'importance des vulnérabilités trouvées, la façon de les présenter et le degré de technicité.

Site : https://hackinparis.com

Comment The Hacking Team a été hackée

Soumis par fredericmazue le
Image

Il y a un peu moins d'un an, la société The Hacking Team a été hackée. L'affaire avait fait grand bruit car les données qui avaient été dérobées montraient que la société, contrairement à ce qu'elle a toujours prétendu, entretient des contacts peu avouables avec des pays pas trop préoccupés par la question des droits de l'homme.

Ce n'est pas très glorieux, pour une société spécialisée dans l'exploit des vulnérabilités des autres, de se faire hacker soi-même. La société The Hacking Team avait donc essayé de sauver la face par un communiqué, quand lequel elle se disait "victime d’une attaque d’un très haut niveau technique, possiblement venue d’un groupe politique organisé ou d’un gouvernement". 

La réalité est sensiblement différente... Phineas Fisher, qui a réalisé le hack, a publié entièrement la démarche qu'il a suivi pour y parvenir.

Le document est en ligne sur PasteBin. Un document qui se révèle en outre un vrai petit manuel d'apprentissage pour ceux qui veulent devenir hacker de haut niveau. Notamment, y est expliqué comment faire pour éviter que des enquêteurs ne remontent à l'origine d'un hack.

En ce qui concerne le hack de The Hacking Team, Phineas Fisher nous apprend qu'il a d'abord exploité une faille zéro-day sur laquelle il ne dit rien, cette faille existant encore et étant encore exploitable. Il est malgré tout amusant de savoir que The Hacking Team, qui vend des exploits zéro-day aux autres, en laisse trainer sur son système :-)

Une fois dans la place, Phineas Fisher a installé une backdoor qu'il a rendu aussi discrète que possible afin de ne pas tirer de sa sieste l'administrateur système des lieux. Puis il a examiné tous les outils en place et surveillé le trafic réseau.

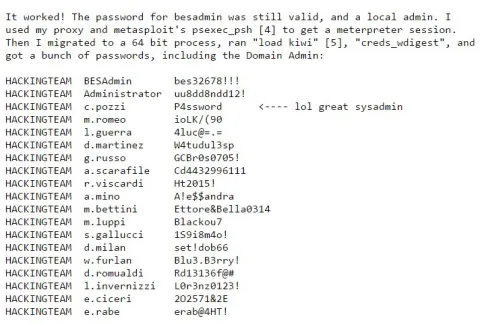
Il a notamment trouvé des bases de données MongoDB qui n'étaient pas protégées par un mot de passe. Dans une base de données, il a trouvé des information relatives au système de backup de l'entreprise, puis a accédé aux backups eux-mêmes. D'un backup il a extrait le mot de passe administrateur d'un BlackBerry Enterprise Server. Ce qui lui a permis de récolter ensuite quantités d'autres mots de passe, obtenant ainsi d'autres accès et tous les privilèges qu'il pouvait souhaiter.

A noter le mot de passe super fort, p4ssword., de Christian Pozzi, qui se décrit lui même sur LinkedIn comme ingénieur sécurité et expert système de la société :-)

Android et iOS hackés avec une sonde à 2 dollars

Soumis par fredericmazue le
Image
Image
Image

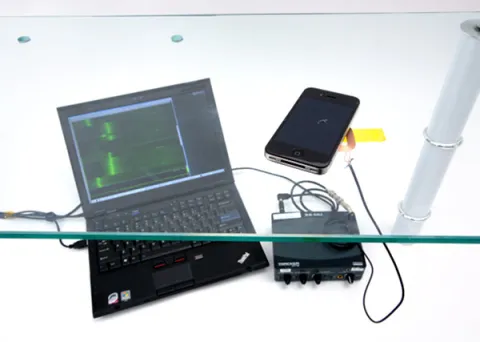
En octobre 2015, des chercheurs de Tel-Aviv avaient montré comment il est possible d'espionner l'activité d'un PC en écoutant son rayonnement électromagnétique, et partant de là, extraire les clés cryptographique d'outils comme GnuPG.

Les mêmes chercheurs (ou quasiment) viennent de récidiver en appliquant la même idée à des appareils iOS et Android, ainsi qu'ils l'expliquent dans un billet technique.

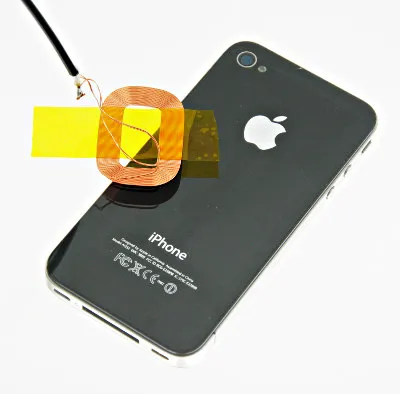
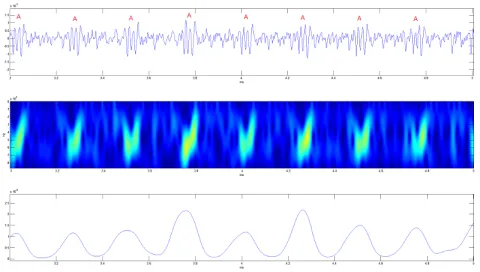
Moyennant une sonde à 2 dollars placée à proximité de l'appareil attaqué, il est possible d'analyser les ondes magnétiques émises pour décrypter la clé d'une signature numérique ECDSA (Elliptic Curve Digital Signature Algorithm). Une signature utilisée par de nombreuses applications dont Bitcoin wallets et Apple Pay, font remarquer les chercheurs.

La même attaque est possible via un adaptateur USB improvisé, connecté au spmartphone.

Les chercheurs indiquent avoir aussi, par les mêmes moyens, décrypté partiellement des clés OpenSSL sur Android et CommonCrypto sur iOS.

Mr Robot : une série télévisée dont le héros est un hacker

Soumis par fredericmazue le

France 2 vient d'acquérir une série télévisée qui fait un carton aux Etats-Unis : Mr Robot. Le héros en est Elliot Anderson, un jeune informaticien qui souffre de dépression et d'anxiété sociale, qui est accro aux médicaments.

Elliot passe son temps à hacker les comptes des gens et à jouer au cyber-justicier, jusqu'à ce qu'il soit contacté par un mystérieux Mr Robot qui travaille pour une mystérieuse société FSociety. Mr Robot demande à Eliott de hacker la toute puissante firme E Corp.

Les critiques de cette série sont toutes élogieuses. Elle vient de remporter le prix de la meilleure série télévisée dramatique aux Golden Globes 2016. Mr Robot vient de commencer sa saison 2 aux Etats-Unis.

Il paraît qu'Edward Snowden, est fan de la série dans laquelle il apprécie les technologies de hacking mises en scène, beaucoup plus exactes selon lui qu’elles ne le sont habituellement montrées à la télévision.

Bientôt sur vos écrans :-)

[video:https://www.youtube.com/watch?v=e9xOwb00qZU] 

BalaBit présente un TOP 10 des méthodes de hacking les plus utilisées

Soumis par fredericmazue le
Image

BalaBit présente en exclusivité lors de la 15è édition des Assises de la Sécurité, les résultats d’une étude menée auprès des participants de la Black Hat en août dernier, conférence de référence mondiale en matière de sécurité de l’information.  

BalaBit a interrogé 349 professionnels de la sécurité afin de définir le top 10 des méthodes de hacking actuellement les plus populaires. Cette étude offre aux entreprises l’opportunité de mieux connaître leurs ennemis en identifiant les méthodes et les vulnérabilités les plus utilisées par les hackers lorsqu’il s’agit de s’attaquer à leurs données sensibles. Cette base de connaissance est la première étape fondamentale pour toute entreprise souhaitant mettre en place une stratégie de sécurité IT efficace, et cela quelque soit son secteur d’activité.

Attaquant interne ou externe ? Pas si évident...

Les menaces sont différentes et plus sophistiquées aujourd’hui et la frontière entre les menaces internes et externes est devenue très étroite. La majorité des attaquants externes tentent de pénétrer le réseau, d’acquérir des niveaux d’accès basiques et d’utiliser leurs droits pour petit à petit remonter jusqu’à des niveaux d’accès privilégiés. Dans la plupart des cas, ils restent invisibles dans le réseau pendant plusieurs mois, puisqu’ils parviennent à s’identifier comme des utilisateurs internes.

Qu’en est-il des utilisateurs internes malveillants ? : Sont-ils conscients des conséquences de leurs actes lorsqu’ils partagent leurs identifiants ou lorsqu’ils cliquent sur des liens de phishing - dans ce cas, la fuite de données est-elle le résultat d’actions intentionnelles ou accidentelles ?

Doivent-ils être considérés comme malveillants seulement si leur action était intentionnelle ? Cela a t-il vraiment beaucoup d’importance si la fuite de données est très grave ?

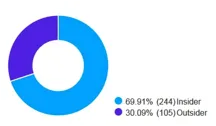
70% des personnes interrogées considèrent les menaces internes comme les plus risquées

54% des personnes interrogées déclarent avoir très peur des hackers qui pénètrent au sein du réseau de l’entreprise via leur pare-feu, alors même que 40% d’entre elles déclarent qu’un pare-feu n’est pas assez efficace pour empêcher les hackers d’entrer.

Les participants ont également été interrogés sur les attaquants - internes ou externes - qu’ils considèrent les plus à risques :

> Les résultats soulignent un point important en vue de la définition d’une stratégie de défense efficace : 70% des personnes interrogées considèrent que les utilisateurs internes présentent le plus de risques (et seulement 30% estiment que les attaquants externes posent plus de risques). 

Une chose est sûre : les attaquants externes cherchent à devenir des utilisateurs internes, et les utilisateurs internes les aident pour y parvenir - accidentellement ou intentionnellement.  

Quelque soit la source de l’attaque, la liste des 10 méthodes de hacking les plus populaires -présentées ci-dessous - démontre qu’il est crucial pour les entreprises de savoir ce qu’il se passe sur leur réseau en temps réel.  Qui accède à quoi ; est-ce le bon utilisateur derrière l’identifiant et le mot de passe ou est-ce un attaquant externe utilisant un compte compromis ?

Le top 10 des méthodes de hacking les plus utilisées :

1. Ingénierie sociale (ex : phishing).

2. Compromission de comptes (sur la base de mots de passe faibles par exemple).

3. Attaques web (ex : injection SQL/de commandes).  

4. Attaques de clients de l’entreprise ciblée (ex: contre des destinataires de documents, navigateurs web).

5. Exploits avec des mises à jour de serveurs connus (ex: OpenSSL, Heartbleed).

6. Terminaux personnels non sécurisés (manque de politique de sécurité BYOD).

7. Intrusion physique.

8. Shadow IT (utilisation personnelle de services Cloud à des fins professionnelles).

9. Attaque d’une infrastructure outsourcée en ciblant un fournisseur de services externe.

10. Attaque de données hébergées sur le Cloud (via l’IaaS, le PaaS).  

Un PC hacké via l'écoute de ses rayonnements électromagnétiques

Soumis par fredericmazue le
Image
Image
Image

Les algorithmes de chiffrage, très complexes, ont pour but de masquer les données aux regards indiscrets. Pour chiffrer les données, on utilise des logiciels de cryptage. Que direz-vous alors, si vous saviez que pour espionner quand même les données, il suffirait de rester à côté du PC qui les chiffre/décriffre ?

Ca parait fou, mais c'est possible, d'après un article technique écrit par quatre chercheurs israéliens de l'Université de Tel-Aviv.

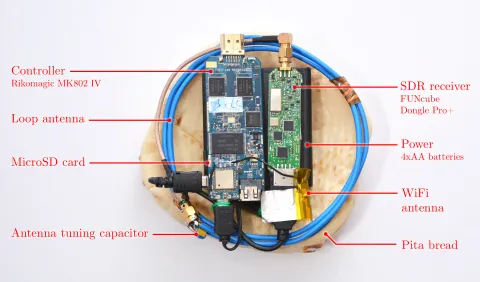
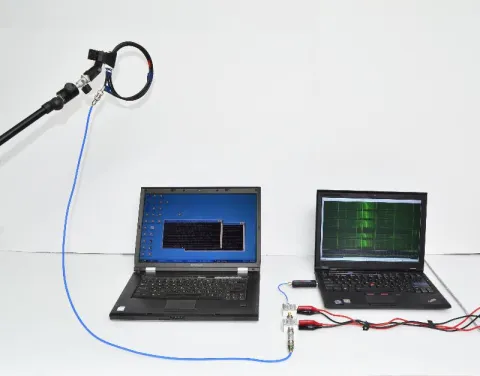
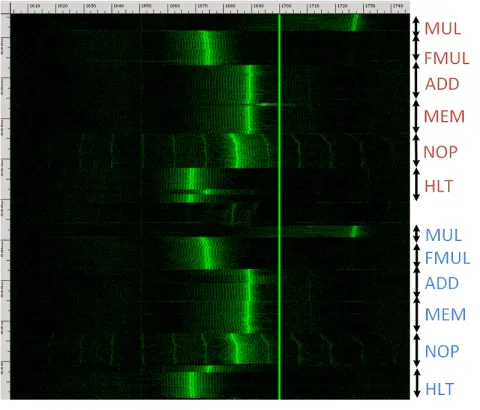
Les chercheurs ont créé un dispositif qui capte et analyse les ondes électromagnétiques émises par un ordinateur au travail. L'idée de base est la suivante : selon les instructions qu'il exécute, un microprocesseur n'émet pas les mêmes ondes électromagnétiques. En captant et analysant celles-ci, il est possible de déduire le code exécuté, et en l'occurrence, extraire des clés de cryptage.

Les chercheurs affirment avoir réussi cela avec un matériel valant quelques centaines d'euros seulement, pour l'essentiel camouflé dans une pita :-) Moyennant quoi, ils ont réussi à extraire une clé de cryptage utilisée par le logiciel GnuPG après envoi d'un mail spécialement créé pour l'expérience. Ceci sans aucune action physique sur l'ordinateur attaqué.

Les chercheurs ont fait la démonstration de leur technique lors de la conférence cryptologique CHES 2015 qui s'est tenue à Saint Malo mi-septembre.

De leur côté, les auteurs de GnuPG ont modifié son code, en collaboration avec les chercheurs, afin de faire échouer l'attaque.

Aujourd'hui, un pare-feu ne pourrait donc plus suffire à protéger un PC, il faudra une cage de Faraday aussi :-)

SexyCyborg : la Mata Hari 2.0

Soumis par fredericmazue le
Image
Image
Image
Image

L'espionnage dans les alcôves, vêtue d'une robe du soir, dansant lascivement ou une coupe de champagne à la main, c'est dépassé. De nos jour Mata Hari est passée elle aussi en version 2.0. Pour se consacrer au cyberespionnage industriel

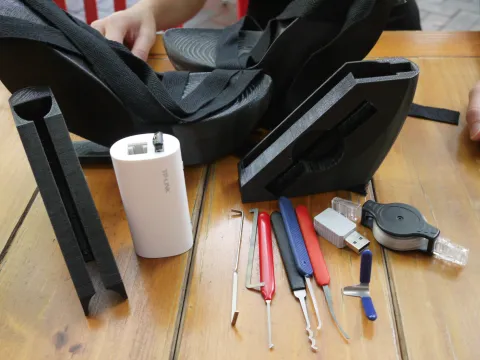
Elle s'appelle Imgur SexyCyborg, elle est ingénieur, geek, et elle ferait sensation au Maker Faire. Elle a conçue des chaussures imprimées en 3D qui renferment le kit du parfait kacher, ou plutôt, du parfait pirate.

Avec ses belles chaussures et sa tenue sexy, - qui est toujours là pour faire diversion, les bonnes vieilles méthodes ne perdent par leurs droits ;-) - elle estime avoir de bonnes chances de se faire inviter par des ingénieurs et visiter leurs bureaux. Et tant mieux si les services de sécurité contrôlent son sac et lui demandent de laisser son portable à l'accueil. Car il ne se douteront pas que les chaussures de la belle savent sniffer les connexions WiFi non sécurisées, qu'elles embarquent un keylogger qui enregistrera sur une clé USB tous les mots de passe saisis en sa présence.

Mais ce n'est pas tout. Il ne faudra surtout pas laisser la belle seule dans un bureau. Car ses chaussures contiennent un routeur, un câble Ethernet, des outils pour crocheter serrures et cadenas. Elle nous le dit clairement : une fois dans les lieux, pour peu qu'elle ait pu bricoler un peu, elle saura à tous moments se connecter à distance via un tunnel SSH.

Le temps changent... Mata Hari à l'ancienne, c'était bien aussi non ? :-)

Pour ceux que sont sous le charme du 2.0, le site de SexyCyborg c'est ici : http://imgur.com/a/c4WNF