hacking

Un pilote FTDI distribué via Windows Update détruit les fausses puces FT232 !

Soumis par fredericmazue le

Les puces FT232 sont des puces fabriquées par le fondeur écossais FTDI. Ces puces sont utilisées dans des adaptateurs USB/Série, pour convertir les signaux délivrés dans un port USB en signaux série.

Il existe de très nombreuses contrefaçons de ces puces qui sont normalement identifiées par deux nombres: un identifiant du fabricant, VID pour Vendor ID, et un identifiant de produit, PID pour Product ID. Les systèmes d'exploitation utilisent ses informations pour déterminer à quel composant ils ont affaire et charger le pilote correspondant.

Or, voilà que FTDI, qui a sans doute assez d'être contrefait, distribue via le canal Windows Update, un pilote qui détruit les puces contrefaites ! Ou plus précisément, les rend inutilisables en réécrivant leur PID à 0, ce qui fait qu'aucun système d'exploitation , Windows, mais aussi Linux, Mac OX, etc. n'est plus en mesure de les reconnaître. 

L'affaire est révélée par le site hackaday.com  qui propose un lien sur le site de FTDI, pour télécharger un outil permettant de rétablir le PID de la puce mise à mal depuis un Windows XP ou un Linux. Mais il ne sera plus possible d'utiliser celle-ci avec un Windows récent et un pilote récent :-) 

NuSuchCon 2014 dévoile son programme

Soumis par fredericmazue le

No Such Association (NSA), réunira à Paris quelques uns des meilleurs chercheurs mondiaux en sécurité informatique. Cet aréopage issu de la scène du hacking planétaire prendra ses quartiers à l'Espace Oscar Niemeyer pour présenter des travaux de recherche inédits.

Les organisateurs de l'événement souligne que e coût moyen annuel du crime cyber s’élève à 12,7 M$ pour les entreprises, avec une progression de 9,3%, soit une augmentation de 96% depuis 5 ans. Ce coût pour les entreprises françaises est de 4,8 M€ en progression de 20,5% sur une année. Le temps estimé pour résoudre une cyberattaque a augmenté d’environ 33%, et le coût moyen d’une résolution peut aujourd’hui dépasser 1,6 M$. [source Ponemon Institute - HP. Etude « Coût du cybercrime aux Etats-Unis et en France en 2014 » parue en octobre 2014.

C'est dans ce contexte où la défaite de la défense périmétrique et l'ingéniosité des attaques et des intrusions de haut niveau contre les grandes entreprises s'intensifient, que NSC donnera ses lettres de noblesse au hacking éthique international et responsable.

Le programme et les présentation de l'édition 2014 : http://www.nosuchcon.org/#speakers

Hackers de renom mondial, ou profils plus confidentiels, se partageront la scène.

Parmi eux, le français Renaud Lifchitz, qui fut le premier à dénoncer les failles des cartes bleues sans contact, réalisera en Live une démonstration de calcul quantique. Nicolas Collignon, ingénieur sécurité chez Google s'attaquera à la sécurité du Cloud Google. Benjamin Delpy démontrera si Windows 10 est toujours vulnérable aux mêmes attaques que Windows NT4, tandis qu'Alex Ionescu entretient le mystère sur les révélations qu'il assure proposer lors de sa présentation.

Un hacker de Kiev, expert en sécurité informatique pour le compte de plusieurs grandes entreprises ukrainiennes et internationales, viendra quant à lui expliquer les Cyber attaques qui ont eu lieu pendant la révolution en Ukraine et la guerre avec la Russie depuis novembre 2013 jusqu'à maintenant. Il s'agit d'une série de cyber-attaques effectuées contre des systèmes informatiques (Etatiques, site du Président, médias online, banques, ONG et même religieux). Il analysera l'approche des réponses aux incidents et leur impact sur la mission des organisations touchées. Son intérêt principal est de contribuer à accroître le nombre d'experts en sécurité informatique de la communauté ukrainienne et faciliter une collaboration étroite entre les spécialistes internationaux.

Outre la technique pure, la conférence reste fidèle aux valeurs de la communauté "hackers". Avec une Free Party le jeudi soir, un Workshop consacré au piratage des télécommandes de parking le vendredi, et un hackathon sur Uhuru, logiciel antivirus pour smartphones et tablettes développé en France, issu du projet de R&D DAVFI, soutenu par le Fonds national pour la Société Numérique (FSN) dans le cadre des Investissements d'Avenir.

NoSuchCon n'est affiliée à aucune entreprise ou organisation. Elle offre une tribune libre et une liberté de ton inédites de part son statut indépendant. Elle demeure l'une des rares conférences internationales exclusivement menée par des membres bénévoles, dans le cadre de la loi 1901.

Cette édition rendra hommage à son ex-Président Cédric « Sid » Blancher, ingénieur chercheur en sécurité chez EADS, décédé suite à un accident de parachutisme. Il avait hautement contribué à faire progresser la sécurité des systèmes d'information. NSC mettra en oeuvre « Le Prix Cédric Blancher » afin de distinguer un jeune profil de chercheur en sécurité et continuer à transmettre les valeurs de partage que Cédric portait.

NSC s’adresse tant à l’underground du hacking qu’aux experts chercheurs en sécurité et décideurs techniques du marché. Elle favorise les échanges et l’innovation et fédère les communautés et les acteurs clés de l’industrie, qu'ils soient indépendants ou issus des domaines publics et privés.

Challenge NSC 2014 Le challenge de sécurité logicielle et cryptographie a été spécialement développé par Eloi Vanderbeken, Expert en sécurité chez Synacktiv. Il permettra à son lauréat de remporter un Pass pour une conférence de sécurité de son choix, ainsi que le remboursement des frais de transport et hébergement pour la conférence, une valeur totale maximale de 3000€.

NoSuchCon se déroulera à Paris - Espace Niemeyer les 19-20-21 novembre 2014
7 millions de comptes compromis, Dropbox réfute tout piratage de ses services

Soumis par fredericmazue le

Après iCloud et SnapChat, Dropbox se retrouve victime de la bonne vieille loi des séries. Des pirates assurent posséder 7 millions de données de connexions - nom d'utilisateur / mot de passe - et en on publiés 400 sur Pastebin pour prouver leurs dires et donner du crédit à leur demande de rançon en Bitcoins sonnants et trébuchants.

Pas de chance pour Dropbox. D'autant moins de chance que la semaine dernière Edward Snowden, dans une interview vidéo, avait demandé aux internautes d'abandonner Dropbox qui juge trop faiblement sécurisé et en lequel il voit une menace pour la confidentialité des donnés de ses utilisateurs.

Dropbox a immédiatement réagi en publiant un billet de blog qui affirme qu'aucun piratage n'a eu lieu sur ses serveurs. Dropbox reconnait que des données ont bien été volées, mais via d'autres services que le sien. Dropbox ajoute avoir mis des mesures en place, pour notamment, réinitialiser un mot de passe dès qu'une activité suspecte est détectée sur un compte utilisateur.

Hacker le cerveau : la menace ultime ?

Soumis par fredericmazue le

L’édition 2014 des Assises de la Sécurité et des Systèmes d’information accueille cette année un visionnaire en neurotechnologies, reconnu par les communautés numériques et médicales du monde entier : le Docteur Laurent Alexandre. Il interviendra lors de la conférence plénière des Assises de la Sécurité sur le thème « Hacker le cerveau : la menace ultime ? »

Avec la montée en puissance des neurotechnologies et l’automatisation annoncée des tâches intellectuelles l’être humain va intégrer de plus en plus de technologies à son organisme.
Quels sont les enjeux éthiques, politiques et moraux qui se posent dans cet environnement où notre cerveau, cet « ordinateur fait de viande », devient un outil piratable ? Avec quels rôles pour les géants du Net, (Google, Amazon, Facebook…) qui sont précisément en train de phagocyter le domaine des neurotechnologies ?

Laurent Alexandre apportera un éclairage prospectif sur ces questions lors de la conférence plénière du 2 octobre des Assises de la Sécurité.

Chirurgien-urologue et neurobiologiste, Laurent Alexandre est également diplômé de Science Po, d'HEC et de l'ENA. Fondateur et développeur de Doctissimo.fr et d’une dizaine d’entreprises hi-tech, il dirige aujourd’hui DNAVision spécialisée dans le décryptage du génome. Auteur de plusieurs livres dont « La mort de la mort »,       « La défaite du cancer » et « Google démocratie », il s'intéresse aujourd'hui aux technologies NBIC.

Rendez-vous le jeudi 2 octobre à 18h lors des Assises de la Sécurité qui se tiennent à Monaco du 1er au 3 octobre prochainsAmphithéâtre Camille Blanc

10 000$ pour hacker une voiture Tesla Model S

Soumis par fredericmazue le
Image

The Symposium on Security for Asia Network (SyScan)  qui se déroulera mercredi et jeudi prochains est la grand'messe sécuritaire asiatique.

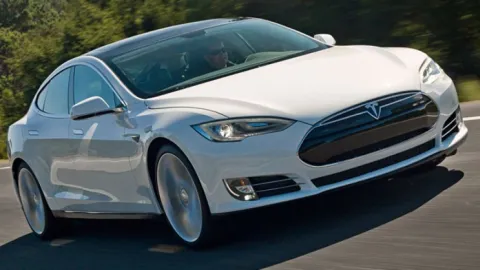
Cette année, l'événement verra un concours original : 10 000$ sont offerts à qui hackera une Tesla Model S.

La chose paraît possible aux yeux de Nitesh Dhanjani, chercheur en sécurité : "Les Tesla Model S maintiennent une connexion avec l'infrastructure cloud de Tesla, ce qui permet au personnel de Tesla de suivre les voitures et de détecter des anomalies à distance [...] mais au niveau de la sécurité, cela permet potentiellement à un attaquant de prednre le contrôle à distance de ces fonctionnalités".

Ce n'est pas le constructeur Tesla qui organise ce concours ni même lui qui en a eu l'idée. Cependant ce concours est vu d'un très bon oeil par le constructeur qui considère que cela ne peut être que bénéfique à la sécurité de ses véhicules.

Une Tesla Model S

NUIT DU HACK 2014 - 28/29 JUIN

Soumis par fredericmazue le

En ces temps-ci, les nouvelles technologies sont parfois détournées et conçues pour marchander ou porter atteinte à nos libertés. Il est important d'en prendre conscience, et de comprendre les rouages de ce détournement.

Des évènements comme la Nuit du Hack ont été créés dans cet état d'esprit. Cette 12ème édition de la Nuit du Hack sera riche en activités pour que ces rouages soient démystifiés, nous permettant ainsi de mieux les appréhender.
  
Vous pourrez, durant la journée, écouter 12 conférenciers, venus parfois de loin pour partager leurs savoirs, ou vous amuser autour de plus de 10 workshops, des activités qui vous permettent d'interagir avec des animateurs sur des sujets divers et variés autour du Hacking et du détournement des technologies. Un programme riche, mais pas sans surprises!

Pour la première fois en France, un Bug Bounty est organisé, ce qui vous permettra, lors des Bounty Times, de monétiser vos exploits avec le comité de validation! 

Site : https://www.nuitduhack.com

[video:https://www.youtube.com/watch?v=4e9NUtcenZw]

Hack In Paris 2014

Soumis par fredericmazue le

Sysdream organise la 4ème édition de l’événement HACK IN PARIS. cet événement unique regroupant formations et conférences en France, exclusivement en anglais, réunissant les professionnels de la sécurité informatique (DSI, RSSI, RSI) et les experts techniques du hacking se tiendra du 23 au 27 juin au Centre de Congrès de Disneyland Paris.

L’événement comporte 10 formations menées par des experts techniques sur 3 jours (23-25 juin)  et propose également 16 conférences dont 2 keynotes, avec des intervenants de renom international sur 2 jours (26-27 juin)

Détail des formations sur https://www.hackinparis.com/trainings-2014

Programme des conférences sur https://www.hackinparis.com/talks-2014

Hackito ergo sum 2014 : c’est maintenant !

Soumis par francoistonic le

Hackito ergo sum a ouvert ses portes ce 24 avril. Durant 3 jours, les conférences techniques vont se succéder à la Villette (Paris). La conférence se veut internationale et toutes les conférences se déroulent en Anglais. Les meilleurs experts sont présents. Les sessions ont été choisies indépendamment du comité d’organisation. La volonté des organisateurs est de garder un haut niveau technique et de poser les questions qui peuvent fâcher et aider à sensibiliser tous les acteurs. La conférence est indépendante de toute société de sécurité et des organismes de sécurité.

Aujourd’hui, on parle beaucoup des menaces « grand public » comme le phishing mais pas assez des hacks et des failles contre les infrastructures vitales comme les réseaux télécoms. Philippe Langlois (créateur et co-organisateur) nous l’a confirmé en rajoutant le Smart Grid. Il s’agit donc de les traiter de la même manière et de bien expliquer les enjeux sur ces infrastructures. Parmi les menaces actuelles, les réseaux mobiles sont très sensibles : sommes-nous préparés à une cyberattaque massive ? Et personne ne va avouer qu’il y a des risques et des possibles trous de sécurité : le telco ne va pas le dire au régulateur, qui ne va le dire aux politiques et les politiques ne vont rien dire ou minimiser les risques, sauf quand un incident arrivera. D’autre part, l’ouverture des codes et des protocoles permet de réagir rapidement même si cela ne permet pas de découvrir immédiatement les failles (il n’y a qu’à voir la faille GnuTLS) mais cela voit mieux que des protocoles fermés que l’on ne maîtrise pas (ex. : LTE). 

Les questions éthiques, morales et sociétales ne sont pas oubliées durant la conférence. Pour P. Langlois c’est même un des enjeux actuels. Il faut que l’Etat s’intéresse à la sécurité, à la cybersécurité, c’est crucial. Il faut investir, soutenir les projets crowdsourcés qui n’est pas assez le cas en France. Surtout, il faut que les décideurs politiques écoutent et comprennent les enjeux, les conséquences. Nous avons de très bons experts et techniciens mais ils ne sont pas assez écoutés. 

Plusieurs thèmes seront abordés les 25 et 26 avril : les APK, attaque sur le réseau SS7 (télécom), Ruby on Rails, Suricata, Netfilter, Osmosis…

Ne manquez surtout pas la partie HackerSpace Fest 2014, qui est accessible gratuitement. Plusieurs fablab et hackerspace français seront là pour présenter leurs projets et faire des démos lives. Nous avons particulièrement aimé Usinette et son imprimante 3D ou encore la lutherie électronique. Ce dernier groupe présente de nouveaux instruments de visite, des capteurs utilisant Arduino, de l’acquisition,  etc. Le HackerSpace aborde de nombreux thèmes : électronique, biologie, réseau, logiciel, société, textile, etc. Une partie orientée cryptage est présente qui répondra à toutes questions. Faisons un tour sur la tablette du collectif café vie privée !

N’hésitez pas à aller à la Villette découvrir Hackiton Ergo Sum si vous ne connaissez pas ou le HackingScpace Fest ! Vous serez surpris !

Site : http://2014.hackitoergosum.org

François Tonic

Devenu informateur du FBI, il a coordonné des cyberattaques contre des étrangers

Soumis par fredericmazue le

Vous avez tous à l'esprit l'image du hacker repenti, qui gagne désormais confortablement sa vie en mettant ses talents au service du bien, au service de la sécurité informatique.

Les choses ne se passent pas toujours de manière aussi idyllique. Ainsi, selon le New York Times, Hector Xavier Monsegur, alias "Sabu", âgé de 30 ans, était un membre important du groupe des "Anonymous". Outre cela,  il avait été impliqué en décembre 2010 dans le piratage des sites des cartes de crédit Visa, Mastercard et PayPal. Autant de délits pour lesquels ils risquait jusqu'à 124 ans de prison.

Cependant, comme le fait remarquer le New York Times, sa condamnation n'a cessée d'être reportée. Pour échapper aux sanctions, Hector Xavier Monsegur a coopéré à une enquête sur les Anonymous et est devenu informateur du FBI.

Aucun document officiel ne confirme que le FBI a bien commandité de telles attaques. Le FBI ne fait aucun commentaire sur cette affaire.

Parmi les sites attaqués figurent des sites gouvernementaux en Iran, au Brésil, en Turquie, au Pakistan ou encore l'ambassade polonaise au Royaume-Uni. Les bases de données et des courriels ont été récupérés via ces attaques. Les données ainsi récupérées sur ces sites  étaient envoyées vers un serveur informatique contrôlé par Monsegur, selon les confidences faites par Jeremy Hammond au New York Times lors d'un entretien réalisé dans la prison où il est incarcéré.

Frédéric Mazué

L’équipe de l’Epitech remporte la deuxième édition du Steria Hacking Challenge

Soumis par fredericmazue le
Image

Dans les locaux de Steria France, du vendredi 21 mars 22h30 au lendemain matin 6h30, plus de 150 étudiants issus de 16 grandes écoles et universités spécialisées en sécurité ont pu mettre à l’épreuve leurs talents de hackers pour résoudre une à une les énigmes, déjouer les systèmes de sécurité, démanteler les gangs virtuels du « serious game » entièrement imaginé et développé par les experts en sécurité de Steria.

Encadrés par les experts en tests d’intrusion de Steria, les étudiants se sont affrontés par équipe dans des épreuves liées aux 5 grands domaines de la cyber-sécurité: cryptographie, reverse engineering, forensic, stéganographie et hacking web. Au-delà des épreuves, l’intrigue a passionné et tenu en haleine les étudiants jusqu’au dénouement.

Pendant toute la durée du concours, les équipe

s ont pu suivre en direct, sur un écran dédié, la progression des autres équipes ainsi que le live-tweet de l’événement.

Après une nuit d’efforts, l’équipe Crêpes au Jambon de l’école Epitech s’est imposée et a remporté la victoire.

Les experts en cyber-sécurité de Steria au plus près des étudiants

Les experts en cyber-sécurité de Steria ont mis au point les différentes épreuves de ce concours exceptionnel afin de faire découvrir, lors d’une compétition ludique et thématique, les différents aspects de la cyber-sécurité et de mettre en pratique les connaissances théoriques acquises en formation.

Au-delà de ce travail pédagogique incarné par un « serious game », le Hacking Challenge permet à Steria de détecter les talents les plus prometteurs.

« Aujourd’hui, la sécurité informatique est un enjeu majeur pour tous les écosystèmes: grands groupes, administrations, PME innovantes, etc. En tant qu’acteur incontournable de la sécurité, le rôle de Steria est d’éduquer, prévenir les attaques, savoir les détecter et les contrer. Mais plus encore, nous devons contribuer à faire éclore les talents et partager notre savoir-faire auprès de ceux qui affronteront les menaces de sécurité de demain », commente Florent Skrabacz, Responsable de l’activité Sécurité de Steria.

« La forte participation et l’enthousiasme tout au long de la deuxième édition du Steria Hacking Challenge montrent que l’intérêt des étudiants est réel. Ils se sont montrés déterminés à résoudre les épreuves que nous leur avons proposées, ils ont apprécié le scénario et l’univers du jeu vidéo que nous leur avons réservé. Ils ont beaucoup appris sur la cyber-sécurité et sur eux-mêmes. Et ils nous disent déjà : à l’année prochaine ! », conclut Kevin Ducroq, responsable de l’activité « Tests d’intrusion » de Steria France.