Linux

Linux : une vulnérabilité découverte dans systemd

Soumis par fredericmazue le

Systemd gère la séquence de démarrage des systèmes Linux. Il s'est peu à peu imposé en remplacement du traditionnel SysV, non sans que cela provoque de fortes polémiques. Une vulnérabilité vient d'être découverte dans systemd.

Cette vulnérabilité a été découverte par Chris Coulon, développeur chez Canonical. Elle concerne le démon (service) systemd-resolved du dispositif systemd. systemd-resolved procure une résolution de noms aux application locales. Un problème d'allocation mémoire fait que des tampons peuvent se voir allouer une taille trop petite, et qu'alors, un serveur DNS mal conçu, en répondant à une requête de systemd-resolved pourrait conduire celui-ci à écrire dans sa mémoire au delà du tampon, ce qui est susceptible d'être exploité pour exécuter du code à distance.

Les versions de systemd vulnérables sont les versions v223 et ultérieures. Ceci ne signifie par autant que les distributions Linux tournant avec une de ces versions sont vulnérables. Toute la question est de savoir si systemd-resolved est lancé ou non sur la machine. Ce qui en général n'est pas le cas par défaut.

Vous pouvez vérifier si systemd-resolved tourne sur les systèmes que vous administrez comme ceci :

# systemctl | grep running | grep systemd

systemd-journald.service  loaded active running  Journal Service
systemd-logind.service loaded active running  Login Service
systemd-udevd.service loaded active running udev Kernel Device Manager
systemd-journald-dev-log.socket loaded active running   Journal Socket (/dev/log)
systemd-journald.socket loaded active running   Journal Socket
systemd-udevd-control.socket loaded active running udev Control Socket
systemd-udevd-kernel.socket loaded active running   udev Kernel Socket

OK systemd-resolved ne tourne pas sur le système.

Si systemd-resolved est présent, vous pouvez l'arrêter et le désactiver (pour qu'il ne soit par relancé en cas de redémarrage du système), après l'avoir remplacé par autre chose.

Par exemple :

sudo apt-get install dnsmasq
sudo systemctl stop systemd-resolved
sudo systemctl disable systemd-resolved
sudo systemctl start dnsmasq 

Les distributions Linux travaillent aux correctifs. Ne manquez pas d'appliquer ceux-ci aussi tôt que possible.
LoadLibrary : Charger et appeler des fonctions de DLL Windows sous Linux

Soumis par fredericmazue le

Tavis Ormandy est un chercheur en sécurité du Project Zero de Google, qui s'est récemment illustré en compagnie de sa collègue Natalie Silvanivich en découvrant une vulnérabilité de Windows Defender permettant de propager des virus, un comble...

Mais sachant que chez Google on travaille principalement sous Linux, comment Tavis a-t-il fait pour découvrir cette vulnérabilité ? Il l'a fait en envoyant des paramètres malicieux aux fonctions du moteur MsMpEng... sous Linux.

Pour cela il a utilisé un outil qu'il a développé et dont il donne le code sur GitHub : LoadLibrary. Cet outil, comme son nom le suggère, permet de charger des librairies DLL Windows sous Linux pour ensuite invoquer les fonctions de la librairie et récupérer les valeurs retournées. Pour mémoire, LoadLibrary est le nom d'une API Win32 permettant de charger des DLL, d'où le nom de l'outil de Tavis. Cerise sur le gâteau, il est possible de débogueur les fonctions de DLL Windows avec GDB, tout comme on le ferait avec une librairie Linux native. Tavis souligne que LoadLibrary ne vient pas en remplacement de l'émulateur Wine ni en remplacement de Winelib.

Selon Tavis, Linux offre aux développeurs de meilleurs outils que Windows, c'est pourquoi il a jugé utile de développer LoadLibrary, qui lui permet de faire des recherches en sécurité sans quitter sa plate-forme préférée :-) C'est ainsi que sur la page GitHub du projet LoadLibrary, il explique comment charger les librairies de MsMpEng, le moteur d'analyse de l'antivirus Windows Defender de Microsoft.

Linux : une vulnérabilité critique dans la commande sudo

Soumis par fredericmazue le

L'éditeur de sécurité Qualys a découvert une faille dans la commande Linux sudo. Une faille que Qualys qualifie de sévère, mais que l'on peut considérer comme critique. Question de point de vue :-)

Pour mémoire, sudo pour superuser do est une commande Linux géniale, qui, bien configurée, permet d'accorder à des utilisateurs Linux le droit de faire certaines actions qui autrement exigeraient que les utilisateurs soient root. Toutes les commandes sudo exécutées sont consignées dans un fichier de log, ce qui permet à l'administrateur du système de savoir qui a fait quoi. sudo permet même d'éviter de se connecter en root, ce qui est une bonne pratique pour éviter des maladresses aux conséquences désastreuses. C'est ainsi que sur les distributions Ubuntu Linux, par exemple, il est recommandé d'utiliser uniquement sudo, tandis que l'utilisateur root et purement est simplement désactivé par défaut sur ces systèmes.

Qualys ne donne pas de détails très techniques sur la faille dans le billet mentionné ci-dessus, mais explique quand même comment elle peut être exploitée. Le fond du problème est que sudo utilise la fonction système get_process_ttyname pour avoir des informations concernant le terminal sur lequel elle est exécutée et que par l'ajout d'espaces dans une commande exécutée en sudo, il est possible de leurrer le système en lui faisant croire que tty est un fichier système, et partant de là, obtenir les droits complets de root.

Qualys considère la vulnérabilité comme sévère, car elle nécessite la connexion d'un utilisateur qui a des droits sudo pour pouvoir être exploitée. Mais un administrateur système qui a l'infortune de devoir gérer des machines dans de tels cas considérera probablement cette vulnérabilité comme critique :-)

Toutes les versions de 1.8.6p7 à 1.8.20 de sudo sont vulnérables. Fort heureusement toutes les distributions Linux majeures (Red Hat SUSE, Debian...) ont déjà corrigé le problème. Les administrateurs système n'ont donc qu'à appliquer la mise à jour pour protéger leurs machines.

Meetup "Créer sa distrib' Linux embarqué avec les outils Yocto"

Soumis par fredericmazue le

Le groupe Rhone Alpes Embedded Systems Meetup organise une rencontre sur le thème "Créer sa distribution Linux embarqué avec les outils Yocto / Angström" le 28 Mars 2017 en soirée à Grenoble. Cette soirée sera divisée en 2 parties : une présentation d'environ 1h30 suivie d'un temps d'échanges entre les participants autour d'un buffet.

L'objectif est de permettre aux participants de découvrir comment créer sur mesure une distribution Linux adaptée à son projet embarqué, et d'échanger expériences et bonnes pratiques. La présentation sera effectuée par Christian Charreyre, expert Linux embarqué et formateur chez CIO Systèmes Embarqués.

Source et plus d'informations : linuxfr.org

Skype 5.0 pour Linux arrive en version bêta publique

Soumis par fredericmazue le

La mauvaise passe de Skype pour Linux, logiciel de téléphonie qui ne permettait pas de téléphoner sera bientôt totalement publiée. Après moult versions alpha venues corriger le tir, Skype 5.0 pour Linux arrive en bêta publique.

Ce rang de bêta publique indique que l'on peut raisonnablement utiliser le logiciel avec satisfaction, mais aussi qu'il reste des progrès à faire. Toutefois, Skype 5.0 pour Linux permet :

  • de passer des appels vers des utilisateurs Skype sous Android, iOS, Windows et Mac
  • de partager des écrans avec des Skype Desktop Windows et Mac

ce qui remédie à des manques jusqu'ici cruels. D'autres améliorations pour une meilleur expérience utilisateur ont été apportées

Il est possible de télécharger Skype 5.0 bêta pour Linux sous la forme de package binaires DEB ou RPM à partir de cette page.

Linux 4.10 apporte la virtualisation GPU

Soumis par fredericmazue le

Linux Torvalds vient d'annoncer la disponibilité du noyau Linux 4.10. La note de version de cette mouture, très riche comme toujours, met en avant l'arrivée de Intel GVT-g pour KVM, une solution de virtualisation GPU pour les processeurs graphiques Intel à partir de la 4ème génération, c'est-à-dire Haswell.

Avec cette solution, chacun des invités virtualisés dispose de fonctionnalités GPU complètes, avec une partie des ressources critiques qui lui sont assignées directement, pour des performances proches du natif.

Commentaire actu

Skype pour Linux Alpha 1.13 : Meilleure stabilité et support des SMS

Soumis par fredericmazue le
Web

La funeste période pendant laquelle le logiciel de téléphonie Skype pour Linux ne permettait pas de téléphoner sous Linux s'éloigne de plus ne plus et c'est tant mieux. Depuis le mois de septembre 2016, Microsoft travaille activement à corriger le tir.

Ainsi la firme de Redmond propose désormais un Skype pour Linux Alpha, qui en dépit de son appellation fonctionne de mieux en mieux. Les appels vidéos sont supportés depuis mi-octobre, et en ce mois de novembre, une mouture Skype pour Linux Alpha 1.13 apporte de nouvelles améliorations significatives.

L'annonce de Microsoft met en avant l'arrivée du support des SMS dans le logiciel de téléphonie. Vient aussi la possibilité de transformer un appel un-à-un en un appel de groupe, ainsi que la possibilité de révoquer des jetons d'authentification.

Enfin, des correctifs de bugs ont été apportés pour une meilleure stabilité et les performances sont améliorées également. La page de téléchargement propose des binaires (paquets RMP ou DEB) pour les distributions Ubuntu 10.04 eu Ubuntu  12.04, Debian 7.0, Fedora 16 et OpenSUSE 12.1.

Fedora 25 est disponible !

Soumis par fredericmazue le
Image
Image

En ce mardi 22 novembre 2016, le projet Fedora est fier d’annoncer la sortie de la distribution GNU/Linux Fedora 25. Comme à son habitude, le projet Fedora propose le dernier cru des environnements GNOME, GNOME 3.22. Cette version de Fedora s'est surtout concentrée sur deux axes : couche graphique et simplicité.

Couche graphique

La nouveauté la plus importante est sans conteste la mise à disposition par défaut de Wayland pour l'environnement bureautique GNOME. Fedora devient ainsi la première distribution majeure à faire ce choix, pour promouvoir ce projet novateur annoncé il y a huit ans maintenant. Wayland consiste en une remise à plat du serveur graphique historique X11 (qui a plus de 30 ans) en tenant compte de l'évolution des usages et de l'architecture de nos machines aujourd'hui. Wayland vise à améliorer la sécurité du système, en évitant qu'une application quelconque puisse dessiner sur d'autres applications par exemple. Il pourrait à terme améliorer les performances, en exploitant pleinement l'accélération matérielle par les cartes graphiques. Puis il devrait améliorer la fiabilité du système, en améliorant l'architecture du programme et en facilitant sa maintenance.

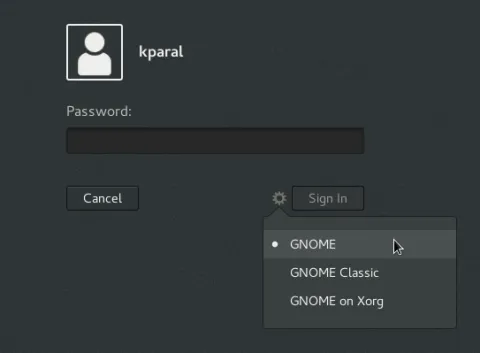
Cependant, si Wayland commence à devenir mûr, de nombreuses fonctionnalités restent à proposer par rapport à l'expérience proposée par X11. C'est pourquoi, à l'ouverture de la session GNOME, il reste possible de choisir X11. Pour ceux qui n'ont pas besoin de ces fonctions, l'usage de Wayland devrait être totalement transparent.


Pour revenir à X.org, si besoin

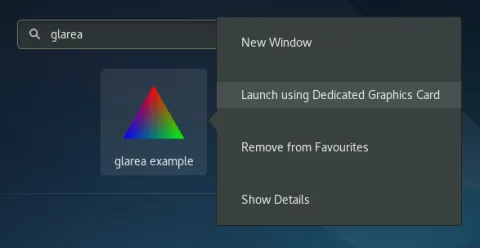
La distribution propose de mieux exploiter les machines avec deux cartes graphiques, une intégrée au processeur et une autre externe. Cette configuration, très populaire sur les ordinateurs portables récents, permet en temps normal d'avoir une carte graphique minimale suffisante pour la bureautique qui consomme peu d'énergie et d'utiliser la carte externe pour les applications gourmandes. Jusqu’ici, votre environnement fonctionnait avec une carte graphique seulement et sans possibilité de changer celle en fonction. Aujourd'hui, celle intégrée au processeur est utilisée par défaut. Puis, en cas de besoin, vous pouvez lancer un logiciel sur l'autre carte graphique. Cela nécessite de lancer le programme avec la variable d'environnement DRI_PRIME=1 ou via un clic droit pour lancer l'application dans l'interface GNOME Shell.


Lancer graphiquement une application sur la carte graphique externe

Simplicité

L'assistant à la saisie IBus a bénéficié de deux améliorations importantes. Tout d'abord, son aide à la saisie rapide peut proposer les emoji. Plutôt que d'insérer manuellement les caractères UNICODE correspondants, ici ils seront donc suggérés. Ce même assistant, qui suggère des mots durant la frappe peut gérer plusieurs langues à la fois. Ainsi il est possible d'autocompléter le terme en cours en anglais alors que la phrase est en français et inversement.

Nous en avions parlé pour Fedora 24, l'utilitaire LiveUSB Tools est la méthode de téléchargement de Fedora par défaut. L'objectif est en effet que l'utilitaire télécharge et installe très simplement une version spécifiée de Fedora, qui peut être un Spin par exemple. Cela évite notamment de devoir graver l'image disque à la main sur clé USB ou CD, étape compliquée pour trop d'utilisateurs potentiels. Cette fois, l'utilitaire est disponible pour Windows et macOS également, d'où la mise en avant pour cette version.

Et comme d'habitude, Fedora 25 réserve bien d'autres surprises à découvrir

Charles-Antoine Couret

SQL Server Linux arrive en preview publique

Soumis par fredericmazue le

L'événement développeurs Microsoft Connect(); 2016 qui se tient en se moment est riche en annonces. Très attendu, SQL Server Linux arrive en préversion publique à cette occasion. Microsoft qui se veut de plus en plus multi-plates-formes (cf. lien ci-dessus) souligne que désormais il est possible de développer avec SQL Server sur Windows, Linux et macOS (en utilisant Docker pour ce dernier) pour ensuite déployer sur Linux, Windows ou Docker.

Les outils d'administration SQL Server Management Studio (SSMS), Visual Studio SQL Server Data Tools (SSDT) and SQL Server PowerShell arrivent dans de nouvelles versions qui supportent SQL Server Linux. Microsoft ne manque pas non plus de signaler que l'outil de migration SQL Server Migration Assistant (SSMA) 7.1 permet de migrer des bases de données Oracle, MySQL, Sybase, DB2 et Access, aussi bien sur SQL Server Windows que SQL Server Linux.

Microsoft propose des binaires tous prêts sous la forme de package pour Linux Red Hat Enterprise, Ubuntu Linux et indique qu'un package pour SUSE Linux Enterprise Server sera disponible très prochainement.

Microsoft a tout prévu pour vous aider à vous lancer et propose des guides d'installation et de démarrage pour Red Hat, Ubuntu, Docker sur Windows Linux ou macOS.

Les guides d'installation mentionnés indiquent comment télécharger les binaires.

Canonical Livepatch Service : patchez le noyau de votre Ubuntu sans redémarrer

Soumis par fredericmazue le

Canonical rejoint Red Hat avec son Kpatch et SUSE avec son kGraft en proposant Canonical Livepatch Service (CLS), un service qui permet de patcher le noyau des distributions Ubuntu 16.04 LTS sans qu'il soit nécessaire de redémarrer le système.

La disponibilité de ce service vient d'être annoncée dans la liste de diffusion d'Ubuntu.

Ce service, qui est essentiellement destiné aux entreprises qui administrent de nombreux serveurs, n'est pas gratuit. Les formules commencent à 12 dollars par mois.

Toutefois Canonical donne accès gratuitement à ce service au grand public, mais dans la limite de 3 ordinateurs.

Pour utiliser CLS, il faut se rendre sur son site officiel et demander un jeton.

Ensuite on devra installer un paquet :

sudo snap install canonical-livepatch

puis l'activer :

sudo canonical-livepatch enable VOTRE-JETON

A tous moments, il est possible de connaître l'état du système avec la commande

canonical-livepatch status

[video:https://www.youtube.com/watch?v=9hvqFfwE4u0 autoplay:0]
