Linux

Sortie du noyau Linux 4.17. Certaines vieilles architectures ne sont plus supportées

Soumis par fredericmazue le

Linux Torvalds a annoncé la sortie de la mouture 4.17 du noyau Linux. Pour la première fois sans doute dans l'univers de Linux, ce noyau est plus léger que la version précédente.

C'est toujours agréable voir un nettoyage de printemps comme celui-ci, commente Linus.

Le noyau Linux a été débarrassé du support d'architectures que Linus considère totalement mortes. A savoir blackfin, cris, frv, m32r, metag, mn10300, score, et tile. 

Au final, et en tenant compte des ajouts des nouvelles fonctionnalités, le noyau Linux 4.17 compte environ 200 000 lignes de code de moins que rapport à la version précédente.

Microsoft ouvre le code d'une implémentation de référence d'un installeur WSL

Soumis par fredericmazue le

WLS, pour Windows Subsystem for Linux, souvent communément appelé Bash sous Windows est arrivé dans Windows 10 en avril 2016. Le succès a été fort et immédiat.

Un succès qui se comprend : avoir (enfin) à sa disposition dans Windows les outils d'administration Linux/UNIX qui ont tant fait la preuve de leur efficacité ne pouvait que séduire les administrateurs système et les développeurs.

La toute première mouture de WSL était basée sur une distribution Ubuntu. Depuis, WSL a beaucoup évolué et il est ainsi possible d'installer des distributions Linux entières dans Windows 10, à partir du Windows Store. Récemment les distributions Debian Linux et Kali Linux sont venues rejoindre SUSE Entreprise Linux et de OpenSUSE sur le Windows Store.

Et il y aura probablement bientôt beaucoup d'autres distributions Linux disponibles de cette façon. C'est ce que souhaite Microsoft. Et pour cela, Redmond vient d'ouvrir le code d'une implémentation de référence d'un installeur de distribution Linux WSL: WSL DistroLauncher.

Ce code est proposé aux responsables de distributions qui pourront alors les soumettre dans le Windows Store.

Ce code peut aussi être utilisé par des développeurs qui souhaiteraient créer une distribution Linux personnalisée et l'installer sur en machine de développement.

Ce code est écrit est C++ et est sur GitHub.

Les correctifs des failles Meltdown et Spectre proposés par Intel sont complètement pourris, selon Linus Torvalds

Soumis par fredericmazue le

Linus Torvalds n'a pas la langue dans sa poche. Souvent ses sorties virulentes, au langage fleuri, défraient la chronique sur Internet. Linus vient de publier ce qu'il pense des patches fournis par Intel pour le noyau Linux.

Ces patches consistent en la création de MACROS C pour restreindre ou non la fonctionnalité Indirect Branch Speculation des processeurs Intel dans laquelle sévit la faille Spectre.

Voici en résumé l'avis de Linus :

C'est complètement pourris. Intel a-t-elle vraiment l'intention de faire cette m.... architecturale ? Est-ce que quelqu'un leur a parlé et leur a dit qu'ils devenaient complètement dingues [...] Quelqu'un ne dit pas la vérité ici. Quelqu'un pousse des ordures complètes pour des raisons obscures. Etc. Il y en a tout un billet comme ça sur la liste de diffusion du noyau Linux.

Pour Linus, Intel fait des choses qui n'ont pas de sens techniquement. Pour lui, ainsi qu'il l'écrit dans ce billet, s'appuyer sur la technologie retpoline serait beaucoup plus sain avec beaucoup moins de pertes de performances. 

Linux on Galaxy en vidéo

Soumis par fredericmazue le

Lors de sa conférence Samsung Developer Conference 2017, le constructeur coréen a communiqué sur les évolutions de la station d'accueil Dex. Cette station d'accueil permet de connecter un Galaxy S8, S8+ ou Note 8 à un moniteur, un clavier et une souris pour en faire un poste de travail complet.

Pour un développeur, un poste de travail complet permet d'écrire du code, de programmer. Et pour cela, il faut un système d'exploitation 'complet', ce que n'est pas Android de ce point de vue, mais ce qu'est bien sûr Linux sur lequel est fondé Android.

C'est la qu'arrive le projet Linux on Galaxy sur lequel travaille Samsung. Les choses avancent et Samsung a publié une vidéo de démonstration de Linux on Galaxy.

Comme annoncé, Linux on Galaxy est une application Android, qui permet de lancer une distribution Linux. La vidéo ci-dessous montre une Ubuntu 16.04 à l'oeuvre. Samsung indique que d'autres distributions Linux pourront être lancées par ce moyen.

La vidéo montre le bureau d'Ubuntu, puis le lancement de l'IDE Eclipse.

Moyennant l'écran et le clavier connecté, il est effectivement possible de travailler avec un smartphone Android comme avec un poste de travail classique. Mais Linux on Galaxy pourra trouver sans doute beaucoup d'usages dans d'autres contextes, comme par exemple écrire un peu de code, dans le train, juste histoire de mettre noir sur blanc (pardon en syntaxe colorée :-) quelques idées toutes fraiches.      

[video:https://www.youtube.com/watch?v=vm1xHnvYIdc autoplay:0]
Linux bientôt dans votre smartphone Galaxy

Soumis par fredericmazue le

Lors de la conférence Samsung Developer Conference 2017, le constructeur coréen a communiqué sur les évolutions de Dex, une station d'accueil qui permet de connecter un Galaxy S8, S8+ ou Note 8 à un moniteur, un clavier et une souris pour en faire un poste de travail complet. Il ne manque plus qu'un 'vrai OS' penserez-vous. C'est justement là qu'arrive 'Linux on Galaxy'.

Par vrai OS, nous entendons ce qu'un geek ou un développeur entend, à savoir la possibilité d'ouvrir un terminal, de lancer des outils pour écrire du code, etc. Bref toute chose qu'un développeur Linux peut être frustré de ne pas pouvoir faire avec le système d'exploitation Android de son smartphone, alors qu'Android est fondamentalement un Linux.

Mais cette frustration ne va pas durer, au moins pour les possesseurs de Samsung Gamlaxy S8, S8+ et Note 8. En effet, dans un billet de blog, Samsung indique travailler à 'Linux on Galaxy'.

Linux on Galaxy se présentera comme une application qui permettra d'exécuter plusieurs systèmes d'exploitation, permettant ainsi aux développeurs de travailler avec leur distribution Linux préférée sur leur smartphone.

Linux on Galaxy est prévu pour être compatible avec Dex. Ainsi il sera possible de commencer un travail sur son smartphone par exemple lors d'un déplacement en train, puis de continuer à la maison avec clavier et grand écran via Dex.

Ubuntu 17.10 'Artful Aardvark' est disponible

Soumis par fredericmazue le

Canonical vient d'annoncer la disponibilité de Ubuntu 17.10, alias Artful Aardvark. Cette mouture embarque le noyau Linux 4.13 et le compilateur GCC 7. Les images ISO de la distribution sont disponibles ici.

Bien sûr, comme pour chaque nouvelle version d'Ubuntu, les nouveautés sont nombreuses, comme en témoigne la note de version.

Deux évolutions sont toutefois à signaler plus particulièrement. Tout d'abord, Canonical abandonne son interface utilisateur Unity, pour revenir à GNOME 3.26. Si GNOME était le socle technique d'Unity, cette dernière, en tant qu'interface graphique, n'a pas toujours fait l'unanimité auprès des utilisateurs. Finalement Canonical revient à GNOME, et en abandonnant Unity, abandonne également son serveur d'affichage Mir, arrivé dans Ubuntu Desktop 16.10 et 17.04 en remplacement du serveur X.org. Mir est désormais remplacé par le serveur d'affichage Wayland.

Ubuntu abandonne le 32 bits en ce qui concerne la distribution principale. Ubuntu Server continue à être proposé en 32 bits. Les déclinaisons d'Ubuntu telles que Lubuntu (Bureau minimaliste LXDE), Ubuntu MATE (bureau MATE qui est un fork de GNOME 2), Xubuntu (bureau Xfce) et Kubuntu (bureau KDE) seront toujours disponibles en 32 bits, du moins pour le moment.

Ubuntu Desktop ne sera donc plus disponible qu'en 64 bits désormais. Une décision justifiée par le fait que les machines 32 bits tendent à se faire rares et que cela allège le travail des responsables de la distribution.

La distribution Ubuntu Linux ne sera plus disponible en 32 bits à partir de Ubuntu 17.10

Soumis par fredericmazue le

La distribution Linux Ubuntu 17.10, alias Artful Aardvark, est attendue comme son nom l'indique pour ce mois d'octobre. Mais ne seront proposées des images ISO que pour les architectures 64 bits.

C'était dans l'air depuis mai dernier. C'est la grande tendance dans le monde des distributions Linux. Une tendance qui se justifie doublement : les machines 32 bits deviennent de plus en plus rares, et cela allège le travail des responsables des distributions.

Mais alors, si on aime Ubuntu et que l'on aime sa vieille machine 32 bits qui rend tant de services, que faire ?

Cette nouvelle ne concerne pour l'instant que Ubuntu Desktop avec GNOME. Les déclinaisons Lubuntu (Bureau minimaliste LXDE), Ubuntu MATE (bureau MATE qui est un fork de GNOME 2), Xubuntu (bureau Xfce) et Kubuntu (bureau KDE) seront toujours disponibles en 32 bits... pour le moment.

PC de bureau : Windows 7 domine toujours, Linux passe les 3%

Soumis par fredericmazue le
Image

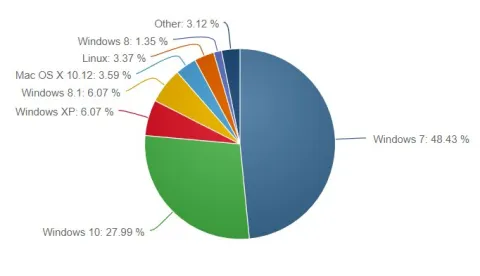
Deux ans après son lancement Windows 10 continue indéniablement à s'imposer, mais peut-être pas aussi vite que Microsoft pourrait le souhaiter, et ceci en dépit du forcing que le firme de Redmond a fait pour tenter d'imposer son nouvel OS.

En effet, selon les statistiques de NetMarketShare, Windows 7 fait de la résistance. Ce qui n'est pas sans rappeler la résistance que Windows XP a faite en son temps. D'ailleurs celui-ci détient encore plus de 6% de parts de marché.

Windows 7 reste donc majoritaire, avec 48,43% de parts de marché. Windows 8.1 ne détient qu'un peu plus de 6%. Ce qui donne à penser que les utilisateurs ont volontiers migré de Windows 8.1, mal aimé vers Windows 10, alors que les utilisateurs de Windows 7, satisfaits, souhaitent continuer à travailler avec.

A noter une belle progression de Linux qui dépasse les 3%. A ce sujet, il faut remarquer que ces chiffres sont ceux du mois d'août, période de congés. Ce qui soulève l'hypothèse que des utilisateurs ont chez eux un Linux, alors qu'en dehors de cette période ils utilisent le Windows de l'entreprise. Les chiffres à venir de septembre  confirmeront ou infirmeront cette hypothèse.

Commentaire actu

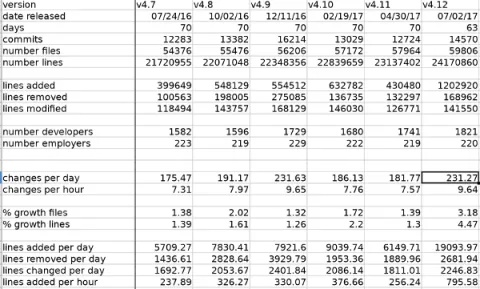
Noyau Linux : 795 lignes de code ajoutées chaque heure

Soumis par fredericmazue le
Image

Au début de ce mois, Linus Torvalds a annoncé la sortie de la version 4.12, une des plus grosses versions de l'histoire du noyau Linux.

Linus précise : la 4.9 était grosse, parce que Greg avait annoncé qu'il s'agissait d'une version LTS [Long Time Support c'est à dire une version maintenue plus longtemps que les autres] mais la 4.12 est vraiment grosse.

Linus dit a assez souvent que telle ou telle version du noyau Linux est grosse. Mais qu'est-ce que cela signifie concrètement ?

Greg Kroah-Hartman est un développeur du noyau Linux et l'actuel mainteneur des branches stables. Il est aussi la personne que Linus a mentionné plus haut.

Dans un billet, Greg précise ce que gros veut dire pour le noyau Linux :-)

Ainsi il indique que Linux 4.12 c'est plus de 2.4 millions de lignes de code. C'est plus de 19 000 lignes de code ajoutées chaque jour, ce qui représente plus de 795 lignes de codes ajoutées chaque heure...

Les cyber menaces basculent vers Linux et les serveurs web d'après un rapport WatchGuard

Soumis par fredericmazue le

WatchGuard Technologies présente les résultats de son Rapport Trimestriel sur les Menaces Internet, qui dresse le bilan des menaces de sécurité les plus récentes affectant les ordinateurs et les réseaux des petites et moyennes entreprises (PME) et des entreprises distribuées. Parmi ses principales conclusions, le rapport révèle que malgré une baisse en global du nombre de malwares détectés, les malwares sur Linux ont représenté plus de 36% des principales menaces identifiées au cours du premier trimestre 2017. Cette tendance démontre le besoin urgent de mesures de sécurité renforcées pour protéger les serveurs sous Linux et les objets connectés fonctionnant sous Linux.

“Ces nouvelles données Firebox Feed nous permettent de prendre le pouls des plus récents malwares et des dernières attaques réseau afin d’identifier des schémas qui influencent un environnement de menaces en constante évolution,” a déclaré Corey Nachreiner, chief technology officer chez WatchGuard Technologies. “Les résultats du rapport du premier trimestre continuent de souligner l’importance et l’efficacité de mesures de sécurité de base, de multiples couches de défenses et d’une prévention avancée contre les malwares. Nous encourageons nos lecteurs à examiner les principales conclusions du rapport, et à les prendre en compte dans les stratégies de sécurité de leurs organisations.”

Le Rapport sur les Menaces Internet de WatchGuard est conçu pour offrir des informations, des études et des recommandations en matière de sécurité pour aider ses lecteurs à mieux se protéger, eux et leurs organisations contre les nouveaux vecteurs de menaces. Les principales conclusions du rapport du premier trimestre 2017 comprennent:

  • Les malwares sous Linux sont en augmentation, et représentent 36% des principaux malwares détectés au premier trimestre. La présence accrue de malwares de type Linux/Exploit, Linux/Downloader et Linux/Flooder illustrent l’intérêt toujours plus grand des attaquants pour les serveurs Linux et les objets connectés. Les utilisateurs doivent protéger leurs objets connectés et leurs serveurs sous Linux des attaques provenant d’Internet avec des défenses sur plusieurs niveaux.
  • Les antivirus traditionnels continuent de manquer les nouveaux malwares – à un taux plus élevé. En fait, les solutions antivirus ont ignoré 38% de toutes les menaces identifiées par WatchGuard au premier trimestre, comparé à 30% au quatrième trimestre 2016. Le nombre croissant de malwares nouveaux ou zero day passant au travers des antivirus tradtionnels souligne les faiblesses des solutions de détection basées sur des signatures et le besoin pour des services capables de détecter et de bloquer les menaces persistantes avancées (APT).
  • Les cyber menaces basculent vers les serveurs web. Au cours du dernier trimestre, les attaques via des sites web piégés et via des navigateurs web ont prédominé. Durant cette période, 82 pour cent des principales attaques réseau ont ciblé des serveurs web (ou d’autres services web). Les utilisateurs doivent améliorer les défenses de leurs serveurs web en renforçant les contrôles d’accès, en limitant leur exposition sur le web, et en mettant à jour systématiquement leurs logiciels.
  • Des attaquants exploitent toujours la faille Android StageFright. Cet exploit a commencé à se faire connaître en 2015, et prouve sa longévité en étant la première menace spécifique aux mobiles à entrer dans la liste des 10 principales attaques du WatchGuard Threat Lab cette année. Au minimum, les utilisateurs Android devraient régulièrement mettre à jour leurs systèmes pour prévenir des attaques sur mobile telles que StageFright.
  • Moins d’attaques à connotation saisonnière. Globalement, le volume des menaces détectées au premier trimestre 2017 a diminué de 52% par rapport au quatrième trimestre 2016. Nous pensons que cette baisse peut être attribuée à l’absence de campagnes d’attaques saisonnières liées aux congés du quatrième trimestre, qui ont gonflé le nombre de menaces durant cette période.

Le Rapport sur les Menaces Internet de WatchGuard est basé sur des données Firebox Feed anonymes provenant de plus de 26.500 boîtiers UTM WatchGuard en service à travers le monde, qui représentent une faible portion de la base installée totale de la société. Ces boîtiers ont bloqué plus de 7 millions de variantes de malware au premier trimestre, ce qui correspond à 266 variantes en moyenne par boîtier participant. Les boîtiers WatchGuard ont également bloqué plus de 2,5 millions d’attaques réseau au premier trimestre, ce qui correspond à 156 attaques bloquées par boîtier. Le rapport complet comprend un état détaillé des tendances du trimestre relatives aux malwares et aux attaques, une analyse des révélations Vault 7 de la CIA et des enseignements importants sur les stratégies de défense. Le rapport comprend également un nouveau projet de recherche du WatchGuard Threat Lab, consacré à une nouvelle vulnérabilité sur un appareil photo connecté largement répandu.

Pour plus d’informations, le rapport complet est téléchargeable à l’adresse: www.watchguard.com/security-report