vol de données

France Travail hacké : les données de millions de personnes sont dans la nature !

Soumis par fredericmazue le

France Travail, anciennement Pôle Emploi, a annoncé avoir été piraté dans un communiqué. On peut y lire : La base de données qui aurait été extraite de façon illicite contient les données personnelles d’identification des personnes actuellement inscrites, des personnes précédemment inscrites au cours des 20 dernières années ainsi que des personnes non inscrites sur la liste des demandeurs d'emploi mais ayant un espace candidat sur francetravail.fr. C’est donc potentiellement les données personnelles de 43 millions de personnes qui ont été exfiltrées.

Le communiqué précise : Compte tenu des investigations techniques menées, les données personnelles d’identification exposées sont les suivantes : nom et prénom, date de naissance, numéro de sécurité sociale, identifiant France Travail, adresses mail et postale et numéros de téléphone. Les mots de passe et les coordonnées bancaires ne sont pas concernés par cet acte de cybermalveillance. Il n’existe donc aucun risque sur l’indemnisation.

Le site cybermalveillance.gouv.fr a mis en ligne un formulaire afin que les personnes concernées par cette violation de leurs données personnelles ont la possibilité de déposer plainte si elles le souhaitent, sans avoir à se rendre dans un commissariat ou une gendarmerie. La page de cybermalveillance.gouv.fr indique que l'attaque informatique a eu lieu entre le 6 février et le 5 mars 2024. Soit une plage d'un mois, ce qui semble être un temps fort long.

Vue la situation, la CNIL a publié une page donnant des conseils aux personnes concernées par ce piratage de données, et ajoute : Devant l’ampleur de la violation, la présidente de la CNIL a décidé de mener très rapidement des investigations afin de déterminer notamment si les mesures de sécurité mises en œuvre préalablement à l’incident et en réaction à celui-ci étaient appropriées au regard des obligations du Règlement général sur la protection des données (RGPD).

Les données de plus de 100 000 utilisateurs de ChatGPT en balade sur le DarkNet

Soumis par fredericmazue le

La société de cybersécurité Group-IB a identifié 101 134 appareils infectés par des hackeurs qui ont utilisés des informations d'identification à ChatGPT. La plate-forme Threat Intelligence de Group-IB a trouvé ces informations d'identification compromises dans des listes échangées par les hackers sur le dark web au cours de l'année écoulée. Le nombre de listes disponibles contenant des comptes ChatGPT compromis a atteint un pic de 26 802 en mai 2023.

Les experts de Group-IB soulignent que de plus en plus de salariés profitent du Chatbot pour optimiser leur travail, qu'il s'agisse de développement logiciel ou de communication d'entreprise. Par défaut, ChatGPT stocke l'historique des requêtes des utilisateurs et des réponses de l'IA. Par conséquent, un accès non autorisé aux comptes ChatGPT peut exposer des informations confidentielles ou sensibles, qui peuvent être exploitées pour des attaques ciblées contre les entreprises et leurs employés. Selon les dernières découvertes de Group-IB, les comptes ChatGPT ont déjà gagné en popularité au sein des communautés clandestines.

L'analyse par Group-IB des marchés clandestins a révélé que la majorité des journaux contenant des comptes ChatGPT ont été piratés par le tristement célèbre hacker Raccoon. Au cours des douze derniers mois, les équipes Threat Intelligence de Group-IB ont pu observer que la popularité croissante du chatbot alimenté par l'IA et l'augmentation constante des comptes ChatGPT compromis sont logiquement liées.

Pour atténuer les risques associés aux comptes ChatGPT compromis, Group-IB conseille aux utilisateurs de mettre à jour régulièrement leurs mots de passe et de mettre en œuvre une authentification à deux facteurs. En activant 2FA, les utilisateurs sont tenus de fournir un code de vérification supplémentaire, généralement envoyé à leurs appareils mobiles, avant d'accéder à leurs comptes ChatGPT.

Group-IB a publié un long communiqué détaillant ces vols de données. Un communiqué qui a été rédigé avec l'aide de ... ChatGPT...

Les données de 235 millions de comptes Twitter publiées sur le darknet

Soumis par fredericmazue le

Notre confère le Washington Post, s'appuyant sur des informations fournies pas la société de sécurité israélienne Hudson Rock, rapporte que les données de 235 millions de comptes Twitter, ainsi que leurs adresses mails liées, ont été publiés sur un forum de piratage en ligne.

"Cette base de données va être utilisée par les pirates, les hacktivistes politiques et bien sûr les gouvernements pour nuire encore plus à notre vie privée", selon Alon Gal, co-fondateur de Hudson Rock.

Le vulnérabilité utilisée pour réaliser ce vol de données était connue depuis janvier 2022 et avait été accidentellement introduite dans une mise à jour du code sept mois auparavant d'après le réseau social.

Dans une déclaration d'août 2022, Twitter indique avoir été au courant de l'existence de cette faille et l'avoir comblée. Sans toutefois préciser combien de cela avait pris.

Le référentiel de packages PyPi python est fortement attaqué

Soumis par fredericmazue le

Selon notre confrère Bleeping Computer, le référentiel de packages PyPi python est 'bombardé par une vague de logiciels malveillants voleurs d'informations'.

Le malware déposé par les attaquants est un clone de W4SP Stealer qui avait déjà infecté PyPI en novembre 2022.

Selon notre confrère, les packages malveillants qui contiennent ces voleurs d'informations sont :

  • modulesecurity – 114 téléchargements
  • informmodule – 110 téléchargements
  • chazz – 118 téléchargements
  • temps aléatoire – 118 téléchargements
  • proxygeneratorbil – 91 téléchargements
  • easycordey – 122 téléchargements
  • easycordey – 103 téléchargements
  • tomproxies – 150 téléchargements
  • sys-ej – 186 téléchargements
  • py4sync – 453 téléchargements
  • infosys – 191 téléchargements
  • sysuptor – 186 téléchargements
  • nowsys – 202 téléchargements
  • upamonkws – 205 téléchargements
  • captchaboy – 123 téléchargements
  • proxybooster – 69 téléchargements

Le code voleur de données est déposé directement dans les fichiers "main.py" ou "_init_.py" sans encodage, de sorte qu'une révision de base du code révèle immédiatement leur nature. Des référentiels GitHub comme ressource distante pour télécharger la charge utile des logiciels malveillants.

Affaire Solorigate : Microsoft précise à quels codes sources les pirates ont eu accès

Soumis par fredericmazue le

En décembre 2020, un des produits de SolarWinds, Orion, a servi de vecteur pour une cyber attaque à grande échelle aux Etats-Unis. De nombreux services d’état ont ainsi été touchés. La cyber-attaque aurait été perpétrée par les services de renseignements russes selon de nombreux avis, dont celui du Secrétaire d’Etat des Etats-Unis. De nombreuses sociétés informatiques ont aussi été victimes de l'attaque parmi lesquelles Mimecast, Palo Alto Networks, Qualys, Malwarebytes, et Microsoft. Cette dernière ayant à l'époque baptisé l'affaire Solorigate et communiqué sur ce sujet. sans toutefois préciser auxquels de ses codes sources les pirates ont eu accès. Dans un nouveau billet, Microsoft apporte ces précisions :

Comme nous l'avons indiqué précédemment, nous avons détecté une activité inhabituelle en décembre et avons pris des mesures pour sécuriser nos systèmes. Notre analyse montre que la première consultation d'un fichier dans un référentiel source a eu lieu fin novembre et s'est terminée lorsque nous avons sécurisé les comptes concernés. Nous avons continué à voir des tentatives d'accès infructueuses de la part de l'acteur jusqu'au début de janvier 2021, lorsque les tentatives se sont arrêtées.

Il n'y a eu aucun cas où tous les référentiels liés à un seul produit ou service ont été consultés. Il n'y avait pas d'accès à la grande majorité du code source. Pour presque tous les référentiels de code consultés, seuls quelques fichiers individuels ont été visualisés à la suite d'une recherche dans le référentiel.

Pour un petit nombre de référentiels, il y avait un accès supplémentaire, y compris dans certains cas, le téléchargement du code source des composants. Ces référentiels contenaient du code pour:

  • un petit sous-ensemble de composants Azure (sous-ensembles de service, sécurité, identité)
  • un petit sous-ensemble de composants Intune
  • un petit sous-ensemble de composants Exchange

Microsoft précise que les pirates étaient à la recherche de secrets dans le code, mais qu'ils ont fait chou blanc à ce niveau car sa politique de développement interdit les secrets dans le code et la société utilise des outils automatisés pour vérifier la conformité du code à cette politique.

Solorigate : Mimecast, Palo Alto Networks, Qualys et Fidelis font partie des victimes

Soumis par fredericmazue le

La liste des victimes de l'affaire Solorigate, ou SolarWinds ne cesse de s'allonger. Après plusieurs services d'Etats américains, après Microsoft et Malwarebytes entres autres, les sociétés Mimecast, Palo Alto Networks, Qualys et Fidelis ont elles aussi été victime de l'attaque, nous apprend notre confrère ZDNet.

Toutes ses sociétés ont pour point commun d'utiliser le logiciel Orion de SolarWinds, logiciel vecteur de l'attaque via une faille de sécurité qui y a été découverte.

Les 4 sociétés ont confirmé avoir été attaquées, et même s'il s'agit de fournisseurs de solutions de cybersécurité, les conséquences de l'attaque ne sont pas forcément graves. Toutes assurent avoir immédiatement réagi et les systèmes attaqués n'étaient pas toujours vitaux.

Par exemple Chris Kubic de Fideles, assure : L'installation du logiciel [Orion] a été attribuée à une machine configurée comme un système de test, isolée de notre réseau central et rarement sous tension.

Qualys à déclaré à Forbes que l'intrusion n'était pas aussi importante qu'il n'y paraissait, affirmant que ses ingénieurs avaient installé une version cheval de Troie de l'application SolarWinds Orion dans un environnement de laboratoire à des fins de test, distinct de son réseau principal.

Palo Alto Networks écrit : Récemment, nous avons tenté de télécharger Cobalt Strike sur l'un de nos serveurs informatiques SolarWinds. Cortex XDR a immédiatement bloqué la tentative avec notre capacité de protection contre les menaces comportementales et notre SOC a isolé le serveur, enquêté sur l'incident et sécurisé notre infrastructure. [...]  Nous pensions qu'il s'agissait d'un incident isolé, cependant, le 13 décembre, nous avons pris conscience que la chaîne d'approvisionnement du logiciel SolarWinds était compromise et il est devenu clair que l'incident que nous avons évité était une tentative d'attaque SolarStorm.

Les pirates ont quand même réussi à compromettre un certificat de sécurité Mimecast et à voler des données à la société qui écrit, dans un billet : Comme nous l'avons indiqué précédemment, lorsque Microsoft nous a informés de la compromission d'un certificat émis par Mimecast utilisé pour authentifier un sous-ensemble de produits Mimecast, nous avons conseillé aux clients concernés de rompre et de rétablir leurs connexions avec les clés nouvellement émises. La grande majorité de ces clients ont pris cette mesure et Microsoft a désormais désactivé l'utilisation des anciennes clés de connexion pour tous les clients Mimecast concernés. [...] Notre enquête a également montré que l'auteur de la menace avait accédé à, et potentiellement exfiltré, certaines informations d'identification de compte de service cryptées créées par des clients hébergés aux États-Unis et au Royaume-Uni. Ces informations d'identification établissent des connexions entre les locataires Mimecast et les services sur site et cloud, qui incluent LDAP, Azure Active Directory, les services Web Exchange, la journalisation POP3 et les itinéraires de livraison authentifiés SMTP.

Mimecast précise : Bien que nous ne sachions pas qu'aucune des informations d'identification cryptées n'a été décryptée ou utilisée à mauvais escient, nous conseillons aux clients hébergés aux États-Unis et au Royaume-Uni de prendre des mesures de précaution pour réinitialiser leurs informations d'identification.

FireEye hacké ! Ses outils Red Team ont été dérobés !

Soumis par fredericmazue le

FireEye est un fournisseur américain de solutions de cybersécurité, et FireEye s'est fait hacker... L'entreprise a publié un billet pour expliquer la situation.

Selon FireEye, la cyberattaque a laquelle l'éditeur a été soumis a le soutien d'un état. FireEye ne précise pas lequel, mais il s'agirait de la Russie selon certains observateurs. Cette attaque a permis le vol des outils de la FireEye Red Team.

L'objectif de la Red Team de FireEye est d'améliorer la cybersécurité des entreprises en démontrant les impacts d'attaques réussies et en montrant aux défenseurs (c'est-à-dire à l'équipe bleue, ou Blue Team) comment les contrer dans un environnement opérationnel. Les outils volés vont de simples scripts utilisés pour automatiser la reconnaissance à des frameworks entiers qui sont similaires aux technologies disponibles publiquement telles que CobaltStrike et Metasploit. 

Les outils de la Red Team volés par l'attaquant ne contenaient pas d'exploits zero-day. Les outils appliquent des méthodes connues et documentées qui sont utilisées par d'autres Red Team à travers le monde. FireEye ne pense pas que ce vol améliorera considérablement les capacités globales de l'attaquant, tout en précisant faire tout ce qu'il est possible à la société pour empêcher un tel scénario. 

FireEye assure n'avoir pas vu ces outils volés disséminés ou utilisés par des adversaires, et continue à surveiller toute activité de ce type avec ses partenaires de sécurité.

Pour permettre à la communauté de détecter ces outils, FireEye publie des contre-mesures pour aider les organisations à les identifier s'ils apparaissent dans la nature. Des centaines de contre-mesures pour des technologies accessibles au public comme OpenIOC, Yara, Snort et ClamAV ont été publiées. Une liste des contre-mesures est disponible sur le référentiel GitHub de FireEye. 

Le FBI prend cette affaire très au sérieux et indique avoir ouvert une enquête. Selon un de ces porte-paroles : Les premières indications montrent un acteur avec un haut niveau de sophistication, cohérent avec un Etat-nation.

Docker Hub piraté !

Soumis par fredericmazue le

Docker Hub, le dépôt officiel d'images de containers Docker, a été piraté. Docker n'a pas mis d'avis de sécurité en ligne sur son site, mais a envoyé un mail aux utilisateurs qui ont été touchés. Une copie de ce mail peut être lue sur divers forums. Par exemple ici.

En résumé, le mail dit ceci : Le jeudi 25 avril 2019, nous avons découvert un accès non autorisé à une base de données Hub unique stockant un sous-ensemble de données utilisateur non financières. Après cette découverte, nous avons agi rapidement pour sécuriser le site. [...]

Pendant une brève période d'accès non autorisé à une base de données Docker Hub, des données sensibles provenant d'environ 190 000 comptes environ ont peut-être été exposées (moins de 5% des utilisateurs). Les données comprennent les noms d'utilisateur et les mots de passe hachés pour un petit pourcentage de ces utilisateurs, ainsi que les jetons Github et Bitbucket pour les constructions automatiques de Docker.

Comme toujours dans un tel cas, l'entreprise piratée minimise :-) Mais Docker n'est peut-être pas aussi sûre que cela de son affaire, et demande également aux utilisateurs de consulter les journaux de connexion des comptes GitHub et Bitbucket pour vérifier tout accès non autorisé.

Bien sûr il est recommandé aux utilisateurs de changer leur mot de passe de comptes Docker Hub.

Docker se fend d'une autre recommandation : Pour les utilisateurs d'autobuild qui auraient pu être affectés, nous avons révoqué les jetons GitHub et les clés d'accès, et nous vous demandons de vous reconnecter à vos dépôts et de vérifier les journaux de sécurité pour voir si des actions imprévues ont eu lieu.

Changer les mots de passe, c'est bien, mais comme le fait remarquer notre confrère ZDNet, les choses ne sont peut-être pas aussi simples : Un utilisateur qui ne parviendrait pas à changer le mot de passe de son compte pourrait être dans une situation où son compte ait été automatiquement modifié pour inclure un logiciel malveillant. 

Est-ce que des images ont été trafiquées par le ou les pirates ? Docker ne donne aucune assurance à ce sujet. Microsoft a déclaré de son côté que ses images officielles hébergées sur Docker Hub n'ont pas été compromises et rappelé pour l'occasion qu’il n’est pas conseillé de se baser sur des images de dépôts publics pour les charges de travail en production. Microsoft recommande des registres privés.

Docker indique enquêter sur l'incident e vouloir partager les détails de l'enquête, dès qu'ils seront disponibles.

Outlook.com piraté !

Soumis par fredericmazue le

The Verge rapporte que Microsoft notifie certains utilisateurs d'Outlook.com que des accès non autorisés se sont produits entre le 1er janvier et le 28 mars 2019.

On ne sait pas combien d'utilisateurs ont été touchés. Microsoft indique que les pirates auraient pu afficher les adresses électroniques des comptes, les noms de dossier et les lignes d'objet des emails, mais pas le contenu des emails ou des pièces jointes. Dans sa notification Microsoft recommande à tous les utilisateurs de modifier leur mot de passe.

Ce piratage aurait pour origine le vol des informations de connexion d'un employé de Microsoft travaillant au support technique et qui se serait fait abuser.

Si Microsoft se veut relativement rassurante dans sa notification, il est possible que la situation soit plus grave. Selon Motherboard qui s'appuie sur des captures d'écran que lui a fourni une de ses sources, les pirates auraient pu accéder à des informations personnelles des clients ainsi qu'au contenu du courrier électronique. Toujours d'après Motherboard la personne du support de Microsoft qui s'est faite abuser avait des privilèges élevés lui donnant accès à plus d'informations que la plupart des autres employés.

Immortal : un malware voleur d’informations sensibles sur 24 navigateurs

Soumis par fredericmazue le
Image

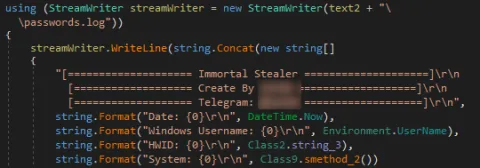
L’équipe de Zscaler ThreatLabZ a récemment découvert un nouveau malware voleur d'informations : Immortal. Ce malware, écrit en.NET, est conçu pour voler des données sensibles sur une machine infectée.

Immortal vole actuellement les données de 24 navigateurs, des données allant des informations d'identification stockées, aux cookies, en passant par les données de carte de crédit, les données de portefeuille Bitcoin, etc. Parmi la liste des navigateurs ciblés par le malware, on retrouve notamment : Chrome, Yandex, Opera, Orbitum, ChromePlus, Sputnik, Uran, Maxthon, etc.

Immortal vole également des fichiers dans de nombreuses applications comme Minecraft, Steam, Telegram, Discord, FichierZilla, Portfeuille Bitcoin QT, des fichiers bureaux ou des captures d’écran et webcam.

Une fois ces données volées, le malware Immortal les stocke dans un répertoire, compresse tous les fichiers dans une archive ZIP et enregistre le fichier compressé. Il envoie ensuite le fichier ZIP vers son serveur de commande et de contrôle en prenant soin, après cela, d’effacer toutes traces de son passage en supprimant les fichiers ZIP créés précédemment.

Ce malware est actuellement vendu sur le Dark Web sous forme de différents abonnements, pour une somme d’environ 30 dollars.

Plus d'informations techniques sur Immortal ici.