vol de données

Un pirate vole des documents militaires et les met en vente sur le Darknet
Soumis par fredericmazue le
Image
Image

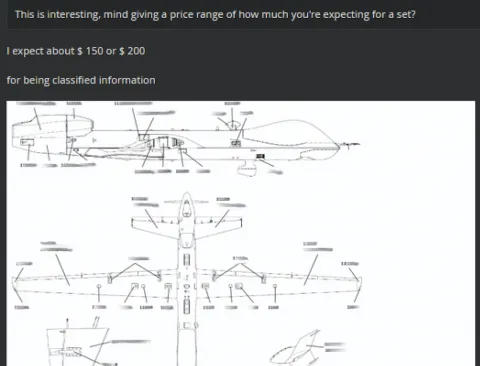
En ce moment sur le darknet : promotion de documents militaires. Pas classifiés, mais quand même confidentiels. Entre 150 et 200 dollars le document.

C'est la société Recorder Future qui révèle l'affaire. Un pirate, utilisant une vulnérabilité des routeurs Netgear Nighthawk R7000 connue depuis 2016, a dérobé des documents dans l'ordinateur d'un capitaine de la base Creech Air Force dans le  Nevada. 

Pour ce vol, le pirate n'avait pas besoin d'être génie de l'informatique. En 2016, SF Gate écrivait, à propos de cette vulnérabilité : Si les utilisateurs ne modifient pas les paramètres de connexion par défaut pour la fonctionnalité de partage de fichiers personnels de Netgear, les données stockées sur les périphériques de stockage connectés à ces routeurs sont visibles par les utilisateurs externes.

Une vulnérabilité qu'il était des plus facile de combler. SF Gate précisait, à l'époque : "Un simple changement du mot de passe va protéger contre cette vulnérabilité potentielle", a déclaré Netgear dans un communiqué. "Netgear conseille de changer le mot de passe par défaut dans le manuel de l'utilisateur dans la section sur les serveurs FTP personnels (protocole de transfert de fichiers)."

L'armée américaine a donc été négligente sur ce coup, pour le moins. Et qui sait ? Des milliers de routeurs de l'armée sont peut-être dans le même cas.

Notre pirate a simplement utilisé le moteur de recherche Shodan pour avoir une liste de dispositif vulnérable et il a tenté sa chance...

Ont ainsi été dérobés des manuels de d'entretien du drone Reaper. Des documents non classifiés, mais qui pourraient être utilisés pour évaluer les capacités techniques et les faiblesses de l'un des aéronefs les plus technologiquement avancés selon Recorded Future

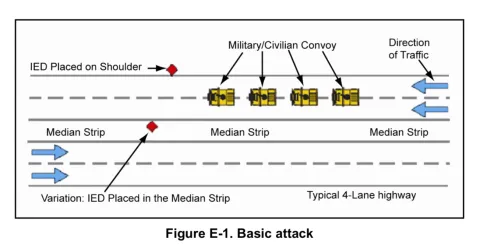
Ont encore été dérobés des manuels d'entraînement expliquant comment déjouer des engins explosifs improvisés, comment utiliser un char M1 Abrams et un dossier sur les tactiques des pelotons.

Apparemment, parmi tous ces manuels dans l'ordinateur du capitaine, ne figurait pas celui sur la configuration des routeurs Netgear :-)

Le tout en vente sur le darknet en ce moment...
Des hackers chinois auraient fait main basse sur des données hautement sensibles de l'US Navy

Soumis par fredericmazue le

Ceci selon le Washington Post, qui cite des responsables américains souhaitant garder l'anonymat.

Des hackers chinois, probablement employés par le gouvernement chinois, ont piraté le système informatique d'une entreprise travaillant pour le Naval Undersea Warfare Center. Les données volées sont de nature très sensible, même si elles étaient hébergées sur le réseau non classifié de l'entrepreneur. L'ensemble des données volées, une fois regroupé, pourrait être considéré comme classifié, un fait qui soulève des préoccupations au sujet de la capacité de la Marine à superviser les entrepreneurs chargés de développer des armes à la fine pointe, souligne de Washington Post..

En tout, ce sont 614 Gigaoctets de données qui ont été dérobées. Ces données sont relatives au projet sous-marin Sea Dragon lancé en 2012. Le Washington Post a accepté, à la demande de la Marine, de ne pas tout révéler concernant ces données, pour ne pas nuire à la sécurité nationale. Toutefois le journal indique qu'un projet de missiles antinavires supersoniques est désormais compromis. Des signaux et des données de capteurs, des informations de salles de radio sous-marines relatives aux systèmes cryptographiques et une bibliothèque de l'unité de développement des sous-marins consacrée à la guerre électronique ont également été dérobés, toujours selon le Washington Post.

Android : au moins 250 jeux vous espionnent

Soumis par fredericmazue le

Ceci selon un article du New York Times. Au moins 250 jeux Android espionnent leurs utilisateurs, même lorsqu'ils ne jouent pas, via le micro de l'appareil.

Tous ces jeux embarquent le mouchard, pardon le logiciel Alphonso, développé par la startup du même nom. Lors de leur installation, les jeux en question demandent l'accès au micro du terminal, ce qui est en général accordé par l'utilisateur, surtout si celui-ci est une jeune personne. Alphonso est présent dans des jeux très populaires auprès des enfants, comme Honey Quest ou Teeth Fixed. Après quoi Alphonso ouvre le micro et analyse ce que vous regardez à la télévision et ce que vous écoutez comme musique (Alphonso a signé un partenariat avec l’application de reconnaissance musicale Shazam). Le tout à des fins de ciblage publicitaire, évidemment.

Devant la polémique déclenchée par l'article du New York Times, Ashish Chordia, le dirigeant d’Alphonso, a tenu à réagir. Tout d'abord pour souligner que le mouchard est bien mentionné dans les conditions d’utilisation de chaque jeu. Ensuite pour préciser que le  tracker publicitaire n’écoute en aucun cas les conversations privées des utilisateurs.

Ashish Chordia précise que de toutes façons les utilisateurs en sont conscients, puisqu'ils ont donnés les droits d'accès au micro aux applications. Mais il ne précise pas comment le tracker se rend compte qu'il entend une conversation privée et ferme alors pudiquement ses indiscrètes oreilles :-)

Microsoft se serait faite voler une base de données contenant les vulnérabilités de ses logiciels

Soumis par fredericmazue le

En 2013, les firmes Apple, Twitter, Facebook et Microsoft se sont faites pirater par un groupe de cybercriminels talentueux. A l'époque, Microsoft est restée très discrète sur les conséquences potentiellement graves de ce piratage.

Ceci selon une information exclusive Reuters qui s'appuie sur les déclarations de 5 ex-employés de la firme.

Selon Reuters, l'attaque a été réalisée par un groupe de cybercriminels de très haut niveau, connu sous différents noms : Morpho, Wild Neutron ou encore Butterfly. A l'époque, le groupe a exploité des vulnérabilités Java pour compromettre des Macintosh des employés  ;-) :-) et pénétrer sur le réseau de l'entreprise.

Cette attaque aurait permis le vol d'une base de données au contenu pour le moins sensible :  les bugs et failles critiques en attente de correctifs au sein des logiciels Microsoft, Windows inclus. Selon Reuters, les failles concernées ont toutes été corrigées dans les quelques mois qui ont suivi le piratage.

Microsoft s'est efforcée de déterminer si ce vol données a pu servir pour attaquer d'autres systèmes de part le monde. Les conclusions ont été négatives, mais toujours selon Reuters, Microsoft n'a pas été en mesure d'assembler suffisamment d'éléments pour en être certaine.

Microsoft ne fait pas de commentaires sur cette affaire, se limitant à cette réponse faite aux interrogations de Reuers : Nos équipes de sécurité surveillent activement les cybermenaces pour nous aider à établir des priorités et à prendre les mesures appropriées pour protéger les clients.

Piratage Instagram : bien plus grave que l'on ne pensait avec plus de 6 millions de compte compromis

Soumis par fredericmazue le

La semaine dernière nous apprenions qu'Instragram avait été victime d'un piratage. Des comptes de personnalités, telles que Beyonce, Neymar, Leonardo Di Caprio ou encore Zinedine Zidane avaient été touchés. Des données de célébrités volées sur un réseau social, c'est tellement fréquent qu'on n'y fait même plus attention :-) Mais il s'agit en fait d'un piratage de très grande ampleur.

Le fait est que, souvent, les titulaires des comptes, célébrités ou non, ont des mots de passe si faibles qu'ils sont facilement devinés, après quelques essais en force brute. Mais cette fois il ne s'agit pas de ça.

Une faille dans une API d'Instagram a permis un piratage massif. Un billet sur le blog d'Instagram reconnaît l'incident et évoque une réparation rapide de la faille. Toutefois, selon certains experts en sécurité, la faille est restée en place douze heures après sa découverte.

Les pirates ont ainsi aspiré les données de plus de 6 millions de comptes au rythme de 500 000 comptes à l'heure. Les données volées consistent en des adresses mails et des numéros de téléphone.

Instagram n'est pas en mesure de savoir quels comptes ont été compromis. Une faible pourcentage dit le billet. 6 millions sur 700, c'est peu de ce point de vue :-) Les mots de passe n'ont pas été révélés précise le billet. L'expression pas révélés plutôt que pas dérobés donne à penser que les mots de passe sont cryptés chez Instagram et que les hash des mots de passes ont été volés avec le reste, ce qui peut éventuellement poser des problèmes potentiels, selon le cryptage utilisé. D'ailleurs le billet recommande aux utilisateurs d'Instagram de surveiller toute activité suspecte sur leurs comptes.

Comment les données ont elles été dérobées ? A partir d'une version obsolète de l'application mobile d'Instagram, la 8.5.1, alors que la version actuelle est la 12.0.0.

Kaspersky lab explique dans un communiqué "Les chercheurs [de Kaspersky Lab] ont ainsi remarqué que la vulnérabilité s’était logée dans la version mobile d’Instagram 8.5.1, lancée en 2016 (la version actuelle est 12.0.0). La procédure d’attaque est relativement simple : en utilisant la version obsolète de l’application, les cybercriminels ont utilisé la fonction de réinitialisation du mot de passe et intercepté la requête en utilisant un Proxy web. Ensuite, ils ont sélectionné une victime et envoyé une requête au serveur d’Instagram sous le nom d’utilisateur ou l’identifiant de la victime. Le serveur renvoie ensuite une réponse JSON comportant les informations personnelles de la victime qui incluent des données sensibles telles que le numéro de téléphone et l’email."

Onliner : un spambot contenant 711 millions de comptes mails compromis

Soumis par fredericmazue le
Image

Voici une découverte de taille faite par un chercheur en sécurité qui s'identifie par le pseudonyme Benkow, un serveur de spam ou spambot, baptisé 'Onliner' et contenant plus de 711 millions de compte mails compromis

Dans son billet, Benkow commence par recenser les moyens dont les cybercriminels disposent pour envoyer du spams, opération nécessaire pour répandre des malwares. Les temps changeant, la bonne vieille méthode qui consistait à poster dans des serveurs mal configurés ou carrément en open relay ne fait plus recette. Ces serveurs sont (heureusement) de plus en plus rares, et les serveurs existants sont blacklistés depuis longtemps pour tous les outils antispams.

Reste l'envoi des mails à partir de sites dont les CMS (WordPress, Joomla,) n'est pas à jour, et donc contenant des failles de sécurité permettant d'y uploader un script PHP pour expédier les mails. Ca ça marche toujours très bien, et les cybercriminels disposent même d'outils automatisés par hacker les sites par milliers et les gérer globalement à distance.

Puis vient l'envoi directement dans des serveurs SMTP propres sur eux, mais dont les comptes de messagerie - domaine, utilisateur, mot de passe et port - sont connus.

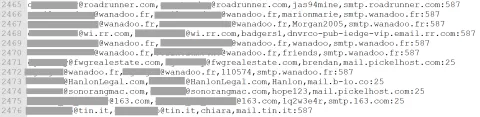
Vous pensez peut-être que de telles données, si elles existent, ne sont pas massives ? Vous avez tort, le serveur de spam Onliner découvert, serveur qui spamme en envoyant les mails en masse à travers des comptes légitimes, détient, selon Benkom, 711 millions de données de comptes. Des données qui ont été volés ici et là sur le web, au cours de divers piratages, pour être regroupées ici. Des donnés complètes, comme le montrent les deux captures ci-dessous, qui permettent la connexion à un serveur SMTP et l'envoi de mails. Pour l'occasion, ces captures montrent aussi, hélas, que les mots de passe faibles restent une mauvais pratique persistante.

Benkow dit travailler avec les autorités afin de parvenir à débrancher le serveur Onliner qui est situé aux pays-Bas. Parallèlement, il a communiqué les données compromises à Troy Hunt, un chercheur en sécurité connu pour gérer le site 'Have I been pawned' qui permet de savoir si vos données personnelles ont été compromises. Allez y faire un petit tour, des surprises vous y attendent :-)

Si vous y apparaissez, ce n'est pas forcément une catastrophe. Peut-être, depuis le moment où vos données ont été volées, avez-vous changé votre mot de passe. Si oui c'est ok. Si non, il faut le faire d'urgence. Et bien sûr en choisissant un mot de passe fort !

Plus généralement, cette découverte de Onliner devrait inciter chacun à changer ses mots en passe pour l'occasion.

La police de Londres utilise encore majoritairement Windows XP

Soumis par fredericmazue le

La semaine dernière nous vous rapportions que le porte-avions britannique dernier cri, le HMS Queen Elizabeth, embarque des ordinateurs qui tournent avec Windows XP. Aujourd'hui, MsPowerUser nous apprend que la police britannique fait de même.

En effet, selon MsPowerUser, ce sont 18 000 PC de la police britannique qui tournent avec Windows XP, un système d'exploitation obsolète que Microsoft ne maintient plus depuis avril 2014. 18 000 machines c'est la majorité du parc de la police britannique qui malgré tout tente de remédier à la situation, mais non sans difficultés, ainsi que l'explique un porte-parole du parti conservateur londonien.

La police travaille à mettre à niveau son matériel, mais ce faisant se trouve comme un poisson nageant au milieu d'un banc de requins. Il est vital que la police ait les moyens de mettre à niveau avant qu'une nouvelle cyberattaque ait des implications sur toute la nation.

Les PC mis à niveau le sont vers Windows 8.1 ce qui représente 14 000 PC actuellement. Seuls 8 PCs ont été mis à niveau vers Windows 10.

La police de Londres a accès à une grande quantité d'informations privées concernant les citoyens de Londres. Des données qui pourraient donc se retrouver compromises en cas d'une cyberattaque visant ce réseau d'ordinateurs au système d'exploitation obsolète. 

Une partie du code source de Windows 10 en fuite sur le web

Soumis par fredericmazue le

The Register rapporte qu'environ 32 téraoctets de données concernant Windows ont fuité sur le web il y a quelques jours. Dans ces données se trouvent notamment des builds Windows 10 publiques ou non, et une partie du code source de Windows 10.

Toutes ces données auraient été dérobées par deux hommes arrêtés la veille au Royaume-Uni, dans le cadre d'une enquête concernant un accès non autorisé au réseau de Microsoft. L'un de ces deux hommes au moins aurait communiqué ces données au site Beta Archives sur lequel elles ont été publiées.

Dans toutes ces données, seul 1,2 Go sont effectivement du code source Windows 10, précise The Verge. Ce code source fuité est une partie du code partagé par Microsoft avec ses partenaires, dans le cadre du programme Shared Source Initiative. Ce programme est conçu pour permettre à des grands comptes, des fabricants de matériel ou à des organisations gouvernementales principalement, d'étudier le code source de Windows.

Le code source fuité concerne les pilotes Wi-Fi intégrés à Windows, le support de l'USB, le stockage, ainsi que du code concernant Windows 10 sur architecture ARM.

Microsoft a reconnu l'authenticité du code source publié, en précisant que pour elle il s'agit d'une fuite mineure.

Il est toutefois envisageable que des cybercriminels examinent ce code à la loupe afin d'y déceler d'éventuelles failles de sécurité.

Le site Beta Archives a rapidement retiré tous ces éléments dès que la nouvelle de leur publication s'est répandue dans la presse. Les responsables de Beta Archives assurent avoir pris cette décision par eux-mêmes, sans avoir reçu de demande de la part de Microsoft.

Cellebrite : le hacker hacké !

Soumis par fredericmazue le

La plaisanterie n'est vraiment pas nouvelle, mais elle amuse toujours. Cellebrite, une société israélienne qui vend notamment un outil pour permettre aux enquêtes de polices et autres gouvernements d'extraire des données de nombreux modèles de smartphones, s'est faite hacker.

Cellebrite s'est faite connaître à l'époque du bras de fer entre le FBI et Apple. Le premier demandant au second de déverrouiller l'iPhone appartenant à l'un des tireurs de San Bernardino. Apple ayant refusé et étant resté sur ses positions bec et ongles, le FBI a fait apple à des tiers, dont la société Cellebrite.

Aujourd'hui c'est Cellebrite qui s'est fait aspirer des données, nous apprend MotherBoard selon qui 900 Go de données ont été dérobées.

Cellebrite a reconnu l'incident admettant un accès non autorisé sur un serveur Web. Le serveur contenait un backup de la base de données de l'ancien système dont se servait Cellebrite pour gérer ses licences utilisateur. Les données volées sont des informations basiques de contact - Cellebrite dixit - ainsi que des mots de passe hachés.

Selon MotherBoard qui a vérifié la validité des informations de contact, les données volées ne se résument pas à cela. Auraient ainsi été volées une grande quantité de données techniques concernant les produit Cellebrite.

Les données contiendraient encore des logs des machines de Cellebrite, des fichiers de preuves extraits de smartphones saisis, ainsi que des informations qui montreraient que Cellebrite ne fait pas uniquement commerce avec les gouvernements d'états propres sur eux, mais aussi avec des régimes autoritaires comme la Russie, les Emirats arabes ou encore la Turquie.

Selon Motherboard toujours, les timbres à date des fichiers volées montrent que de ce piratage, si découvert récemment, a été effectué l'année dernière.

Des ultrasons pour cibler les publicités ou identifier les utilisateurs du réseau Tor

Soumis par fredericmazue le
Image

Si la suggestion de Donald Trump de revenir aux courriers postaux pour remédier aux problèmes de sécurité fait sourire, le nouveau président des Etats-Unis a au moins raison sur un point : dans le tout ordinateur d'aujourd'hui, plus personne ne sait exactement ce qui se passe. Ou du moins personne n'est conscient de tout tout le temps.

D'autant moins que l'imagination des hackers (noirs ou blancs) ne connaît pas de limite. C'est ainsi que six chercheurs en sécurité, lors du Black Hat Europe qui s'est tenu fin 2016, ont présenté un nouveau type d'attaque que l'on pourrait baptiser attaque aux ultrasons croisée.

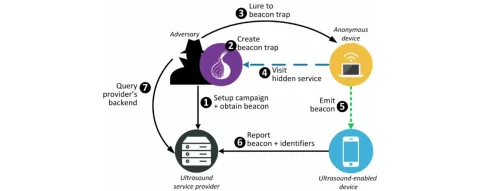
L'idée est simple : si les humains ne peuvent entendre les ultrasons, les micros des smartphones le peuvent. Alors il suffit dans des spots publicitaires diffusés à la radio ou à la télévision, d'émettre des ultrasons qui seront captés par le smartphone allumé qui traîne à côté de vous. Le smartphone, si bien sûr y tourne une application capable de réagir aux ultrasons, enverra alors des données à l'annonceur qui pourra ainsi faire le lien entre vos différents terminaux et vous proposer de la publicité mieux ciblée ou adaptée au contexte de l'instant.

Mais il est possible d'aller beaucoup plus loin. Selon Vasilios Mavroudis, un des six chercheurs susmentionnés, il est possible par ce moyen d'obtenir la vraie identité d'utilisateurs du réseau Tor, ce réseau en couches qui en principe permet de surfer sur le Net dans un parfait anonymat. C'est grâce au réseau Tor qu'Edward Snowden a pu contacter des journalistes au nez et à la barbe de la NSA au début de l'affaire PRISM. Mais à partir de maintenant ceux qui ce sentent des vocations à la Snowden devront éteindre leurs smartphones.

En effet, explique Vasilios Mavroudis , il suffit que des sites Web embarquent du code JavaScript - éventuellement injecté par une bonne vielle attaque XSS à la papa pour le coup - qui émettra des ultrasons au moyen de l'API HTML5. Si à ce moment un internaute surfe via Tor mais que son smartphone est allumé, celui-ci réagira aux ultrasons et enverra des informations telles que IP réelle (du smartphone) et localisation à ceux qui voudront connaître son identité. A partir de là, il suffit de soumettre l'opérateur telecom à la question pour obtenir l'identité de l'internaute. De la même façon, les autorités pourraient contraindre les annonceurs à fournir les informations qu'ils recueilleraient par ce procédé, afin d'identifier des internautes.

Il faudra peut-être un jour dresser le chien de la maison (qui lui entend les ultrasons) pour qu'il sorte de sa niche et aboie en cas de telles attaques :-)

Commentaire actu