vol de données

Domino's Pizza rançonné par le groupe Rex Mundi

Soumis par fredericmazue le

Le 9 juin dernier, les sites français et belge de Domino'S Pizza ont été victime d'une attaque informatique effectuée par le groupe de hackers Rex Mundi (en latin : Roi du monde)

Domino's Pizza a reconnu l'attaque sur son compte Twitter, expliquant pour l'occasion que ses sites utilisent un système de cryptage des données commerciales. Cependant les hackers qui ont réussi cette attaque sont des professionnels aguerris qui probablement sont venus à bout du système de cryptage.

Ont pu être volées des données personnelles de 650 000 clients telles que nom, prénom, adresse, numéro de téléphone, digicode, étage et numéro d’appartement. Ainsi que des mots de passe, que Domino'sPizza recommande de modifier par sécurité. Si l'entreprise n'évoque là que son site, il est évident que tous les clients de Domino's Pizza doivent également changer leur mot de passe sur d'autres sites, s'ils y utilisent le même.

Aucune donnée bancaire n'a pu être dérobée car les sites Domino's Pizza n'acceptent pas les paiements en ligne.

Rex Mundi, connu pour s'attaquer à de grosses entreprises dans le monde de la finance, comme par exemple Dexia,  Americash Advance ou Créditpret a fait parvenir une demande de rançon à Domino's Pizza. 30 000 euros, ou bien les données dérobées seront publiées. Le groupe avait indiqué sur son compte Twitter "Si vous êtes un client de Domino's Pizza, sachez que nous leur avons proposé de ne pas publier vos données en échange de 30 000 euros". Le compte a été fermé depuis.

L'ultimatum était fixé à lundi 20 heures, mais l'entreprise est restée inflexible, se disant "plus que jamais déterminée à ne pas répondre au chantage de quelque organisation criminelle que ce soit". Une plainte a été déposée auprès du procureur de la République.

Alex Kibkalo a été condamné à trois mois de prison

Soumis par admin le

Alex Kibkalo est un ancien architecte en chef chez Microsoft. Mécontent d'être mal noté par sa hiérarchie,  il avait divulgué des préversions de Windows 7 et de Windows 8. Il avait aussi divulgué des documents et des mémos internes, ainsi qu’une version de « Activation Server Software Development Kit », un outil utilisé par Microsoft pour la protection contre le piratage.

Pour connaître l'origine de ces fuites, Microsoft avait à l'époque accédé à des contenus de mails sur des comptes de messagerie Hotmail. Confondu, Alex Kibkalo avait reconnu les faits.

Microsoft avait demandé une compensation financière de 22,5 millions de dollars, ce qui n'a pas été retenu par la cour. En revanche, selon le site russe MS Insider Alex Kibkalo a été condamné à trois mois de prison. Il sera libéré le 19 juin prochain car le temps de prison déjà effectué pendant le procès est décompté de sa peine.

Vos selfies sont des photos d'identités pour la NSA

Soumis par fredericmazue le

Nouvelle révélation sur les pratiques de la NSA dans le cadre de l'affaire Snowden. Encore une... :-)

Depuis environ 4 ans la grande mode est aux selfies, ces photos de soi-même que le prend soi-même avec son smartphone et que très souvent l'on poste sur les réseaux sociaux.

Le New York Times révèle dans son édition d'hier avoir eu connaissance d'un document qui montre que depuis environ 4 ans - quelle coïncidence... - la NSA intercepte des millions de photos d'internautes de façon à alimenter son programme de reconnaissance faciale.

Les photos sont collectées sur Facebook bien entendu, mais aussi depuis des mails, des SMS, des tchats vidéo, etc.

D'après le document auquel le New York Times a eu accès et qui date de 2010 "Il s'agit de déployer tout un arsenal pour exploiter numériquement les indices qu'une cible laisse derrière elle, dans ses activités courantes sur internet, afin de recueillir des informations biographiques et biométriques".

Le programme de la NSA ne serait pas toujours parfait. Il aurait fait des erreurs grossières, mais il peut aussi être très efficace. Il aurait ainsi réussit à mettre en correspondance la photo d'un homme chauve avec la photo du même homme portant des cheveux et portant des vêtements différents de ceux de la première photo. Les photos avaient également été prises dans des endroits différents.

La loi américaine ne prévoit pas  protection des données liées à la reconnaissance faciale. Cependant la NSA doit avoir le consentement de la justice américaine pour collecter les photos des citoyens américains. Mais l'on sait que la NSA s'arrange assez facilement avec cette question. Quant à la collecte de photos de personnes non américaines...

eBay piraté ! 145 millions d'utilisateurs potentiellement touchés

Soumis par fredericmazue le

Mercredi 21 mai, le géant américain du commerce en ligne eBay a publié un billet indiquant avoir été victime d'un piratage informatique.

Le procédé employé par les pirates n'est pas indiqué, mais le billet laisse à penser que ceux-ci ont obtenu des logins d'employés grâce à du phishing. Au final, les pirates ont pu se connecter au réseau interne d'eBay et accéder à la base de données clients pendant une période allant de fin février à début mars.

eBay n'indique pas combien de ses clients sont concernés. Cependant cet accès à la base de données clients laisse penser que les 145 millions de clients d'eBay sont concernés.

D'après la société, seules ont été volées des informations personnelles : nom, mot de passe crypté, adresse mail, adresse physique, numéro de téléphone et date de naissance. eBay assure que les informations bancaires de ses clients n'ont pas été touchées par ce piratage, ces informations étant stockées dans une autre base de données et chiffrées.

eBay précise encore ne pas avoir connaissance d'utilisation frauduleuse des données dérobées, mais recommande néanmoins à ses clients de changer leur mot de passe. Tous les clients concernés par le piratage en seront informé personnellement par mail.

Commentaire actu

Anonyme (non vérifié)

Les géants se font attaquer un par un ces derniers temps mais c'est inconcevable de penser qu'un employé de chez eBay se fasse avoir par le phishing. Chez Google par exemple, les employés sont obligés de faire une double authentification via clé USB. Pour les particuliers dans des cas pareils, il faut changer les mots de passes le plus tôt possible et recourir à une protection anti-phishing performant comme Lastpass, à la fois gestionnaire de mots de passes.

ven, 20 Jun 2014 - 19:06 Permalien

Un nouveau vol de données personnelles chez Orange

Soumis par fredericmazue le

Dans un billet publié dans ses pages d'assistance, Orange a informé sa clientèle avoir été victime d'un vol de données informatiques. C'est la deuxième fois en peu de temps. Fin janvier de cette année, Orange avait annoncé avoir été victime d'une intrusion au cours de laquelle des données personnelles de ses clients avaient été dérobées. Seuls 3% de ceux-ci étant concernés, était-il alors précisé.

Cette fois, c'est la plateforme technique d'envoi de courriers électroniques et de SMS dont Orange se sert pour ses campagnes commerciales qui a été victime d'une intrusion... le 18 avril dernier. Cette intrusion a entraîné la copie d'un nombre limité de données personnelles concernant des clients et des prospects, explique Orange sans préciser le nombre de personnes touchées.

Ont été dérobés des noms et prénoms, ainsi que des adresses mails, des numéros de téléphone mobile et fixe, des noms des opérateurs mobile et fixe, ainsi que des dates de naissance, dans la mesure où ces données ont été renseignées.

Comme la présence de noms d'opérateurs dans ces données le laisse comprendre, il n'y a pas que les clients d'Orange qui sont susceptibles d'être victimes de ce piratage. Toute personne étant référencée sur cette plate-forme dédiée aux campagnes commerciales est potentiellement victime.

Orange affirme que toutes les personnes touchées ont été  averties personnellement et invite à la vigilance en indiquant que les données dérobées sont susceptibles d'être utilisées dans des tentatives de phishing par mail bien sûr, mais aussi par SMS ou par téléphone.

Une backdoor dans les Samsung Galaxy ?

Soumis par fredericmazue le
Image

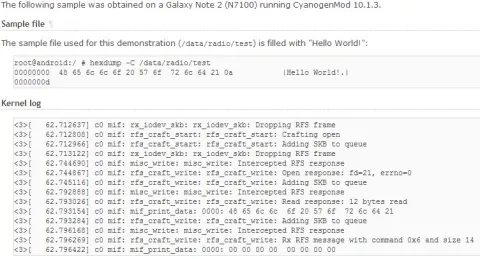
Oui, selon les développeurs de Replicant OS, une version alternative d'Android. Dans un billet technique ceux-ci assurent que les smartphones Samsung Galaxy qui tournent avec des versions propriétaires d'Android comportent une backdoor qui permet d'accéder aux données stockées sur l'appareil.

Le billet explique que le logiciel propriétaire est en charge des communications avec le modem du smartphone, via le protocole IPC de Samsung qui implémente une classe de requêtes connues sous le nom de commandes RFS, qui rend le modem capable d'effectuer des opérations d'entrée/sortie.

"Puisque le modem exécute un logiciel propriétaire, c'est comme si était offert un accès OTA (Over The Air) susceptible d'être utilisé pour lancer des commandes RFS et  accéder au sytème de fichiers du smartphone", expliquent-ils. Le smartphone est donc un espion potentiel qu'il est possible d'activer à distance, non seulement pour y lire des données, mais aussi pour activer la caméra, le micro, le GPS, bref toutes opérations d'entrée/sortie. Et la suite du billet expliquent comment procéder.

Les smartphones concernés sont les Nexus S, Galaxy S, S2, S3, Note, Note 2 et Tab 2. La présence de la backdoor est elle intentionnelle ou accidentelle ? Le billet ne répond pas à cette question.

Pirater un site web devient légal

Soumis par fredericmazue le

Depuis le 18 décembre 2013 (article de loi n°2013-1168 - art. 25) "fouiller" dans un site ou une application web à la recherche de failles de sécurité devient possible et tout à fait légal. 

"C'est une excellente nouvelle ! Les internautes français sont de plus en plus intéressés et de mieux en mieux informés sur les risques liés à la sécurité de leurs données communiquées sur les sites web. Tester est un droit, y compris tester la sécurité du site sur lequel on navigue : sites marchands, bancaires ou autres".  Mohammed BOUMEDIANE, président de HTTPCS.

Une bonne nouvelle ?

Pas si sûr pour les sites non sécurisés, qui peuvent tomber entre les mains de personnes malveillantes.

En effet, 80% des sites web français ne sont absolument pas sécurisés et sont criblés de failles critiques qui permettent l'accès aux bases de données des clients, à leurs informations personnelles, à la configuration des serveurs, aux mots de passe et encore bien d'autres informations sensibles.

Cette loi qui vient de changer va sûrement redessiner le web et les sites vont être dans l'obligation de mieux sécuriser leurs données et les informations de leurs internautes.

Une sécurisation qui  jusque-là était réservée aux seuls grands sites web.

Mohammed BOUMEDIANE, président de HTTPCS. 


Piratage monstre chez Target... et ailleurs

Soumis par fredericmazue le
Web

A la fin de l'année 2013, le groupe de distribution américain Target a été victime d'un piratage monstre, sans doute le plus gros piratage informatique de l'histoire aux Etats-Unis.

Ce sont d'abord les données bancaires de 40 millions de clients qui ont été dérobées. Ce que le groupe a reconnu en assurant que l'utilisation frauduleuse de ces données était faible.

Mais, ayant poussé plus loin ses investigations, Target vient de reconnaître que ce sont en fait 110 millions de ses clients qui sont impactés. En effet, aux 40 millions précédents s'ajoute le vol de données personnelles de 70 millions d'autres personnes, à priori différentes, même s'il se trouvera forcément des malchanceux qui feront partie des deux groupes de victimes. Les données dérobées sont des noms, des adresses postales, des numéros de téléphone et des adresses e-mail.

Target fait son mea-culpa dans un communiqué de presse écrit de la plume de Gregg Steinhafel, directeur général du groupe : "Je sais que c’est frustrant pour nos visiteurs d’apprendre que ces informations ont été volées et nous sommes vraiment désolés qu’ils aient à supporter cela."

D'après le Daily Mail, Target n'est pas la seule victime de ce piratage monstre. D'autres grandes enseignes auraient été touchées. Parmi elles, toujours selon le Daily Mail, seule Neiman Marcus, une chaîne de grands magasins haut de gamme, a reconnu s'être fait dérobr 40 millions de numéros de cartes de crédit.

Les auteurs de ce piratages se situeraient en Europe de l'Est.

Pour vous dire le temps que vous aller mettre, Google Maps examine le temps que vous avez mis

Soumis par fredericmazue le
Web

Alors que Facebook vient d'être mis en accusation pour violation de la vie privée,  des explications données par un ancien ingénieur de Google vont ajouter un peu d'huile sur le feu des pratiques des géants de l'Internet.

Richard Russell, ancien ingénieur Google, a en effet expliqué sur Quora comment Google Maps estime les temps de trajets d'un point à un autre.

Bien sur, il y a un algorithme qui étudie des données complexes, telles que le kilométrage, la limitation de vitesse, etc. Mais il n'y a pas que ça. Google collecte également des données en temps réel sur les déplacements. Ces données sont constituées à partir de la géolocalisation des smartphones.

Ainsi lorsque Google Maps vous annonce que vous mettrez 10 minutes pour vous rendre d'un point A à un point B, il n'est pas du tout impossible que Google Maps vous donne en fait le temps que vous avez mis la semaine dernière pour faire ce trajet dans des conditions de circulation relativement identiques :-)

Facebook poursuivi en justice pour violation de la vie privée

Soumis par fredericmazue le
Web

A nouveau, Facebook est mis en cause pour manque de respect de la vie privée, mais cette fois, l'affaire ira devant les tribunaux.

Selon l'AFP, deux utilisateurs américains du réseau social ont déposé une plainte au nom d'un collectif d'utilisateurs.

Facebook est accusé d'intercepter et d'analyser systématiquement les messages privés, ainsi que d'en suivre les liens qui y sont éventuellement incorporés. Ces analyses de contenus de messages serviraient à générer des profils des utilisateurs et de leurs activités sur Internet. Les résultats des analyses seraient ensuite partagées avec des annonceurs publicitaires et autres acteurs marketing.

Les accusateurs se fondent sur des révélations de la société High Tech Bridge et ils soulignent que si les messages apparaissant sur les "murs" sont visibles à plusieurs autres utilisateurs, les messages privés, par définition doivent être strictement privés. Selon eux les pratiques de Facebook violent la loi sur les communications électroniques.

Facebook a pour l'instant démenti catégoriquement : "Ces accusations n'ont aucun fondement et nous nous défendrons vigoureusement".