vol de données

Piratage massif du site de TF1, 1,9 millions de clients concernés

Soumis par fredericmazue le

C'est le premier piratage massif de l'année 2015 en France. Il ne sera pas fait attendre très longtemps, car il a été révélé le 2 janvier par le site Zataz qui a été contacté par les hackers responsables de l'attaque.

Il s'agit d'une bonne vieille attaque par injection SQL, tout ce qu'il y a de classique, mais ô combien efficace, puisque les données de 1,9 millions d'utilisateurs ont été dérobées.

TF1 qui a communiqué sur cette affaire, confirme l'incident, mais précise que c'est le site de son prestataire Viapresse, qui s'occupe de l'espace abonnement du groupe, qui a été piraté.  

Viapresse a tenu, de son côté à rassurer ses clients, en déclarant que les données dérobées ne sont pas des données bancaires : "Il ne s’agit en aucun cas des données bancaires des clients du kiosque presse TF1. En effet, Viapresse ne stocke pas et n’a pas accès aux données des cartes bancaires ; les transactions étant effectuées depuis les plateformes sécurisées mise à disposition par les banques."

De leur côté les pirates affirment détenir des données sensibles, comme des mots de passe non cryptés, qui leur ont permis d'accéder à des comptes mails des clients. Il affirment encore détenir des RIB, qui seraient dans ce cas des RIB de partenaires de Viapresse.

Cependant, d'après Zataz, qui a publié un complément d'informations  au sujet de ce piratage, une deuxième faille aurait bel et bien permis le vol de données bancaires, incomplètes, et à priori périmées, puisque datant de 2008.
7 millions de comptes compromis, Dropbox réfute tout piratage de ses services

Soumis par fredericmazue le

Après iCloud et SnapChat, Dropbox se retrouve victime de la bonne vieille loi des séries. Des pirates assurent posséder 7 millions de données de connexions - nom d'utilisateur / mot de passe - et en on publiés 400 sur Pastebin pour prouver leurs dires et donner du crédit à leur demande de rançon en Bitcoins sonnants et trébuchants.

Pas de chance pour Dropbox. D'autant moins de chance que la semaine dernière Edward Snowden, dans une interview vidéo, avait demandé aux internautes d'abandonner Dropbox qui juge trop faiblement sécurisé et en lequel il voit une menace pour la confidentialité des donnés de ses utilisateurs.

Dropbox a immédiatement réagi en publiant un billet de blog qui affirme qu'aucun piratage n'a eu lieu sur ses serveurs. Dropbox reconnait que des données ont bien été volées, mais via d'autres services que le sien. Dropbox ajoute avoir mis des mesures en place, pour notamment, réinitialiser un mot de passe dès qu'une activité suspecte est détectée sur un compte utilisateur.

Des photos de SnapChat piratées !

Soumis par fredericmazue le

Le principe de SnapChat, c'est que les publications y sont éphémères. Le côté attractif de la chose, surtout pour un public très jeune - SnapChat revendique 100 millions d'utilisateurs de moins de 17 ans - c'est qu'il est possible d'y publier des photos qui ne seraient pas publiées dans d'autres conditions.

Vous avez compris qu'il s'agit de photos osées, pour ne par dire plus, qui se cachent derrière la fugacité.

Seulement voilà, il existe des applications tierces pour poster dans SnapChat et stocker au passage le contenu des publications. Ainsi SnapSave et son site snapsave.com. Snapsave.com vient de se faire pirater et ce sont 13 Go de données provenant d'environ 200 000 comptes qui ont été dérobées.

Dans ces données se trouvaient de nombreuses photos qui ont été publiées 4Chan. Des photos qui dans ce contexte ont un caractère pédophile indéniable.

SnapChat semble hors de cause dans cette affaire, ce qui ne l'a pas empêcher d'ouvrir tout grand le parapluie :

Nous confirmons que les serveurs de SnapChat n'ont pas été compromis et qu'ils ne sont pas la source de ces fuites. Les Snapchatters sont victimes d'applications tierces utilisées pour envoyer et recevoir des Snaps, une pratique que nous prohibons dans nos conditions d'utilisation, précisément parce que cela peut compromettre la sécurité. Nous surveillons attentivement l'App Store et de Google Play pour détecter ces applications tierces illégales, et nous avons obtenus le retrait de nombre d'entres elles.

Le site snapsave.com est fermé au moment où nous écrivons ces lignes.

Celebgate : une conséquence inattendue... pour Google

Soumis par fredericmazue le

L'affaire des photos de stars nues dérobées sur le cloud d'Apple, affaire surnommée désormais Celebgate, vient d'avoir une conséquence inattendue.

Vous pensiez que les stars attaqueraient Apple en justice ? Et bien non... elles attaquent Google via le cabinet du célèbre avocat de stars Martin Singer.

Pour ce cabinet, c'est Google le plus grand fautif dans l'affaire Celebgate et 100 millions de dollars de dommages et intérêts lui sont demandés.

Le cabinet Martin Singer estime que Google n'a pas été suffisamment réactif pour retirer des résultats de recherche les liens pointant vers les pages des sites diffusant les photos des stars nues.

Le reproche va d'ailleurs très au-delà du manque de réactivé. Selon Martin Singer, Google aurait même traîné les pieds volontairement, profitant ainsi du trafic généré par l'affaire Celebgate pour gagner des millions en revenus publications sur le dos des victimes.  

5 millions de comptes Gmail et mots de passe dans la nature !

Soumis par fredericmazue le
Image

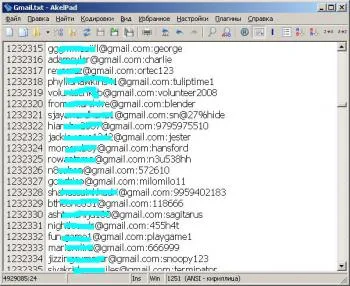
Selon le site The Daily Dot qui a révélé le premier l'information, 5 millions de noms d'utilisateurs associés à des mots de passe ont été publiés sur un forum russe par un pirate russe du nom de tvskit.

Selon ce tvskit, qui assure qu'il a publié afin que "chacun puisse faire des vérification personnelles", 60% de ces associations nom d'utilisateur/mot de passe sont valables. La question étant de savoir ce que valable signifie exactement en l'occurrence.

Google qui a été contacté sur cette "fuite" a publié un billet reconnaissant la réalité des faits, tout en minimisant grandement le problème.

Tout d'abord, Google assure qu'il n'y a pas eu de problème de sécurité au sein de ses services. Ensuite, toujours selon Mountain View, 2% seulement des combinaisons nom d'utilisateurs / mot de passe seraient valables et/ou auraient été utilisées de manières malveillantes. En outre, Google souligne pour l'occasion que ses services sont dotés d'une protection qui réagit en cas de tentative de connexion inhabituelle, comme depuis une localisation inédite, et/ou depuis un nouvel appareil.

Google souligne très clairement que ces données ne correspondent pas, ou pas forcément, à des comptes sur ses services. Pour Mountain View les données en question ont été obtenues différemment, probablement via des campagnes de phishing. Que les adresses fuitées soient des adresses Gmail ne signifiant à priori rien de particulier, car des adresses mail (et donc Gmail) sont très souvent utilisées en guise de nom d'utilisateur sur divers sites Internet.

Cependant, après avoir minimisé - disons après avoir ouvert le parapluie :-) - Google souligne aussi la gravité de la fuite.

Le danger réside dans la négligence, ou dans l'excès de confiance, que peuvent manifester les utilisateurs. Nombreux sont en effet ceux qui utilisent le même mot de passe pour différents services sur Internet, qu'il s'agissent d'un service Google, d'un compte bancaire, ou d'un service lambda.

Autrement dit, si votre mot de passe favori a été compromis sur un site lambda, dont vous avez même oublié que vous y avez un compte, il est possible que d'autres de vos comptes, très important ceux-là, soient compromis du même coup.

C'est pourquoi Google recommande d'utiliser un mot de passe très fort et réservé à ses services.

De notre côté, nous vous recommandons de changer tous vos mot de passe associés à vos adresses Gmail, par précaution, au cas où ceux-ci seraient compromis.

Stars nues sur le web : Apple va renforcer la sécurité d'iCloud

Soumis par fredericmazue le

Pour Apple, iCloud n'a pas été piraté, et il n'y a pas de problème de sécurité dans l'affaire des photos de stars (souvent nues) qui ont été dérobées et mises en ligne sur le web. Pas de fuites de données explique Tim Cook au Wall Street Journal. Simplement les hackers ont répondu correctement aux question de sécurité pour obtenir les mots de passe de leur victime.

Toutefois, Apple va renforcer la sécurité d'iCloud. Pour l'instant, le service envoie un mail à l'utilisateur lorsqu'il y a tentative de connexion depuis un nouvel terminal ou lors d'une tentative de changement de mot de passe. Désormais, un mail sera envoyé lorsqu'une restauration des données vers un nouvel appareil sera faite.

De plus une notification en push sera envoyée pour chacun de ces 3 cas, ceci pour permettre à un utilisateur dont le compte est attaqué de réagir au plus vite en changeant son mot de passe.

Par ailleurs la firme à la pomme devrait généraliser son système de double authentification.

Si Apple s'estime coupable, c'est seulement en ce qui concerne la sensibilisation de ses clients sur les problèmes de sécurité.

"Quand je prends du recul sur cette terrible affaire et que je me demande ce que nous aurions pu faire de plus, je pense à la sensibilisation" a délcaré Tim Cook au Wall Street Journal.

iCloud piraté : de nombreuses stars nues sur le web

Soumis par fredericmazue le
Image

C'est l'énorme buzz de ce début semaine, le service iCloud d'Apple a été piraté. L'attaquant (ou les attaquants) a réussi à se connecter à un grand nombre de comptes utilisateurs appartenant à des stars de sexe féminins et y a dérobé des photos très indiscrètes, pour ne pas dire plus. Rihanna, Hillary Duff, Jenny McCarthy, Kaley Cuoco, Kate Upton, Kate Bosworth, Keke Palmer, Selena Gomer et Kim Kardashian font parties des victimes parmi beaucoup, beaucoup d'autres. La mode étant en ce moment aux selfies nus, les services cloud de stockage derrière les smartphones deviennent de redoutables paparazzi à l'insu de leur plein gré.

Qui a volé ces photos qui se sont retrouvées sur le web ? Des rumeurs assez folles circulent, rumeurs tournant autour du thème assez classique du hacker qui aurait publié ces clichés par dépit de ne pouvoir les vendre.

Les photos se sont répandues comme une traînée de poudre via certains sites et sur les réseaux sociaux. Twitter, notamment, a réagi en fermant des comptes par lesquels ces photos ont été publiées. Apple de son côté n'a pas réagi à cette affaire.

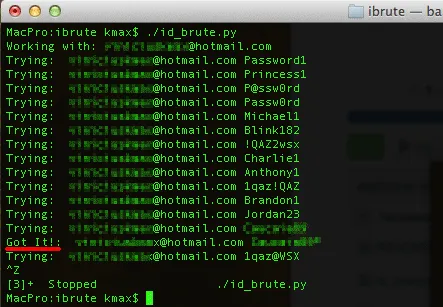
Pourtant la firme à la pomme est montrée du doigt pour défaut de sécurité. Ainsi The Next Web signale un script Python apparu sur GitHub, script qui permet d'attaquer en force brute le service Find My iPhone par lequel le scandale est arrivé.

L'attaque en force brute en question n'a rien de très sophistiquée (comme la plupart des attaques en force brutes d'ailleurs et par définition :-). Il s'agit d'une simple attaque au dictionnaire, ce qui consiste à essayer des connexions avec des mots de passe dits faibles (comme 12345 ou sesame, etc.) contenus dans le dictionnaire.

C'est très simple et c'est ce qui est reproché à Apple : laisser faire sans mettre un verrou au bout de quelques tentatives de connexion infructueuses et/ou ne pas avertir l'utilisateur que des tentatives de connexion sont faites sur son compte.

Mise à jour :

Apple a finalement réagi à cette affaire dans un communiqué. La firme à la pomme s'est dite "indignée" de ce vol massif de photos, et reconnaît, après 40 heures d'enquête, "que certains comptes de célébrités ont été compromis par une attaque très ciblée sur les noms d'utilisateur, mots de passe et questions de sécurité, une pratique qui est devenue trop souvent sur ​​Internet"

Mais, en aucun cas, Apple reconnaît qu'il y  a une faille de sécurité sur iCloud ou sur le service Find My iPhone, préférant rejeter la faute sur ses utilisateurs : "Pour se protéger de ce type d'attaque, nous conseillons  à tous les utilisateurs de toujours utiliser des mots de passe forts, et d'activer la vérification en 2 étapes".

S'il est vrai que dans ce type d'affaire l'insouciance des utilisateurs est souvent de la partie, ce communiqué d'Apple ne satisfera en rien ceux qui estiment qu'en plus de la vérification en 2 étapes, Apple devrait réagir aux tentatives de connexions nombreuses, comme le font de très nombreux autres services.

Commentaire actu

Anonyme (non vérifié)

Faudrait quand même avoir d'autres arguments avant de titrer "iCloud piraté" comme vous la faites. Nombreux sont les lecteurs induits en erreur par un tel titre. Mais je pense que c'est intentionnel de votre part. Mon avis : un tel titre trompeur n'est pas digne de quelqu'un qui s'y entend un minimum en technique.

mer, 3 Sep 2014 - 12:34 Permalien

Orange rappelé à l'ordre par la CNIL pour défaut de sécurité de ses données utilisateurs

Soumis par fredericmazue le

En mars dernier, l'opérateur télécom Orange s'est fait voler des données personnelles de 1,3 millions de ses clients. Concrètement, ce sont des noms, prénoms, date de naissance, adresse électronique et numéro de téléphone qui ont été dérobés. L'opérateur avait averti ses clients à l'époque.

La CNIL a toutefois enquêté sur cette affaire. Dans les conclusions de cette enquête, il apparaît que l'opérateur télécom confiait ses données clients à un prestataire, XL Marketing, pour ses opérations de marketing.

Les mails envoyés lors de ces opérations marketing comportaient un lien de désinscription  à un serveur du prestataire, serveur contenant 700 fichiers clients de l'opérateur et qui a été victime du piratage. "Ces fichiers ont été aspirés le 4 et 5 mars depuis une adresse IP non identifiée", indique la CNIL.

Aux yeux de la CNIL, Orange est doublement coupable de négligence dans cette affaire.

Coupable d'abord pour ne pas avoir réalisé d'audit de sécurité auprès de son prestataire.

Coupable également pour lui avoir transmis ses données de façon insouciante : des fichiers clients ont ainsi été transmis par "simple courriel et sans mesure de sécurité particulière"

Pour ces raison la CNIL rappelle l'opérateur à l'ordre dans un document public mais ne lui inflige pas d'amende.

De son côté, Orange, dont le PDG Stéphane Richard avait signé ne 2013 une charte en matière de respect des données personnelles, indique vouloir être un bon élève dans ce domaine et rappelle que le piratage est un fléau qui touche tout le monde : "On est loin d’être les seuls à s’être fait pirater" a ainsi commenté un porte-parole.

Le site de l'Equipe piraté !

Soumis par fredericmazue le
Image

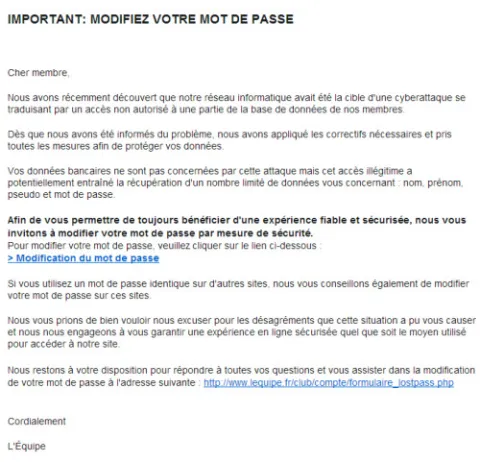
Le site Internet du journal sportif l'Equipe a été piraté et les cybercriminels ont pu dérober des données personnelles d'utilisateurs. Au minimum des noms, prénoms, pseudos et mots de passe. L'Equipê assure que les données bancaires des utilisateurs ne sont pas concernées. 

Nous ne savons pas si les mots de passe étaient codés en clair. L'Equipe ne communique par sur l'incident, mais a contacté par mails les utilisateurs concernés pour les inviter à modifier leurs mots de passe rapidement. Le mail indique aussi à ses utilisateurs que si ceux-ci utilisent le même mot passe sur d'autres sites, ils doivent également en changer sur ces sites.

Il est donc possible que les mots de passe soient stockés en clair sur le site de l'Equipe. Cependant, et plus probablement, il est possible que les mots de passe soient conservés sous la forme d'un hash MD5 sans salage. Or, fait que l'on oublie trop souvent, les cybercriminels disposent d'énormes bases de données de hash MD5 en correspondance avec le mot de passe ne clair. Ce qui revient à dire qu'un vol de hash MD5 est bien souvent équivalent un vol de mot de passe en clair, et cela justifie le conseil donné dans le mail de l'Equipe.

Etes-vous en vente sur e-Bay ?

Soumis par fredericmazue le

80 000 smartphones d'occasion sont quotidiennement en vente sur e-Bay. L'éditeur de solutions de sécurité Avast! a tenté l'expérience d'en acquérir 20. 20 appareils dont les propriétaires avaient effacés leurs données et effectuées un reset d'usine.

Et pourtant, dans un billet, Avatst! explique avoir réussi à récupérer les données de ces smartphones au moyen de l'outil FTK Imager. En clair, c'est le cas de le dire, les données restent présentes dans le système de fichiers du smartphone, comme cela se produit pour le disque dur d'un PC de bureau.

Ont ainsi été récupérés des photos, dont des photos de dames dans différents états de nudité, des emails, des recherches Google, des noms de contact, des messages Facebook avec géolocalisation, etc.

Le message d'Avast est clair. Si vous croyez que vous avez protégé vos données, que vous vous êtes protégés vous-mêmes, vous avez tout faux. Des cybercriminels peuvent récupérer toutes ces données, et en les mettant bout à bout, ils peuvent avoir une idée très précise de qui était le propriétaire du smartphone, de qui vous êtes. Pour bien sûr s'en servir contre vous.

La seconde partie du message d'Avast! est une suggestion à installer son application Anti-theft depuis le Google Play Store. Les lecteurs de Programmez!, techniciens par définition, préféreront peut-être mettre en application cette remarque d'Avast! Effacer des données n'est pas suffisant. Il faut les écraser avec autre chose, pour les rendre réellement irrécupérables. 

Commentaire actu