Cloud

The Big Hack : il n'existerait pas

Soumis par fredericmazue le

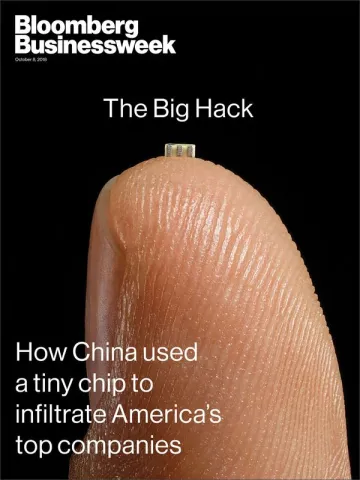
The Big Hack était le titre choisi par notre confrère Bloomberg pour une révélation fracassante faite début octobre : des serveurs d'Amazon, d'Apple et probablement de beaucoup d'autres organisations, équipés de carte-mère Super Micro auraient été 'customisés' par l'ajout d'une puce sur les dites carte-mère au cours du processus de fabrication, à des fins d'espionnage.

Apple et AWS ont rapidement démenti les informations de Bloomberg. Super a également nié les faits tandis que Bloomberg maintenait ses informations. Le 11 décembre, Super Micro a publié un billet indiquant que l'entreprise a fait mener un audit indépendant sur ses cartes-mères et composants.

Selon le billet de Super Micro, cet audit démontre que les informations de Bloomebrg sont fausses :

La sécurité et l’intégrité de nos produits étant notre priorité absolue, nous avons entrepris une enquête approfondie avec l’aide d’un important cabinet d’enquêtes tiers. Un échantillon représentatif de nos cartes-mères a été testé, comprenant le type spécifique de carte-mère décrit dans l'article et les cartes mères achetées par les sociétés référencées dans l'article, ainsi que des cartes-mères fabriquées plus récemment.

Aujourd’hui, nous souhaitons partager avec vous les résultats de ces tests: Après un examen approfondi et une série de tests fonctionnels, le cabinet d’enquêtes n’a trouvé aucune preuve de matériel malveillant sur nos cartes-mères

Ces résultats ne nous ont pas surpris. Comme nous l'avons dit à maintes reprises notre processus est conçu pour protéger l'intégrité et la fiabilité de nos produits.

Notamment, Super Micro souligne qu'elle a des employés sur place chez ses sous-traitants lors de l'assemblage, pour effectuer notamment des tests automatisés optiques, visuels, électriques et fonctionnels.

L'article de Bloomberg est toujours en ligne, bien qu'Apple a demandé son retrait au début de l'affaire. Bloomberg maintient donc toujours, pour le moment, ses informations, mais aurait toutefois confié une contre-enquête à un journaliste spécialisé.

Facebook propose une suite d'outils noyau open source pour gérer les flottes de machines Linux

Soumis par fredericmazue le

Facebook administre au quotidien des dizaines de milliers de serveurs tournant sous Linux dans ses centres de données, et a pour cela besoin d'outils spécifiques. Facebook vient d'ouvrir le code de quelques-uns de ces outils, que le réseau social utilise déjà en production dans ses centres de données. En voici quelques-uns :

BPF est un moteur d’exécution au noyau Linux, qui permet l’exécution de bytecode à divers points de raccordement, ce qui permet de modifier les comportements du noyau avec du code personnalisé. Bien qu'il soit largement utilisé pour le filtrage de paquets, le jeu d'instructions de BPF est générique et suffisamment flexible pour prendre en charge et permettre une grande variété de cas d'utilisation autres que la mise en réseau, tels que le traçage et la sécurité (par exemple, le sandboxing).

Btrfs est un système de fichiers de nouvelle génération conçu pour les centres de données actuels. Il s'agit d'un système de fichiers de copie sur écriture (CoW) axé sur la mise en œuvre de fonctionnalités avancées, la tolérance aux pannes, la réparation et la facilité d'administration. Btrfs est conçu pour traiter et gérer des sous-systèmes de stockage volumineux et prend en charge des fonctionnalités telles que les instantanés, la défragmentation en ligne, le regroupement et la prise en charge intégrée de plusieurs périphériques.

Netconsd est un démon netconsole basé sur UDP qui fournit un transport léger pour les messages Linux netconsole. Il reçoit et traite les données de journal du noyau Linux et les transmet sous forme de données structurées de manière à aider les ingénieurs de production à identifier rapidement les problèmes de la flotte.

Cgroup2 est le mécanisme de noyau Linux pour regrouper et structurer les charges de travail et pour contrôler la quantité de ressources système affectées à chaque groupe. Il possède des contrôleurs pour la mémoire, les E / S, l’unité centrale de traitement, etc. Il vous permet également d'isoler les charges de travail, de définir des priorités et de configurer la distribution des ressources pour chacune d'entre elles.

Oomd est un tueur de processus OOM (Out-of-MEmory) espace utilisateur qui agit en fonction du contexte et de la priorité des processus exécutés sur un système. Il vous permet de configurer les réponses aux conditions du MOO, telles que suspendre ou supprimer des éléments non essentiels, réaffecter de la mémoire dans le système ou d’autres actions.

IBM acquiert Red Hat pour près de 34 milliards de dollars !

Soumis par fredericmazue le

La nouvelle a été annoncé durant le week-end. IBM a débuté les procédures d'acquisition de Red Hat pour la somme de 33,4 milliards de dollars, ce qui représente la plus grosse transaction réalisée par Big Blue à ce jour.

Il y a plus de 20 ans, Red Hat était un pionnier des distributions Linux. Après s'être spécialisée dans les distributions Linux pour serveur, la société Red Hat a étendu ses activités dans le cloud, pour se positionner comme un des premiers fournisseurs de logiciel open source d'entreprise pour Linux et le cloud.

C'est justement ce potentiel dans le cloud qui intéresse IBM et qui a motivé cette acquisition 60% plus cher que la dernière cotation en bourse de l'action Red Hat. En effet, IBM, dont le nom est associé depuis toujours au mainframe, a tardé à adopter les technologie du cloud et peine aujourd'hui à rattraper les leaders du marché.

IBM ne s'en cache pas. Ginni Rometty, CEO d'IBM a déclaré à Bloomberg : Nous sommes en train de remodeler IBM Il s’agit de réinitialiser le paysage du cloud et cette acquisition est le point de départ pour le faire. 

Arvind Krishna, vice-président directeur d’IBM Hybrid Cloud, a déclaré de son côté : IBM s’engage à être un authentique fournisseur multi-cloud et nous allons donner la priorité à l’utilisation de la technologie Red Hat sur plusieurs clouds. Ce faisant, IBM prendra en charge la technologie open source partout où elle fonctionne, ce qui lui permettra de s'adapter de manière significative aux paramètres commerciaux du monde entier.

Red Hat est une société florissante avec une croissance de son chiffre d'affaires annuel de 20% et l'on se demande pourquoi elle s'est laissée tenter par ce rachat.

IBM indique qu'à la clôture de l’acquisition, Red Hat rejoindra l’équipe Hybrid Cloud d’IBM en tant qu’unité distincte préservant l’indépendance et la neutralité de son héritage et de son engagement en matière de développement open source, de son portefeuille de produits actuel, de sa stratégie de commercialisation et de sa culture de développement unique. Jim Whitehurst et son équipe de direction actuelle continueront de diriger Red Hat. Jim Whitehurst rejoindra également la haute direction d’IBM et rapportera à Ginni Rometty. IBM a l'intention de maintenir le siège, les installations, les marques et les pratiques de Red Hat.

Ce rachat devrait être finalisée fin 2019.

Go 1.11 est disponible sur App Engine

Soumis par fredericmazue le

Google a annoncé la disponibilité de Go 1.11 sur App Engine, en version beta pour le moment.

Si Go, le langage de Google est disponible sur App Engine depuis 2011, l'arrivée de la mouture 1.11 lève certaines restrictions, en plus d'apporter le support des modules versionnés. Vous pouvez :

  • organiser votre application de manière idiomatique ;
  • importer des paquets Go ;
  • utiliser votre Framework préféré, comme gin ;
  • utiliser les bibliothèques clientes Google cloud pour Go.

Ajout du support pour les modules Go

Go 1.11 a introduit la prise en charge des modules versionnés en tant que fonctionnalité expérimentale. Un module versionné est défini par un fichier go.mod qui contient les dépendances versionnées du module. App Engine prend également en charge ces modules expérimentaux Go: Lorsque vous déployez votre application depuis l'extérieur de votre GOPATH, si un fichier go.mod est présent, les dépendances sont automatiquement téléchargées avant la création de votre application dans le cloud.

Platform.sh obtient le Trophée International 2018 des éditeurs de logiciels français

Soumis par fredericmazue le

Platform.sh, une plateforme (PaaS) conçue pour simplifier les infrastructures cloud pour les équipes IT, vient d’obtenir le Trophée International 2018 du Panorama TOP 250 des éditeurs de logiciels français. Pour la 8ème année consécutive, Syntec Numérique et EY ont présenté le classement des 250 meilleurs logiciels français avec un panorama des références du secteur portant sur près 400 entreprises et 4 catégories : International, Innovation, Jeux vidéo et Prix du jury.

« Nous sommes ravis d’avoir reçu ce Trophée dans la catégorie internationale. Nous nous sommes créés avec un ADN et une ambition résolument mondiale et voulons démontrer qu’il est possible pour des pépites françaises d’aller au-delà de l’Europe et de réussir à conquérir les marchés mondiaux. » se réjouit Fréderic Plais, PDG de Platform.sh.

Platform.sh simplifie les infrastructures cloud pour permettre aux entreprises de se concentrer uniquement sur leur activité principale sans perdre de temps et d’argent à déployer leur site e-commerce (en moyenne 40% de gain de productivité et une agilité décuplée, selon l'éditeur). Plus de 650 entreprises clientes dans le monde utilisent Platform.sh pour développer, tester, déployer et exécuter leurs applications Web sur divers fournisseurs de cloud, avec rapidité et en toute sécurité.

SUSE présente une nouvelle version native de son modèle de développement Cloud Foundry pour Kubernetes

Soumis par fredericmazue le

SUSE annonce l’arrivée sur SUSE Cloud Application Platform d’une nouvelle version, native pour Kubernetes, de son célèbre modèle de développement Cloud Foundry, progressant ainsi vers son objectif d’aider les entreprises à accélérer le déploiement des applications et l’innovation, et à les faire gagner en agilité. Cette dernière initiative en date de SUSE a pour but d’offrir aux utilisateurs de Kubernetes la meilleure expérience DevOps cloud native en combinant les technologies Kubernetes et Cloud Foundry. Selon l'éditeur, SUSE Cloud Application Platform améliore nettement la productivité des développeurs grâce à l’automatisation qui leur évite d’avoir à créer et gérer des images de conteneurs.

SUSE intègre la technologie du projet open source Eirini, qui permet d’utiliser Kubernetes comme moteur d’orchestration des conteneurs pour le déploiement et la gestion des applications à travers Cloud Foundry. Eirini offre aux opérateurs la possibilité de choisir les fonctionnalités Kubernetes pour orchestrer les instances de conteneurs d’applications dans SUSE Cloud Application Platform, tout en conservant l’expérience utilisateur de Cloud Foundry, familière à de nombreux développeurs.

« SUSE fournit des solutions à haute productivité pour le déploiement d’applications cloud natives », commente Gerald Pfeifer, vice-président Programmes produits et technologiques de SUSE. « Notre approche consiste à identifier les meilleures technologies open source et à les réunir de manière pertinente pour nos clients. Aujourd’hui, cela veut dire associer la productivité hors pair du modèle Cloud Foundry à l’infrastructure moderne de Kubernetes au sein de SUSE Cloud Application Platform. Cette combinaison sans équivalent permet à nos clients de réduire la complexité et de gagner en agilité afin de répondre à l’évolution des exigences de l’économie numérique. »

SUSE a entamé l’intégration de Kubernetes et Cloud Foundry en 2017 avec la mise en conteneur de Cloud Foundry et son exécution dans Kubernetes. Cela a pour effet de réduire l’empreinte de Cloud Foundry et d’en faciliter la gestion pour les utilisateurs de Kubernetes. L’étape suivante consiste à remplacer l’ordonnanceur interne de Cloud Foundry par Kubernetes, pour créer une version native complète pour Kubernetes de Cloud Foundry et simplifier encore SUSE Cloud Application Platform pour les utilisateurs de Kubernetes.

xCloud : la plate-forme de jeu en streaming de Microsoft

Soumis par fredericmazue le

Le jeu en streaming grâce au cloud est dans l'air du temps. Après des projets proposés par des startup, comme Shadow proposé par la startup française Blade, ce sont les géants de l'informatique qui veulent se positionner sur ce créneaux, avec les puissants moyens qui sont les leurs.

La semaine dernière Google a communiqué sur Project Stream. Aujourd'hui c'est Microsoft qui présente xCloud, sa plate-forme de jeu en streaming qui s'appuie sur son cloud Azure.

Combien de temps encore les gamers joueront-ils sur des consoles ou des PC surpuissants ? Sans doute pas très longtemps. C'est d'ailleurs le sens que donne Microsoft à sa présentation, via un billet écrit par Kareem Choudhry, Corporate Vice President de la branche Gaming Cloud de Redmond

L'avenir du jeu est un monde dans lequel vous êtes habilité à jouer aux jeux de votre choix, avec les personnes de votre choix, quand vous le voulez, où que vous soyez et sur n'importe quel appareil de votre choix. Notre vision de l'évolution du jeu est similaire à celle de la musique et des films: les divertissements devraient être disponibles à la demande et accessibles depuis n'importe quel écran. Aujourd'hui, je suis heureux de partager avec vous l'un de nos projets clés qui nous mènera dans un voyage accéléré vers ce monde futur: le projet xCloud.

Aujourd'hui, les jeux auxquels vous jouez sont fortement dictés par l'appareil que vous utilisez. La technologie de diffusion de jeu globale ultramoderne de Project xCloud vous offrira la liberté de jouer sur le périphérique de votre choix sans être verrouillé sur un périphérique particulier, ce qui vous permettra, à vous, les joueurs, d'être au centre de votre expérience de jeu.

Toute l'idée consiste donc à permettre à des joueurs de jouer à des jeux qui demandent une puissance énorme en utilisation classique, sur des périphériques modestes, comme une tablette ou un smartphone Android.

Le problème potentiel de cette approche est qu'il faut une connexion Internet ayant une grosse bande passante pour ne pas avoir de problème de temps de latence. Google mène ses essais dans Project Stream sur des connexions Internet à domicile pouvant atteindre 25 mégabits par seconde. De son côté Microsoft indique mener des essais avec des connexions 10 mégabits par seconde ou en 4G, et semble ainsi en avance sur la concurrence à ce niveau. La bande passante n'est d'ailleurs pas le seul problème potentiel. Le streaming de jeux vidéo pose d'autres défis : 

Les développeurs et les chercheurs de Microsoft Research créent des moyens pour lutter contre la latence grâce aux avancées en matière de topologie de réseau, d'encodage et de décodage vidéo. Project xCloud aura la capacité de rendre possible la lecture en continu des jeux sur les réseaux 4G et évoluera de manière dynamique pour aller au-delà des limites de ce qui est possible sur les réseaux 5G au fur et à mesure de leur déploiement mondial. Actuellement, l'expérience de test tourne à 10 mégabits par seconde. Notre objectif est de fournir des expériences de haute qualité au débit le plus faible possible, qui fonctionnent sur les réseaux les plus larges possibles, en tenant compte du caractère unique de chaque appareil et réseau.

Pour xCloud, Microsoft s'appuie sur son cloud Azuze qui comprend des centres de données dans 54 régions Azure et des services disponibles dans 140 pays.

Par ailleurs Microsoft travaille avec les développeurs de jeux vidéo afin que ceux-ci puissent déployer leurs créations sur xCloud sans travail supplémentaire.

[video:https://www.youtube.com/watch?v=IzV_xrisMko autoplay:0]

The Big Hack : les clouds d'Apple, d'Amazon, de tout le monde, sont-ils piratés ?

Soumis par fredericmazue le
Image

The Big Hack ! Tel est le titre choisi par notre confrère pour une révélation que l'on peut qualifier de fracassante : des serveurs d'Amazon, d'Apple et probablement beaucoup d'autres organisations, auraient été 'customisés' par l'ajout d'une puce sur leur carte-mère, à des fins d'espionnage. Une affaire énorme, quoique démentie pas les différents protagonistes.

L'affaire débute en 2015, quand Amazon envisage de racheter la startup Elemental, spécialiste de la compression vidéo. Lors d'un audit, des puces qui n'ont rien à faire là sont découvertes sur des serveurs d'Elemental.

Les enquêteurs ont déterminé que les puces permettaient aux attaquants de créer une porte furtive vers n'importe quel réseau incluant les machines modifiées rapporte Bloomberg. C'est évidemment la panique car il s'agit là de la découverte d'une backdoor sur ce que l'on peut qualifier de botnet gigantesque. C'est d'autant plus la panique que la CIA et le Pentagone utilisent des serveurs d'Elemental. Amazon prévient bien entendu les autorités américaines immédiatement. Mais l'affaire est ensuite tenue secrète.

Selon les sources de Bloomberg, une trentaine d'entreprises, dont une banque, des sous-traitants du gouvernement américain et Apple seraient affectées. Mais celle liste, déjà très importante, n'est à priori pas limitative. Voici pourquoi :

Toutes les victimes de ce piratage ont un point en commun : elles sont clientes de l'entreprise américaine Super Micro dont l'activité est la fabrication de cartes-mères de serveurs. Mieux que cela : SuperMicro est LE numéro des cartes-mères de serveurs. 

Mais l'entreprise Super Micro, si l'on peut dire comme tout le monde, ne fabrique pas le matériel électronique qu'elle vend. Elle le fait fabriquer en Chine. Et c'est chez ses sous-traitants chinois que les cartes-mères de Super Micro ont été customisés avec une puce de la taille d'un grain de riz :-) Les sous-traitants auraient été contraints de procéder à ces manipulations par l'armée chinoise.

Super Micro compte plus de 900 clients dans 100 pays. Attaquer les cartes mères Super Micro Computer, c’est comme attaquer Windows. Cela revient à attaquer le monde entier, fait remarquer Bloomberg. Sauf que là, faut-il encore parler d'attaque ? Car il n'y a pas défense avec de tels procédés. Les ordinateurs visés sont compromis avant même d'avoir été sortis de leur emballage.

Pour Bloomberg, tout est clair : Les enquêteurs ont constaté que les puces avaient été insérées dans des usines gérées par des sous-traitants en Chine, selon plusieurs personnes proches du dossier [...] la sécurité de la supply chain mondiale a été compromise, même si les consommateurs et la plupart des entreprises ne le savaient pas encore.

Tous les intéressés soit démentent en bloc, soit ne font pas de commentaires. Mais Bloomberg est sûr de ses 17 sources différentes, dont des ingénieurs d'Amazon, d'Apple et même du renseignement américains. AWS était au courant d'une compromission avec la chaîne logistique, d'un problème de puces malveillantes ou de modifications matérielles lors de l'acquisition d'Elemental insiste Bloomberg.

Quand Apple affirme ne jamais avoir trouvé de puces malveillantes, ou de vulnérabilités intentionnelles dans ses serveurs, Bloomberg fait remarquer que dès 2016 la firme à la pomme a brusquement annulé un contrat avec Super Micro pour équiper 30.000 serveurs sur deux ans, après avoir retiré 7000 serveurs Super Micro de la circulation.


Photo : Bloomberg

Project Stream : Ubisoft partenaire de Google pour des jeux vidéo en streaming

Soumis par fredericmazue le

En février 2018, des rumeurs faisaient état que Google voulait sa part dans le très gros marché des jeux vidéo. Dès mars 2018, les choses prenaient un tour très concret, Google développant, en partenariat avec Ubisoft, une architecture Google dédiée au jeux vidéo : Agones

Toujours en partenariat avec Ubisoft, et à l'occasion de la sortie de la dernière version de Assassin's Creed Odyssey sur PlayStation 4, Xbox One et PC, Google passera aux tests dès vendredi, dans le cadre de Project Stream

Nous avons établi un partenariat avec Ubisoft, afin de diffuser la dernière version de Assassin's Creed Odyssey sur votre navigateur Chrome sur un ordinateur portable ou de bureau. À partir du 5 octobre, un nombre limité de participants auront la possibilité de jouer gratuitement aux dernières nouveautés de ce jeu, pour la durée du test Project Stream, explique Google.

L'intention est de fournir une expérience de jeu de même qualité qu'avec une console sur un matériel relativement modeste. Mais bien sûr, les contraintes de performances se déplacent sur le réseau. Project Stream est conçu pour les connexions Internet à domicile pouvant atteindre 25 mégabits par seconde précise Google, qui ajoute que seuls les personnes vivant aux Etats-Unis peuvent participer à Project Stream, au moins dans un premier temps.

Si Project Stream est très médiatisé, il sera dommage qu'il éclipse des solutions similaires, déjà existantes, comme Shadow, proposée par la startup française Blade.

Sortie de Kubernetes 1.12

Soumis par fredericmazue le

L'équipe de Kubernetes annonce la sortie de Kubernetes 1.12, troisième mouture de l'outil pour cette année 2018. Au rayon des nouveautés : Kubelet TLS Bootstrap and Support for Azure Virtual Machine Scale Sets (VMSS).

Kubelet TLS Bootstrap

Dans Kubernetes 1.4, une API a été introduite pour demander des certificats à une autorité de certification au niveau du cluster. L'intention  de cette API est d'activer le provisionnement des certificats clients TLS pour les kubelets. Cette fonctionnalité permet à un kubelet de s’initialiser dans un cluster sécurisé par TLS. Plus important encore, il automatise la fourniture et la distribution des certificats signés.

Auparavant, lorsqu'un kubelet était exécuté pour la première fois, il fallait lui fournir des informations d'identification client dans un processus hors bande lors du démarrage du cluster. Il incombait à l'opérateur de fournir ces informations d'identification. Comme cette tâche était trop lourde à exécuter et à automatiser manuellement, de nombreux opérateurs ont déployé des grappes avec une seule identification et une seule identité pour toutes les étiquettes. Ces configurations ont empêché le déploiement des fonctionnalités de verrouillage des nœuds, telles que l’autorisateur de nœuds et le contrôleur d’admission NodeRestriction.

Pour remédier à cela, SIG Auth a permis à kubelet de générer une clé privée et un CSR à soumettre à un processus de signature de certificat au niveau du cluster. 

Parallèlement, le démarrage et la rotation du certificat du serveur Kubelet passent en version bêta. Actuellement, lorsqu'un kubelet démarre pour la première fois, il génère une paire de certificats / clés auto-signés utilisée pour accepter les connexions TLS entrantes. Cette fonctionnalité introduit un processus permettant de générer une clé localement, puis d'envoyer une demande de signature de certificat au serveur d'API du cluster afin d'obtenir un certificat associé signé par l'autorité de certification racine du cluster. En outre, lorsque les certificats approchent de l'expiration, le même mécanisme sera utilisé pour demander un certificat mis à jour.

Azure Virtual Machine Scale Sets (VMSS)

Les ensemble de taille VMSS permettent de créer et de gérer un pool de machines virtuelles homogène pouvant augmenter ou diminuer automatiquement en fonction de la demande ou d'un planning défini. Cela permet de gérer, de dimensionner et d'équilibrer facilement plusieurs machines virtuelles afin de fournir une haute disponibilité et une résilience des applications, idéal pour les applications à grande échelle pouvant s'exécuter en tant que charges de travail Kubernetes.