Flash

Pawn Storm : une campagne de cybercriminalité qui exploite une faille Zero Day de Flash

Soumis par fredericmazue le

Un jour après la publication par Adobe d'une série de correctifs de sécurité, notamment pour Acrobat Reader et le player Flash, la société de sécurité Trend Micro a révélé l'existence d'une faille Zero-Day. L'existence de cette faille a été confirmée par Adobe.

Il s'agit d'une vulnérabilité hautement critique qui exploitée permet de provoquer le crash de l'ordinateur attaqué, ou sa prise de contrôle à distance. Au moment où nous écrivons ces lignes, le seul moyen de se protéger de cette vulnérabilité est de désactiver Flash.

Il s'agit d'une faille Zero-Day qui est exploitée par une campagne de cybercriminalité baptisée Pawn Storm. Cette campagne vise, d'après Trend Micro, les ministères des affaires étrangères de tous les pays, essentiellement. Il s'agit donc d'une campagne de cyber-espionnage de très grande envergure. Les organismes sont attaqués de façon très classique, par l'envoi de mails de phishing amenant sur des pages contenant des vidéos malicieuses. Toujours selon Trend Micro, les URL de ces pages présentent des similarités avec celles qui ont servi à attaquer l'OTAN et la Maison Bmanche en avril dernier.

Un billet de blog de Trend Micro détaille la fonctionnement de la faille et la façon de l'exploiter en Action Script 3. 
Hacking The Hacking Team : deux nouvelles failles zero-day dans le plugin Flash d'Adobe

Soumis par fredericmazue le

Il y en a des choses intéressantes dans les 400 Go de données récemment dérobées à la société The Hacking Team et publiées sur Pastebin :-)

The Hacking Team est une société qui vit du cyber espionnage, mais qui en l'occurrence contribue pour le moment et à l'insu de son plein gré à la sécurité informatique. En effet le code source de son logiciel espion phare, DaVinci, fait partie des 400 Go volés. Et ce code source est riche d'enseignements.

Ainsi, il est apparu en fin de semaine dernière que DaVinci exploitait une faille zero-day dans le plugin Flash d'Adobe. Faille qu'Adobe a d'ailleurs rapidement corrigée.

Mais ce n'est pas tout. Après cette faille CVE-2015-5119, deux autres failles zero-day ont été identifiées grâce à The Hacking Team :-)  CVE-2015-5122 et CVE-2015-512 respectivement. Des failles dans le plugin Flash, encore et toujours... FireEye et Trend Micro détaillent quelques informations techniques à propos de ces failles, sur les pages citées.

Dans les deux cas, les failles consistent en des corruptions mémoire, dont l'exploit rend possible l'exécution d'un code arbitraire sur la machine attaquée. Il s'agit donc de failles hautement critiques, qui pour l'instant ne sont pas corrigées. En attendant les correctifs, les experts en sécurité recommandent très vivement la désactivation du plugin Flash, en raison de la gravité de ces failles.

Commentaire actu

Anonyme (non vérifié)

@Frédéric Thomas ,Flash n'est pas présent aussi pour un problème de performance sur les périphériques faibles en CPU/GPU, et le souci que j"ai avec viens du fait qu'il faut absolument l'IDE Adobe pour développer et compiler des applications Flash. Avec HTML5/CSS3 et Javascript et de nombreuses librairies (ThreeJS, WebGL, ...) on peut faire des merveilles, depuis n'importe quel IDE (un notepad suffit même si c'est pas beau :p ) et il n y a pas de problèmes de récompilation pour la moindre modification. Les deux seuls avantage que je vois à Flash pour le moment, c'est le fait qu'il soit compilé (donc le code source n'est pas exposé aux yeux de tous) et qu'il soit compatible en fonctionnement similaire sur toutes les plateformes et navigateurs (même si certains l'on banni). Je ne suis pas spécialement contre ou pour ce langage, mais je pense qu'il a besoin d'un renouveau pour lutter contre les technologies émergentes, et également d'une sécurité revue.

ven, 17 Jul 2015 - 08:45 Permalien

90% des pirates migrent leurs attaques de Java à Flash !

Soumis par fredericmazue le
Image

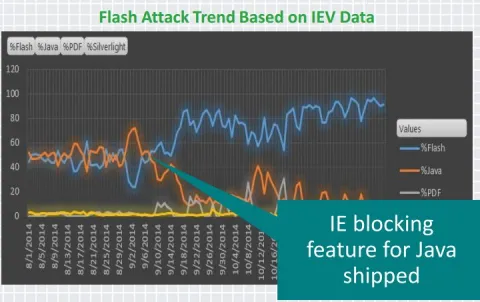
Il y a quelques années les failles de sécurité dans Java ont fait des ravages. Mais les choses sont en train de changer, au point que les cybercriminels trouvent de moins en moins amusant de s'en prendre à Java. Du coup Flash (re)devient leur cible de choix.

Ceci selon Microsoft, qui a expliqué, lors de la grand'messe sécurité RSA 2015, que sa récente politique de blocage des plugins Java vulnérables a conduit, ainsi que le rapporte The Register à une baisse drastique des attaques réussies via Java. Désormais, réussir une attaque sur le tandem Internet Explorer Java, demande aux cybercriminels d'utiliser une faille zero-day. Découvrir une telle faille et concevoir un exploit est évidemment plus difficile que de profiter du laxisme des utilisateurs qui négligent de faire leurs mises à jour de sécurité.

Du coup, 90% des cybercriminels se seraient (re)tournés vers Flash, dont les vulnérabilités sont légions depuis des années. Une valeur sûre pour les Black Hat :-) 5 nouveaux exploits sur 8 faisant partie des kits d'exploits - les trousses à outils malfaisants des méchants pirates - ciblaient Flash l'année dernière. Bien sûr des correctifs pour les vulnérabilités Flash sont publiés régulièrement, mais, selon l'article de The Register, si la plupart des Windows 8.1 ont des plugins Flash patchés, il n'en va pas de même avec Windows 7 : 20% des utilisateurs auraient échoué à appliquer les correctifs. En outre Internet Exlorer ne bloque pas les plugins Flash qui ne sont pas à jour.

Par ailleurs, Microsoft indique avoir remarqué que les cybercriminels sont de plus en plus réactifs. Le délai entre la découverte d'une vulnérabilité et la diffusion de son exploit dans les kits se réduit constamment.

Etre pirate, c'est un métier :-)

Google convertit les publicités Flash en HTML5

Soumis par fredericmazue le
Web

Un nouveau pas vers la sortie d'Internet pour le Flash d'Adobe. La semaine dernière Mozilla a annoncé que la technologie alternative HTML5 Shumway arrive dans Firefox. Cette semaine c'est Google qui porte un nouveau coup à la technologie d'Adobe, en annonçant sur Google+ que les publicités en Flash seront converties en HTML5.

En janvier de cette année, ce sont les vidéos que YouTube qui étaient passées au HTML5. Google poursuit donc sur sa lancée.

Pour quelles raisons ? La légèreté, Flash est assez lourd, et la sécurité bien sûr, les failles dans Flash étant par trop nombreuses. Mais il y a aussi le business :-) Google fait remarquer que de nombreux terminaux mobiles ne supportent pas Flash. Ce qui correspond à autant de clients potentiels non atteints par les publicités, ce qui veut dire du manque à gagner pour les annonceurs et Google.

Les contenus publicitaires Flash ne pourront toutefois pas tous être convertis automatiquement. Google recommande aux annonceurs de vérifier si cette conversion est possible au moyen de l'utilitaire Swifty.   

Shumway l'alternative HTML5/JavaScript à Flash arrive dans les Nightly Build de Firefox

Soumis par fredericmazue le
Web
Image

Le projet Shumway a été lancé par la fondation Mozilla en 2012. L'idée est d'exécuter le code byte ActionScript des vidéos Flash au moyen d'un interpréteur JavaScript pour un rendu en HTML 5.

Pourquoi faire ? HTML5 étant un standard, l'utiliser ne peut qu'être pertinent. En outre pousser le lecteur Flash d'Adobe vers la sortie de l'Internet n'est que trop tentant. Trop de failles de sécurité majeures... Mozilla n'est d'ailleurs pas la seule à s'y attaquer, Google ayant décidé de bannir Flash de YouTube en raison de sa trop grande vulnérabilité.

Shumway est une technologie open source, qui est présentée sur GitHub. L'idée est de mapper les fonctionnalités de Flash vers JavaScript/HTML5, et implémenter ce qui n'existe pas encore de ce côté.

Les travaux avancent et désormais les geeks intéressés trouveront Shumway au sein des Nightly Build du navigateur Firefox, pour Windows et Mac OS X uniquement. Shumway intégré dans ces Nightly Build est capable de lire les vidéos en Flash du site amazon.com, ainsi que le souligne Chris Peterson de Mozilla.

Aucune date n'est toutefois donnée quand à l'intégration de la technologie Shumway dans les versions stables du navigateur Firefox.

Une nouvelle vulnérabilité zero-day dans Adobe Flash

Soumis par fredericmazue le

Dans un billet, les chercheurs de Trend Micro expliquent que cette vulnérabilité est semblable à celle de la semaine dernière, qui affectait les produits Flash pour Windows. Les attaques sont en effet menées via des publicités en ligne malveillantes.

L’attaque révélée hier est en cours depuis le 14 janvier et s’est intensifiée à partir du 27 janvier. 3 294 compromissions ont déjà été détectées par les chercheurs sur l’un des sites concernés. Dailymotion.com est l’un des premiers sites où ces attaques ont été détectées.

Les visiteurs de Dailymotion sont redirigés vers une série de sites qui à leur tour redirigent sur le domaine retilio.com qui héberge l'exploit de la vulnérabilité dans un fichier flash : skillt.swf.

Adobe a confirmé la vulnérabilité, identifiée  CVE-2015-0313,  et précisé qu'un correctif serait publié dans la semaine.

Flash Player : une faille zero-day menace Windows Linux et Mac

Soumis par fredericmazue le
Image

Kaspersky a découvert une faille de sécurité qui touche Flash Player 13.0.0.201 et antérieures sur Mac, Flash Player 13.0.0.182 et antérieures sur Windows et Flash Player 11.2.202.350 et antérieures sur Linux.

Il s'agit d'une faille zero-day, c'est-à-dire qu'elle est déjà exploitée. L'exploit aurait été réalisé par le gouvernement syrien pour piéger des dissidents, selon Kaspersky.

La faille se situe dans le Pixel Bender du player. L'exploit détecte le système d'exploitation sur lequel tourne le navigateur et se modifie si l'OS est Windows 8.

Le billet de Kaspersky décrivant le fonctionnement de l'exploit contient d'intéressantes informations techniques.

Pour les internautes qui utilisent les navigateurs Chrome ou Internet Explorer avec le player Flash, la mise au jour sera faite automatiquement. Les autres internautes doivent faire rapidement leur mise à jour depuis le site d'Adobe qui propose un correctif.

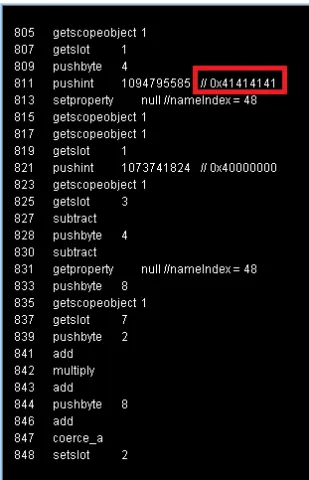
Le code de l'exploit décompilé

Adobe : et les développeurs ?

Soumis par francoistonic le

Adobe se fait assez discret sur les outils dédiés aux développeurs. Mais il ne faut pas croire que l’éditeur les abandonne. Plusieurs nouveautés ont vu le jour : des fonctions Photoshop et Illustrator pour les développeurs, Digital Design disponible sur Windows 8.1 (tablette). Ainsi dans Photoshop, un module Node.js est intégré dans generator pour préparer l’ensemble des images pour le web. 

Sur les technologies AIR et Flash, Adobe communique très peu. Cependant, même si les équipes ont été réduites, les outils évoluent (prise en charge du multithread sur iOS). Adobe a fait le constat que le Web n’est plus le royaume de Flash hormis sur Facebook. La communauté demeure active. 

Sur le développement mobile, Phonegap continue à être soutenu et développé par Adobe et la communauté. L’environnement est plus orienté application que jeux. Flex est toujours vivant et la fondation Apache demeure active. Phonegap jouit d’une bonne notoriété et existe depuis 3 ans. Sur la partie HTML 5, CSS, l’éditeur se veut là aussi très actif. L’éditeur a conçu la librairie Topcoat basée sur les standards du web. Elle doit aider les développeurs et designers à créer des interfaces web et des applications phonegap rapidement capable de s’adapter à tous les terminaux et écrans. Site : http://topcoat.io

Autre librairie, standin. Elle doit permettre de concevoir très rapidement des interfaces mobiles depuis Photoshop CC. 

Sur la web platform promue par le W3C, Adobe a là aussi voulu apporter son expertise en mobilisant une partie des équipes Flash. L’idée est de ce dire : qu’est-ce qu’il manque à HTML ? Adobe travaille sur les spécifications des textes (CSS Region). L’éditeur a aussi beaucoup travaillé sur CSS Shape. 

Adobe veut continuer à ouvrir ses logiciels grâce aux SDK. 

François Tonic

Des vulnérabilités dans le Flash Player 11.2 et 12

Soumis par fredericmazue le

Adobe a émis un bulletin de sécurité signalant deux vulnérabilités détectées dans le player Flash 12.0.0.70 sous Windows et OS X, ainsi qu’avec Flash 11.2.202.341 sous Linux.

Sans être critiques, car elles ne permettent pas la prise de contrôle à distance des machines attaquées, ces failles sont néanmoins jugées importantes, car elles sont susceptibles de permettre l'accès à des informations sensibles. Aucun exploit de ces failles n'est actuellement connu.

L'éditeur recommande donc de faire une mise à jour sans délai. De leur côté Microsoft et Google ont réagi sans tarder. Le premier avec une mise à jour du plugin Flash intégré dans Internet Explorer 10 et 11, le second avec une correction du plugin Flash dans le navigateur Chrome 33.0.1750.149. 

Firefox 26 bloquera tous les plugins par défaut

Soumis par fredericmazue le
Web

Firefox 25 venant de sortir, Mozilla en poursuit le développement en publiant une beta de Firefox 26. Une mouture qui bloquera par défaut tous les plugins, à l'exception du player Flash.

"Les vieux plugins sont une importante source de vulnérabilités et cette fonctionnalité permettra aux utilisateurs d'utiliser leur navigateur dans de meilleurs conditions de sécurité" explique Mozilla.