HTTPS

Chrome 154 va imposer HTTPS par défaut

Soumis par francoistonic le
Web

HTTPS est le protocole par défaut des sites web (+95 % des sites), quelques sites ne l'adoptent pas, notamment les plus anciens ou ceux qui ne sont plus maintenus. Google annonce qu'à partir d'octobre 2026, Chrome affichera un message systématique pour tous les sites qui ne sont pas en HTTPS. Chrome affichait déjà un tel message mais elle n'était pas obligatoire. Ce sera le cas dans un an. 

Chrome forcera la connexion en HTTPS si la connexion ne peut se faire, le message s'affichera mais on pourrait tout de même accéder au site. Les sites locaux et certaines interfaces web ne seront pas concernés.

Annonce : https://security.googleblog.com/2025/10/https-by-default.html

Google continue de pousser les éditeurs de sites web à passer à HTTPS

Soumis par fredericmazue le
Image
Image

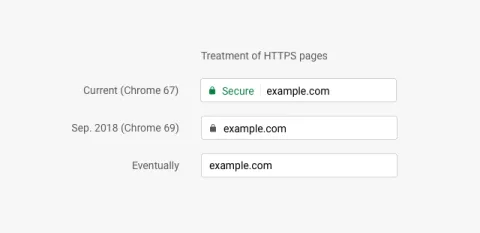
Pour Google, les utilisateurs doivent s’attendre à ce que le Web soit sécurisé par défaut, et ils seront avertis en cas de problème.

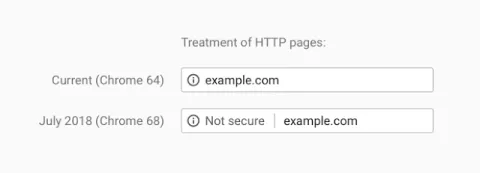
Cet avertissement sera affiché par le navigateur Google Chrome. Il était déjà prévu que celui-ci affiche explicitement 'Non sécurisé' pour un site en HTTP à partir du mois de juillet.

Mais dès la rentrée de cette année, Google ira plus loin avec Chrome 69 et 70. Le premier n'affichera plus 'Sécurisé' en vert, mais un simple cadenas en gris. Le second n'affichera plus rien, puisque Google considère cela comme normal. Puisque nous commencerons bientôt à marquer toutes les pages HTTP comme étant « non sécurisées », nous supprimerons les indicateurs de sécurité positifs de Chrome, indique Google.

Tandis que 'Non sécurisé' sera affiché par Chrome 70 avec un rouge bien voyant accompagné d'un panneau d'avertissement.

Dès juillet Google Chrome marquera les sites HTTP comme non sécurisés

Soumis par fredericmazue le
Image

Depuis plusieurs années, Google utilise son influence afin que les propriétaires de sites web adoptent le protocole HTTPS. Ceci avec l'intention de renforcer la sécurité sur Internet, assure Google.

Google se félicite d'avoir aidé les internautes à comprendre que les sites HTTP ne sont pas sécurisés, au moyen de son navigateur Chrome, tout au long de l'année passé.

Google fait le constat que 81% des sites web sont désormais sécurisés grâce au protocole HTTPS et indique son intention d'augmenter la pression sur les propriétaires de sites qui ne sont pas encore passés à HTTPS.

Pour cela, dès l'été 2018, Chrome ne se limitera plus à afficher la petite pastille d'information 'i' à gauche de la barre d'URL lors l'internaute surfera sur des sites en HTTP. Chrome ajoutera explicitement la mention : 'Non sécurisé'.

Adoption du protocole HTTPS : Google Chrome accentue la pression à partir de ce mois

Soumis par fredericmazue le

Cela fait longtemps que Google veut voir le web tout entier en HTTPS. Pour faire davantage pression sur les éditeurs de site, Google franchit une nouvelle étape avec son navigateur Chrome.

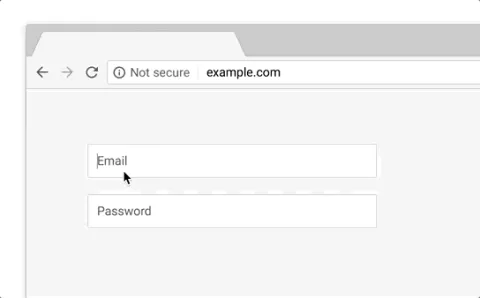
Depuis quelques mois, Chrome affiche le message 'Non sécurisé' à gauche de sa barre d'adresse lorsque l'internaute saisit des données de cartes bancaire ou un mot de passe. A partir de Google Chrome 62 qui arrivera ce mois, toute saisie quelconque dans un formulaire sera signalée non sécurisée de la même façon. De plus l'avertissement sera affiché pour toute page, même sans saisie, si l'internaute surfe en mode privé.

Google profite de la popularité de son navigateur pour inciter les éditeurs de sites à réagir et à passer en HTTPS. Il est vrai que désormais, l'installation d'un certificat SSL est plus aisée à la fois techniquement et financièrement qu'elle ne l'était il y a quelques années.  Ainsi l'initiative Let's Encrypt, un projet de Electronic Frontier Foundation (EFF), permet non seulement d'obtenir des certificats gratuits, mais fournit des outils pour les installer très facilement et automatiser leur renouvellement.

Google Chrome : départ de Flash et arrivée des pages HTTP Not Secure

Soumis par fredericmazue le

Google vient de publier une feuille de route concernant son navigateur Google Chrome. Cette feuille de route confirme ce qui était pressenti depuis mai dernier. La technologie Flash va disparaître du navigateur, au profit de HTML5.

En mai dernier cela n'était qu'évoqué dans une discussion sur le forum de Chromium. C'est aujourd'hui tout à fait officiel. Et cela commence avec Google Chrome 55 qui vient d'arriver sur vos écrans, ou qui ne tardera pas à le faire. A titre de test, 1% environ des utilisateurs de Chrome 55 auront HTML5 activé par défaut. Flash pourra malgré tout être utilisé, mais l'utilisateur devra alors donner explicitement son consentement pour le site concerné.

La fonctionnalité est activée pour 50% des utilisateurs de Google Chrome 56 qui est actuellement en bêta. Quand la version stable de Chrome 56 sera publiée, c'est à dire à priori en février 2017, HTML5 y sera activé pour tout le monde.

Flash est donc moribond cette fois. Car très probablement les autres éditeurs de navigateurs emboîteront le pas de Google.

La sécurité est un des arguments majeurs de Google pour renoncer à Flash. C'est toujours pour la sécruité que Google Chrome 56 bêta apporte une autre nouveauté: les pages HTTP 'Not Secure'. Cet apport est fait dans le cadre d'un plan à long terme visant à marquer tous les sites HTTP comme non sécurisés, dit Google.

Avec cette nouvelle fonctionnalité un 'Not Secure' apparaîtra dans la barre d'adresse de tout site demandant en protocole HTTP  des numéros de cartes bancaires, ou même un simple mot de passe.

CheckMyHTTPS : vérifiez que vos connexions WEB sécurisées ne sont pas interceptées

Soumis par fredericmazue le

Dans le cadre de leurs études, des étudiants en 4ème année à l’ESIEA ont analysé toutes ces techniques d’interception et d’écoute afin d’élaborer CheckMyHTTPS une extension conçue pour le navigateur WEB Firefox et qui permet de détecter rapidement l’intégrité du flux sécurisé.

Un test en ligne pour plus de contrôle par l’utilisateur
Gratuite et téléchargeable sur le site « checkmyhttps.net », l’extension est installée automatiquement par le navigateur. Quand une interception est détectée, un cadenas de couleur rouge est visible dans la barre de navigation (il reste vert si la connexion est sûre). Développé au sein du laboratoire CNS-CVO du campus de Laval de l’ESIEA, le projet CheckMyHTTPS répond à un double objectif : améliorer le niveau de sécurité des utilisateurs d’internet au sein des entreprises comme à leur domicile, mais aussi leur redonner des possibilités de contrôle en matière de lutte contre la perte d’information et de respect de leur vie privée.

Les connexions https sont interceptées
« Pour le grand public, le protocole https est synonyme de sécurité absolue, or aujourd’hui, une grande majorité de produits de sécurité déployés dans les entreprises (pare-feu, système de prévention d'intrusion, etc.) interceptent les connexions des utilisateurs, qu’elles soient chiffrées ou non. Tous les flux sécurisés sortants de l'entreprise peuvent être ainsi déchiffrés et stockés... en clair. Si l’entreprise se fait pirater, les données personnelles de leurs employés, paiements en ligne, etc., deviennent accessibles et peuvent se retrouver sur internet » explique Richard Rey, ingénieur de recherche et initiateur du projet.
« Dans le même ordre d’idée, de nombreux antivirus classiques, installés sur les postes de travail, interceptent et déchiffrent les connexions sécurisées. Les éditeurs de ces antivirus avancent vouloir protéger l’utilisateur des contenus malveillants présents sur internet. Mais cela permet aussi à leurs logiciels d’être capables de lire les connexions chiffrées, avec des conséquences en termes de responsabilité et d’assurance qui sont loin d’être claires.» poursuit-il.

Un produit validé par la communauté hacker
Acteur de la sécurité informatique, l’ESIEA, grâce à son Laboratoire CVO de l’axe de Recherche CNS (pour Confiance Numérique et Sécurité) permet aussi à ses étudiants de développer et de tester un produit selon un parcours qui va, en l’occurrence, de la validation par la communauté hacker (CheckMyHTTPS a été présenté et accepté au « Chaos Communication Congress » à Berlin, en décembre 2015) aux tests d’exploitabilité grâce aux retours d’utilisateurs en lien avec le Laboratoire, jusqu’à sa présentation technique et sa mise à disposition publique finale.

« Peu d’écoles permettent aux étudiants de vivre ce genre d’expérience : l’idée de ce logiciel est née d’une discussion informelle à l’ESIEA avec des étudiants désireux de s’investir dans les thématiques du laboratoire. L’expertise de celui-ci permet de développer ce type de produit et surtout de le tester selon un parcours balisé, indispensable aux conditions de réussite. CheckMyHTTPS vient d’être validé par la Mozilla Foundation, ce qui, en résumé, signifie que le produit va « dans le bon sens » précise Richard Rey. « Aujourd’hui CheckMyHTTPS est disponible pour le navigateur Firefox. Un portage sur les navigateurs "Google Chrome" et "Microsoft Edge" est en cours d'étude. Il apparait dès à présent que des restrictions techniques imposées par les éditeurs de ces deux navigateurs rendent ce portage plus compliqué que ce que nous imaginions... » ajoute-t-il.
 
Liens :
checkmyhttps.net
www.esiea.fr/recherche

Désormais Google indexe les URL HTTPS de préférence

Soumis par fredericmazue le
Web

Cela fait pas mal de temps que Google agit pour promouvoir HTTPS et la sécurité des internautes par ce biais.

L'année dernière Google a donné un petit peu de poids aux pages HTTPS dans le classement des résultats de recherche.

Aujourd'hui, dans un billet de blog, Google annonce aller un petit peu plus loin.

Dans le cas où deux URLs, l'une en HTTP, l'autre en HTTPS, présenteraient des contenus identiques, Google n'indexera plus que celle en HTTPS. Mais sous certaines conditions pour le moment, car Google ne veut pas non plus déstabiliser les internautes en émettant des avertissements à tous les coins de pages Web.

Google indexera donc une page HTTPS uniquement, si :

  • elle ne contient pas de dépendances non sécurisées
  • elle n'est pas mentionnée dans un fichier robots.txt comme ne devant pas être indexée
  • elle ne contient pas de balise meta robots noindex
  • elle ne redirige pas les internautes vers une page HTTP non sécurisée
  • elle ne contient pas un lien rel="canonical" vers une page HTTP
  • elle ne comporte pas de lien sortant vers des URLs HTTP
  • sdans le cas où le site présente une sitemap, si l'URL HTTPS est mentionnée par celle-ci et que l'URL HTTP ne l'est pas
  • le serveur a un certificat TSL valide

Par ailleurs Google recommande de construire des pages Web avec un en-tête HSTS, celui-ci indiquant aux navigateurs clients de communiquer avec le site par le protocole HTTPS. 

Ne vous faites pas hacker en remplissant votre déclarations de revenus

Soumis par fredericmazue le

Remplir sa déclaration de revenus n'est pas une activité très amusante. Payez ses impôts non plus d'ailleurs.

Arrive à grands pas le moment de remplir votre déclaration de revenus. Saviez-vous que si vous optez pour une déclaration en ligne, vous risquez de vous faire hacker, ce faisant ?

Intel Security attire votre attention ce mois-ci sur les risques de hacking inhérents aux télédéclarations fiscales. Il vient notamment de mettre en ligne un mini site  où sont détaillées les bonnes pratiques pour se protéger lors de ses prochaines déclarations d’impôt. – à découvrir sur le microsite dédié d’Intel Security.

« Dans un peu moins d’un mois, le compte à rebours de la déclaration d’impôts sonnera pour les Français. Avec un nombre de déclarations en ligne qui a dépassé en 2013 les 13,5 millions (soit une hausse de 6 % par rapport à 2011, les Français utilisent de plus en plus Internet pour trouver des conseils en ligne, télédéclarer et régler leur impôt (10,7 %). Ces périodes représentent de vraies aubaines pour les cybercriminels, qui sont particulièrement à l’affût », souligne David Grout, Directeur Technique Europe du Sud – Intel Security.

Pour permettre aux Français de surfer sur le Net, de télédéclarer et de payer leurs impôts en toute sécurité, Intel Security livre 5 méthodes unhackable, que l'internaute monsieur tout le monde saura appliquer ou pas :

1. Réfléchir avant de cliquer – 95 % des hacks enregistrés en 2013 ont été causés par des utilisateurs cliquant inconsciemment sur de mauvais liens.

2. Utiliser l’HTTPS partout – Sur le Web, il convient de préférer l'utilisation du HTTPS, pratiquement unhackable partout où il est possible, car il est plus sûr.

3. Gérer les mots de passe – Intel Security recommande de toujours utiliser des mots de passe complexes et de ne jamais les mémoriser.

4. Utiliser deux facteurs d’identification (2FA) – Veiller à renforcer chaque mot de passe avec l'ajout de l'authentification à deux facteurs.

5. Maîtriser le VPN - Un VPN protège l’utilisateur des hacks en faisant une sorte de pont crypté secret pour chaque connexion.

Telles sont les recommandations d'Intel Security.

Ou bien procédez à l'ancienne : une déclaration sur papier remise en mains propres à l'administration. Là, plus de hack possible, même sans VPN. Solution qui, il faut bien le dire, n'est pas d'un accès facile pour le contribuable lambda :-)
Commentaire actu

Anonyme (non vérifié)

Je rajouterai : ne pas oublier de bloquer les URL autres que celles du site car le site des impôts  utilise du Google Analytics !

mer, 25 Mar 2015 - 15:18 Permalien

Facebook adopte le protocole HTTPS

Soumis par fredericmazue le
Web

Coïncidence ? Facebook qui a éprouvé de gros déboires de sécurité ces derniers jours, annonce, dans un billet de blog, adopter plusieurs nouvelles mesures de sécurité.

Après avoir rappelé que ce vendredi est le "Jour de la protection des données personnelles",  le célèbre réseau social, qui est en ce moment la risée de tout l'Internet donne quelques indications sur les moyens adoptés pour remédier au problème.

On remarque ainsi l'arrivé de mots de passe à usage unique, et surtout, l'adoption massive du protocole HTTPS. Ainsi ce ne sera plus la procédure de login qui sera sécurisée par le protocole, mais toute la session.

Une option de configuration pour choisir l'adoption de ce protocole va bientôt faire son apparition dans votre compte utilisateur Facebook, comme illustré ci-dessous..

Cela sera-t-il suffisant ? L'avenir nous le dira.

Vous souhaitez commenter cette actualité ? Nous vous invitions à le faire sur notre forum

Google sécurise son moteur de recherche avec SSL

Soumis par fredericmazue le
Web

Comme annoncé sur son blog, Mountain View vient de mettre en place un mécanisme pour sécuriser les recherche que vous effectuez dans le célèbre moteur.

Rien de nouveau dans le moteur proprement dit. La nouveauté réside dans la communication entre lui et vous, qui est maintenant sécurisée par le protocole SSL afin, dit Google, "d'aider à ce que vos termes de recherche et les pages de résultats ne puissent être interceptés par un tiers sur le réseau". Pour l'instant le service est en beta et seul le service de base (mode texte) est concerné.

Pour accéder à ce service, il suffit de vous rendre sur le site de Google en https :

https://www.google.com