Kubernetes

CloudBees Core pour Kubernetes Continuous Delivery

Soumis par fredericmazue le

CloudBees a dévoilé la sortie de CloudBees Core pour Kubernetes Continuous Delivery, une nouvelle solution de déploiement continu pour créer, de déployer et de gérer rapidement des applications cloud pour Kubernetes.

Pour les développeurs, CloudBees Core pour Kubernetes Continuous Delivery veut faciliter le processus de création dans le cloud puisqu'il leur offre un workflow guidé et fait la promotion des versions immuables, tous environnements confondus. Ils peuvent ainsi établir rapidement de bonnes pratiques de déploiement continu grâce à un workflow inaltérable tirant parti de GitOps avec des environnements gérés sous forme de code. La solution intègre également un ensemble géré de projets open source de la communauté Cloud Native Computing Foundation autour de Kubernetes, qui fournit un ensemble compatible d'intégrations et d'implémentations validées en vue d'un écosystème dynamique.

La solution CloudBees Core pour Kubernetes Continuous Delivery inclut différentes fonctionnalités clés notamment :

  • Une puissante interface de ligne de commande (CLI) qui gère les pipelines, les versions préliminaires et les promotions
  • Quickstart Packages pour langages de programmation pour permettre aux utilisateurs de construire, configurer et déployer leurs applications
  • Des intégrations prêtes à l'emploi grâce aux meilleurs outils de l'écosystème Kubernetes
  • La possibilité de gérer les environnements sous forme de code avec GitOps, retour à une version antérieure sans difficulté et un contrôle des versions
  • Un système Jenkins sans serveur, ce qui évite de faire du serveur maître Jenkins un point de défaillance unique
  • La possibilité de gérer les équipes, les applications et les environnements en profitant d'une meilleure expérience utilisateur
  • L'assistance professionnelle d'experts
Site

Une vulnérabilité critique découverte dans Kubernetes

Soumis par fredericmazue le

Kubernetes est un outil réputé très fiable. Toutefois une vulnérabilité critique y a été découverte par Darren Shepherd, chief-architect de Ranchers Labs. Cette vulnérabilité, estampillée CVE-2018-1002105 permet une escalade de privilèges jusqu'à l'obtention des droits administrateur.

Un appel d'API à n'importe quel point de terminaison de serveur d'API agrégé peut être escaladé pour exécuter toute demande d'API sur ce serveur d'API agrégé, à condition que ce serveur d'API agrégé soit directement accessible à partir du réseau du serveur d'API Kubernetes, explique le document décrivant la vulnérabilté. Le document précise que La stratégie RBAC par défaut permet à tous les utilisateurs (authentifiés et non authentifiés) d'effectuer des appels d'API de découverte autorisant cette escalade par rapport aux serveurs d'API agrégés configurés dans le cluster. Même pas besoin d'être authentifié pour attaquer donc.

Ce n'est pas tout : Un appel d'API de type exec / attach / portforward de pod peut être escaladé pour exécuter toute demande d'API sur l'API de kubelet sur le nœud spécifié dans la spécification de pod (par exemple, répertorier tous les pods sur le nœud, exécuter des commandes arbitraires dans ces pods et obtenir le résultat de la commande. ). Les autorisations d’exécution / d’attachement / de transfert de port du pod sont incluses dans les rôles RBAC admin / edit destinés aux utilisateurs limités par un espace de noms, précise encore le document.

Les versions vulnérables sont Kubernetes v1.0.x-1.9.x, Kubernetes v1.10.0-1.10.10, Kubernetes v1.11.0-1.11.4 et  Kubernetes v1.12.0-1.12.2.

Des correctifs ont été apportés dans les versions v1.10.11,  v1.11.5 et v1.12.3

Faites vos mises à jour de toute urgence.

SUSE présente une nouvelle version native de son modèle de développement Cloud Foundry pour Kubernetes

Soumis par fredericmazue le

SUSE annonce l’arrivée sur SUSE Cloud Application Platform d’une nouvelle version, native pour Kubernetes, de son célèbre modèle de développement Cloud Foundry, progressant ainsi vers son objectif d’aider les entreprises à accélérer le déploiement des applications et l’innovation, et à les faire gagner en agilité. Cette dernière initiative en date de SUSE a pour but d’offrir aux utilisateurs de Kubernetes la meilleure expérience DevOps cloud native en combinant les technologies Kubernetes et Cloud Foundry. Selon l'éditeur, SUSE Cloud Application Platform améliore nettement la productivité des développeurs grâce à l’automatisation qui leur évite d’avoir à créer et gérer des images de conteneurs.

SUSE intègre la technologie du projet open source Eirini, qui permet d’utiliser Kubernetes comme moteur d’orchestration des conteneurs pour le déploiement et la gestion des applications à travers Cloud Foundry. Eirini offre aux opérateurs la possibilité de choisir les fonctionnalités Kubernetes pour orchestrer les instances de conteneurs d’applications dans SUSE Cloud Application Platform, tout en conservant l’expérience utilisateur de Cloud Foundry, familière à de nombreux développeurs.

« SUSE fournit des solutions à haute productivité pour le déploiement d’applications cloud natives », commente Gerald Pfeifer, vice-président Programmes produits et technologiques de SUSE. « Notre approche consiste à identifier les meilleures technologies open source et à les réunir de manière pertinente pour nos clients. Aujourd’hui, cela veut dire associer la productivité hors pair du modèle Cloud Foundry à l’infrastructure moderne de Kubernetes au sein de SUSE Cloud Application Platform. Cette combinaison sans équivalent permet à nos clients de réduire la complexité et de gagner en agilité afin de répondre à l’évolution des exigences de l’économie numérique. »

SUSE a entamé l’intégration de Kubernetes et Cloud Foundry en 2017 avec la mise en conteneur de Cloud Foundry et son exécution dans Kubernetes. Cela a pour effet de réduire l’empreinte de Cloud Foundry et d’en faciliter la gestion pour les utilisateurs de Kubernetes. L’étape suivante consiste à remplacer l’ordonnanceur interne de Cloud Foundry par Kubernetes, pour créer une version native complète pour Kubernetes de Cloud Foundry et simplifier encore SUSE Cloud Application Platform pour les utilisateurs de Kubernetes.

Sortie de Kubernetes 1.12

Soumis par fredericmazue le

L'équipe de Kubernetes annonce la sortie de Kubernetes 1.12, troisième mouture de l'outil pour cette année 2018. Au rayon des nouveautés : Kubelet TLS Bootstrap and Support for Azure Virtual Machine Scale Sets (VMSS).

Kubelet TLS Bootstrap

Dans Kubernetes 1.4, une API a été introduite pour demander des certificats à une autorité de certification au niveau du cluster. L'intention  de cette API est d'activer le provisionnement des certificats clients TLS pour les kubelets. Cette fonctionnalité permet à un kubelet de s’initialiser dans un cluster sécurisé par TLS. Plus important encore, il automatise la fourniture et la distribution des certificats signés.

Auparavant, lorsqu'un kubelet était exécuté pour la première fois, il fallait lui fournir des informations d'identification client dans un processus hors bande lors du démarrage du cluster. Il incombait à l'opérateur de fournir ces informations d'identification. Comme cette tâche était trop lourde à exécuter et à automatiser manuellement, de nombreux opérateurs ont déployé des grappes avec une seule identification et une seule identité pour toutes les étiquettes. Ces configurations ont empêché le déploiement des fonctionnalités de verrouillage des nœuds, telles que l’autorisateur de nœuds et le contrôleur d’admission NodeRestriction.

Pour remédier à cela, SIG Auth a permis à kubelet de générer une clé privée et un CSR à soumettre à un processus de signature de certificat au niveau du cluster. 

Parallèlement, le démarrage et la rotation du certificat du serveur Kubelet passent en version bêta. Actuellement, lorsqu'un kubelet démarre pour la première fois, il génère une paire de certificats / clés auto-signés utilisée pour accepter les connexions TLS entrantes. Cette fonctionnalité introduit un processus permettant de générer une clé localement, puis d'envoyer une demande de signature de certificat au serveur d'API du cluster afin d'obtenir un certificat associé signé par l'autorité de certification racine du cluster. En outre, lorsque les certificats approchent de l'expiration, le même mécanisme sera utilisé pour demander un certificat mis à jour.

Azure Virtual Machine Scale Sets (VMSS)

Les ensemble de taille VMSS permettent de créer et de gérer un pool de machines virtuelles homogène pouvant augmenter ou diminuer automatiquement en fonction de la demande ou d'un planning défini. Cela permet de gérer, de dimensionner et d'équilibrer facilement plusieurs machines virtuelles afin de fournir une haute disponibilité et une résilience des applications, idéal pour les applications à grande échelle pouvant s'exécuter en tant que charges de travail Kubernetes.

Google cède le projet Kubernetes à la communauté

Soumis par fredericmazue le

Kubernetes est un outl open source pour automatiser le déploiement, la mise à l'échelle et la gestion des applications conteneurisées.

A l'origine Kubernetes a été conçu par Google, puis Mountain View a confié son développement à la Cloud Native Computing Foundation (CNCF). Au sein de celel-ci Kubernetes a évolué rapidement, grâce aux contributions de société majeures telles que Alibaba, AWS, IBM, Microsoft, Oracle, VMware... Aujourd'hui Google, estimant le projet mature, a commencé à transférer la propriété et gestion des ressources cloud du projet Kubernetes auprès des contributeurs communautaires de la CNCF.

Google Cloud contribuera à financer cette initiative grâce à une subvention de 9 millions de dollars de crédits Google Cloud Platform, répartis sur trois ans, pour couvrir les coûts d'infrastructure associés au développement et à la distribution de Kubernetes, tels que les pipelines d'intégration continue et de distribution continue, et fournir le référentiel de téléchargement d'image de conteneur.

Nous pensons que tous les aspects d'un projet open source mature, y compris son infrastructure de test et de diffusion, doivent être maintenus par les développeurs. Au cours des prochains mois, toutes les opérations du projet seront transférées pour être administrées par les membres du projet Kubernetes (y compris de nombreux Googlers), qui prendront en charge les tâches opérationnelles quotidiennes telles que les tests et les le référentiel d'images et l'infrastructure de téléchargement explique Google dans un billet.

« Avec la croissance rapide de Kubernetes et la large participation des organisations, des fournisseurs de cloud et des utilisateurs, nous sommes ravis de voir Google Cloud transférer la propriété de Kubernetes CI / CD à la communauté qui a contribué à en faire l'un des plus rapides. projets de tous les temps », a déclaré Dan Kohn, directeur exécutif du CNCF. « La contribution généreuse de Google Cloud est une étape importante pour permettre à la communauté Kubernetes de prendre en charge sa gestion et sa pérennité, le tout au bénéfice de la base d’utilisateurs toujours croissante du projet. »

Microsoft publie une préversion de Visual Studio Kubernetes Tools

Soumis par fredericmazue le
IDE
Image

L'équipe de Visual Studio souhaite aider les développeurs qui créent des applications conteneurisées ciblant Kubernetes, souligne un billet de Microsoft qui annonce la publication de Visual Studio Kubernetes Tools en préversion.

Les développeurs ont fait part à l'équipe de Visual Studio leurs difficultés pour créer des fichiers Docker, des graphiques Helm et d'autres fichiers de configuration qui sont autant de code nécessaire pour créer des images de conteneur et les déployer sur Kubernetes. Et emmener votre code de Visual Studio vers votre cluster Kubernetes nécessite de mémoriser des commandes CLI assez compliquées. Les développeurs ont également critiqué le fait que déplacer le code de Visual Studio vers un cluster Kubernetes nécessite de mémoriser des commandes CLI assez compliquées.

Pour soulager ces difficultés, Microsoft propose Visual Studio Kubernetes Tools, pour le moment en préversion. Une fois cette suite d'outils installée, il est possible decréer un nouveau projet "Application conteneur pour Kubernetes" ou ajouter le support Kubernetes à une application Web .NET Core existante. A ce moment, Visual Studio crée automatiquement un fichier Docker et un graphique Helm pour votre projet. Vous pouvez créer une image conteneur pour exécuter votre application ou utiliser ces fichiers pour les déployer sur n'importe quel cluster Kubernetes. Ces outils s'intègrent également à Azure Dev Spaces , pour un développement itératif directement dans Azure Kubernetes Service.

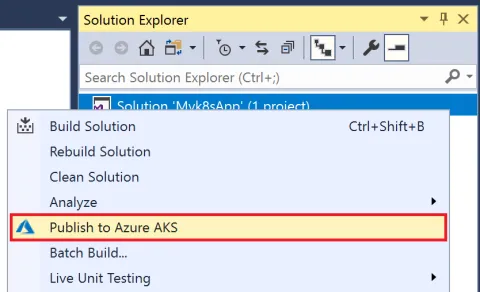
Les utilisateurs d'Azure Kubernetes Service peuvent également se déployer sur un cluster AKS directement à partir de Visual Studio via la nouvelle option "Publier vers Azure AKS".

Microsoft propose également un didactitiel pour faciliter la prise en main de Visual Studio Kubernetes Tools.

Cloud Foundry lance "Container Runtime"

Soumis par Grégoire Roussel le

Au European Summit, ce 11 octobre, Abby Kearns a annoncé le lancement d'un outil amélioré de gestion des conteneurs, le "Cloud Foundry Container Runtime" (CFCR). Cet outil fait suite au projet Kubo, lancé plutôt cette année, qui visait à rapprocher les écosystèmes Kubernetes et Cloud Foundry. 

Cette méthode de déploiement par conteneurs devient dès à présent la solution par défaut; elle permet d'exploiter la puissance du système Kubernetes avec une interface de plus haut niveau, et conforte Cloud Foundry en tant que référence pour le déploiement d'application dans les entreprises mondiales.

Grégoire Roussel

Microsoft Draft : un outil open source pour simplifier le développement et le déploiement sur Kubernetes

Soumis par fredericmazue le
Image

Les applications tournant dans des conteneurs sont devenues très populaires ces dernières années, fait remarquer Microsoft dans le billet de présentation de Draft.

Dans les derniers mois, toujours selon Microsoft, Kubernetes a également grandi en popularité. Kubernetes est une solution de gestion et d'orchestration open source de conteneurs Docker initialement développée par Google et placée en open source. Mais, ajoute Microsoft, selon de nombreux développeurs, Kubernetes n'est pas toujours facile à prendre en main.

Pour remédier aux difficultés de travail avec Kubernetes, Microsoft propose Draft, un outil open source qui réduit les relations de travail avec Kubernetes à seulement deux commandes.

draft create analyse le code de l'application, puis crée le fichier Docker (DockerFile) et le diagramme Helm nécessaire pour la conteneuriser. Les langages reconnus par Draft sont Node.js, Go, Java, Python, PHP et Ruby.

draft up déploie le code source sur n'importe quel cluster Kubernetes, fonctionnant en local ou sur le cloud, L'application est construite à partir du code au moyen du DockerFile et déployée selon le diagramme Helm.

Les développeurs peuvent alors tester leurs applications. Lorsque des modifications sont nécessaires, les développeurs les apportent dans le code en local, avec leur éditeur habituel, comme pour toute application, puis toujours grâce à draft up, le code modifié est déployé dans Kubernetes et les changements apportés sont visibles en quelques secondes.

Draft est sur GitHub.

Microsoft acquiert Deis, éditeur de solutions open source autour de Kubernetes

Soumis par fredericmazue le

Les conteneurs sont à l'avant-garde de la transformation du cloud ces dernières années, pour une bonne raison : ils facilitent le développement et le déploiement d'applications sur le cloud, ainsi que leur déplacement du cloud ou vers le cloud, souligne Microsoft dans un billet qui annonce l'acquisition de la start-up Deis.

Deis développe des solutions open source pour simplifier la gestion et l'orchestration de conteneurs Kubernetes. A la fin de l'année dernière, Microsoft avait annoncé l'intégration de la préversion de Kubernetes 1.4 sur Azure Container Service. Cette acquisition, dont le montant n'a pas été communiqué, est donc parfaitement logique.

De son côté, la start-up Deis se félicite de cette acquisition « Microsoft a une longue histoire en matière de conception d’outils réellement fonctionnels à destination des développeurs  Nous allons faire d’Azure la meilleure solution pour faire fonctionner des workloads containerisés »

Canonical abandonne le mobile pour se concentrer sur le cloud et l'IoT

Soumis par fredericmazue le

Lorsqu'en 2011 Canonical avait créé l'interface utilisateur Unity pour sa distribution Ubuntu Linux, son intention était claire : s'implanter sur le marché des mobiles. 6 ans plus tard, la tentative se solde par un échec et Canonical jette l'éponge.

Canonical abandonne donc ses ambitions sur le marché des mobiles, en même temps qu'elle abandonne Unity pour sa distribution Linux qui revient à GNOME.

Mark Shuttleworth explique que cette décision a été difficile à prendre, car sa conviction personnelle était que la convergence était l'avenir et que les produits développés par son équipe étaient formidables. Mais au final, Mark Shuttleworth reconnaît la nécessité qu'il y a à investir dans les activités qui font croître sa compagnie Canonical. Ces activités sont la distribution Ubuntu Linux elle-même, dans ses déclinaisons bureau, serveur et machine virtuelle, ce sont encore ses produits d'infrastructure cloud autour de OpenStack et Kubernetes, ses services cloud MAAS, LXD,Juju et BootStack, ainsi que l'Internet des Objets.