respect de la vie privée

Collecte de données par Windows 10 : Microsoft assouplit sa politique
Soumis par fredericmazue le
Image
Image

Depuis sa sortie, Windows 10 a été et est toujours beaucoup critiqué en ce qui concerne la collecte des données  de ses utilisateurs. A tel point que l'expression 'côté obscur' de Windows est parfois utilisée. Un côté obscur dont même les pirates ont peur :-)

Microsoft semble avoir entendu les critiques de ses utilisateurs, ou peut-être plus vraisemblablement, a peur des sanctions. Par exemple, la Suisse, qui a qualifié Windows 10 de 'violateur crasse' :-) a menacé Microsoft d'un petit passage par ses tribunaux.

Microsoft assouplit donc (un peu) sa politique et l'explique dans un billet de blog.

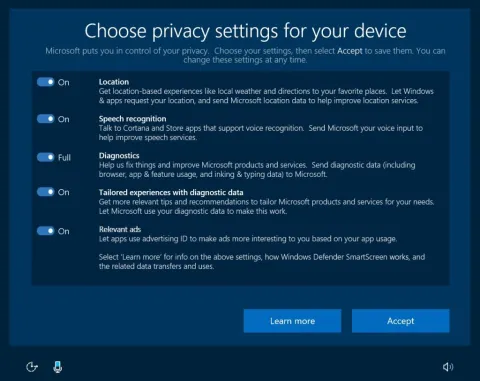
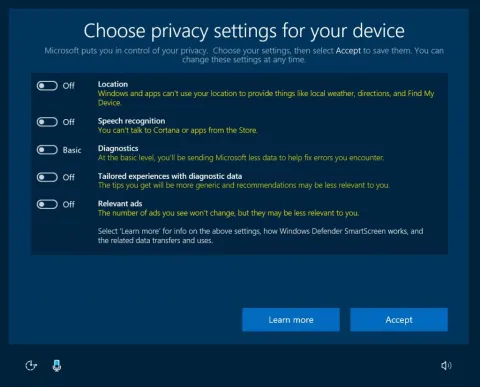
Le nombre de niveaux de collecte de données passe de 2 à 3. Le mode Enhanced disparaît. Ne restent plus que les niveaux Basic et Full. Le niveau Full porte bien son nom. En plus de tout ce qu'il y a dans le niveau Basic sont dans le niveau Full les logs générés par le système, les pilotes de périphériques et les applications, bref tout, même les frappes au clavier. Un mode qu'à priori peu sélectionneront, lui préférant le mode Basic.

Alors ce mode Basic, que devient-il ? Il transmettra à Microsoft "les données vitales pour le fonctionnement de Windows, les fonctionnalités de votre appareil, ce qui y est installé et si Windows fonctionne correctement", nous dit Redmond.

Par ailleurs viendra une nouvelle fenêtre de réglages pour vous aider à mieux protéger votre vie privée :

C'est dans cette fenêtre que vous pourrez choisir entre le mode Full et le mode Basic ainsi qu'empêcher la transmission de données de géolocalisation, l'iD de votre machine à des fins de publicité, etc.

Reste que la description du mode Basic est suffisamment large pour qu'on se dise qu'elle permet encore la collecte de beaucoup de données de façon opaque... En ce qui concerne les données collectées en plus du niveau Basic (cf. capture ci-dessus) Microsoft a mis en place un portail account.microsoft.com/privacy/about accessible dès aujourd'hui, qui permet à l'utilisateur de consulter les données collectées et de les effacer.
Commentaire actu

Cookies : bientôt la fin des bannières d'avertissement ?

Soumis par fredericmazue le
Web

Vous êtes webmaster ? Vous avez mis en place les bannières d'avertissement relatives aux cookies sur vos sites il n'y a pas si longtemps ? Ca a été pénible ? Alors réjouissez-vous de savoir que vous avez peut-être fait tout ça pour rien :-)

En effet les technocrates de la Commission européenne viennent de se fendre du premier jet d'un nouveau projet de règlementation de la protection de la vie privée sur Internet

Les penseurs de Bruxelles se sont soudain rendus compte qu'il était très pénible pour l'internaute de valider ou non l'acceptation des cookies sur sa machine, pour chaque site visité.

Le projet de règlementation, s'il reste en l'état, remplacera les fâcheuses bannières par une acceptation (ou un refus) globale des cookies dans les réglages des navigateurs. Les éditeurs de navigateurs vont donc avoir du pain sur le planche.

Les navigateurs proposent déjà le moyen de refuser les cookies déposés par tel ou tel site, mais bien sûr l'utilisateur moyen ne s'en sert pas. Il faut dire que ce serait encore plus pénible que de cliquer sur les bannières :-) Les navigateurs devront donc proposer simplement un moyen unique de refuser les cookies qui servent au ciblage publicitaire. Facebook et Google sont évidemment visés par ce projet de réglementation.

Le projet de loi ne concerne pas, à priori, les données de fréquentation des sites, telles que les données de Google Analytics. (A supposer d'ailleurs, que Google n'utilise pas ces données à des fins publicitaires sans le dire).

Au niveau des sites, le projet simplifie les choses. Comme auparavant, les cookies pour les paniers de boutique en ligne ou similaires ne sont pas concernés. Ne sont pas concernés également des cookies qui serviraient par exemple à compter le nombre de visiteurs, ou à améliorer l'expérience de ceux-ci, sans nuire en cela à leur vie privée.  

Mozilla supprime l'API HTML5 Battery Status de Firefox

Soumis par fredericmazue le

L'API HTML5 Battery Status est une spécification adoptée par le W3C en 2012 et que jusqu'ici Firefox, Chrome et Opera seuls implémentent. Toutefois l'implémentation sera retirée de Firefox à partir de la version 52, nous apprend The Guardian.

Cette API permet de lire l'état de charge de la batterie. Et ça sert à quelque chose demanderez-vous ? L'idée est qu'un site interrogeant cette API réagisse, par exemple, en redirigeant vers des pages allégées, moins consommatrices en énergie pour améliorer l'expérience utilisateur.

Bref une API bien intentionnée, et dont l'usage, comme bien souvent, peut-être détourné. C'est ainsi que cette API peut être utilisée pour établir une signature de l'internaute, à partir de laquelle il sera possible de le reconnaître et de le traquer. Par exemple, indique The Guardian, un internaute naviguant en mode privé avec un VPN peut être reconnu en mode privé sans VPN. Ceci permet de réinstancier des cookies ou autres identifiants .

Mais y-a-t-il seulement des cas concrets de tels traçages d'utilisateurs ? Toujours selon The Guardian oui. Non seulement il y en a, mais outre le seul aspect empreinte de l'utilisateur, des sites de e-commerce lisent le niveau de la batterie de leurs visiteurs à des fins clairement peu avouables. En effet, ces sites estiment qu'un visiteur ayant une batterie très basse se sentira pressé, aura hâte de conclure un achat et de ce fait on lui affichera un prix plus élevé qu'autrement, ce qu'il acceptera...

Bref, Mozilla, soucieuse de protéger les utilisateurs de son navigateur Firefox, retirera l'implémentation de l'API Battery Status dès Firefox 52. 

Cryptage dans FireOS : Amazon fait machine arrière toute

Soumis par fredericmazue le

Amazon, aux côtés de Microsoft et de Google, soutient Apple dans son bras de fer contre le FBI en ce qui concerne le secret des données. Sa décision, dans ce contexte, de supprimer le cryptage de la 5ème mouture de son OS FireOS a non seulement provoqué la surprise, mais aussi l'incompréhension, et bien sûr un tollé des utilisateurs.

Devant les réactions des utilisateurs et les accusations de connivence avec les autorités gouvernementales américaines, le géant du e-commerce n'a pas tardé à revenir sur sa décision : Le cryptage sera de retour dans Fire dès le printemps, avec une prochaine mise à jour.

Après la CNIL, la DGCCRF s'en prend elle aussi à Facebook

Soumis par fredericmazue le

Cette semaine, le réseau social Facebook est sérieusement dans le collimateur en France. La CNIL vient de mettre Facebook en demeure de cesser ses abus en matière de respect de la vie privée. Hier, la DGCCRF - Direction générale de la concurrence, de la consommation et de la répression des fraudes - a publié une injonction reprochant à Facebook d'abuser tout court.

La DGCCRF a examiné à la loupe les conditions d'utilisation de Facebook - ce qui ne manque pas de courage - et a conclu que celles-ci contiennent des clauses abusives, interdites par la loi. Des clauses qui créent un déséquilibre significatif entre les droits et obligations des parties, au détriment des utilisateurs, précise la DGCCRF. Notamment :

  • le pouvoir discrétionnaire de retirer des contenus ou informations publiés par l’internaute sur le réseau.
  • le droit de modifier unilatéralement ses conditions d’utilisation sans que l’internaute en soit informé préalablement ou en présumant son accord.
  • le droit de modifier ou résilier unilatéralement son service de paiement sans en informer au préalable le consommateur.

La DGCCRF donne 60 à Facebook pour se mettre en conformité. Sous réserve que le réseau social ne conteste pas cette injonction, ce qu'il a le droit de faire. Et si Facebook ne fait rien ? Même si l'injonction est publiée sous l'onglet 'Sanctions' de www.economie.gouv.fr, aucune sanction concrète n'est évoquée, du moins pour l'instant.

Windows 10 : que raconte-t-il derrière votre dos ?

Soumis par fredericmazue le
Image
Image
Image

Rien bien sûr, puisque vous avez désactivé toutes options susceptibles de collecter des données dans les paramètres de confidentialité. Votre vie privée est-elle réellement protégée pour autant ? Pas sûr...

Un informaticien du nom de CheesusCrust a voulu savoir ce qu'il en est, même si son choix a été de basculer sur Linux Mint. Il relate son expérience dans un billet.

Il a donc pris un PC, et entre celui-ci et Internet, il a configuré un routeur DD-WRT capable d'enregistrer tout le trafic réseau. Puis sur son PC il a virtualisé un Windows 10 Entreprise dans VirtualBox. Celui-ci installé et toutes les options de confidentialité désactivées, il a laissé tourner son Windows 10 à ne rien faire pendant toute une nuit, soit 8 heures.

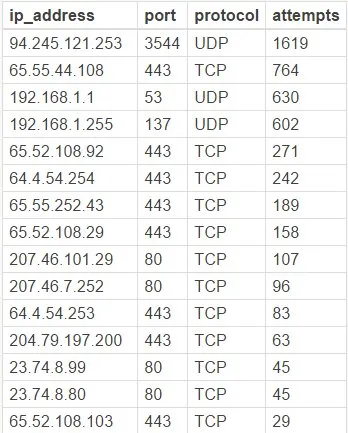
Le lendemain, le routeur montrait que Windows 10 ne reste pas à vraiment à ne rien faire... : 5508 connexions enregistrées, dont 3967 vers des IP appartenant à Microsoft.

Alors qu'a fait Windows 10 ? Mystère...

Bien sûr il est normal que le système établisse des connexions. Par exemple pour vérifier l'existence de mises à jour, ou même pour reporter des données de télémétrie. Microsoft reconnaît officiellement collecter des données télémétriques et dit s'en servir pour améliorer le fonctionnement de son système. Pourquoi pas ?

Mais 5508 connexions en huit heures cela fait presque une connexion toutes les 5 secondes. Cela paraît quand même beaucoup pour un système qui ne fait rien. Sur ces 5508 connexions, 1619 étaient vers l'IP 94.245.121.253 appartenant à Microsoft et vers le port 3544 qui est normalement dédié au programme d'expérience utilisateur. Pourtant l'utilisateur dormait tranquillement.

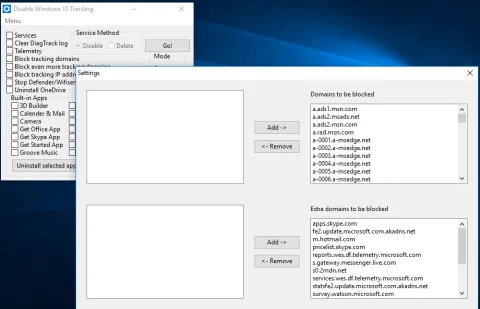
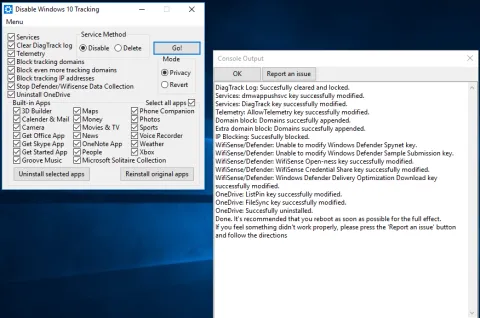
Devant un tel résultat CheesusCrust a voulu pousser plus loin, et relate une seconde expérience dans un second billet. Il a installé sur son Windows 10 le logiciel Disablewintracking. Ce logiciel en Python est disponible sur GitHub. Il s'efforce de bloquer le trafic 'télémétrique' de Windows en configurant son pare-feu. Avec cet outil, CheesusCrust a désinstallé tous les applications livrées avec Windows 10 et listées par l'outil, désactivé également tous les services listés, puis configuré le pare-feu. Ensuite il a laissé tourner son Windows 10 tout seul, cette fois pendant 30 heures.

Avec ces grands moyens le trafic généré a été grandement réduit, mais il en reste. 2758 tentatives de connexions vers 30 IP (contre 5508 vers 95 lors de la première expérience).  

Mais quel bavard ce Windows 10 ! Qu'a-t-il donc tant à raconter derrière votre dos ? :-)

Microsoft n'a pour l'instant pas réagi aux publications de CheesusCrust.

Commentaire actu

Anonyme (non vérifié)

Yep mais faut pas oublier aussi les vérifications de licence, les états système etc ... toutefois ca ne m'étonne pas, et je peux vous assurer que tous les OS sauf quelques distributions encore saines de Linux font ce genre de transaction avec des serveurs de log. Repéré une petite coquille : 5508 connexions en huit 'heures'.  

mer, 10 Fév 2016 - 11:43 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Merci pour la coquille. maintenant corrigée.

Pour le reste, je ne peux pas être d'accord avec vous. Je vois mal pouquoi il serait nécessaire de vérifier la licence fréquemment, ni pourquoi l'état du système devrait être vérifié via un serveur externe. Que d'autres systèmes le fassent (ce dont je ne doute pas. vous faites allusion à iOS et/ou Android peut-être ?) ne signifie pas que cela soit bien. En ce qui concerne Linux, tous ceux que j'utilise (et en tant qu'administrateur système j'en utilise beaucoup) ne font pas cette cuisine..

mer, 10 Fév 2016 - 12:13 Permalien
Anonyme (non vérifié)

Le pire c’est un logiciel de développement qui après lancement va vérifier à la maiso,n si l’ordinateur connecté est enregistré sur le site: si oui, tout va ien. Si non, écriture sur le disque dur de l’ordinateur et désactivation de la commande de génération d’application.

Résultat: réinstallation de la license (valide, naturellement) dans le logiciel et tant que l4ordinateur “authorisé” n'est pas changé sur le site du créateur du logiciel, cette méthode est utilisée.

Conclusion ?

Ne pas lancer ce logiciel lorsqu’internet est actif !

mer, 10 Fév 2016 - 13:45 Permalien
Anonyme (non vérifié)

il faudrait meme carrément ne pas utiliser cet os qui nous mene droit dans le mur. ils veulent nous remettre dans le modéle des consoles connectées,  avant l'avenement des pc et autres systémes individuels, nous replonger dans un systéme dépendant de leur bon vouloir. et le pire.?? c'est que vous payez pour ca. est-ce que tant de gens sont aussi aveugles.??

il faut croire que oui. tellement prompts à brader leur liberté pour un selfie..

mer, 10 Fév 2016 - 17:39 Permalien

La CNIL met Facebook en demeure de se conformer à la loi dans un délai de trois mois

Soumis par fredericmazue le
Web

Cela n'a sans doute échappé à personne, la loi Informatique et Libertés et Facebook sont pour le moment deux choses bien distinctes. Facebook fait ses choux gras des données utilisateurs comme bon lui semble, et pour la CNIL il est temps que cela cesse.

C'est pourquoi la CNIL vient de mettre publiquement le réseau social en demeure de respecter la loi. La CNIL relève en effet de nombreux manquements à cette loi.

Des cookies Facebook déposés lorsqu'un internaute visite une page Facebook publique, sans même avoir de compte Facebook et sans l'en informer. Cookies qui sont ensuite utilisés pour suivre la navigation de l'internaute sur tous les sites dotés de boutons Facebook tels que le bouton 'J'aime'.

Est encore reproché de ne pas recueillir le consentement exprès des internautes lors de la collecte et du traitement des données relatives à leurs opinions politiques, ou religieuses, et à leur orientation sexuelle. De même, aucune information n’est délivrée aux internautes sur leurs droits et sur l’utilisation qui sera faite de leurs données sur le formulaire d’inscription au service.

Facebook dépose sur les terminaux des internautes des cookies à finalité publicitaire, sans les en avoir au préalable correctement informés, ni avoir recueilli leur consentement.

Facebook procède au croisement de données tous azimuts. Donnée récoltées par le réseau social et données fournies par des tiers, ceci à des fins publicitaires sans proposer aux internautes de mécanisme leur permettant de s’opposer à la combinaison de l’ensemble de ces données à des fins publicitaires, ce qui méconnaît leurs droits et intérêts fondamentaux et porte atteinte au respect de leur vie privée.

Enfin Facebook  transfère les données personnelles de ses membres aux Etats-Unis sur la base du Safe harbor, ce qui n’est plus possible depuis la décision de la Cour de Justice de l’Union Européenne du 6 octobre 2015.

Autant de manquements qui à défaut d'être nouveaux semblent ne plus pouvoir durer. Si Facebook se met en conformité dans les 3 mois, il n'y aura pas de sanction. Et si cela n'est pas fait ? Les choses sont pour le moment assez vagues : Si les sociétés FACEBOOK INC. et FACEBOOK IRELAND ne se conforment pas à cette mise en demeure dans le délai imparti, la Présidente pourra désigner un rapporteur qui, le cas échéant, pourra établir un rapport proposant à la formation restreinte de la CNIL, chargée de sanctionner les manquements à la loi Informatique et Libertés, de prononcer une sanction à l’égard des sociétés,  dit la CNIL qui souligne que  la Belgique, l'Allemagne (Land d’Hambourg), l'Espagne, et les Pays-Bas poursuivent des investigations similaires.

Tails Linux 2.0 arrive en Release Candidate

Soumis par fredericmazue le

Tails Linux est une distribution Linux qui a gagné ses lettres de noblesses lorsque le public a appris que c'est grâce à elle qu'Edward Snowden a pu contacter des journalistes et commencé ainsi à faire, au nez, à la barbouze et aux grandes oreilles de la NSA, les révélations qui sont devenues l'affaire PRISM.

Tails Linux est une distribution conçue pour ceux qui ont absolument besoin de protéger leur vie privée. Tails Linux configure tous les outils de communication de la meilleure manière qui soit pour être et rester anonyme sur Internet. Des configurations qui ne sont pas toujours à la portée des utilisateurs pas ou peu avertis.

Le navigateur Internet de Tails Linux est Tor Browser. Ce navigateur passe par le réseau en couche Tor (The Onion Router) afin de garantir l'anonymat des utilisateurs sur Internet.

Comme toutes les distributions Linux, Tails Linux évolue et la version 2.0 vient d'arriver en Release Candidate. Cette mouture corrige des bugs de sécurité ;-) La sécurité est un sujet très difficile...

Tails Linux 2.0 s'appuie maintenant sur l'excellente Debian 8.0, alias Debian Jessie. Autre changement majeur : le client de messagerie n'est plus Claws Mail mais Icedove.

Tails Linux 2.0 peut-être téléchargée ici.  

Chiffrement : les backdoors de Nathalie Kosciusko-Morizet ne verront pas le jour

Soumis par fredericmazue le

Le projet de loi pour la République numérique d'Axelle Lemaire est examiné cette semaine à l'Assemblée nationale.

Plus de 430 amendements à cette loi ont été déposés, dont un, le CL92 de Nathalie Kosciusko-Morizet, a suscité moult controverses.

NKM souhaitait que tous les fabricants de matériel incorporent des backdoors dans leurs produits.

Les constructeurs de matériel doivent prendre en compte dans leurs constructions la nécessité de donner aux forces de l’ordre, dans le cadre d’une enquête judiciaire et après autorisation d’un juge, l’accès aux matériels. [...] L’objectif est d’éviter que des systèmes de cryptage individualisés ne retardent la poursuite d’une enquête.

Cependant, au nom du gouvernement, la secrétaire d'État au numérique Axelle Lemaire, qui s'était déjà dite favorable au droit au chiffrement,  a fait rejeter l'amendement de NKM :

"Ce que vous proposez c’est une vulnérabilité by design. C’est inapproprié. D’abord parce que ce n’est pas l’objet de la loi. Ensuite parce que le texte confère une nouvelle mission à la CNIL, qui est la promotion du chiffrement. Enfin parce que l’actualité récente montre à quel point le fait d’introduire des failles délibérément à la demande — voire parfois sans le savoir  — des agences de renseignement a un effet qui est de nuire à l’ensemble de la communauté ".

Votre employeur peut consulter vos mails selon la Cour Européenne des Droits de l'Homme

Soumis par fredericmazue le

L'affaire débute en 2007 en Roumaine. Bogdan Bărbulescu utilise un compte Yahoo! Messenger de son entreprise pour contacter des clients, mais il l'utilise aussi pour des messages à caractère privé, pour ne pas dire très privé.

Son employeur qui a accédé au compte pour y consulter des messages professionnels s'en aperçoit, et, s'appuyant sur le règlement interne de l'entreprise qui interdit cette pratique, il licencie son employé.

L'employé porte alors plainte pour licenciement abusif. Débouté en première instance puis en appel par la justice roumaine, il a porté l'affaire devant la Cour Européenne des Droits de l'Homme, (CEDH) en argumentant le viol du secret de la correspondance, au mépris de l’Article 8 de la Convention européenne des droits de l’Homme. Cet article stipule que "toute personne a droit au respect de sa vie privée et familiale, de son domicile et de sa correspondance". 

La  CEDH vient de donner tort à l'employé. Elle a estimé que celui-ci n'avait pas été espionné, seul son compte Yahoo professionnel ayant été consulté pour raison professionnelle. Elle a estimé qu'il n'est pas abusif pour un employeur de s'assurer que son employé accomplit des tâches professionnelles pendant ses heures de travail. Elle a estimé que l'employé a violé le règlement intérieur de l'entreprise. Enfin, le contenu des mails privés n'ayant pas été divulgués, la CDEH estime que l'article 8 n'a pas été enfreint.

Source : leparisien.fr