Hardware

Haiku : la bêta 1 est enfin disponible !

Soumis par francoistonic le

Wouah ! Il aura fallu 6 ans pour voir la bêta 1 de Haiku. Haiku est une réécriture totale du système fameux système BeOS des années 90. La tâche était colossale et le nombre de développeurs limité. L’OS est disponible en 32 et 64 bits sur processeur x86. Il nécessite minimum 256 Mo de RAM, 3 Go de disque (32 bits). L’archive pèse +900 Mo. Il faudra graver un DVD ou une clé USB. 

Personnellement, nous avons opté pour une réinstallation totale. La mise à jour depuis la précédente alpha n’arrivait pas à se terminer et a fini par corrompre la partition Be. L’installation proprement dite est rapide.

L’OS a gagné en stabilité (ouf) et surtout en performance et en fluidité, ce qui lui manquait cruellement sur des configurations anciennes. Avec la b1, on gagne sur tous les tableaux. La note release met en avant le nouveau HaikuDepot. Il s’agit du gestionnaire de package qui a été largement redéveloppé. L’outil est pratique et particulièrement rapide. L’installation de packages est très simple : on choisit le paquet et on clique sur installation. La commande pkgman, depuis le Terminal, est toujours disponible. 

Côté web, le portage de WebKit a été améliorée grâce à un développeur à plein temps. Ce travail a nécessité un an de travail ! Le navigateur est désormais plus stable et plus véloce. Autre chantier important : la refonte des couches réseaux. Là encore, nous avons des progrès dans les performances globales et la stabilité des connexions. On notera aussi l’arrivée du streaming directement inclus dans la couche Media Kit. Le stream HTML 5 est disponible. Un effort a été fait pour les modules de décompression vidéo (ffmeg 4). Autre fonction, complexe à implémenter : le boot loader EFI et le support GPT (Guid partition table). Pour mémoire, GPT est une table de partionnement, intégré à EFI. Un outil Debugger est directement disponible (alpha). Il remplace GDB comme débogueur par défaut de l’OS. 

La partie interface ne change pas, ou à la marge. On retrouve l’ergonomie de BeOS. 

Note de version : https://www.haiku-os.org/get-haiku/release-notes/

François Tonic

Commentaire actu

Membre depuis

12 ans 9 mois
ftonic

à la rédaction il fonctionne sur un vieux portable Dell, bien plus véloce sur la dernière alpha qui était très instable et manquant cruellement de fluidité. 

lun, 1 Oct 2018 - 14:51 Permalien

Membre depuis

12 ans 2 mois
fnux

Bonjour,

J'ai passé tout le week end à installer Haiku avec différents outils de virtualisation (VMware Workstation sous Linux et Windows, VMware Fusion sous OS/X et Oracle Vitrualbox sous Linux, OS/X et Windows 10) et aussi directement sur un PC (Fujitsu Stylistic 720) et globallement, quelle déception.

C'était surement un OS prometteur à ses débuts, mais il n'en est aujourd'hui qu'à un stage d'alpha et on est très très loin d'une version finale.

En particulier, comme cette alpha est très loin d'être aboutie (entre autre difficulté d'installation sur un système EFI), il ne peut être recommandé que de l'essayer en VM.

Or les vm addons ne fonctionnent pas hormis la libération de la souris et seulement le partage du clipboard ne contenant que du texte (soit rien).

Berf, comme il a fallu attendre 6 ans pour cette première alpha, que l'équipe de développement est très réduite et que les contributeurs bénévoles en charge des addons qui ne sont pas développés par la dev team disparraissent les uns après les autres (par exemple le dernier build du package vmware-addon date de 2014), il va falloir attendre encore très très très longtemps avant de voir une RTM utilisable, et je ne parle même pas d'applications ni de choix d'interface utilisateur peu communes (exemple Alt C et Alt V pour le copier coller alors que le standard de facto serait plutôt Ctrl C et Ctrl V).

Enfin, pourquoi s'obstiner en 2018 à produire encore une version 32 bit et une version 64 bit et non pas une seule version 64 bit alors que les principaux fondeurs ne produisent plus de CPU 32 bit depuis près d'un lustre ? Même ARM produit d'excellent CPU 64 bit !

Bonne chance à eux quand même car ce projet qui semblait pourtant intéressant même s'il n'a rien de vraiment révolutionnaire me semble aujourd'hui très tardif pour prendre une quelconque part de marché à part quelques hobistes.

Just my two cents.

Cordialement.

mer, 10 Oct 2018 - 03:43 Permalien

Open architecture vs machine fermée

Soumis par ftonic le

Étant un très grand fan de la série Halt and Catch Fire, que je vous conseille d’urgence si vous ne connaissez pas, j’ai revu il y a quelques jours les premiers épisodes de la saison 1. Un des postulats de départ de l’histoire est un article (fictif) de Gordon Clark dans le magazine Byte, sur l’open architecture. Mais en y repensant, cette idée a été largement utilisée par les constructeurs des années 80 et 90. Et il ne faut pas oublier que nous sommes en 1983 au début de la série : IBM a son PC, mais ne voit pas d’un bon oeil les compatibles (qui commencent à arriver), Apple a son Apple II et s’apprête à dévoiler le LISA. 

Quand on se replonge dans ces machines, on constate un principe intangible : créer des machines « simples », rapides à concevoir et à construire, en utilisant des composants les plus standards possible quand on peut. On me dira : le choix était beaucoup moins large aujourd’hui et on ne disposait pas des mêmes puces dédiées. Oui effectivement. Mais les grandes machines de ces années partagent tout de même un grand nombre de composants et notamment les processeurs : Zilog, MOS, Motorola, Intel. Les OS étaient parfois communs : le vieux CP/M, MS-DOS et ces « clones ». 

Ces machines étaient d’une architecture simple. Quand on regarde un Commodore 64, c’est impressionnant de simplicité, aussi bien le montage que la partie électrique, idem pour un CPC. L’Apple IIe est facile à ouvrir, il dispose de nombreux ports d’extension. Bref, il est ouvert. Les bidouilleurs pouvaient réellement s’amuser, parfois le réparer, changer des composants. Même avec des machines plus complexes comme l’Atari ST ou l’Amiga, on pouvait encore s’amuser, même si parfois, on grillait purement et simplement la machine. 

Par architecture ouverte, on peut comprendre plusieurs choses :

- avoir une architecture matérielle de référence et ouverte (dans le sens open source) : le PC le fait d’une certaine manière non pas par la volonté d’IBM, mais par le truchement du MS DOS qui pouvait être utilisé sur d’autres machines que l’IBM PC et la plupart des composants de base étaient accessibles et par l’utilisation du processeur Intel et l’apparition des composants standards utilisés par les PC

- par une couche logicielle ouverte et partagée

- l’utilisateur a accès à tout et peut modifier le matériel, rajouter des éléments et le logiciel suit tout naturellement

Aujourd’hui, il y a clairement une tendance à fermer le matériel, particulièrement grand public. Regarder les machines tout-en-un. Hormis quelques composants qui peuvent être changés, le reste est soudé ou inaccessible. On peut encore les monter, mais tout le monde ne peut pas le faire : il faut une zone de travail, les bons outils et pas mal de patience. Ne croyez pas que cette tendance est récente. Une partie de la communauté Apple, les fans de la marque qui s’y connaissent un minimum, peste contre les derniers iMac et le vieux Mac Mini : composants soudés, pas de possibilité de changer quoi que se soit par soi-même (ou si peu). Mais il ne faut pas oublier le postulat de départ du Macintosh, quand le projet a été initié en 1979 : faire un ordinateur tout intégré, le plus simple possible à utiliser par tout le monde, avec un minimum de câble ! Bref, la machine était tout sauf ouverte et modulaire…

Les ordinateurs portables suivent depuis longtemps cette même tendance : on ferme tout. Bref, nous sommes bien loin de notre idée de départ, l’open architecture. 

Depuis quelques années, nous retrouvons cette idée avec l’Open hardware. L’idée est simple : le matériel est open source, enfin disons le design matériel comme les circuits électroniques, tous les éléments sont documentés, le montage, chaque broche, etc. L’Arduino illustre parfaitement l’open hardware : les schémas sont ouverts (open source donc) et c’est pour cela que l’on voit apparaître des multitudes de cartes compatibles Arduino. Et surtout, les schémas de base utilisent des composants 100 % standards et peu chers. Chez soi, on peut construire sa propre carte Arduino, même avec un PCB rudimentaire. Et ce, pour un coût très bas : -10 €, voire à peine 5-6 € en cherchant un peu !

On me dira : on peut faire pareil avec un PC. Effectivement on peut construire son PC en kit. Ce n’est pas nouveau, mais finalement peu de choses sont open hardware. On parle souvent du Raspberry Pi. Mais n’oublions pas que cette carte est peu ouverte. Seules les premières versions ont les schémas accessibles et encore, des éléments logiciels (boot, firmware) ne sont pas open source. D’où l’absence de véritables clones, ce que je trouve particulièrement dommage. Il existe des alternatives, excellentes, avec une compatibilité plus ou moins bonne sur les GPIO. Mais est-ce réellement grave si la Pi n’est pas open hardware, chacun fera son opinion. 

L’autre initiative, très intéressante, est l’Open Compute Project. Cette initiative est très intéressante : elle fournit les architectures de références pour définir des bases communes. L’OCP concerne les serveurs, les datacenters. Facebook a été l’initiateur de cette démarche pour définir et construire son propre design serveur. L’idée derrière était de pouvoir créer son modèle serveur au plus proche de son besoin réel. Cela permet à un éditeur de ne pas dépendre d’un constructeur serveur. L’OCP a bouleversé le marché serveur en obligeant les constructeurs à adopter cette démarche. 

Dans la téléphonie, quelques projets étaient prometteurs : le projet Ara que Google n’a su mener au bout et le FairePhone. Ara était un téléphone entièrement modulaire. Mais les équipes n’arrivèrent pas à stabiliser le matériel et le système de gestion à chaud (d’une grande complexité). Sur la partie matérielle, un des points cruciaux était le mécanisme de fixation sur la planche de base et le comportement des éléments en cas de chute et comment la connexion entre les éléments se faisait (dans la stabilité bien entendu). FairPhone est un projet moins ambitieux, mais à qui à l’avantage de fonctionner. Mais pour nous, son prix élevé, et les tarifs des modules, freine le concept et diffusion, ainsi que le manque de modules disponibles. 

On peut noter que le smartphone est à l’inverse de la notion d’open architecture. Et ne me dites pas que c’est la faute à Apple, car tous les grands constructeurs de smartphones sont dans la même tendance même si la Pomme a tendance à aller très loin, avec une bonne grosse couche de colle. On ferme, on soude.

Je ne dis pas non plus que c’était mieux avant. C’était une autre époque de l’informatique. Mais nous pouvons apprendre et réfléchir sur comment on en est arrivé là et à cette tendance de tout fermer.

François Tonic
L'ANSSI publie le code du système d'exploitation sécurisé français CLIP OS

Soumis par fredericmazue le

En 2016, la loi numérique suggérait la création d'un système d'exploitation français souverain, afin que le pays dispose en dispose pour se mettre à l'abri de tout cyber-espionnage.

En fait ce système d'exploitation est développé par l'Agence nationale de la sécurité des systèmes d'information(ANSSI) depuis 2006. Ce système s'appelle CLIP OS et l'ANSSI en publie aujourd'hui le code :

L’ANSSI a élaboré un système d’exploitation multiniveau sécurisé dénommé CLIP OS, pour répondre aux besoins de l’administration. Basé sur un noyau Linux et capable de gérer des informations de plusieurs niveaux de sensibilité, CLIP OS est à présent disponible en open source dans le cadre d’un projet de développement collaboratif.

Le système d’exploitation CLIP OS est basé sur Linux (Gentoo Hardened). Il intègre un ensemble de mécanismes de sécurité qui lui confèrent un très haut niveau de résistance aux codes malveillants et lui permettent d’assurer la protection d’informations sensibles, explique l'ANSSI.

CLIP OS comporte des mécanismes de cloisonnement qui rendent possible le traitement simultané, sur un même poste informatique, d’informations publiques d’une part et sensibles d’autre part, au sein de deux environnements logiciels isolés, dans l’objectif d’éliminer les risques de fuite d’informations sensibles sur un réseau public.
Ce système peut être déployé aussi bien sur des passerelles de sécurité que sur des postes clients, y compris portables et permet par exemple l’accès à des informations sensibles dans un cadre d’utilisation nomade.

Basé sur Gentoo, CLIP OS n'est pas distribué en fichiers binaires prêt à l'emploi, du moins pour le moment, et il ne sera pas l'OS de monsieur tout le monde. Mais il pourra intéresser énormément les geeks et les chercheurs en sécurité.

L'ANSSI y compte d'ailleurs. C'est une des raisons de l'ouverture du code de CLIP OS : l'ANSSI espère un développement collaboratif pour faire évoluer et améliorer CLIP OS.

L'ANSSI met à disposition sur GitHub, deux versions de CLIP OS.

CLIP OS 4, pour archivage et référence : le code source et la documentation (en français) de la précédente version de CLIP OS pour initier et faciliter les développements futurs.

CLIP OS 5 : pour proposer un développement collaboratif : le code source et la documentation (en anglais) de la version en cours de développement de CLIP OS.

CLIP OS : un OS sécurisé en Open Source

Soumis par ftonic le

L’ANSII, l’agence nationale pour la sécurité (France), a annoncé le développement d’un OS sécurisé et qui vise les administrations : CLIP OS. Il repose sur un Gentoo Hardened et s’inspire beaucoup de Chromium OS et de Yocto pour le développement. Basiquement, CLIP OS s’articule autour d’un core et d’un ensemble de conteneurs pour les services, les applications. 

Le projet est décrit ainsi : « Le projet se base sur plus de dix ans de développement interne à l’ANSSI pour créer un système d’exploitation durci. Les propriétés de sécurité suivantes ne sont généralement pas réalisables à partir des systèmes d’exploitation disponibles publiquement :

  • Support du multi-niveau pour gérer des informations de plusieurs niveaux de sensibilité différents.
  • Accès administrateur restreint en production : un administrateur ne doit pas pouvoir compromettre un système déployé en production ni accéder aux données utilisateurs.
  • Construction du projet de façon totalement automatisée et réalisée intégralement à partir des sources.
  • Opportunités d’intégration forte dans des environnements variés. »

Quand on regarde le schéma d’architecture, on constate que les couches sont séparées : bootloader, EFI pour le démarrage, puis nous trouvons les couches matérielles, le noyau et le core OS. L’objectif est d’assurer une isolation des couches et l’usage de conteneurs l’y aide. Chaque cage (ou conteneur) est au niveau utilisateur : une session graphique utilisateur. Chaque conteneur peut donc exécuter des applications, documents, etc. avec un niveau de sécurité et d’isolation élevé. 

Chaque conteneur est isolé logiquement du core OS et des autres conteneurs. L’interaction entre le conteneur et le core est confiné et les communications directes entre les conteneurs sont interdits. Il faut passer par le core pour pouvoir échanger avec d’autres conteneurs. 

La sécurité est tout naturellement l’objectif premier de CLIP OS. Côté matériel, il nécessite une machine x86-64 (les binaires 32 ne sont pas supportés), un boot sécurisé UEFI (les clés par défaut sont retirés), plateforme de confiance (TPM). Il reste encore beaucoup de développement à faire sur les mécanismes de sécurité et l’OS dans son ensemble. Un des enjeux est d’assurer la confiance matérielle pour éviter tout hack matériel ou tentative. Le kernel et le core OS doivent détecter et bloquer ces intrusions. 

L’OS est actuellement en alpha 5 et est disponible sur GitHub et gitlab. Le 5 correspond à la version de l’OS. A noter que les docs et les codes sources sont uniquement en Anglais. 

L’alpha 5 est la première version publiée. Elle contient le partition root et les éléments EFI, le kernel, le core OS, le support QEMU / KVM (pour les cages), support du boot sécurisé. La bêta 5 est en cours de développement et apportera pas mal d’ajouts : partitions A/B, mécanisme de mise à jour, démon SSH, règles Firewall, rôles non confinés, mise à jour du noyau. 

La version stable, qui n’est pas encore en développement, apportera de nombreuses fonctions supplémentaires : support de multiples pilotes, (micro, audio, caméra, support USB, etc.), environnements virtualisés complets, support LTS sur le noyau, support matériel étendu…

L’ANSSI précise que CLIP OS n’est pas un OS souverain car il repose sur de multiples composants et codes de divers projets open source. Le tout est mis en licence LGPL 2.1+. Reste à voir comment ce projet se comportera sur la durée et si une communauté se développe rapidement. 

Site : https://clip-os.org/fr/

Retro-uC : un microcontrôleur vintage !

Soumis par francoistonic le

Que diriez-vous d’un MCU (microcontrôleur) rétro ? L’idée de Rétro-uC est d’être un MCU open source intégrant un coeur Z80, MOS 6502 et 68000 ! Une belle promesse non ? La puce embarquera 4 Ko de rama, 72 I/O, JTAG, la possibilité de booter sur un stockage I2C et la présence du UART, I2C, etc.

Au-delà de la puce, il s’agit de créer une plateforme matérielle complète avec la Retrino. Elle embarque le MCU Rétro-uC, un PCB compatible Arduino Mega, des ports USB et une puce STM32.

Ce projet, un peu dingue, est mené par Chips4Makers. Une campagne de financement est lancée pour récolter 22 000 $.

Si le projet aboutit, cela permettrait de créer des machines entières orientées rétro. Le support 68000 a été intégré en juin dernier. Le travail a été plus complexe notamment pour le microcode nécessaire.

Présentation du projet au dernier FOSDEM :

[video:https://www.youtube.com/watch?v=mRX1nKILfoo autoplay:0]

François Tonic

Commentaire actu

Votre Android passe tout seul en mode économiseur de batterie ? Pas de souci, c'est juste Google qui bidouille

Soumis par fredericmazue le

Il semble que, si l'affaire des iPhone ralentis par Apple a un peu servi de leçon à Apple, elle n'a pas servi de leçon à tout le monde. Du moins pas à Google.

Ainsi Android Police nous apprend que des possesseurs de Pixel 2 XL principalement, mais aussi de Essential Phone, Nokia 7+ et OnePlus 6 ont eu la désagréable surprise de voir leurs smartphones se ralentir. Ceci parce que le mode d'économie de batterie s'enclenchait, malgré une batterie chargée à 99%.

Les victimes ont tout d'abord, et fort logiquement, pensé à un bug d'Android P. Mais finalement, il n'en est rien.

Le compte officiel Google Pixel sur Reddit explique l'affaire

Salut à tous. Certains d'entre vous ont pu remarquer que l'économiser de batterie s'était activé automatiquement aujourd'hui. C'était une expérimentation interne de test de fonctionnalités d'économie de batterie qui a été déployée par erreur auprès de plus d'utilisateur que prévu. Nous avons maintenant rétablit les paramètres par défaut de l'économiseur de batterie. Vous pouvez configurer à votre convenance. Désolé pour la confusion.

Désolé pour la confusion... Mais que dire du mécontentement des utilisateurs qui se rendent compte que Google peut 'configurer' leur téléphone à sa guise, quand il le veut, et qui s'inquiètent, fort légitiment, de cette toute puissance des géants de l'informatique.

Nous parlons de configuration (NDLR: donc pas de mise à jour). Google est capable de modifier MES configurations, MES configurations de profil. C'est incroyable. C'est trop. Je sais que Google est capable de lire et vérifier mes configurations, mais pourquoi ont-ils les possibilités de les modifier ? La prochaine fois, Google éteindra carrément mon Pixel. Je suis très contrarié par tout ça, écrit un utilisateur sur Reddit. On le comprend...

Les nouveaux iPhone Xs coûtent cher, leurs réparations aussi

Soumis par fredericmazue le
Image
Image

La semaine dernière Apple a dévoilé une nouvelle gamme d'Iphone, les Xs. Ces appareils rencontreront-ils l'engouement du public comme cela a été le cas pour leurs prédécesseurs ? L'avenir le dira. Ce que l'on peut d'ores et déjà dire, c'est que ces smartphones sont très chers. Jusqu'à 1659 euros pour un iPhone Xs Max avec 512 Go de mémoire.

A tel point que l'on peut se demander si dans l'appellation iPhone Xs Max, le Max désigne les performances ou le prix :-)

Si vous optez pour l'achat d'un de ces iPhone Xs, vous serez très avisés d'en prendre grand soin, car les réparations ne sont pas données non plus. Apple vient de mettre à jour ses tarifs.

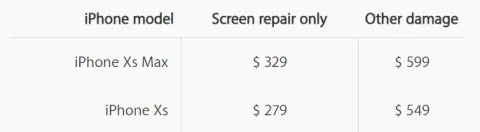
Pour un iPhone Xs Max, la réparation de l'écran vous coûtera 329 euros, et toute autre réparation 599 euros.

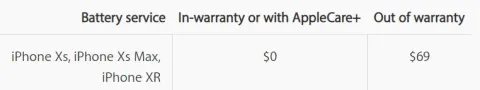
En ce qui concerne les batteries, Apple tape un peu moins fort. Ceci sans doute suite à l'affaire des iPhone sciemment ralentis par la firme à la pomme. Dans le contexte de son mea culpa à la suite de l'affaire, Apple avait baissé le prix d'un remplacement de batterie à 29 euros.

Pour l'iPhone Xs, le remplacement d'une batterie hors garantie remonte à 69 euros. Pour une fois, ce n'est plus cher pour le modèle Max :-)

Les développeurs Apple doivent se préparer à passer aux SDK pour iOS 12 et watchOS 5

Soumis par fredericmazue le

Apple informe les développeurs que ceux-ci devront utiliser les SDK pour iOS 12 et watchOS 5 dès le mois de pars 2019. Il doivent également se préparer au support du nouvel iPhone Xs Max pour cette même date.

Cette règle concerne aussi bien les soumissions de nouvelles applications que les mises à jour.

Les développeurs peuvent soumettre leurs applications iOS 12 et watchOS 5 dès maintenant.

Microsoft abandonne l'interruption de l'installation de Chrome ou Firefox

Soumis par fredericmazue le

Hier, nous vous rapportions comment Microsoft envisageait d'interrompre le processus d'installation des navigateur Chrome et Firefox dans Windows 10, pour rappeler à l'utilisateur qu'il dispose déjà du navigateur Edge et ainsi inciter à son utilisation.

Cette 'fonctionnalité' avait été remarquée par les testeurs du programme Windows Insider au sein de Windows 10 Insider build 17744.

Nul doute que cela a soulevé une levée de boucliers. Microsoft n'en parle pas explicitement, mais abandonne ce qui n'était qu'un test d'après l'entreprise.

"Nous avons testé cette fonctionnalité uniquement avec les membres du programme Windows Insider - Le programme Windows Insider permet à Microsoft de tester différentes fonctionnalités et de recueillir des commentaires avant de les déployer à grande échelle. Les clients restent au contrôle et peuvent se tourner vers le navigateur de leur choix".

Apple : nouveaux iPhone ? L’essentiel est ailleurs

Soumis par francoistonic le

Sans surprise, Apple a dévoilé le 12 septembre dernier de nouveaux iPhone. Comme chaque année. Les éditions 2018 se nomment Xs, Xs Max et Xr. On simplifie tout en rendant moins claire la gamme. Dommage. De nombreux commentaires et les premiers tests montrent l’intérêt des modèles Xr et non le très haut de gamme, les Xs. Comme prévu, Apple a renouvelé les parties internes : processeur A12, le GPU maison. Dans ces domaines, la maîtrise d’Apple n’est plus à démontrer et elle est la référence de tous les constructeurs et des fondeurs qui rêvent de dépasser la Pomme sur les puces. Sur les GPU, Apple a fait des progrès mais le constructeur est encore en apprentissage dans ce domaine. Mais il apprend vite, très vite. 

L’A12 est plus petit grâce à une gravure 7nm, ce qui constitue une belle réussite. Aujourd’hui plus de 10 nm pour les grandes productions. Il possède 6 coeurs : 2 coeurs dites hautes performances et 4 coeurs « normaux ». En effet, Apple a décidé de différencier les coeurs de son CPU selon les usages, ainsi le CPU est mieux exploité et on optimise la consommation. Côté GPU, Apple introduit une puce 4 coeurs et introduit en même temps une mise à jour de Neural Engine, c’est à dire la partie dédiée Machine Learning, IA. Pour ce faire, les ingénieurs ont mis 8 coeurs, contre 2 en 2017. Les traitements possibles devraient exploser et surtout soulager le CPU principal. 

Pour démontrer les performances et les possibilités d’analyses, Apple a dévoilé une petite app bien sympa : Homecourt. Cette app analyse en temps réel les données de votre jeu en basket, votre position, les tirs, les paniers, etc. L’app utilise massivement le CoreML, une librairie dédiée machine learning, encore mal connue des développeurs. ARKit devrait logiquement profité de ces nouvelles puces. 

L’autre changement, qui n’a pas eu droit à de longues minutes de présentation, est pourtant aussi important que le reste : non ce n’est pas la double SIM enfin disponible mais plutôt la eSIM. La eSIM est une carte SIM virtuelle. Elle est directement intégré au téléphone. Mais encore faut-il que les opérateurs téléphoniques prennent en charge cette carte. Et c’est là que le problème apparait notamment en France. La eSIM coupe le lien téléphone - utilisateur - opérateur. Et ça, certains opérateurs n’en veulent pas car ils perdent la partie captif du forfait et cela rend plus facile le changement d’opérateur. Apple n’a jamais caché son ambition et la eSIM existe déjà sur d’autres devices comme l’iPad ou l’Apple Watch. 

Ce n’est donc pas un hasard, si en France, la eSIM des nouveaux iPhone ne seront pas exploitables, pas dans l’immédiat. Et durant la keynote, aucun telco français n’a été mentionné, preuve que cette arrivée pose un réel problème… Quoi qu’il en soit, cette arrivée va clairement faire bouger les lignes et les opérateurs seront forcés d’y passer.

Côté Apple Watch, Apple termine son virage du luxe vers la santé. Clairement, la montre devient un wearable de santé. Et l’ajout des fonctions ECG (matériel + logiciel) illustre cette tendance de fond de la Pomme. Et d’ailleurs l’organisation américaine de la santé autorise la montre à faire des mesures ECG (électrocardiogramme) et ces mesures pourront être utilisées par les médecins. C’est une petite révolution dans ce domaine. Comme attendu, la nouvelle fonction se limitera aux USA faute d’autorisation dans les autres pays. Mais là encore, les lignes devront bouger. Pour Apple, l’autorité américaine ouvre d’autres perspectives pour les prochaines années. 

Côté développeur, les derniers systèmes iOS et macOS vont passer en version finale avant fin septembre. Apple invite les développeurs à faire soumettre les apps pour iOS 12. Xcode 10, supportant tous les derniers SDK, sortira en version finale en septembre. 

Pour la partie Mac, il faudra sans doute attendre une seconde keynote courant octobre.

François Tonic