Wordpress

Faute d'avoir mis à jour WordPress, Microsoft s'est fait hacker son site Digital Constitution
Soumis par admin le
Image

Digital Constitution est un site que Microsoft a lancé mi 2013, à la suite des révélations d'Edward Snowden. L'objectif de ce site est de donner des informations sur les surveillances effectuées par le gouvernement des Etats-Unis et les gouvernements d'autres états.

Une intention louable. Mais cela ne dispense (hélas) pas de mettre à jour ses applicatifs. Ainsi le site tournait sous Wordpress 4.0.5. Une version très vulnérable. La dernière version du célèbre CMS est à ce jour 4.2.2. Une mouture qui corrige de graves vulnérabilités dans WordPress 4.1.2 et WordPress 4.2.1.

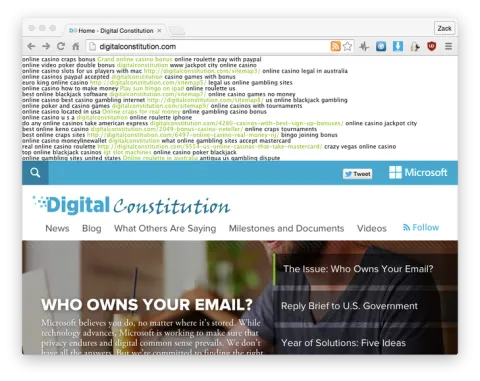
Autant dire que Microsoft a tendu le fouet pour se faire battre, ce qui est arrivé. Ainsi ZDNet a remarqué vendredi dernier que le site était victime d'injection de contenus en tête de es pages. Des contenus tous remplis de mots clés tels que Blackjack, Casino, Roulette. Les contenus injectés sont restés en ligne plus d'une heure. L'attaque aurait été réalisé par un robot exploitant les vulnérabilités WordPress.

Comme quoi personne n'est dispensé de faire ses mises à jour rigoureusement :-)
WordPress 4.2.2 : une nouvelle mise à jour pour corriger des vulnérabilités zero day

Soumis par fredericmazue le

Mauvais temps sur le monde de WordPress en ce moment. Après 2 mises à jour en deux semaines, sous les dénominations WordPress 4.1.2 et WordPress 4.2.1, la dernière comblant une vulnérabilité très critique, voici déjà WordPress 4.2.2 qui vient combler des failles de Cross Site Scripting zero day, ce qui signifie qu'elles ont été exploitées avant d'être découvertes par les experts en sécurité ou les développeurs WordPress.

Ce sont des clients de la société de sécurité Sucuri qui ont mis la puce à l'oreille à celle-ci, qui décrit la vulnérabilité dans un billet de blog.

Il s'agir (encore !) de faille en Cross Site Scripting, ou XSS. La faille est très facile à exploiter. Un exploit permet de modifier le DOM de la page attaquée qui pourra alors contenir, par exemple, un lien vers un site malveillant.

Ce sont surtout deux plugins de WordPress qui sont vulnérables, mais la mise à jour de WordPress 4.2.2 vient empêcher l'exploit des vulnérabilités.

Le problème se situe dans les plugins JetPack et TwentyFifteen, qui tous deux s'appuient sur le package Genericons. JetPack compte un million d'installations actives, quant à TwentyFifteen, c'est le thème de WordPress installé par défaut. C'est dire le nombre de sites potentiellement vulnérables.

Dans le package Genericons, c'est un fichier tout bêtement nommé example.html qui pose problème. Sucuri donne une preuve de concept :

http:// site.com/wp-content/themes/twentyfifteen/genericons/example.html#1<img/ src=1 onerror= alert(1)>

Administrateurs de sites WordPress, appliquez vos mises à jour sans tarder.

WordPress 4.2.1 corrige une nouvelle faille de sécurité critique

Soumis par fredericmazue le

Vous avez bien lu : WordPress 4.2.1. A ne pas confondre, donc, avec la mise à jour de sécurité WordPress 4.1.2 publiée la semaine dernière qui remédiait à des vulnérabilités de Cross Site Scripting et d'injection SQL.

C'était déjà pas mal, question vulnérabilités, mais celle comblée par WordPress 4.2.1 est critique. En effet, un exploit (facile) de cette vulnérabilité permet de modifier le mot de passe administrateur, créer des comptes avec les droits administrateur, modifier des contenus, injecter du smap, et autres réjouissances, comme, à priori, installer des backdoors.

Il s'agit à nouveau d'une faille Cross Site Scripting, ou XSS. Pour l'exploiter, l'attaquant écrit du code malveillant en commentaire d'un contenu. Lorsque l'administrateur consulte le commentaire pour le modérer, le code malveillant agit. Si le commentaire est visionné par quelqu'un qui n'a pas les droits administrateur, les dégâts seront moindres ou nuls.

Le principe de l'attaque repose sur le fait que les commentaires de contenus sont stockées par WordPress en base de données MySQL sous le type TEXT dont la capacité est limitée à 64 Ko. Si le commentaire dépasse cette taille, il est tronquée brutalement, ce qui abouti à du code HTML malformé qui apparaît sur la page. Code malformé donc non correctement filtré à l'affichage et pouvant ainsi contenir du JavaScript malveillant qui sera exécuté.

Le chercher en sécurité finlandais Jouko Pynnönen donne ce code à titre de preuve de concept :

<a title='x onmouseover=alert(unescape(/hello%20world/.source)) style=position:absolute;left:0;top:0;width:5000px;height:5000px AAAAAAAAAAAA...[64 kb]..AAA'></a>

La vulnérabilité a été constatée avec WordPress 4.2, 4.1.2, 4.1.1, 3.9.3. et MySQL 5.1.53 et 5.5.41.

L'exploit est démontré dans la vidéo ci-dessous.

Etrangement, Jouko Pynnönen indique que la société Klikki Oy pour laquelle il travaille a des problèmes relationnels avec WordPres, qui lui donne des fins de non recevoir depuis novembre 2014, en ce qui concerne les vulnérabilités qu'elle découvre.

Quoi qu'il en soit appliquez rapidement cette mise à jour de votre WordPress, surtout si votre site permet d'apporter des commentaires aux contenus.

[video:https://www.youtube.com/watch?v=OCqQZJZ1Ie4]

WordPress 4.1.2 : Importantes mises à jour de sécurité pour le CMS et certains plugins

Soumis par fredericmazue le

L'équipe de développement de WordPress vient de publier, en la personne de WordPress 4.1.2, une mise à jour très importante pour la sécurité. L'équipe a indiqué : "les versions 4.1.1 et antérieures sont affectées par une vulnérabilité critique cross-site scripting (XSS), qui pourrait permettre à des utilisateurs anonymes de compromettre un site". En ce qui concerne ce problème de Cross-Site Scripting, il apparaît qu'un défaut dans la documentation, qualifiée d'ambigüe, fait que les développeurs de plugin utilisent de manière inappropriées les fonctions add_query_arg() et remove_query_arg() ce qui permet à des attaquants d'injecter du contenu malveillant dans des pages.

Cependant d'autres vulnérabilités graves se cachaient dans le CMS. Depuis la version 4.1, était apparu la possibilité d'uploader des fichiers avec des noms invalides ou pouvant nuire à la sécurité. De plus, un certain nombres d'extensions étaient vulnérables à une injection SQL par Cross-Site Request Forgery. Il est donc très important de mettre en jour votre WordPress.

En ce qui concerne la vulnérabilité XXS mentionnée plus haut, de nombreux plugins sont concernés. Dont les très populaires WordPress SEO et WP Touch, que vous utilisez probablement si vous avez des sites sous WordPress. Ne tardez pas à faire vos mises à jour.

Recrudescence de défacements de sites WordPresse selon le FBI

Soumis par fredericmazue le

Le FBI a publié une alerte pour sensibiliser sur une recrudescence de défacements de site Internet réalisés avec le CMS WordPress. Des défacements, toujours selon le FBI, réalisés principalement ces derniers temps par des sympathisants de the Islamic State in the Levant (ISIL), plus connu en France sous le simple nom d'Etat Islamique, ou EI. Ce sont d'ailleurs des sympathisants de EI qui ont mis à mal la chaine TV5 Monde hier et hacké son site Internet, qui était peut-être sous WordPress lui aussi. La note du FBI remarque que de nombreuses organisations de presse utilisent ce CMS, ce que font aussi de nombreuses organisations gouvernementales.

Ce n'est pas que WordPress soit un problème en lui-même. Le FBI souligne que les attaques sur ce CMS, si elles peuvent aboutir à des défacements, des vols de cookies, ou des élévations de privilèges d'un compte utilisateur, sont en général d'un pauvre niveau technique.

Les attaquant se limitent bien souvent à exploiter des vulnérabilités connues et patchées depuis longtemps. Le vrai problème se situe en fait au niveau des responsables de ces sites qui sont négligents en ce qui concerne la sécurité. De nombreuses mises à jour en retard du CMS lui-même ou de plugins suffisent à mettre un site en danger.

La note du FBI veut donc avant tout sensibiliser les responsables de sites, et propose des ressources sous formes de liens vers des pages expliquant comment renforcer la sécurité de son WordPress ou s'informer des dernières vulnérabilités découvertes. 

WordPress : plus de 100 000 sites touchés par une vulnérabilité, plus de 10 000 bloqués par Google

Soumis par fredericmazue le
Image

Dimanche 14 décembre, la société de sécurité Securi a publié un billet indiquant qu'un malware sévit sur WordPress en ce moment. Securi a ensuite publié un second billet apportant des informations complémentaires.

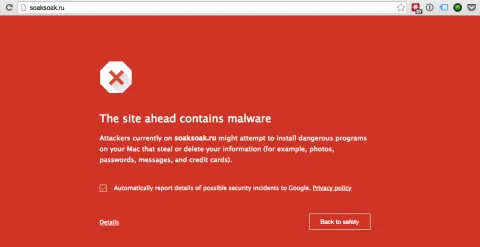
Selon Sucuri, 100 000 sites sous Wordpress seraient impactés par ce malware baptisé SoakSoak, et 10 000 sites auraient été bloqués par Google qui y détecte la présence de malwares.

L'attaque exploite une faille qui permet de modifier un fichier d'affichage du thème, wp-includes/template-loader.php pour y injecter ce code.

<?php
function FuncQueueObject()
{
  wp_enqueue_script("swfobject");
}

add_action("wp_enqueue_scripts", 'FuncQueueObject'); 

Ce qui fait que wp-includes/js/swfobject.js est chargé sur chaque  page visitée pour à son tour charger un malware en JavaScript depuis le domaine SoakSoack.ru, notamment ce fichier. hxxp://soaksoak.ru/xteas/code

Nettoyer template-loader.php et wp-includes/js/swfobject.js  sur un site infecté ne suffit pas pour enlever le malware, qui aura installé des backdoors un peu partout.

La vulnérabilité se situe dans le plugin Slider Revolution. Dans un commentaire sur le deuxième billet de Securi, le développeur du plugin explique qu'il s'agit d'une vulnérabilité ancienne, qui est fixée depuis la version 4.2. Ce ne sont même que les versions 4.1.4 et antérieures qui sont concernées.

Cependant, vu le nombre de site infectés, beaucoup de mises à jour n'ont pas été faites...

WordPress 4.0 "Benny" est disponible

Soumis par fredericmazue le
Image

Les amateurs du CMS WordPress seront ravis d'apprendre que la mouture 4.0 est sortie. Nom de code "Benny", en hommage au clarinettiste Benny Goodman.

Cette mouture se fait remarquer par son intention de faciliter le travail au quotidien avec les médias, lors des publications.

Ainsi, pour insérer une vidéo YouTube ou Vime, ou encor un Tweet dans un contenu,  il suffit de faire un copier/coller de l’URL dans le texte, et la mise en forme du média est effectuée automatiquement. 

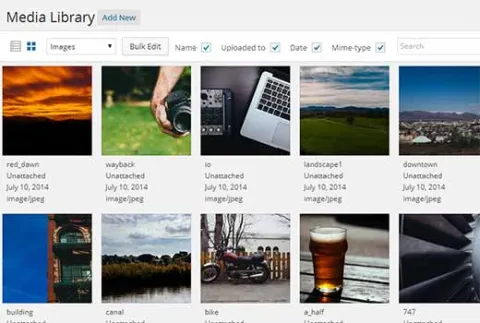
Dans la même optique la bibliothèque "Média" a été refondu. Le nouveau design permet de naviguer plus simplement dans les media importé, avec un mode de prévisualisation.

CMSday 2013 : le programme est en ligne

Soumis par fredericmazue le

Le programme de l'édition 2013 est en ligne ! Plus de 30 conférences organisées pour cette journée dédiée à la gestion de contenu open source. Le fil rouge de cette seconde édition sera "Optimiser son audience", sujet décliné en 4 principales thématiques :

  • Mobilité et Frontend : HTML5 et CSS3, applications mobiles, accessibilité...
  • Réseaux Sociaux : marketing digital, marketing social, collaboratif...
  • Stratégie : performances, multisite, référencement, atouts du modèle open source...
  • User experience : multilinguisme, ergonomie, productivité...


« Le programme de cette édition 2013 est résolument tourné vers l'expérience utilisateur. Ainsi des retours d'expérience sur le marketing social , la mobilité, le référencement trouveront leur place durant cette journée ; l'occasion pour les 19 éditeurs et communautés présents de mettre en avant les évolutions de leurs outils » explique Vincent Maucorps, président du comité de programme du CMSday.

Retrouvez le programme complet : http://www.cmsday.fr/Programme
et les inscriptions gratuites sur www.cmsday.fr

AgoraCMS : 1er événement en France dédié aux systèmes de gestion de contenu

Soumis par fredericmazue le

AgoraTIC organise AgoraCMS, une journée pour connaître les bonnes pratiques et les dernières innovations en la matière, le mercredi 15 mai de 9h à 18h à la Maison des associations (Paris 13e). Les CMS (Système de gestion de contenu) qu'ils soient liés à l'intranet ou à une utilisation externe (mise à jour de sites web...) sont au cœur des stratégies numériques.

Avec plus de 25 conférences cet événement destiné principalement aux chefs de projets et experts digitaux aux profils aussi bien techniques que marketing, est piloté par le comité de programme. Composé d'experts reconnus des principaux CMS (Drupal, WordPress, SharePoint, Prestashop...), la diversité de leur profil reflète la pluralité des problématiques.

Epitech et SUP'Internet sont partenaires de cet événement pour apporter leur expertise et animer avec des étudiants l'espace de démonstration des principaux CMS.

« Internet est aujourd'hui pour les entreprises une extension de leur système d'information et un lien avec les réseaux sociaux publics et internes. Les compétences nécessaires pour faire évoluer cet écosystème s'acquièrent chaque jour à Epitech et SUP'Internet à l'avant-garde de ces métiers. » Cyril Pierre-de-Geyer, DGA d'Epitech et membre du comité de programme d'AgoraCMS

Dernières news sur l'événement

AgoraCMS se clôturera avec la présence d'acteurs terrain qui ont chacun utilisé une approche différente. Ils échangeront sur les parcours et leurs choix en matière d'applications web de contenu.

-     Olivier Grange Labat, directeur technique au Monde Interactif, travaille avec un CMS développé en interne,

-        Damien Cirotteau, DSI de Rue 89 interviendra pour présenter son expérience avec Drupal,

-        Olivier Fouqueau, DSI de la mairie d'Aulnay-sous-Bois utilise la solution Ametys,

-        un responsable Web d'une grande banque viendra présenter Wordpress.


Inscription

Prix public 20 €

http://www.agoracms.com/inscription-agoracms/

CMSDay 2013

Soumis par fredericmazue le

Le CMSday est le premier événement majeur, en France et en Europe, dédié à la gestion de contenu open source.

Dix-huit CMS éditeurs et communautés ont répondus présents et participeront à cette nouvelle édition du CMSday 2013 : Acquia (Drupal), Ametys, CMS Made Simple, Drupal France, eZ Publish, Hippo, Jahia, Joomla (AFUJ), Liferay, Lutece, Mura, Novius OS, Plone, RBS Change, Rubedo, SPIP, TYPO3 et Wordpress.

En 2012, le CMSday a rassemblé près de 600 participants. L’événement sera cette année encore marqué par de nombreux temps forts, avec des prises de parole d’experts, des conférences et des tables rondes. Et de nombreuses nouveautés seront proposées : espace démos, CMSday Awards, ateliers...

Rendez-vous à la MAS-Paris (13ème arrondissement de Paris) le Mardi 25 juin, de 9h00 à 18h30, pour cette 2ème édition !

Pour en savoir plus : http://www.cmsday.fr/Accueil