cryptage

Passware Encryption Analyzer : trouvez les fichiers cryptés sur votre disque dur Windows

Soumis par fredericmazue le

Passware Encryption Analyzer (PEA) est un outil gratuit qui analyse un disque Windows afin de détecter les documents, archives et autres types de fichiers protégés ou chiffrés.

PEA permet d'examiner un disque complet ou un répertoire seulement. Il permet de trouver les fichiers protégés par mots de passe (Word, Excel, Zip, PDF, etc.) Il permet aussi de trouver les conteneurs Truecrypt, Bitlocker, etc.

PEA fournit des informations détaillées sur la force de chiffrement et les options de récupération de mot de passe pour chaque fichier. Il permet de trier les fichiers en fonction de la complexité du déchiffrement ou des options de déchiffrement avancées disponibles.

Site : https://www.passware.com/encryption-analyzer/

Faille KRACK : que faire et ne pas faire pour se protéger des KRACKATTACKS ?

Soumis par fredericmazue le

La vulnérabilité KRACK qui a été rendue publique hier est une des plus graves de l'histoire de l'informatique, car elle touche potentiellement tout personne qui utilise un réseau Wi-Fi public ou privé. Autant dire qu'elle touche tout le monde. Voyons quelques moyens de s'en protéger.

Même dans l'intimité de votre foyer, vous êtes vulnérables. Vous avez sans doute eu l'occasion de remarquer qu'il vous était possible de capter le réseau Wi-Fi, c'est-à-dire généralement la boîte de connexion à Internet, la 'Box' de votre voisin. Réciproquement votre voisin, ou vos voisins, captent votre réseau Wi-Fi. S'ils ne peuvent pas s'y connecter, c'est parce qu'en temps normal, votre réseau Wi-Fi est protégé par un mot de passe. Le gros problème avec KRACK est qu'il n'y a besoin d'aucun mot de passe ni d'aucune authentification pour capter en clair vos communications. Vous êtes donc vulnérables chez vous, à lamerci de vos voisins. Si vous ne voulez par faire le pari que ceux-ci sont de braves gens inoffensifs, il faut vous protéger de KRACK.

Des correctifs sont déjà en cours de déploiement

L'existence de KRACK a été révélée hier, mais elle est connue depuis plus longtemps, ce qui a permis aux éditeurs de logiciels de travailler sur le problème. Microsoft a diffusé un correctif dans son Tuesday Patch du 10 octobre, donc si vous utilisez un Windows encore supporté par Microsoft et à jour, vous êtes tranquille.  Apple indique que les versions bêta de iOS et macOS sont patchées et que les versions grand public le seront prochainement. Veillez donc à appliquer les mise à jour sur ces systèmes. Google travaille à la mise à jour d'Android. Des correctifs devraient arriver à partir du 6 novembre. Ils seront diffusés sur les smartphones Google, à savoir les Pixels et Nexus. Pour les autres appareils Android, ça va être plus compliqué en raison de la fragmentation de l'écosystème. Les correctifs arriveront quand ils arriveront, s'ils arrivent. Autrement dit les smartphones Android sont dramatiquement vulnérables, d'autant plus que les découvreurs de KRACK soulignent qu'une attaque KRACKATTACK sur ces systèmes est particulièrement dévastatrice...

Se protéger soi-même

Chez vous, ou au sein de votre entreprise, vous pouvez vous protéger de la vulnérabilité KRACK par l'utilisation d'un VPN, ou Virtual Private Network, qui est un système permettant de créer un lien direct entre des ordinateurs distants. La connexion entre les ordinateurs est gérée de façon transparente par le logiciel de VPN, créant un tunnel entre eux. Dans la foulée, le VPN crypte la communication. Ainsi même si un attaquant KRACK déchiffre le trafic de votre routeur Wi-Fi - ou de votre boîte de connexion qui est, fondamentalement, un routeur Wi-Fi accolé à un modem ADSL - la seule chose qu'il obtient est un trafic crypté en amont, donc inutilisable.

Chez vous, si vous ne voulez ou ne pouvez utiliser un VPN, la solution radicale est de désactiver le Wi-Fi dans la configuration de votre boîte de connexion à Internet. Et remplacer le Wi-Fi par des connexions filaires. Evidemment en ce qui concerne les tablettes et les smartphones, cette solution, toute radicale qu'elle est, n'est pas des plus pratiques :-)

A noter : la mise en place d'un filtrage d'adresses MAC dans votre routeur Wi-Fi est une fausse bonne idée. En effet le filtrage d'adresses MAC est bien connu pour être facile à craquer, les adresses MAC voyageant en clair sur le réseau, peuvent être captées et ensuite spoofées (usurpées). Un attaquant qui a les compétences techniques pour lancer une KRACKATTACK sera capable de mettre à mal très facilement un filtrage d'adresses MAC.  

Mettre à jour son matériel

Vue l'ampleur de la faille KRACK, les (bons) fabricants de routeurs Wi-Fi vont mettre à jour le micrologiciel de leurs appareils pour combler la faille. De votre côté, vous devez veiller à appliquer cette mise à jour dès sa disponibilité, si le processus de mise à jour n'est pas automatique.

Free signale que ses  Freebox v5, Freebox Crystal, Freebox mini 4K et Freebox v6 ne sont pas vulnérables à KRACK.

Un dernier mot : surtout ne pensez pas que revenir au vieux protocole WEP soit une bonne idée. C'en est même une très mauvaise. Ce protocole est définitivement vulnérable et tous les cybercriminels savent le mettre à mal.

Enfin désactivez le Wi-Fi de votre Android.
KRACK ! Le protocole de sécurité WiFi WPA 2 est cassé !

Soumis par fredericmazue le
Image

Le protocole WPA premier du nom, venait remplacer le protocole WEP, cassé en 2001. WPA1, à son tour cassé en 2009, a été remplacé par WPA2, parfaitement sûr, mais officiellement cassé aujourd'hui.

Des chercheurs en sécurité ont trouvé des failles dans le protocole WAP2, qui peut être mis à mal par une attaque qu'ils ont baptisée "KRACK" pour "Key Reinstallation Attacks". Les principes de cette attaque sont expliqués sur un site créé pour l'occasion : www.krackattracks.com.

Le gros malaise est que le problème ne se situe pas dans telle ou telle implémentation, mais bien dans le protocole lui-même, ce qui revient à dire que désormais tout le monde est vulnérable sur un réseau WiFi qu'un tiers peut capter en se situant à proximité. Les chercheurs ont réalisé une preuve de concept (vidéo ci-dessus) qui intercepte les communications d'un smartphone Android. L'attaque KRACK est particulièrement dévastatrice sur Linux et Android 6.0 et supérieurs, soulignent les chercheurs.

Les chercheurs ont contacté le US-CERT (United States Computer Emergency Readiness Tea) qui fait autorité en matière de sécurité informatique Outre-Atlantique. L'organisme confirme la réalité de la vulnérabilité :

"Nous avons pris connaissance de plusieurs vulnérabilités majeures dans la gestion du WPA2. L'exploitation de ces vulnérabilités permet la relecture de paquets en transit sur le réseau, le piratage de la connexion TCP, l'injection de contenu malveillant en HTTP et bien d'autres choses. Il est à noter que, puisqu'il s'agit d'une faille se situant au niveau du protocole, la plupart voire même toutes les implémentations correctes de la norme sont affectées".

US-CERT avait convenu avec les chercheurs d'attendre le 16 octobre 2017 pour révéler la vulnérabilité au public.

Ou plutôt les vulnérabilités devrions nous dire :  CVE-2017-13077, CVE-2017-13078, CVE-2017-13079, CVE-2017-13080, CVE-2017-13081, CVE-2017-13082, CVE-2017-13084, CVE-2017-13086, CVE-2017-13087, CVE-2017-13088.

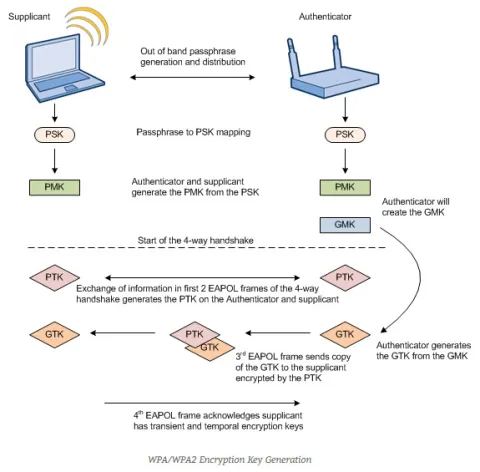
Succinctement, le problème se situe lors de la négociation d'une connexion, au cours d'un processus de poignée de main (handshake) à 4 voies. A ce moment, il est possible de remplacer une clé de cryptage générée pour sécuriser tous les échanges ultérieurs dans la connexion. Ce qu'indique le nom de l'attaque : Key Reinstallation Attacks. Le cryptage de la connexion étant mis à mal, il est évident que tout devient possible pour un attaquant. Vol de mots de passe et de données bancaires bien sûr, mais ça c'est juste pour s'échauffer. Il est aussi possible de bidouiller le contenu des paquets qui transitent la connexion et d'y injecter du contenu malveillant par exemple. Pas de limite, sauf, à priori, avec les connexions HTTPS dont le contenu devrait rester sécurisé.. Mais les chercheurs indiquent que les connexions HTTPS pourraient être court-circuitées dans bon nombre de situations embêtantes, sans fournir davantage de précisions.

Bref, désactivez le WIFi de votre smartphone, et chez vous méfiez-vous de votre voisin qui capte votre box Internet. L'ennemi est partout... ;-) En attendant que les fabricants mettent à jour le micrologiciel des boxes.  

[video:https://www.youtube.com/watch?v=Oh4WURZoR98 autoplay:0]

Cryptage dans FireOS : Amazon fait machine arrière toute

Soumis par fredericmazue le

Amazon, aux côtés de Microsoft et de Google, soutient Apple dans son bras de fer contre le FBI en ce qui concerne le secret des données. Sa décision, dans ce contexte, de supprimer le cryptage de la 5ème mouture de son OS FireOS a non seulement provoqué la surprise, mais aussi l'incompréhension, et bien sûr un tollé des utilisateurs.

Devant les réactions des utilisateurs et les accusations de connivence avec les autorités gouvernementales américaines, le géant du e-commerce n'a pas tardé à revenir sur sa décision : Le cryptage sera de retour dans Fire dès le printemps, avec une prochaine mise à jour.

Let's Encrypt : des certificats SSL gratuits et automatiquement installés d'ici l'été 2015

Soumis par fredericmazue le

Les certificats SSL permettent de crypter les données échangés entre navigateur et un site web, ou entre un client de messagerie et un serveur de mails. Ceci permet de protéger des données sensibles, comme par exemple le fameux couple nom d'utilisateur/mot de passe.

Beaucoup considèrent que SSL devrait être employé systématiquement sur Internet, et Google a même annoncé il y a quelques temps que la présence de SSL serait un des critères positifs pour le référencement d'un site.

Cependant SSL n'est pas généralisé. Outre le fait qu'ils ne sont pas forcément très amusants à installer, les certificats SSL ne sont pas gratuits. Ils doivent être acquis auprès d'une autorité de certification et peuvent coûter plusieurs centaines d'euros par an dans le cas de certains certificats avec assurance.

Pour remédier à cela, l'EFF (Electronic Frontier Foundation) vient de lancer le projet Let's Encrypt qui délivrera des certificats SSL gratuits d'ici l'été 2015.

Cerise sur le gâteau pour les webmasters, Let's Encrypt ce sera aussi une suite d'outils, actuellement en développement, basés sur le langage Python, qui permettront d'obtenir un certificat certifié automatiquement et l'installer de même sur un serveur de site web, afin d'en faire un site sécurisé.

L'Electronic Frontier Foundation (EFF) est une organisation non gouvernementale internationale à but non lucratif, fondée en 1990 aux États-Unis parMitch Kapor, John Gilmore, et John Perry Barlow, connu pour être l'auteur de la Déclaration d'indépendance du cyberespace. L'objectif essentiel de l'EFF est de défendre la liberté d'expression sur Internet. (Wikipedia)

En ce qui concerne les certificats gratuits et assurés, la société StartCom permet déjà d'en obtenir. Mais si une documentation pour aidée à l'installation est proposée, l'installation de ces certificats n'est pas automatique.

Tor : un serveur russe injectait des malwares

Soumis par fredericmazue le

Tor, pour The Onion Router, est un réseau décentralisé, en couches, d'ou son nom. Il est utilisé par les internautes paranoïaques :-) par les internautes qui ne veulent pas laisser de traces ni être localisés, ou plus simplement, mais des internautes qui souhaitent protéger leur vie privée.

Lorsque Edward Snowden a commencé à faire ses révélations sur les pratiques de la NSA, il a noué des relations avec des journalistes à moyen de la distribution ultra sécurisée Tails Linux, qui utilise Tor pour router son trafic.

Tout cela est fort bien, mais encore faut-il que les serveurs constitutifs de réseau Tor soient de confiance :-)

Or, Josh Pitts, chercheur en sécurité du Leviathan Security Group, s'est aperçu que des fichiers téléchargés via Tor se voyaient modifiés et que leur signatures et autres hash n'étaient plus ce qu'ils devaient être un fois qu'ils avaient voyagés sur le réseau.

Après avoir mené des test sur 1110 serveurs de Tor faisant office de noeuds de sortie du réseau, Josh Pitts a finalement identifié un serveur russe qui modifiait au vol des exécutables non compressés. A priori pour leur appliquer un "patch" les rendant aptes à lancer des attaques de type man-in-the-middle.

Josh, pour l'occasion, recommande d'éviter de télécharger des binaires en clair. Tor ou pas Tor :-)

Le serveur russe indélicat a été blacklisté du réseau Tor. 

Cours gratuits : PKI en environnement Windows

Soumis par fredericmazue le

ENI Editions propose des cours gratuits en vidéo sur le thème PKI en environnement Windows, Mise en œuvre et utilisation d’une infrastructure à clé publique.

Les cours s'étalent sur 6 semaines, à raison d'une séance de 30 minutes par semaine.

Tous les aspects sont abordés : Vue d'ensemble des PKI, chiffrement symétrique, chiffrement asymétrique, exemple simplifié d'usage de la confidentialité en HTTPS, attaque "Man in the middle", modèles de certificats, mise en œuvre de modèles de certificats, etc.

Plus d'informations : http://www.editions-eni.fr/coursgratuits

TrueCrypt s'arrête ... avec une nouvelle version déconseillée

Soumis par fredericmazue le

Que se passe-t-il avec TrueCrypt, le logiciel open source de chiffrement de données sur disques durs ? Tout se passe comme si le projet se sabordait, pour une mystérieuse raison.

Depuis mercredi 28 mai, la page officielle du projet truecrypt.sourceforge.net affiche un message indiquant que le projet TrueCrypt est terminé en ce mois de mai 2014.

La raison officielle est "...après que Microsoft a arrêté le support de Windows XP. Windows 8/7/Vista et ultérieru offrent un support intégré de cryptage des disques et des images de disques virtuels. Ce support intégré est aussi disponible sur s'autres plates-formes. Vous devriez migrer vos données protégés par TrueCrypt vers le cryptage supporté par votre plate-forme".

Microsoft ne supporte plus Windows XP, c'est une affaire entendue, mais pourquoi, au delà de la raison officielle invoquée, ne plus fournir une solution alternative au support de cryptage intégré fournit par les OS ? Après tout, une des vocations de l'open source n'est-elle pas de fournir des alternatives aux solutions propriétaires ?

La page mentionnée plus haut explique ensuite comment utiliser BitLocker... mais, en bas de page, propose de télécharger une toute nouvelle version de TrueCrypt, la version 7.2. Tout en avertissant qu'il n'est pas sûr de l'utiliser...

Comprenne qui pourra.

C'est grâce à Tails Linux qu'Edward Snowden a pu faire ses révélations

Soumis par fredericmazue le

Edward Snowden a fait une grande quantité de révélations au sujet des pratiques de la NSA en matière de cyber-espionnage. Vous est-il arrivé de vous demander comme Edward Snowden a-t-il bien pu faire pour nouer ses premiers contacts avec des journalistes au nez et à la barbe de cette NSA qui écoute tout ?

Un article sur Freedom of the Press l'explique. Edward Snowden a d'abord contacté la journaliste Laura Poitras pour un premier échange avec sa messagerie chiffrée avec PGP. Puis il a lui a proposé d'utiliser Tails Linux pour aller plus loin.

Tails Linux est un système d'exploitation qui peut être démarré sur à peu près n'importe quel PC, à partir d'un DVD, une clé USB ou encore une carte SD. Son but est de préserver votre vié privée et votre anonymat sur Internet. Tails est l'acronyme de The Amnesic Incognito Live System.

Il pallie au manque éventuel de connaissance des utilisateurs lorsqu'il s'agit d'installer des outils de cryptage pour la première fois. Tails Linux effectue "les bonnes opérations". Tails Linux force également tout le trafic réseau à passer à travers le réseau Tor. Il crypte les mails ou les messages instantanés avec GPG. Il n'écrit aucune donnée sur le disque de la machine sur laquelle il tourne, et efface proprement toutes traces de votre passage lorsque vous éteignez l'ordinateur.

Tor(acronyme de The Onion Router, littéralement le routeur oignon )  quant à lui est un réseau informatique superposé mondial et décentralisé, implémentation du principe de réseau mélangé ("''mix network''"). Il est composé de routeurs organisés en couches, appelés nœuds de l’oignon, qui transmettent de manière anonyme des fluxTCP. Le réseau Tor peut ainsi rendre anonymes tous les échanges internet basés sur le protocole de communication TCP. Ce logiciel libre est distribué sous licence BSD révisée. (Wikipedia) 

Tails Linux est très sûr. C'est la NSA elle-même qui le dit. Un de ses documents secrets révélés par Edward Snowden affirme que ce système est l'un des plus sécurisé et qu'il rend très difficile les attaques.

Tails Linux n'est toutefois pas sans faille de sécurité lui-même, ainsi que nous pouvons le lire sur son site officiel. Mais les membres du projet Tails, qui restent dans l'ombre, ne tardent pas à les corriger :-)

Frédéric Mazué

NSA : force brute et ordinateur quantique

Soumis par fredericmazue le

La NSA veut casser tous les cryptages, en vertu du principal paradoxal qu'un service secret ne supporte pas le secret :-) Pour casser un cryptage le moyen infaillible est la force brute, l'inconvénient étant que le résultat du calcul peut se faire attendre quelques éternités.

Ceci ne saurait arrêter la NSA. Selon le Washington Post qui s'appuie sur des révélations d'Edward Snowden (encore...) l'Agence travaille, dans des salles blindées, à l'abri des fuites électromagnétiques, à la construction d'un ordinateur quantique.

Ce projet dont le but est de venir à bout des "cibles difficiles à pénétrer", NSA dixit, bénéficie d'un budget 79,7 millions de dollars.

Un ordinateur quantique parfaitement fonctionnel, par sa puissance de calcul, permettrait de casser des algorithmes de cryptage par force brute très rapidement, alors que cela n'est pas envisageable avec les ordinateurs que nous connaissons. Avec de tels moyens, par exemple, les connexions à des serveurs par des clés asymétrique RSA ne seraient plus du tout sûres.

Un ordinateur quantique se caractérise par ses bits qui sont des qubits, dont les états 0 et 1 sont superposés, au sens superposition quantique du terme. Cela ne signifie pas qu'il peuvent prendre un troisième état, l'état 0/1 simultané. Cela signifie en fait qu'il peuvent avoir une infinité d'états.

Malgré les révélations de Edward Snowden, de nombreux scientifiques, qui ont besoin d'un tel ordinateur pour leurs recherches et travaillent le sujet, doutent que la NSA soit en avance dans ce domaine.
