Linux

Skype Linux : quand un logiciel de téléphonie ne permet pas de téléphoner

Soumis par fredericmazue le

Microsoft aime Linux, affirme Satya Nadella depuis qu'il est aux commandes de Redmond. La question toutefois est peut-être de savoir comment Microsoft aime Linux. Les relations amoureuses sont souvent complexes, avec leur contradictions, c'est bien connu...

Microsoft aime Linux quand il s'agit de l'instancier sur son cloud Azure, ça c'est sûr. Mais quand il s'agit de Linux sur un PC de bureau, un Linux qui prend la place d'un Windows, Microsoft l'aime-t-il tout autant ?

C'est moins sûr, à en croire un billet d'humeur très courroucée publié par des utilisateurs de Skype sous Linux. Car disent-ils, depuis la mise à jour du 22 février, le logiciel de téléphonie Skype ne permet tout simplement plus de téléphoner sous Linux, même pour les utilisateurs payants. Les auteurs du billet appellent à propager la nouvelle sur Twitter par un clic dans leur billet de façon à faire pression sur Microsoft.

Utiliser Skype sous Linux est une galère totale depuis que Microsoft l'a racheté, mais depuis le 22 février, il est tout simplement impossible de répondre à un appel.

C'est une attitude de m.... de ne pas avoir mis à jour le client pendant 3 ans pour finalement aboutir à ça. Il était ennuyeux que vous ignoriez pratiquement tous les tweets envoyés à @SkypeSupport à propos des problèmes avec Skype sous Linux. C'est absolument honteux que vous ayez laissé tomber le client Linux avant que des alternatives soient disponibles, et sans avertir les utilisateurs.

Nous comprenons que Linux soit un concurrent de Windows. Mais nous ne comprenons pas pourquoi cela résulte en une carence du support de Skype. Linux est utilisé par des utilisateurs avancés qui ne veulent pas ou ne peuvent pas aller à Windows à cause des carences de celui-ci, et maintenant ces utilisateurs (payants) qui utilisaient Skype pour leur travail ou en privé sont abandonnés.

Grosse colère...
Linux : une nouvelle grave faille dans la glibc

Soumis par fredericmazue le

Il y a un an, une faille baptisée Ghost, avait défrayé la chronique de la sécurité Linux. Cette faille permettait l'exécution de code à distance en soumettant au système une résolution d'un nom de domaine mal formé. La faille se situait dans les fonctions gethostbyname et gethostbyaddr de la glibc.

Aujourd'hui la glibc refait parler d'elle. Une nouvelle vulnérabilité qui concerne encore la résolution DNS y a été découverte. Elle réside dans la fonction getaddrinfo. Cette vulnérabilité permet une attaque par débordement de tampon, donc, potentiellement, une exécution arbitraire de code à distance. Toutes les versions depuis glibc 2.9 sont impactées, mais il n'est pas exclu que des versions antérieures le soient également.

Cette vulnérabilité n'est pas facile à exploiter, mais par contre facile à attaquer, comme toutes les vulnérabilités de ce type, puisqu'il suffit de provoquer une résolution DNS sur le système visé. Une attaque peut-être réalisée par un script malveillant PHP qui aurait été uploadé sur un serveur via une faille présente dans un autre applicatif, ou par le simple envoi d'un mail.

Cette faille a été découverte par Google qui a publié un billet avec des informations techniques. Google dit avoir réussi à exploiter la faille. L'exploit n'est pas donné, mais le billet propose un lien vers une preuve de concept inoffensive.

De son côté Red Hat, qui a découvert la faille en parallèle, donne des solutions pour réduire les risques d'exploitation de cette faille.

Le mieux étant bien entendu d'appliquer les correctifs de sécurité aussi rapidement que possible.

Un Linux se cache-t-il dans Windows 10 Redstone ?

Soumis par fredericmazue le
Image

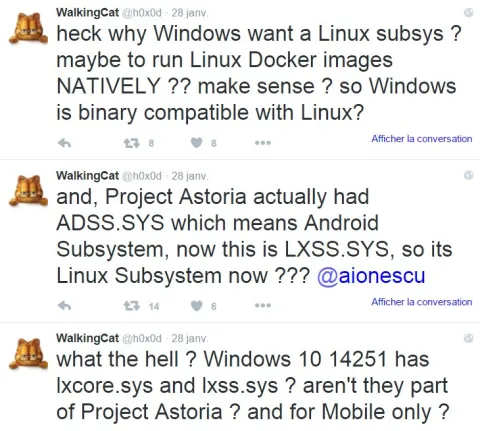
C'est le buzz de la semaine, déclenché par un tweet du 28 janvier de WalkingCat, alias h0x0d, fuiteur bien connu de Windows, dont les informations sont généralement exactes. Tweet repéré par wmpoweruser.com.

WalkingCat a repéré les fichiers lxcore.sys et lxss.sys dans la build 14521 de Windows 10, build qui doit devenir Windows 10 Redstone.

Les fichiers lxcore.sys et lxss.sys sont des fichiers Linux qui étaient utilisés par Microsoft dans le cadre du projet Astoria, projet dont le but était d'émuler les applications Android sur Windows 10 Mobile.

Microsoft semblait avoir abandonné le projet Astoria courant novembre 2015, mais finalement Astoria n'est peut-être pas si abandonné que cela ?.

La présence de ces deux fichiers Linux sur Windows 10 bureau soulève des questions et amène des hypothèses.

Pour certains, Windows 10 Server sera capable de faire tourner des applications Linux. Pour d'autres, la présence de ces fichiers indique le retour du projet Astoria. Non seulement le projet reviendrait au goût du jour, mais il reviendrait avec de plus grandes ambitions : faire des applications Android des applications universelles qui tournent aussi bien sur Windows 10 PC que sur Windows 10 Mobile.

Début décembre Steve Ballmer, l'homme qui a magistralement fait rater le virage du mobile à Microsoft, mais homme toujours influent au conseil d'administration, assurait que Windows 10 Mobile serait un échec si un moyen d'y faire tourner directement les applications Android n'était pas trouvé. Peut-être a-t-il été entendu fort et clair, pour tout l'écosystème Windows 10 ?

Linux.Ekoms.1 : un nouveau cheval de Troie sous Linux

Soumis par fredericmazue le

Selon DrWeb, un nouveau cheval de Troie du nom de Linux.Ekoms.1 sévit sous Linux.

Ce malware fait une capture d'écran toutes les 30 secondes. Il semble donc s'intéresser plus particulièrement aux postes de travail. Les sauvegardes de ces captures sont faites dans un dossier temporaire, en JPEG ou BMP avec un nom de fichier au format ss%d-%s.sst, où %s est un horodateur.

Le malware transmet les captures d'écran effectuées à un serveur, au moyen d'une connexion cryptée. Pour cela Linux.Ekoms.1 contient une clé RSA. Il contient également l'adresse IP du serveur qui est codée en dur.

Linux.Ekoms.1 lance plusieurs démons sur la machine qu'il squatte : EkomsUserActivity EkomsCcClient et EkomsAutorun. Ce dernier sauvegarde des données faciles à détecter dans un fichier $HOME/.config/autostart/%exename%.desktop : 

[Desktop Entry]
Type=Application
Name=%exename%
Exec=%pathtoexe%
Terminal=false

Ce fichier est recherché sans cesse, et recréé si absent.

Par contre DrWeb ne donne aucune indication sur les moyens utilisés par Linux.Ekoms.1 pour infecter les systèmes.

Grave faille dans le noyau Linux : tous les systèmes à partir de Linux 3.8 sont potentiellement vulnérables, y compris Android

Soumis par fredericmazue le

Cette faille a été découverte par la société Perception Point. Elle est présente depuis 2012 dans le noyau. Les versions 3.8 et supérieures sont concernées. Il n'y a pas de correctif pour le moment, mais cela ne devrait pas tarder, les responsables des distributions y travaillant. Le nombre de machines vulnérables est astronomique, du côté des serveurs et postes de travail Linux, ainsi que des smartphones Android qui sont basés sur Linux.

Paradoxalement, cette faille se niche dans un mécanisme de sécurité du noyau, le mécanisme qui stocke les clés d'authentification des pilotes.

Le problème se situe dans la fonction système keyctl, dont un bug provoque des fuites de références. Outre des fuites mémoires, l'exploit de ce bug par une attaque de type use-after-free, peut conduire le noyau a réutiliser de la mémoire précédemment libérée. Alors un objet noyau de l'espace utilisateur peut se retrouver placé dans de la mémoire de l'espace noyau, donc avec tous les droits. A partir de là l'attaquant peut prendre un contrôle total de la machine.

Selon Perception Point, il n'existe pour l'instant pas d'attaque connue. Mais une attaque est néanmoins possible. Perception Point donne une preuve de concept dans un billet de blog.

Cette faille est difficile à exploiter. D'autant plus si la distribution aléatoire de l'adressage mémoire est activée dans le noyau. De plus un attaquant doit avoir physiquement accès à la machine attaquée. Un administrateur de serveur Linux hébergeant des sites Web ne doit pas se croire à l'abri pour autant. Si une autre vulnérabilité présente sur un des sites permet d'uploader un fichier, le serveur devient attaquable par ce biais.

Pour se prémunir d'une catastrophe, les administrateurs devront redémarrer leur système sur un noyau patché dès que cela leur sera possible. En attendant, une mise à jour de tous les autres applicatifs s'impose.

En ce qui concerne les utilisateurs de smartphones Android les choses sont beaucoup plus difficiles en raison de la fragmentation de l'écosystème et des politiques de support des fabricants. Par contre, et fort heureusement, la présence de SELinux  partir d'Android 4.3 rend l'exploit de cette faille très difficile. Malheureusement, un tiers des smartphones Android tournent avec une version antérieure.

Commentaire actu

Anonyme (non vérifié)

Le titre me sembe un peu racoleur. Si la faille est réelle et d'ailleurs déjà corrigée sur la quasi totalité des distrib concernées, elle n'en reste pas moins quasiment innexploitable.

ven, 22 Jan 2016 - 11:01 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Bien sûr chacun a le droit de gérer ses serveurs ainsi qu'il l'entend :-) Pour ma part, dire d'une faille qu'elle est inexploitable, c'est jouer à la roulette russe et sous-estimer les grandes capacités des hackers à concevoir des attaques qui fonctionnent. Dans l'art de la guerre Sun Tzu écrit : Le fait d’être invincible dépend de soi, la possibilité de vaincre dépend de l’ennemi.  Il ne faut pas sous-estimer l’ennemi, se croire fort et lui faible. Je dirais même plus: dire d'une faille qu'elle est inexploitable c'est jouer à la roulette russe avec 6 balles dans le barillet :-) Alors quasiment inexploitable vous pensez... :-D Une vulnérabilité qui permet d'entrer dans l'espace noyau c'est très grave par définition et c'est pour cela que j'ai titré ainsi l'article. Il ne s'agissait en l'occurrence pas de racoler mais d'informer sur la nature de cette vulnérabilité et d'inviter tous les administrateurs système à patcher ASAP leurs machines. Il est toujours plus sage d'appliquer les patches que d'estimer que ça ne risque pas grand-chose :-) Je gage que les administrateurs dont les bécanes assurent des services critiques, et sur lesquelles un hack aurait des répercussions catastrophiques, me comprendront mieux :-)

ven, 22 Jan 2016 - 12:17 Permalien

Tails Linux 2.0 arrive en Release Candidate

Soumis par fredericmazue le

Tails Linux est une distribution Linux qui a gagné ses lettres de noblesses lorsque le public a appris que c'est grâce à elle qu'Edward Snowden a pu contacter des journalistes et commencé ainsi à faire, au nez, à la barbouze et aux grandes oreilles de la NSA, les révélations qui sont devenues l'affaire PRISM.

Tails Linux est une distribution conçue pour ceux qui ont absolument besoin de protéger leur vie privée. Tails Linux configure tous les outils de communication de la meilleure manière qui soit pour être et rester anonyme sur Internet. Des configurations qui ne sont pas toujours à la portée des utilisateurs pas ou peu avertis.

Le navigateur Internet de Tails Linux est Tor Browser. Ce navigateur passe par le réseau en couche Tor (The Onion Router) afin de garantir l'anonymat des utilisateurs sur Internet.

Comme toutes les distributions Linux, Tails Linux évolue et la version 2.0 vient d'arriver en Release Candidate. Cette mouture corrige des bugs de sécurité ;-) La sécurité est un sujet très difficile...

Tails Linux 2.0 s'appuie maintenant sur l'excellente Debian 8.0, alias Debian Jessie. Autre changement majeur : le client de messagerie n'est plus Claws Mail mais Icedove.

Tails Linux 2.0 peut-être téléchargée ici.  

Linux 4.4 : un meilleur support des GPU AMD

Soumis par fredericmazue le

Linux Torvalds a annoncé hier soir la disponibilité du noyau Linux 4.4. Outre des améliorations au support des processeurs AMD 64 bits, cette mouture se fait surtout remarquer par l'amélioration du support des GPU AMD.

Les générations de GPU AMD Carrizo, Tonga et Fidji bénéficient de la correction de nombreux bugs dans leur pilote. Par contre la gestion avancée de l'énergie n'arrivera qu'avec Linux 4.5. En attendant la vitesse des ventilateurs ne s'ajuste pas selon la charge et donc la température.

Le support des processeurs Intel Skylake (successeurs de Haswell) a été lui aussi amélioré dans cette version du noyau Linux.

Quand un système Linux peut-être hacké par une simple répétition de touches clavier

Soumis par fredericmazue le
Image
Image
Image

Une simple répétition de touches, et voilà votre poste de travail Linux hacké ! Bon pour en arriver là, il faut des conditions très particulières. Tout d'abord l'attaquant doit avoir un accès physique à la machine. Ensuite il doit avoir de bonnes connaissances de Linux et de la programmation assembleur. Martyriser le clavier avec frénésie ne suffira pas en soi :-) Enfin il faut que le Linux du poste de travail se lance avec le chargeur de démarrage Grub et que le mode édition de celui-ci soit protégé par un mot de passe.

Protéger le mode d'édition de Grub par un mot de passe est normalement une bonne pratique, car sinon, un attaquant habile (et présent physiquement)  peut prendre le contrôle de votre Linux avant même que celui-ci ne démarre :-)

Malheureusement, les Grub de la version 1.98 à la version 2.02 comportent une vulnérabilité qui permet de hacker le système malgré la présence de l'authentification, ou plutôt grâce à cette présence :-) Bref au final l'authentification ne sert à rien :-)

La vulnérabilité a été découverte par deux chercheurs en sécurité, qui l'ont décrite dans un très intéressant, passionnant même, billet de blog technique qui est à la fois un vrai didacticiel de hack et de bidouille et un avertissement - un de plus - sur les dangers qu'il y a à être négligent avec les pointeurs en programmation système.

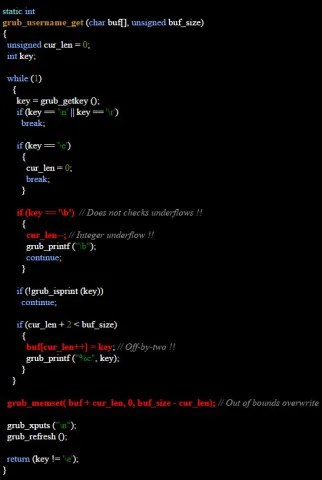
La vulnérabilité se trouve dans l'extrait de code ci-dessous, lignes rouges.

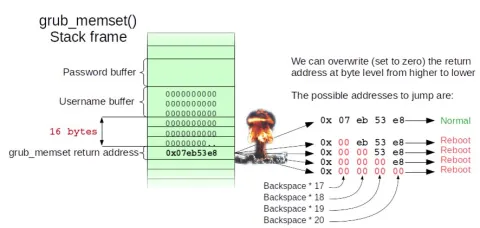
Ce code est exécuté lors de la saisie du mot de passe. Si l'utilisateur actionne la touche backspace, le pointeur sur le tampon de saisie est décrémenté, sans test de débordement. Le débordement va provoquer une corruption des cadres de pile des fonctions appelantes, comme décrit ici.

Le tout est ici d'actionner la touche backspace le nombre de fois qui va bien, en l'occurrence 28, ni plus ni moins.

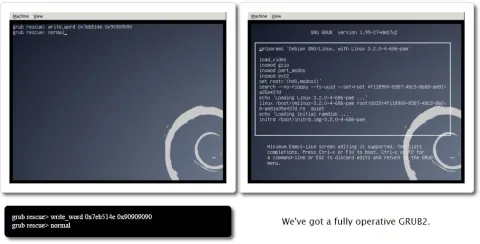
Le cadre de pile étant corrompu, le système saute dans la fonction grub_rescue_run, très particulière, car elle initialise un mode rescue qui permet d'écrire des octets en mémoire.

Ce qui permet ensuite de continuer la bidouille du cadre de pile et finalement relancer Grub normalement, mais sans authentification du mode édition

Mais cela ne sert à rien, dites-vous, puisque finalement on va arriver à la demande normale du mot de passe Linux lui-même ?

Et si... votre système est hacké totalement :-) Depuis le mode édition de Grub maintenant accessible, il suffit de redéfinir le processus init comme ceci :

init=/bin/bash

Vieille ruse bien connue des geeks et hackers Linux. Après quoi le système démarre sur un shell avec les droits de root. Il ne reste plus qu'à s'amuser :-)

Les principales distributions Linux (Debian, Ubuntu, Red Hat,...ont déjà publié un patch en urgence, pour combler cette vulnérabilité.

Le Terminator T-800 arrive sur vos écrans

Soumis par fredericmazue le
Image

Les Jedis de Star Wars n'ont qu'à bien se tenir, voire à se planquer : le Terminator T-800 débarque !

Grosse activité science-fiction sur les écrans... Aujourd'hui Star Wars épisode VII sort au cinéma. Personne ne peut y échapper :-) Pour être dans l'ambiance, ou pour survivre, vous n'avez plus qu'à dégainer votre smartphone et le transformer en sabre laser.

Survivre... c'est bien tout le problème, car le Terminator T-800 vient également d'arriver sur vos écrans et là, personne n'en réchappe :-)

Il vient d'arriver en la personne du noyau Linux, mouture 4.1.15, qui comme chacun sait est la version du noyau Linux qui faisait tourner Skynet quand celui-ci a conçu le Terminator T-800 :-)

Le T-800 est arrivé hier, un jour avant Star Wars, en vertu du principe que les Terminators voyagent mieux dans le temps que les Jedis. Le noyau Linux 4.1.15 sera également une version LTS, grâce à la durée de vie des piles à hydrogène :-)

Microsoft propose une certification Linux !

Soumis par fredericmazue le

Microsoft aime Linux ! Rappelez-vous, c'était fin 2014, et c'est Satya Nadella lui-même qui le disait. Révolue l'époque Steve Ballmer, où Linux était vu comme un cancer.

"Je ne veux pas mener d'anciennes batailles, mais des nouvelles. Il est clair que Microsoft doit tenir compte de Linux et changer radicalement pour rester concurrentiel dans le monde de la technologie moderne. Linux fait partie des outils que les entreprises utilisent pour construire des sites et des services en ligne. Et Microsoft souhaite que les entreprises utilisent ce sur quoi elle s'est le plus investie pour le futur : le service de cloud computing Microsoft Azure. Si vous n'avancez pas, vous ne survivez pas". avait alors dit Satya Nadella

Voilà que se produit aujourd'hui une chose qui était absolument incroyable il y a encore peu : Microsoft propose désormais une certification Linux !

Bon, ce n'est pas n'importe quelle certification Linux. En parfait accord avec la déclaration de Satya Nadella ci-dessus, la certification Linux est une certification sur le cloud de Microsooft : Linux sur Azure.

Mais c'est une certification Linux quand même :-)