malware

Les logiciels malveillants « les plus recherchés » en juin 2019 : Emotet fait une pause, mais peut-être pas pour longtemps

Soumis par admin le

Check Point a publié son tout dernier indice des menaces pour juin 2019, via Check Point Research, son équipe dédiée aux renseignements sur les menaces. L’équipe des chercheurs a confirmé qu’Emotet (le plus grand botnet actuellement en exploitation) a cessé ses activités, car aucune nouvelle campagne n’a été observée au cours de la majeure partie du mois de juin. Emotet a figuré dans le top 5 mondial des logiciels malveillants au cours des six premiers mois de 2019 et a été diffusé via des campagnes de spam massives.

Les chercheurs de Check Point estiment que l'infrastructure d'Emotet pourrait être temporairement désactivée pour des opérations de maintenance et de mise à niveau, et que dès que ses serveurs seront à nouveau opérationnels, Emotet sera réactivé avec de nouvelles fonctionnalités améliorées.

« Emotet est un cheval de Troie bancaire qui existe depuis 2014. Il est utilisé depuis 2018 sous forme de botnet dans de grandes campagnes de spam malveillant, et pour diffuser d’autres logiciels malveillants. Même si son infrastructure a été inactive pendant une grande partie de juin 2019, elle figurait toujours au cinquième rang de notre indice mondial des logiciels malveillants, ce qui montre à quel point elle est utilisée. Il est probable qu'elle réapparaisse avec de nouvelles fonctionnalités, » déclare Maya Horowitz, Directrice de la recherche et des renseignements sur les menaces chez Check Point. « Une fois installé sur la machine d’une victime, Emotet peut l’utiliser pour se propager via d’autres campagnes de spam, télécharger d’autres logiciels malveillants (tels que Trickbot, qui infecte l’ensemble du réseau avec le tristement célèbre logiciel rançonneur Ryuk), ou se propager à d’autres appareils sur le réseau. »

Top 3 des logiciels malveillants « les plus recherchés » en juin 2019 :

* Les flèches indiquent le changement de position par rapport au mois précédent.

Parmi les trois principaux extracteurs de cryptomonnaie toujours en tête de liste ce mois-ci, XMRig était le plus important, touchant 4 % des entreprises dans le monde, suivi de près par Jsecoin et Cryptoloot, touchant tous les deux 3 % des entreprises dans le monde.

1.       ↑ XMRig - Un logiciel open source utilisant les ressources du processeur pour extraire de la cryptomonnaie monero. Il a été découvert pour la première fois en mai 2017.

2.       ↑ JSEcoin - Un extracteur en JavaScript qui peut être intégré dans des sites web. Avec JSEcoin, il est possible d’exécuter directement l’extracteur dans un navigateur en échange d'une navigation sans publicité, de la monnaie dans des jeux et d'autres avantages.

3.       ↓ Cryptoloot - Un extracteur de cryptomonnaie utilisant le processeur central ou le processeur graphique, et les ressources existantes de la victime, ajoutant des transactions à la blockchain et émettant de nouvelles unités de monnaie. Il s'agissait d'un concurrent de Coinhive, qui tentait de le devancer en demandant un pourcentage moins élevé des revenus générés à partir des sites web.

Top 3 des logiciels malveillants mobiles « les plus recherchés » en juin 2019 :

Lotoor reste en tête de la liste des principaux logiciels malveillants mobiles, suivi de Triada et de Ztorg, un nouveau logiciel malveillant dans ce trio.

  1. Lotoor - Un logiciel malveillant Android reconditionnant des applications légitimes, puis les publiant dans une boutique d'applications tierce. Sa fonction principale est l'affichage de publicités, mais il est également en mesure d'accéder aux informations de sécurité intégrées au système d'exploitation, afin de permettre à l'agresseur d'obtenir les données confidentielles des utilisateurs.
  2. Triada - Une porte dérobée modulaire pour Android accordant des privilèges super-utilisateur aux logiciels malveillants téléchargés pour mieux les intégrer dans les processus système. Elle insère également de fausses URL dans le navigateur.
  3. Ztorg - Les chevaux de Troie de la famille Ztorg obtiennent des privilèges élevés sur les appareils Android et s’installent dans le répertoire système. Le logiciel malveillant est en mesure d'installer n'importe quelle autre application sur un appareil.

Vulnérabilités les plus exploitées en juin 2019 :

En juin, les techniques d'injection SQL continuent de figurer en tête de la liste des principales vulnérabilités exploitées, avec un impact global de 52 %. La vulnérabilité de récupération d’informations OpenSSL TLS DTLS Heartbeat est la seconde, touchant 43 % des entreprises dans le monde, suivie de près par CVE-2015-8562, touchant 41 % des entreprises dans le monde.

1. ↑ Injection SQL (plusieurs techniques) - Injection de requêtes SQL dans les données fournies par les utilisateurs à des applications, tout en exploitant une faille de sécurité dans ces applications.

2. ↑ Récupération d'informations OpenSSL TLS DTLS heartbeat (CVE-2014-0160, CVE-2014-0346) - Il existe une vulnérabilité de récupération d'informations dans OpenSSL. Cette vulnérabilité est due à une erreur de gestion des paquets dans la fonction TLS/DTLS heartbeat. Un pirate peut exploiter cette vulnérabilité pour récupérer le contenu de la mémoire d'un client ou d'un serveur connecté.

3. ↑ Exécution de commandes à distance par injection d’objets dans Joomla! (CVE-2015-8562) - Une vulnérabilité d'exécution de commandes à distance a été signalée sur les plates-formes Joomla. Cette vulnérabilité est due à un défaut de validation des objets fournis en entrée, pouvant conduire à l'exécution de code à distance. Un pirate distant pourrait exploiter cette vulnérabilité en envoyant une requête HTTP malveillante à une victime. Une exploitation réussie de cette vulnérabilité peut entraîner l'exécution de code arbitraire dans le contexte de l'utilisateur ciblé.

L’indice Check Point des menaces et la carte ThreatCloud sont alimentés par des renseignements issus de Check Point ThreatCloud, un grand réseau collaboratif de lutte contre la cybercriminalité, qui fournit des données et des tendances sur les menaces et les attaques grâce à un réseau mondial de capteurs. La base de données ThreatCloud comprend plus de 250 millions d'adresses analysées pour découvrir des bots, plus de 11 millions de signatures de logiciels malveillants et plus de 5,5 millions de sites web infectés. Elle identifie des millions de types de logiciels malveillants quotidiennement.

Rapport WatchGuard : le nombre de malwares utilisés au niveau mondial a bondi de 62% en 2019

Soumis par admin le

WatchGuard Technologies révèle les tendances observées en matière de menaces au 1er trimestre 2019 au travers de son Rapport Q1 2019 sur la sécurité sur Internet.

Les tendances majeures observées par WatchGuard :

- Menace numéro 1 – le malware Mimikatz s’envole de 73% - Représentant 20,6% de tous les malwares détectés en Q1 2019, cet outil open source populaire est souvent utilisé pour le vol de mots de passe, et a un rôle majeur dans de nombreuses infiltrations réseau. Mimikatz est l’un des piliers du top 10 des malwares recensés par WatchGuard, ce qui met en évidence l’importance de l’utilisation de mots de passe robustes c’est-à-dire longs et complexes, et uniques pour chaque compte.

- Le filtrage DNS a bloqué plus de 5 millions de sites malveillants - Le service DNSWatch de WatchGuard a permis d’empêcher 5 192 883 tentatives de visite vers des sites malveillants, bloquant plus d’un demi-million de connexions vers des domaines connus pour héberger des malwares, 187 101 connexions vers des sites Web compromis et 61 096 connexions vers des sites de phishing reconnus.

- Les attaques via des applications Web se multiplient - Malgré une diminution du nombre total d'attaques réseau au 1er trimestre 2019, les attaques via des applications Web ont considérablement augmenté. Le service IPS de WatchGuard a bloqué des attaques exploitant de nombreuses vulnérabilités XSS (cross site scripting) et SQLi (SQL injection) - deux méthodes répandues pour le vol d’identifiants. Deux attaques SQLi figurent dans le top 10 des attaques réseau recensées par WatchGuard, et une attaque Web XSS a représenté à elle seule plus de 10% des attaques réseau pour toute la liste du top 10.

- Les malwares sans fichier sont bien installés dans le paysage des menaces - Les malware sans fichier figurent à la fois dans le top 10 des malwares et dans le top 10 des attaques réseau recensées par WatchGuard. Du côté des malwares, une attaque par injection de code basée sur PowerShell s’est inscrite dans le top 10 pour la première fois en Q1 2019, tandis que le célèbre outil backdoor sans fichier, Meterpreter, figure aussi pour la première fois dans le top 10 des attaques réseau.

- Les malwares Mac OS sont en hausse - Les malwares Mac sont apparus pour la première fois dans le top 10 des malwares recensés par WatchGuard au 3ème trimestre 2018. Deux variantes de ce type sont devenues suffisamment répandues pour figurer dans cette même liste au 1er trimestre 2019.

Cette recrudescence du nombre de malwares pour Mac contredit une nouvelle fois le mythe selon lequel les Mac sont immunisés contre les virus et les malwares.

Corey Nachreiner, Chief Technology Officer chez WatchGuard Technologies : « Globalement, ces résultats illustrent le fait qu’en 2019, les pirates affinent leurs tactiques d’attaques traditionnelles telles que le vol d’identifiants et les ransomwares, en utilisant de faux documents Office et d'autres méthodes d'attaques qui obligent les entreprises à déployer des solutions de sécurité avancées, afin de contrer une plus large variété de vecteurs de menaces ».

Le Rapport WatchGuard sur la sécurité sur Internet est basé sur des données Firebox Feed anonymes provenant d’un ensemble d’appliances UTM WatchGuard actives, dont les propriétaires ont opté pour le partage de données afin de soutenir les efforts de recherche du Threat Lab de l’éditeur. À ce jour, 42 372 appliances installées dans le monde alimentent le pool de données du rapport. Au total, ces appliances ont bloqué plus de 23 884 979 malwares (564 par appliance). De plus, elles ont stoppé 989 759 attaques réseau (23 par appliance).

Le rapport au complet explore les malwares et les tendances significatives en matière d’attaques identifiées au cours du 1er trimestre 2019 ; y sont également notamment proposés une analyse détaillée de la célèbre « attaque 51% » contre la crypto-monnaie Ethereum Classic (ETC) qui a entrainé des pertes à hauteur de 1,1 million de dollars, ainsi que des conseils permettant aux entreprises et leurs collaborateurs de mieux se protéger contre la multiplicité et la complexité des menaces actuelles.

Pour plus d’informations, téléchargez le rapport complet ici.

Le langage Go a de plus en plus la côte auprès des cybercriminels

Soumis par fredericmazue le

C'est assez inattendu, mais d'après un billet sur le blog de l'entreprise de sécurité Palo Alto Networks, le langage Go est de plus en plus utilisé par les cybercriminels pour coder leurs programmes malveillants.

Pourquoi ? Parce que, selon le billet de Palo Alto Networks, Go comporte un certain nombre de fonctionnalités qui incitent un attaquant à l'utiliser. Ainsi l’un des plus grands attraits de Go serait le fait qu’une seule base de code peut être compilée pour toutes les grandes plates-formes de système d’exploitation, notamment Windows, OSX et Linux. Cela permet à un attaquant de se concentrer sur une base de code unique pouvant être utilisée pour infecter les victimes sur diverses plates-formes, par opposition à d'autres langages de programmation pouvant obliger à maintenir de trois référentiels de code différents.

Par exemple, si Python, langage très populaire peut lui aussi être utilisé - et l'a été notamment par le groupe de cybercriminels Chafer - il ne fait pas partie de l'environnement Windows nativement. Un logiciel malveillant devrait donc d'abord installer Python sur la machine avant de l'attaquer. C'est compliqué et ça laisse des traces... :-)

Un autre point fort de Go pour les cybercriminels, toujours selon le billet de Palo Alto Networks, est que toutes les bibliothèques nécessaires au fonctionnement de l'exécutable sont liées statiquement dans le binaire compilé. Cela présente l'avantage que cet exécutable peut tourner partout, sans se heurter à l'absence d'une bibliothèque sur la machine attaquée, et, le croirez-vous, cela présente l'avantage que cet exécutable est lourd. Ainsi dans certaines circonstances, les produits antivirus peuvent ignorer les fichiers ou ne pas être en mesure de les analyser s'ils sont trop volumineux. Dans le passé, des attaques ciblées impliquant la famille de logiciels malveillants Comnie ont été observées. Les auteurs de logiciels malveillants ont ajouté 64 Mo de données inutilisables à leurs fichiers afin de contourner les produits antivirus, souligne l'auteur du billet.

Immortal : un malware voleur d’informations sensibles sur 24 navigateurs

Soumis par fredericmazue le
Image

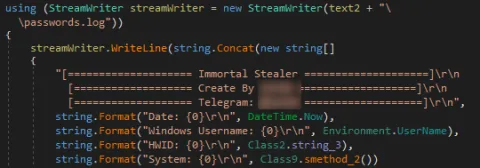
L’équipe de Zscaler ThreatLabZ a récemment découvert un nouveau malware voleur d'informations : Immortal. Ce malware, écrit en.NET, est conçu pour voler des données sensibles sur une machine infectée.

Immortal vole actuellement les données de 24 navigateurs, des données allant des informations d'identification stockées, aux cookies, en passant par les données de carte de crédit, les données de portefeuille Bitcoin, etc. Parmi la liste des navigateurs ciblés par le malware, on retrouve notamment : Chrome, Yandex, Opera, Orbitum, ChromePlus, Sputnik, Uran, Maxthon, etc.

Immortal vole également des fichiers dans de nombreuses applications comme Minecraft, Steam, Telegram, Discord, FichierZilla, Portfeuille Bitcoin QT, des fichiers bureaux ou des captures d’écran et webcam.

Une fois ces données volées, le malware Immortal les stocke dans un répertoire, compresse tous les fichiers dans une archive ZIP et enregistre le fichier compressé. Il envoie ensuite le fichier ZIP vers son serveur de commande et de contrôle en prenant soin, après cela, d’effacer toutes traces de son passage en supprimant les fichiers ZIP créés précédemment.

Ce malware est actuellement vendu sur le Dark Web sous forme de différents abonnements, pour une somme d’environ 30 dollars.

Plus d'informations techniques sur Immortal ici.

Quand des malwares évitent les émulateurs Android

Soumis par fredericmazue le

Lu sur le blog de la société de sécurité Trend Micro. Les chercheurs ont repéré deux applications sur le Play Store, Currency Converter and BatterySaverMobi, infectées par une variante du malware bancaire Anubis.

Des applications à priori propres sur elles et même bien notées par leur utilisateurs. BatterySaverMobi a été téléchargée 5 000 fois. Bien sûr Google a supprimé ces applications du Play Store depuis la découverte du malware.

Le côté original de cet Anubis sur Android réside dans une tentative de son développeur pour essayer de passer inaperçu. Ainsi le malware s'assure de ne pas tourner sur un émulateur Android avant de passer à l'action. Car sinon il pourrait se faire repérer par un informaticien qui analyserait le comportement de l'application infectée.

Pour ce faire, cette variante d'Anubis, teste le capteur de mouvements du téléphone. Si le malware ne reçoit aucun signaux de ce capteur, alors il considère qu'il tourne dans une sandbox et reste silencieux... :-)

ServHelper et FlawedGrace : 2 nouveaux malwares introduits par TA505

Soumis par fredericmazue le

Les chercheurs de Proofpoint annoncent la découverte d’emails de deux nouveaux malwares non documentés nommés ServHelper et FlawedGrace dans plusieurs nouvelles campagnes d’emails malveillants.

Utilisés par le groupe de cybercriminels TA505, ServHelper est un malware précédemment non documenté, distribué en deux variantes : l'une axée sur les fonctions de bureau à distance et l'autre qui fonctionne principalement comme un « downloaders ». Quant à FlawedGrace, c’est un RAT également non documenté auparavant, qui est apparu dans un certain nombre de campagnes ServHelper TA505. TA505 semble cibler activement les banques, le retail et les restaurants.

TA505 s’affirme à la fois comme une menace constante et prolifique. Précédemment à l’origine de Bart ou encore Locky, l’introduction de deux variantes s'inscrit dans la tendance apparue en 2018, où les acteurs de la menace se concentrent de plus en plus sur la distribution de « downloaders », de chevaux de Troie d’accès à distance, de RATS et d'autres logiciels malveillants qui peuvent rester sur les appareils des victimes beaucoup plus longtemps que des logiciels destructeurs, comme les logiciels de rançon.

Découverte du premier Rootkit UEFI

Soumis par fredericmazue le

Les chercheurs e l'éditeur de solutions de sécurité ESET ont identifié une cyberattaque au cours de laquelle les attaquants ont eu recourt à un rootkit UEFI pour s’assurer une présence durable sur l’ordinateur de la victime.

Baptisé LoJax par ESET, ce rootkit fait partie d’une campagne orchestrée par le groupe Sednit contre des cibles VIP en Europe Centrale et en Europe de l’Est. Il s’agit de la toute première attaque de ce type rendue publique, selon ESET.

« Nous savions déjà que les rootkits UEFI pouvaient exister... en théorie ! Mais notre découverte confirme désormais qu’ils sont une réalité opérationnelle pour au moins un groupe d’attaquants. Ils représentent donc une vraie menace et non plus simplement un sujet intéressant pour les conférences de sécurité ! », explique Jean-Ian Boutin, le chercheur en cybersécurité qui a dirigé chez ESET le projet de recherche sur LoJax et la campagne du groupe Sednit.

Les rootkits UEFI sont des outils extrêmement dangereux, car ils offrent à l’attaquant un contrôle total sur l’ordinateur de la victime et sont difficiles à détecter. Ils sont en outre capables de résister aux contre-mesures habituelles (et pourtant radicales !) que sont la réinstallation du système d’exploitation et même, dans certains cas, le remplacement complet du disque dur.

En outre, nettoyer un système infecté par un rootkit UEFI exige des connaissances techniques hors de portée du commun des utilisateurs, comme par exemple de savoir re-flasher un firmware.

Sednit, aussi connu sous les noms de APT28, STRONTIUM, Sofacy ou Fancy Bear, est l’un des groupes APT les plus actifs du moment et opère depuis au moins 2004. Il est soupçonné d’être à l’origine du piratage du comité national démocrate américain dans le cadre des élections présidentielles américaines de 2016, du piratage de TV5 Monde, de la fuite des emails de l’Agence mondiale antidopage (AMA), et de bien d’autres encore.

Ce groupe dispose d’un arsenal de codes malveillants très complet, dont plusieurs sont documentés par les chercheurs d’ESET dans le livre blanc qu’ils ont consacré au groupe, ainsi que dans le cadre de nombreuses publications sur le blog WeLiveSecurity.

Top 10 Check Point du mois d'août 2018 : Les malwares les plus actifs en France

Soumis par fredericmazue le

Check Point vient de publier son Global Threat Index pour le mois d’août 2018. Ce dernier met en lumière l’augmentation significative des attaques utilisant le Trojan bancaire Ramnit au cours des derniers mois.  A l’échelle internationale, leur impact a doublé suite à une campagne de grande ampleur visant à convertir les machines des victimes en serveurs proxy malveillants.

Le mois d’août a aussi été marqué par la progression de Ramnit, qui devient le cheval de Troie bancaire le plus répandu au monde.

"C'est le deuxième été consécutif que nous constatons une hausse de l’utilisation de chevaux de Troie bancaires", a déclaré Thierry Karsenti, Vice-Président Technique Europe de Check Point. "Cette tendance nous montre que les habitudes estivales de navigation des les rendent beaucoup plus vulnérables à ce type d’attaques, qui sont de plus en plus sophistiquées. Il est donc essentiel pour les entreprises d’adopter une stratégie de cybersécurité à plusieurs niveaux, les protégeant à la fois contre les cyber-attaques de malwares connus et celles de nouveaux logiciels malveillants".

Le cryptominer Coinhive est resté, quant à lui, le malware le plus répandu, avec un impact sur 17% des organisations mondiales. Dorkbot et Andromeda se classent respectivement en deuxième et troisième position, avec un impact global de 6% chacun.

Le Top 10 du mois d’août en France :

Nom du malware

Description

Impact mondial

Impact sur le pays

Coinhive

Ce cryptominer est conçu pour effectuer l'extraction en ligne de la crypto-monnaie Monero lorsqu'un internaute visite une page Web. Le script java implanté utilise les ressources informatiques des utilisateurs finaux pour extraire de la monnaie cryptée.

17.00%

17.52%

Roughted

Campagne de publicité malveillante à grande échelle, elle est utilisée pour diffuser divers sites Web et charges embarquées malveillants tels que des escroqueries, des logiciels publicitaires, des kits d'exploitation de vulnérabilité et les logiciels de rançon. Elle peut être utilisé pour attaquer n'importe quel type de plateforme et de système d'exploitation, et utilise le contournement des bloqueurs de publicités pour attaquer de la manière la plus efficace.

3.85%

6.30%

Jsecoin

Ce mineur JavaScript peut être intégré à n’importe quel site Web.  JSEcoin permet de lancer un mineur directement dans le moteur de recherche en échange d’une navigation Web sans publicité.

4.49%

4.70

Conficker

Conficker est un ver informatique qui cible le système d'exploitation Windows. Il exploite les vulnérabilités de l'OS pour voler des données telles que des mots de passe. Ainsi, il prend le contrôle des ordinateurs touchés, les transformant en « zombie ». Les ordinateurs contrôlés forment alors un réseau, utile aux hackers.

3.04%

3.95%


Cryptoloot

Ce malware utilise la puissance du processeur ou du GPU de la victime et les ressources existantes pour le crypto-mining, en ajoutant des transactions à la chaîne de blocage et en libérant de nouvelles devises. Similaire à Coinhive, ce programme est implanté sur des pages Web et utilise le pouvoir de traitement des internautes pour exploiter tous types de crypto-monnaies.

4.62%

3.10%

Ramnit

Ramnit est un ver informatique qui se propage principalement par l'intermédiaire de disques amovibles et de fichiers téléchargés vers des services FTP publics. Le logiciel malveillant crée une copie de lui-même pour infecter le système.

4.12%

2.35%

Dorkbot

Dorkbot est un ver  informatique basé sur un IRC conçu pour permettre l'exécution de code à distance, ainsi que le téléchargement de logiciels malveillants vers le système déjà infecté. Ce dernier permet de voler des informations sensibles et de lancer des attaques par déni de service. Il installe un rootkit en mode utilisateur pour empêcher l'affichage ou l'altération des fichiers et modifie le registre pour s'assurer qu'il s'exécute chaque fois que le système démarre. Il enverra des messages à tous les contacts de l'utilisateur infecté ou détournera un thread existant pour diffuser un lien renvoyant vers la copie du ver.

6.20%

2.14%

MultiPacked

/

0.07%

2.14%

Cryptowall

Cheval de Troie apparu pour la première fois en 2014, il crypte les fichiers d’une machine infectée et se propage par le biais de campagnes de malvertising et de phishing.

0.23%

1.82%

Emotet

Emotet est un cheval de Troie qui cible la plate-forme Windows. Ce logiciel malveillant envoie des informations système à plusieurs serveurs de contrôle et peut télécharger des fichiers de configuration et autres composants. Il cible les clients de certaines banques et différents API.

1.99%

1.82%

Nivdort

Appartenant à la famille de chevaux de Troie ciblant la plate-forme Windows, il est capable de recueillir des mots de passe et des informations sur le système ou les paramètres telles que la version Windows utilisée, l'adresse IP, la configuration du logiciel et l'emplacement approximatif. Certaines versions de ce malware sont aussi en mesure de collecter les frappes de touches afin de modifier les paramètres DNS. Nivdort se propage via des pièces jointes de courriers indésirables ou des sites Web malveillants.

2.98%

1.82%

XMRig

Apparu pour la première fois en 2017, XMRig est un logiciel d'exploitation de CPU open-source utilisé pour extraire des crypto-monnaies Monero.

3.97%

1.82%

Le Top 10 des malwares les plus actifs en France en juillet 2018

Soumis par fredericmazue le

Check Point® Software Technologies Ltd. , vient de publier son Global Threat Index pour le mois de juillet 2018.

Ce dernier met en lumière l’augmentation des attaques ciblant l’IoT et la vulnérabilité des réseaux, comme en témoigne l’entrée dans le Top 10 des « Vulnérabilités les plus exploitées au monde » de 3 vulnérabilités en lien avec l’IoT : MVPower DVR router Remote Code Execution (5ème place), D_Link DSL-2750B router Remote Command Execution (7ème place) et Dasan GPON router Authentication Bypass (10ème place).

Au total, ce sont 45% des entreprises du monde entier qui ont été touchées par des attaques ciblant des vulnérabilités en lien avec l’IoT, contre 35% en juin 2018 et 21% en mai. Ces dernières permettent aux cybercriminels d'exécuter des codes malveillants dans le but d'obtenir le contrôle à distance de dispositifs cibles.

"Ces vulnérabilités offrent aux cybercriminels un point d'entrée facile dans les réseaux d'entreprise, ce qui leurs permet de propager un large éventail d'attaques ", a commenté Thierry Karsenti, vice-président technique Europe pour Check Point. "Une fois qu'un dispositif est compromis, il est très facile d'infiltrer d'autres dispositifs connectés. Il est donc essentiel que les entreprises se protègent efficacement et à tous les niveaux."

Il est important de noter que Coinhive reste le malware le plus répandu dans le monde, avec un impact sur 19% des entreprises mondiales. Cryptoloot et Dorkbot se classent respectivement en deuxième et troisième position, avec un impact global de 7% chacun.

Pour finir, voici le Top 10 du mois de juillet en France :

Nom du malware

Description

Impact mondial

Impact sur le pays

1 - Coinhive

Ce cheval de Troie est conçu pour effectuer l'extraction en ligne de la crypto-monnaie Monero lorsqu'un internaute visite une page Web. Le script java implanté utilise les ressources informatiques des utilisateurs finaux pour extraire de la monnaie cryptée.

18.60%

16.02%

2 - Roughted

Campagne de publicité malveillante à grande échelle, elle est utilisée pour diffuser divers sites Web et charges embarquées malveillants tels que des escroqueries, des logiciels publicitaires, des kits d'exploitation de vulnérabilité et les logiciels de rançon. Il peut être utilisé pour attaquer n'importe quel type de plateforme et de système d'exploitation, et utilise le contournement des bloqueurs de publicités pour attaquer de la manière la plus efficace.

5.85%

11.60%

3 - Cryptoloot

Ce malware utilise la puissance du processeur ou du GPU de la victime et les ressources existantes pour le crypto-mining, en ajoutant des transactions à la chaîne de blocage et en libérant de nouvelles devises. Similaire à Coinhive, ce programme est implanté sur des pages Web et utilise le pouvoir de traitement des internautes pour exploiter tous types de crypto-monnaies.

6.92%

7.07%

4 - Conficker

Conficker est un ver informatique qui cible le système d'exploitation Windows. Il exploite les vulnérabilités de l'OS pour voler des données telles que des mots de passe. Ainsi, il prend le contrôle des ordinateurs touchés, les transformant en « zombie ». Les ordinateurs contrôlés forment alors un réseau, utile aux hackers.

3.50%

4.09%

5 - Jsecoin

Ce mineur JavaScript peut être intégré à n’importe quel site Web.  JSEcoin permet de lancer un mineur directement dans le moteur de recherche en échange d’une navigation Web sans publicité.

5.92%

3.76%

6 - Dorkbot

Dorkbot est un ver basé sur un IRC conçu pour permettre l'exécution de code à distance, ainsi que le téléchargement de logiciels malveillants vers le système déjà infecté. Ce dernier permet de voler des informations sensibles et de lancer des attaques par déni de service. Il installe un rootkit en mode utilisateur pour empêcher l'affichage ou l'altération des fichiers et modifie le registre pour s'assurer qu'il s'exécute chaque fois que le système démarre. Il enverra des messages à tous les contacts de l'utilisateur infecté ou détournera un thread existant pour diffuser un lien renvoyant vers la copie du ver.

6.91%

2.98%

7 - Locky

Locky est un cheval de Troie ransomware qui cible la plate-forme Windows. Ce logiciel malveillant envoie des informations système à un serveur distant et reçoit une clé de cryptage permettant de crypter les fichiers présents sur le système infecté.

1.72%

2.10%

8 - Fireball

Fireball est un logiciel publicitaire largement distribué par la société chinoise de marketing numérique Rafotech. C’est un détourneur de navigateur qui change le moteur de recherche par défaut et installe des pixels de suivi, mais qui peut aussi servir à télécharger des logiciels malveillants.

3.02%

1.99%

9 - Nivdort

Appartenant à la famille de chevaux de Troie ciblant la plate-forme Windows, il est capable de recueillir des mots de passe et des informations sur le système ou les paramètres telles que la version Windows utilisée, l'adresse IP, la configuration du logiciel et l'emplacement approximatif. Certaines versions de ce malware sont aussi en mesure de collecter les frappes de touches afin de modifier les paramètres DNS. Nivdort se propage via des pièces jointes de courriers indésirables ou des sites Web malveillants.

2.57%

1.88%

10 - Andromeda

Repéré pour la première fois en 2011, Andromeda est un bot modulaire principalement utilisé comme porte dérobée afin de diffuser des logiciels malveillants supplémentaires sur les systèmes infectés. Il peut aussi être modifié dans le but de créer différents types de botnets.

6.35%

1.66%

10 - Ramnit

Ramnit est un ver qui se propage principalement par l'intermédiaire de disques amovibles et de fichiers téléchargés vers des services FTP publics. Le logiciel malveillant crée une copie de lui-même pour infecter le système.

2.71%

1.66%

Un cybercriminel a gagné des millions de roubles en faisant de la location de malwares sur Steam

Soumis par fredericmazue le

Les analystes de Doctor Web ont mis en lumière un schéma de fraude qui a permis à un cybercriminel de gagner des millions de roubles. Ce dernier, masqué sous le pseudo « Faker » a développé un système de « location de malwares » sur abonnement. Parmi les victimes de ce schéma frauduleux, de nombreux joueurs de la plateforme de divertissement Steam.

« Faker » utilise plusieurs méthodes. Le schéma principal qu’il a développé est appelé MaaS (Malware-As-a-Service). Il représente un système de location de programmes malveillants sur abonnement. Les « clients » de « Faker » qui souhaitent utiliser ce système n’ont rien à fournir à part de l’argent et, parfois, un nom de domaine : le créateur de virus leur fournit le Trojan demandé, l’accès au panneau d’administration et au support technique. Les chercheurs de Doctor Web estiment que sa solution « clé en main » lui a rapporté des millions de roubles

Pour mémoire, Steam, une plateforme développée par Valve Corporation, distribue des jeux et programmes numériques. Un utilisateur enregistré sur Steam accède à un espace personnel avec tous les jeux et applis qu’il a achetés. Il est également possible d’effectuer des achats sur la boutique en ligne de Steam, ainsi que de vendre et d’échanger des objets de collection. Ces objets ont une valeur clé dans plusieurs jeux multi joueurs. Armes, munitions, et d’autres objets permettent au joueur de modifier son apparence et la représentation de ses possessions dans un jeu. Ces éléments peuvent être échangés sur des sites spécifiques ainsi qu’achetés ou vendus en monnaie réelle. Ceci représente la base sur laquelle « Faker » a construit son activité criminelle.