malware

Un nouveau malware se propage à travers YouTube

Soumis par fredericmazue le
Image

Doctor Web alerte sur la propagation d'un malware qui vole des fichiers et des données confidentielles. La fuite de ce type de données peut donner aux pirates accès aux comptes de leurs victimes dans les réseaux sociaux et autres services en ligne, précise Doctor Web.

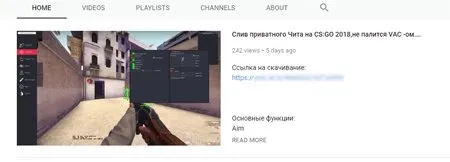
Le programme malveillant, qui a reçu le nom Trojan.PWS.Stealer.23012, est écrit en langage Python et infecte les ordinateurs fonctionnant Windows. La propagation de ce malware a commencé vers le 11 mars 2018 et continue jusqu'à présent. Les pirates publient des liens vers un programme malveillant dans des commentaires sur des vidéos sur YouTube. Beaucoup de ces vidéos sont dédiées à l’utilisation de méthodes frauduleuses (dites " cheat ") pouvant aider à gagner dans des jeux vidéos en utilisant des applications spécialisées. Les cybercriminels tentent de faire passer leur Trojan pour ce type de programme ou pour un utilitaire. Les liens publiés redirigent vers Yandex.Disk. Pour pousser l'utilisateur à cliquer, les pirates laissent des commentaires sur des vidéos avec des faux comptes. Lorsque l'utilisateur clique dessus, il télécharge sur son ordinateur une archive RAR auto-extractible contenant le malware.

Une fois lancé sur un ordinateur contaminé, le malware récolte les informations suivantes :

fichiers Cookies des navigateurs Vivaldi, Chrome, Yandex.Browser, Opera, Kometa, Orbitum, Dragon, Amigo, Torch,

logins/mots de passe stockés via ces mêmes navigateurs,

capture d'écran.

Il copie également les fichiers du bureau Windows ayant l’extension « .txt », « .pdf », « .jpg », « .png », « .xls », « .doc », « .docx », « sqlite », « db », « sqlite3 » « .bak », « sql », « .xml ».

Toutes les données recueillies sont enregistrées par Trojan.PWS.Stealer.23012 dans le dossier C:/PG148892HQ8. Puis il les emballe dans une archive spam.zip et envoie cette archive avec des informations sur la géolocalisation de la machine contaminée au serveur des pirates.

Les analystes de Doctor Web ont détecté plusieurs échantillons de ce Trojan, dont le Trojan.PWS.Stealer.23198.

Skygofree : un malware espion sur Android, actif depuis 2014

Soumis par fredericmazue le

Les chercheurs de Kaspersky Lab ont identifié un malware actif depuis 2014 et conçu pour une cybersurveillance ciblée. Cet implant, nommé Skygofree, comporte des fonctionnalités inédites, telles que l’enregistrement audio suivant la géolocalisation. Le malware se propage à travers des pages web imitant celles de grands opérateurs mobiles.

Skygofree est un logiciel-espion élaboré constitué de plusieurs modules et capable d'exécuter 48 commandes différentes. Il permet à des pirates de prendre totalement le contrôle à distance d’un appareil infecté. N’ayant cessé d’évoluer depuis la création de sa première version fin 2014, il est désormais capable d’intercepter les conversations et les bruits ambiants lorsque l’appareil infecté se trouve à un endroit donné, une fonctionnalité jamais vue jusque-là. Parmi les autres capacités avancées et inédites figurent des services d’accessibilité permettant de pirater des messages WhatsApp ou encore la possibilité de connecter l’appareil infecté à des réseaux Wi-Fi contrôlés par des individus malveillants, soulignent les chercheurs de Kaspersky Lab.

L’implant exploite diverses vulnérabilités pour obtenir un accès root et peut également prendre des photos et des vidéos, capturer des appels, des SMS, la géolocalisation de l’appareil, des événements de l’agenda voire des informations professionnelles stockées en mémoire. Une fonction spéciale permet de contourner une technique d’économie de la batterie employée par un grand fabricant : l’implant s’ajoute alors à la liste des « applications protégées » de façon à ne pas être désactivé automatiquement lorsque l’écran est éteint.

Les pirates paraissent également s’intéresser aux utilisateurs Windows et les chercheurs ont découvert un certain nombre de modules développés récemment et ciblant cette plate-forme, toujours selon les chercheurs de Kaspersky Lab.

« Un malware mobile avancé est très difficile à identifier et à bloquer, et les développeurs qui se cachent derrière Skygofree en ont clairement tiré profit, en créant et faisant évoluer un implant capable d’espionner largement ses cibles sans éveiller les soupçons. Les éléments que nous avons découverts dans le code malveillant et notre analyse de l’infrastructure nous portent à croire avec un haut degré de certitude que les auteurs des implants Skygofree travaillent par une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam », commente Alexey Firsh, analyste en malware spécialisé dans l’étude des attaques ciblées chez Kaspersky Lab.

Des informations technques sur le fonctionnement de ce malware sont publiées sur Securelist.com.

Loapi, alias Jack of all trades, ce malware capable de détruire votre smartphone Android

Soumis par fredericmazue le

Kasperky Labs publie sur Securelist un très intéressant billet technique qui détaille le fonctionnement du malware Android Loapi.

Ce malware, surnommé Jack of all trades par Kaspersky Labs, n'usurpe pas cette appellation.

Capable de se protéger des anti-virus installés après lui sur l'appareil, Loapi vous fait la totale : affichage de publicités malveillantes, intégration à un botnet pour lancer des attaques en DDoS, envois de SMS, souscriptions à des offres payantes...

Mais Loapi suit aussi la mode aussi du cryptojacking, et en cela, il fait du minage de cryptomonnaie, Monero en l'occurrence. Et il le fait avec une telle intensité que cela provoque une surchauffe des composants et de la batterie du terminal. Si bien que celle dernière peut gonfler et déformer la coque de l'appareil, sans parler des dégâts potentiels sur tous les composants situés près d'elle. Les photos ci-dessous sont celle d'un smartphone de Kaspersky Labs sur lequel Loapi a tourné lors de son analyse par les chercheurs.

Pour l'occasion, les chercheurs de Kaspersky Mabs soulignent que Loapi se propage par campagne de spams et SMS qui redirigent les utilisateurs abusés vers des sites de téléchargements malveillants. Loapi ne se diffuse pas par le Play Store et c'est l'occasion de rappeler qu'il ne faudrait jamais installer d'applications en dehors de ce canal officiel.

SafeBrowse : une extension de Google Chrome qui abritait un mineur de crypto-monnaie

Soumis par fredericmazue le
Image

Le minage de crypto-monnaie en profitant des ressources CPU d'autrui est à la mode ces temps ci. Après les botnets mineurs, constitués au moyen d'attaques de malware, voici les mineurs pirates installés par les utilisateurs. A leur insu, bien entendu.

Ainsi, rapporte bleedingcomputer.com l'extension SafeBrowse pour le navigateur Google Chrome a abrité un mineur de cryptomonnaie Monero.

SafeBrowse (à ne pas confondre avec SafeBrowser) est une extension conçue pour augmenter le confort des internautes, en éliminant des pages publicitaires intermédiaires, telles que celles émanant de adf.ly ou Linkbucks.

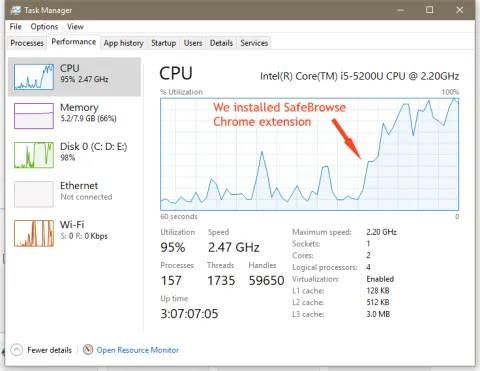
Mais les dernières versions de SafeBrowse ne faisaient pas que ça. L'extension intégrait une bibliothèque JavaScript comportant du code mineur.

Les développeurs de SafeBrowse assurent qu'ils n'avaient pas connaissance de la présence de ce code pirate. Toujours est-il que dès son installation le mineur se mettait au travail, vampirisant ainsi toutes les ressources de la machine de la victime.

Si votre ordinateur avait comme une certaine tendance à chauffer ces derniers temps, si son ventilateur devenait fou, c'est peut-être que vous faites partie des 140 000 utilisateurs et aujourd'hui victimes de SafeBrowse.

 SafeBrowse a été retirée du Chrome Web Store

Kaspersky Lab identifie des botnets 'mineurs'... qui rapportent gros

Soumis par fredericmazue le

L’équipe de recherche antimalware de Kaspersky Lab a identifié deux botnets composés d’ordinateurs infectés par un malware, qui installe en toute discrétion des « mineurs » de cryptomonnaie – des logiciels légitimes servant à la création (« minage ») de monnaies virtuelles au moyen de la technologie blockchain. Dans un cas, les chercheurs ont pu estimer qu’un réseau de 4 000 machines était susceptible de rapporter à ses exploitants jusqu’à 30 000 dollars par mois et, dans l’autre cas, ils ont vu des cybercriminels empocher plus de 200 000 dollars grâce à un botnet de 5000 PC.

L’architecture du bitcoin et d’autres cryptomonnaies prévoit que, en dehors d’acheter de la cryptomonnaie un utilisateur peut créer une nouvelle unité monétaire (une « pièce ») en se servant de la puissance informatique de machines où sont installés des logiciels spécialisés, appelés des « mineurs ». Cependant, le concept des cryptomonnaies fait que plus le nombre de pièces produites est élevé, plus il faut de temps et de puissance informatique pour en créer une nouvelle, explique Kaspersky Lab.

Il y a plusieurs années de cela, un malware installant en toute discrétion des mineurs de bitcoin (exploitant les ordinateurs des victimes afin de créer de la monnaie virtuelle au profit de cybercriminels) était chose courante dans le paysage des menaces mais, plus le logiciel créait de bitcoins, plus il devenait difficile – voire, dans certains cas, inutile – d’en créer de nouveaux, de sorte que le gain financier potentiel à espérer d’un mineur de bitcoins ne couvrait pas l’investissement nécessaire à la création et à la distribution du malware, ainsi qu’à la maintenance de l’infrastructure sous-jacente.

Or, la montée en flèche du cours du bitcoin – la première et la plus connue des monnaies virtuelles – ces dernières années, à raison de plusieurs centaines de milliers de dollars l’unité, a déclenché une véritable « fièvre des cryptomonnaies » à travers le monde. Des centaines de groupes et de start-ups ont lancé leurs propres alternatives au bitcoin, dont bon nombre ont elles aussi pris une valeur élevée sur le marché en un laps de temps relativement court.

Ces évolutions sur le marché des cryptomonnaies n’ont pas manqué d’attirer l’attention des cybercriminels, qui se livrent désormais à des fraudes consistant à installer discrètement des mineurs sur des milliers de PC.

D’après les résultats d’une étude récente réalisée par les experts de Kaspersky Lab, les criminels qui se cachent derrière les botnets nouvellement découverts propagent les logiciels mineurs à l’aide de programmes publicitaires (adware), installés volontairement par les victimes. Une fois en place, l’adware télécharge un composant malveillant, qui installe le mineur mais effectue aussi certaines actions de sorte que ce dernier fonctionne le plus longtemps possible :

  • Tentative de désactivation des logiciels de sécurité ;
  • Surveillance de toutes les applications lancées et suspension de leur exécution si celles-ci sont destinées à surveiller les activités du système ou les processus en cours ;
  • Vérification de la présence constante d’une copie du logiciel mineur sur le disque dur et restauration de celle-ci si elle a été supprimée.

Aussitôt créées, les premières pièces sont transférées dans des porte-monnaie appartenant aux cybercriminels, laissant les victimes avec un ordinateur bizarrement ralenti et consommant un peu plus d’électricité qu'habituellement. D’après les observations de Kaspersky Lab, la fraude tend à porter sur deux cryptomonnaies : Zcash et Monero. Celles-ci ont probablement été choisies car elles offrent un moyen fiable de préserver l’anonymat des transactions et des détenteurs de porte-monnaie.

Les premiers signes d’un retour des mineurs malveillants ont été repérés par Kaspersky Lab dès décembre 2016, lorsqu’un chercheur de la société a signalé au moins un millier d’ordinateurs infectés par un malware et contenant des mineurs Zcash, une cryptomonnaie lancée vers la fin d’octobre 2016. A cette époque, grâce à la montée rapide du cours de cette monnaie, ce botnet pouvait rapporter à ses exploitants jusqu’à 6000 dollars par semaine. L’émergence de nouveaux botnets mineurs a alors été prévue et les résultats d’études récentes ont confirmé cette prévision.

« Le principal problème des mineurs malveillants réside dans la difficulté de détecter leur activité avec fiabilité, car le malware emploie un logiciel tout à fait légitime qui, en temps normal, aurait pu avoir été installé par un utilisateur de bonne foi. Un autre aspect alarmant, identifié durant l’observation de ces deux nouveaux botnets, est que les mineurs malveillants prennent eux-mêmes de la valeur au marché noir. Nous avons vu des criminels proposer des générateurs de mineurs, c’est-à-dire des logiciels permettant à tout un chacun, en payant pour obtenir la version complète, de créer son propre botnet mineur. Cela signifie que les botnets que nous avons repérés récemment ne sont certainement pas les derniers », commente Evgeny Lopatin, analyste en malware chez Kaspersky Lab.

Des informations techniques supplémentaires sur les mineurs de monnaies pirates sont à lire sur Securelist.com.
Stegano : un malware qui se cache dans des pixels

Soumis par fredericmazue le
Image
Image

Les cybercriminels ont une imagination débordante et sont d'une efficacité redoutable. Un billet de blog de la société de sécurité ESET alerte sur un nouveau malware qui se cache dans les graphiques de publicités animées.

Par ce biais des millions d'internautes ont été attaqués rien qu'en visitant des sites d'actualités renommés. Pour attaquer, les cybercriminels utilisent un serveur de publicités qui sert des bannières malicieuses en Flash. Ces bannières ont des scripts encodés dans le canal alpha des graphiques, canal qui définit le niveau de transparence des pixels. Cette présence dans le canal alpha induit des changement mineur dans la coloration du graphique, changement indétectables à l'oeil nu et évidemment invisible à la victime attaquée.


Laquelle de ces images est infectée ?

D'où le nom attribué à ce malware : Stegano. En référence à la stéganographie qui est l'art de dissimuler des écritures ou significations cachées dans des textes qui semblent tout à fait anodins. Même si ici il s'agit d'images, on n'est pas à ça près :-)

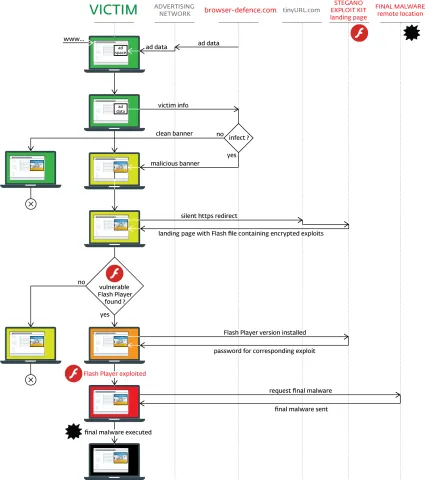
Stegano détecte s'il s'exécute dans un Flash vulnérable sous Internet Explorer. Si c'est le cas, il exploite les vulnérabilités et installe des malwares tels que des ransomwares sur la machine cible. Avec un tel procédé, il n'est même pas nécessaire que la victime fasse une action quelconque comme un clic sur la publicité malicieuse. Le simple fait que celle-ci s'affiche à l'écran est suffisant.

Le fonctionnement de Stegano est très complexe et élaboré, si bien que ce fonctionnement est décrit très en détail dans un billet séparé. Non seulement il est complexe, mais, les cybercriminels étant très attentifs à ce qu'il ne soient pas possible de remonter à eux, il utilise des techniques silencieuses et même paranoïdes, ESET dixit. Là où des malware attaquent systématiquement et si le système attaqué vulnérable tant mieux, sinon tant pis, Stegano n'attaque qu'après s'être assuré que le système cible est bien vulnérable. Et cela va même beaucoup plus loin. Le malware est capable de détecter s'il tourne dans une sandbox ou dans une machine virtuelle qui aurait pu être créée pour le détecter, et dans ce cas, il se tient tranquille.

Les bannières malicieuses se trouvent sur les domaines h---s://browser-defence.com and h---s://broxu.com, ce qui ne signifie nullement qu'elles ne peuvent pas être ailleurs.

Pas grand chose à faire contre de telles attaques. ESET redonne un conseil qui est une évidence (ou  plutôt qui devrait l'être pour tout le monde), les utilisateurs doivent tenir les systèmes d'exploitation et logiciels rigoureusement à jour.

Malware Gooligan : un million d'Android infectés (en raison de l'imprudence de leurs propriétaires)

Soumis par fredericmazue le

Cette semaine, l'éditeur de solutions de sécurité Check Point a lancé le buzz en publiant une alerte dans un billet pour indiquer qu'un nouveau malware, baptisé Googligan, sévit sur Android, qu'il a déjà infecté plus d'un million d'appareils, et dérobé les données des comptes Google qui lui sont liées. Avec 13 000 nouveaux appareils infectés chaque jour insiste le billet.

Le buzz s'est répandu partout, au delà de la presse spécialisée, jusque dans les grandes stations de radio.

Cependant en soi la nouvelle n'a rien d'extraordinaire. Le malware Gooligan s'installe et roote les appareils Android uniquement avec la complicité de leurs propriétaires. Ceux-ci ayant cliqué sur un lien de phishing pour installer une application depuis un Store tiers, et non depuis le Store officiel Google Play.

Après quoi sont effectivement dérobées, depuis le smartphone attaqué, des jetons permettant d'accéder aux données sur les services de Google : Google Play, Gmail, Google Photos, Google Docs, G Suite, Google Drive, etc.

Cependant il convient de rassurer les utilisateurs Android qui ont l'habitude d'être prudents : ils ne sont certainement pas infectées par Googligan. Celui-ci sévit en effet essentiellement en Asie, région du monde où il est habituel de télécharger des applications Android en dehors de Google Play. En France, moins de 200 terminaux seraient touchés.

Pour les anxieux, Check Point propose toutefois une page qui leur permettra de tester si leur smartphone est infecté par Gooligan.

Malwarebytes acquiert le français AdwCleaner

Soumis par fredericmazue le

Malwarebytes annonce l’acquisition d’AdwCleaner, un outils d'élimination des logiciels indésirables (adwares, barres d’outils, etc.).

Selon AdwCleaner, les particuliers et les entreprises téléchargent cet outil plus de 200.000 fois par jour, et il a déjà été installé environ 200 millions de fois.  

L'entreprise AdwCleaner  a été fondée en 2011 par trois étudiants français de 17 ans, AdwCleaner a vu sa notoriété augmenter rapidement au cours des cinq dernières années. Jérôme Boursier et Corentin Chepeau, deux des fondateurs, toujours impliqués dans le projet pendant plusieurs années alors qu’ils étaient étudiants dans une université française, ont introduit la sixième version majeure du logiciel en 2016. Depuis lors, ils ont activement contribué à la croissance de sa diffusion dans le monde entier. Tous deux vont rejoindre Malwarebytes à des fonctions d’ingénierie et de recherche.

Malwarebytes a été créé sur le principe que les particuliers et les entreprises doivent pouvoir profiter d’une existence libre de tout malware. Eliminer les logiciels indésirables est un élément de cette volonté et l’acquisition d’AdwCleaner renforce l’engagement de l’entreprise à débarrasser les utilisateurs d’Internet de ce problème croissant, soulugne Malwarebytes.

“Alors que le nombre de malwares dangereux en circulation continue de croître, de nombreux programmes fonctionnant dans une zone grise, à la valeur ajoutée discutable, continuent eux aussi de proliférer. Certains de ces logiciels indésirables sont illégaux de façon flagrante; mais la plupart d’entre eux sont simplement non appropriés et abusent de leur présence, et c’est pourquoi nous les combattons ouvertement. Cette acquisition va nous permettre d’aller plus loin dans ce sens,” a déclaré Marcin Kleczynski, CEO, Malwarebytes. “Beaucoup de logiciels indésirables présentent un risque croissant de sécurité. L’année dernière, nous avons éliminé de postes de travail des dizaines de millions d’entre eux. Les supprimer va rendre les entreprises et les particuliers plus sûrs.”

A court terme, AdwCleaner conservera son nom, associé à la marque Malwarebytes. Malwarebytes s’engage à maintenir la mission et les fonctionnalités du produit AdwCleaner.Malwarebytes va également intégrer beaucoup de ses techniques et méthodes de détection dans ses propres produits.

Les termes de l’accord d’acquisition n’ont pas été dévoilés.

Pokémon Go : une appli corrompue totalise 500,000 téléchargements sur Android

Soumis par fredericmazue le

Les chercheurs en sécurité de Kaspersky Lab viennent de découvrir l’application malveillante « Guide pour Pokémon Go » sur le Google Play Store, capable de saisir les droits d'accès sur smartphones Android à l’aide d’un code malveillant, et ce afin d’installer et désinstaller des applications et de proposer des publicités non sollicitées. L'application a été téléchargée plus de 500.000 fois, avec au moins 5.900 infections réussies. Kaspersky Lab a depuis signalé le cheval de Troie à Google et l'application a été supprimée de Google Play.

Le cheval de Troie inclut quelques fonctionnalités étonnantes lui permettant de ne pas être détecté, Indique Kaspersky Lab. Par exemple, celui-ci ne s’activera que si l'utilisateur installe ou désinstalle une autre application, et ira même jusqu’à décider, ou non, d’infecter sciemment la machine en question. De plus, le cheval de Troie attendra encore deux heures avant de débuter son activité malveillante.

 « Les victimes de ce cheval de Troie peuvent ne même pas remarquer l'augmentation de la publicité intrusive au début mais les conséquences à long terme de l'infection pourrait être bien plus problématiques. L’infection signifie qu’une personne tierce a accès à votre téléphone, voit ce que vous faîtes et ce que vous enregistrez et peut prendre le contrôle du système d'exploitation de celui-ci. Même si l'application a été retirée de Google Play Store, un demi- million de personnes sont toujours vulnérables » précise Roman Unucheck, Senior Malware Analyst, Kaspersky Lab. 

Quand les cybercriminels font de la publicité pour diffuser leurs malwares

Soumis par fredericmazue le

Le phishing c'est bien, mais certains cybercriminels espèrent mieux, considérant que des publicités peuvent plus facilement tromper les utilisateurs que les mails. C'est ainsi que les auteurs d'un billet de blog sur Securelist nous apprennent avoir découvert un "acte de violence gratuit à l'encontre des utilisateurs Android".

Une violence que chacun peut se retrouver à subir simplement en lisant des news lors du café du matin. Car une publicité AdSense peut inciter à mettre à jour le navigateur du smartphone, en téléchargeant un fichier last-browser-update.pak qui contient en fait le trojan bancaire Trojan-Banker.AndroidOS.Svpeng.q, ou Svpeng pour les intimes.

Les sites affichant des publicités AdSense se comptant par millions, n'importe qui peut rencontrer cette annonce. A l'installation, le malware demande des droits administrateurs, puis il disparait de la liste des applications installées afin de faire croire qu'il était réellement une mise à jour. A la suite de quoi il peut sévir : vol de données bancaires bien sûr, mais aussi interception et envois de faux messages lorsque les systèmes bancaires utilisent un mécanisme de SMS, et enfin vol d'à peu près toutes les données utilisateurs possibles et imaginables.

Pour se prémunir, outre faire preuve de la plus grande méfiance lorsqu'un application demande des droits administrateurs, tous les utilisateurs Android devraient configurer leur appareil afin de s'opposer à l'installation d'applications provenant de sources inconnues.