minage de crypto-monnaie

La Chine envisage d'interdire le minage de crypto-monnaies

Soumis par fredericmazue le

Ceci selon notre confère South China Morning Post qui rapporte que la Commission nationale de développement et de réforme (NDRC) chinoise a donné lundi ses orientations pour des ajustements à la structure industrielle du pays. Dans ses orientations, l'extraction (ou minage) de crypto-monnaie a été incluse parmi les secteurs à éliminer immédiatement.

Sur quels critères les secteurs à éliminer immédiatement ont-ils été choisis ? Toujours d'après South China Morning Post, parmi les secteurs à éliminer figurent les industries considérées comme étant un gaspillage d'énergie ou une pollution de l'environnement, ce qu'est l'extraction de cryptomonnaie aux yeux des autorités chinoises.

Notre confrère rappelle que la Chine héberge certaines des plus grandes exploitations minières de crypto-monnaie au monde grâce à une électricité peu coûteuse produite dans les régions du Xinjiang et de la Mongolie intérieure, riches en charbon. 

Si ces nouvelles règles de la NDRC sont promulguées, les mineurs chinois devront abandonner leurs bases en Chine et transférer leurs opérations dans des pays étrangers, a déclaré Michael Zhong, analyste chez TokenInsight, une société de recherche sur la crypto-monnaie basée à Pékin.

Est-ce là une véritable volonté écologique de la Chine ou un simple prétexte ? L'avenir le dira peut-être. Mais les crypto-monnaies sont dans le collimateur des autorités chinoises depuis quelques temps déjà, et pour des raisons économiques cette fois. En janvier dernier, le principal régulateur chinois des finances sur Internet avait déjà publié un avis demandant aux entreprises de procéder à une «sortie ordonnée» de leurs activités, évoquant le risque de spéculation sur les monnaies virtuelles.

Coinhive jette l'éponge

Soumis par fredericmazue le

Demain 8 mars 2019, les scripts JavaScript de minage de cryptomonnaie Monero ne fonctionneront plus. Coinhive jette l'éponge en évoquant un problème de rentabilité du à la chute des cours des cryptomonnaies.

Coinhive consistait en un module JavaScript que les éditeurs de sites pouvaient intégrer à leur pages et ainsi utiliser les ressources matérielles des internautes les visitant pour miner des Moneros. Coinhive se rémunérait en prélevant un pourcentage sur les gains des éditeurs de sites.  

Mais rien de va plus, pour des raisons économiques explique l'éditeur. Ce que celui-ci ne dit pas, mais qui a du peser lourd dans la décision, c'est que le script Coinhive a de plus en plus mauvaise réputation et se retrouve bloqué par les antivirus et anti malwares en tous genres. En effet le cryptojacking, c'est-à-dire le minage de crypto monnaies sans en informer les internautes, est devenu une plaie. Des minages clandestins se sont même retrouvés dans des publicités YouTube au début de l'année dernière. D'où les réations des antivirus. Des scripts bloqués en plus de la baisse des cours, ça n'aide vraiment pas.

Bref Coinhive arrête dès demain. Les utilisateurs ont jusqu'au 30 avril 2019 pour récupérer leur argent, en condition toutefois que leur compte ait atteint le seuil minimum.

WinstarNssmMiner ce crypto-mineur malveillant que l'on ne peut pas arrêter

Soumis par fredericmazue le
Image

Décidemment l'imagination des cybercriminels est sans limite. 360 Total Security a publié un très intéressant billet technique sur le fonctionnement de WinstartNssmMiner sous Windows.

La grande tendance chez les cybercriminels est le minage de crypto-monnaie utilisant les ressources matérielles de leurs victimes.WinstarNssmMiner est l'un de ces logiciles mineurs malveillants. Il rapporterait très gros à un goupe de cybercriminels en minant de la crypto-monnaie Monero sur de très nombreuses machines infectées, selon 360 Total Security.

Très étonnamment, explique la société de sécurité, ce malware évite les confrontations avec les solutions anti-virus du commerce comme Kaspersky. Si une telle solution est présente sur la machine attaquée, WinstarNssmMiner ne s'y installe pas.

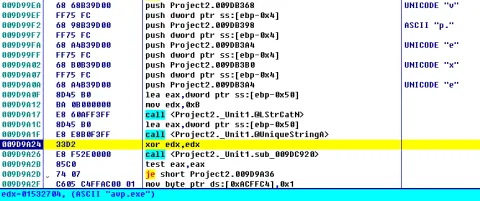
Par contre s'il ne rencontre pas d'anti-virus il s'installe sous la forme de deux processus services hébergés par svchost.exe. L'un des services surveille l'éventuelle arrivée d'un antivirus, et dans ce cas WinstarNssmMiner disparaîtra. L'autre service est le mineur de cryptomonnaie proprement dit. L'attribut processus de ce second service est positionné à 'CriticalProcess'. Ceci pour le cas où un utilisateur averti remarquerait sa présence. Ce positionnement sur 'CriticalProcess' fait que si un utilisateur averti remarque le malware dans son gestionnaire des tâches et essaie de le supprimer, son système se bloquera...


WinstarNssmMiner recherche la présence d'un anti-vrus sur la machine attaquée

Des cybercriminels millionnaires grâce à un malware de cryptomonnaie

Soumis par fredericmazue le

Selon les chercheurs de Kaspersky Lab, les ransomware ont fait leur temps. Les cybercriminels préfèrent désormais utiliser leurs techniques d’infection afin d’installer des logiciels de minage sur des PC d’entreprises. Le groupe le plus performant observé par Kaspersky Lab a ainsi gagné au moins 7 millions de dollars (environ 5,7 millions d’euros) en à peine 6 mois en 2017, en exploitant les machines de ses victimes.

L’attaque se déroule de la manière suivante : la victime est incitée à télécharger et installer un logiciel publicitaire dans lequel se cache le programme d’installation du mineur. Ce programme implante un utilitaire Windows authentique, ayant pour principal but de télécharger le mineur proprement dit depuis un serveur distant. Après quoi se lance un processus système légitime dont le code normal est remplacé par du code malveillant. En conséquence, le mineur opère sous couvert d’une tâche banale et il sera impossible à un utilisateur de repérer l’infection. Cette menace est tout aussi difficile à détecter pour les solutions de sécurité. En outre, le mineur fait en sorte que ce nouveau processus ne puisse être interrompu. Si l’utilisateur tente de le faire, l’ordinateur redémarre automatiquement. Les criminels peuvent ainsi rester dans le système plus longtemps et s’assurer de la productivité de leur attaque.

D’après les observations de Kaspersky Lab, les auteurs de ces attaques ont « miné » de la cryptomonnaie Electroneum pour un gain avoisinant les 7 millions de dollars au cours du second semestre 2017, une somme comparable à celles récoltées par les créateurs de ransomware.

« Nous constatons que le ransomware s’estompe, cédant la place aux logiciels de minage. Cette tendance est confirmée par nos statistiques, qui font apparaître une progression constante des mineurs tout au long de l’année, ainsi que par le fait que les groupes cybercriminels développent activement leurs méthodes et ont déjà commencé à employer des techniques plus avancées pour propager ce type de logiciels. Nous avons déjà observé une évolution similaire, les auteurs de ransomware ayant fait appel aux mêmes stratagèmes lorsqu’ils étaient en phase d’expansion », commente Anton Ivanov, analyste principal en malware chez Kaspersky Lab.

De plus amples informations sur l’activité des mineurs sont disponibles sur Securelist.com

Le cryptojacking prend des proportions alarmantes, selon AdGuard

Soumis par fredericmazue le

Le minage de cryptomonnaie, Bitcoin ou autre, consomme beaucoup d'électricité et demande de grosses ressources matérielles. Bien sûr des petits malins n'ont pas manqué de trouver le moyen d'utiliser l'électricité et les ressources matérielles d'autrui. Si bien qu'un nouveau fléau sévit sur Internet : le cryptojacking.

Le cryptojacking est défini comme l'utilisation secrète de votre terminal informatique en arrière-plan pour miner de la cryptomonnaie. Il suffit d'ouvrir la page d'un site contenant un script mineur, et vous commencerez (sans le savoir) à "miner" la crypto-monnaie pour le compte du propriétaire du script. La consommation du processeur, dans ce cas, peut atteindre des valeurs très élevées, prenant presque complètement les ressources de l'ordinateur explique Adguard dans son billet de mise en garde.

Selon AdGuard, près d'un milliard d'internautes ont déjà été victimes de cryptojacking. Pour des sites totalisant des millions de visites par mois, le minage de cryptomonnaie peut amener un gain de plusieurs dizaines de milliers de dollars par mois.

Toujours selon AdGuard, ce sont principalement des sites de streaming qui font du minage de cryptomonnaie 'sur le dos' de leurs visiteurs, sans forcément que les propriétaires des dits sites soient au courant.

AdGuard mentionne 3 sites de streaming : Openload, Streamango et Rapidvideo comme étant parmi les plus gros cryptojackers. Mais le record absolu serait détenu par OnlineVideoConverter, site qui totalise 490 millions de visites mensuelles et qui réalise des conversions de fichiers audio et vidéo. Les revenus ainsi générés par ce sites sont estimés à 200 000 dollars mensuels.

Si un jour vous visitez un site de ce genre et que tout d'un coup votre ordinateur ralentit et que son ventilateur se met à tourner à fond, ce ne sera peut-être pas à cause de la vidéo que vous regardez, mais peut-être parce que vous faites du minage de cryptomonnaie à votre insu...

Certains bloqueurs de publicités (AdBlocker) ont des options pour bloquer les scripts mineurs, mais bien évidemment, les mineurs malveillants ne manquent pas de créativité pour contourner leur vigileance.

Espérons que tous les éditeurs de solutions de sécurité proposent rapidement des solutions spécifiques contre ce qui est en train de devenir un nouveau fléau sur Internet.

Le minage des Bitcoins consomme autant d'électricité que l'Irlande en un an

Soumis par fredericmazue le
Image

Alors que Microsoft annonce investir 50 millions de dollars pour aider à lutter contre le réchauffement climatique, une étude publiée par Power Compare montre que le minage des Bbitcoins est particulièrement énergétivore.

Le Bitcoin est (parmi d'autres) une monnaie virtuelle, dite encore cryptodevise ou monnaie cryptographique. Les cryptodevises nécessitent des calculs cryptographiques très lourds pour les protéger de la contrefaçons. Des calculs, encore nommés minages de cryptomonnaie, qui comme pour tous les calculs informatiques, nécessitent de l'électricité pour être réalisés.

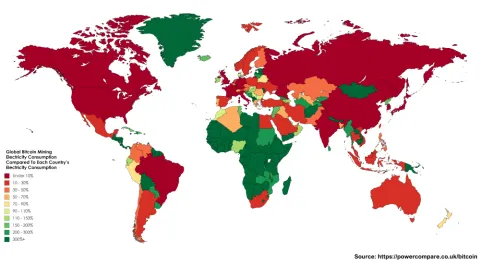
Mais ce qui concerne ces monnaies virtuelles, les besoins en énergies sont énormes, selon une Power Compare. Ainsi le minage des Bitcoins représente 0,13% de la consommation mondiale d'électricité. Dit comme cela, ça semble peu de choses, mais en réalité cela représente plus que la consommation individuelle de 160 pays. Par exemple plus que l'Irlande ou le Nigéria. Si les mineurs de Bitcoin étaient un pays, ils se classeraient au 61ème rang mondial en termes de consommation d'électricité.

Et cela ne va pas aller en s'arrangeant selon Power Compare qui souligne qu'au cours du dernier mois seulement, la consommation d'électricité de Bitcoin a augmenté de 29,98% et que si elle continue d'augmenter à ce rythme, l'exploitation minière de Bitcoins consommera toute l'électricité mondiale d'ici février 2020.


En jaune, les pays qui consomment moins d'électricité que le minage des Bitcoins


Consommation globale du minage de Bitcoin par rapport à la consommation d'électricité de chaque pays

Commentaire actu

Anonyme (non vérifié)

Ouille ouille ouille... Difficile le métier de journaliste, non ? Votre source là, elle est vérifiée ? C'est déontologique ca ? Non parce que si on lit les 5 premières lignes de votre source, on s'apercoit... qu'il n'ont rien étudié Power Compare ! Ils renvoient vers Digiconomist, qui effectivement est la source. C'est repris en boucle par plein de vos confrères. Mais pourquoi tout le monde reprend en boucle sans creuser un soupçon ? On trouve facilement des gens sérieux qui mettent en doute le travail fait par Digiconomist. Non, il ne s'agit pas de prouver que Bitcoin ne consomme rien, mais de faire un calcul un peu plus juste pour montrer que ca n'est pas aussi élevé que Digiconomist le dit...

 http://blog.zorinaq.com/bitcoin-electricity-consumption/

https://bitcoin.fr/video-bitcoin-monnaie-ecolo/

Tout de suite, on est moins impressionné. Mais oui ca reste beaucoup d'électricité.

mar, 12 Déc 2017 - 15:30 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Ah taper sur les journalistes... une sorte de nouveau sport français.

L'article ne dit pas que Power Compare est la source, l'article dit que Power Compare a publié une étude et donne effectivement le lien Digiconomist. Ayant découvert l'info sur Power Compare, il est normal que je renvoie vers leur article.

Bon, un billet de blog met en doute Digiconomist. Et bien sûr c'est l'auteur de ce billet qui a raison. C'est du moins ce que vous affirmez. C'est votre privilège de commentateur d'affirmer ce que vous voulez et de donner des liens vers des sites tels que bitcoin.fr dont tout le monde est convaincu de sa neutralité sur ce sujet :-) 

mar, 12 Déc 2017 - 16:17 Permalien
Anonyme (non vérifié)

Power Compare reprend les données de consommation fournies par DIgiconomist pour les mettre en relief par rapport à des consommations de pays. Qui est Digiconomist le savez-vous seulement ? Vous n'avez rien fouillé. Vous trouvez un truc sensationnel, vous le publiez tel quel ca vous suffit.

Points 3 et 4 de la charte SNJ :

• Tient l’esprit critique, la véracité, l’exactitude, l’intégrité, l’équité, l’impartialité, pour les piliers de l’action journalistique ; tient l’accusation sans preuve, l’intention de nuire, l’altération des documents, la déformation des faits, le détournement d’images, le mensonge, la manipulation, la censure et l’autocensure, la non vérification des faits, pour les plus graves dérives professionnelles ;

• Exerce la plus grande vigilance avant de diffuser des informations d’où qu’elles viennent ;

Maintenant vous êtes étonnés que je grince des dents, soulignant le grave manque d'esprit critique... Pour moi, on à la limite de la désinformation. Oui Bitcoin et autres consomment de l'électricité, beaucoup d'électricité. Oui Digiconomist a ses hypothèses pour proposer un calcul, et ils ont beaucoup de mérite à l'avoir fait. Non ce n'est pas l'unique méthode et on est loin du consensus sur le sujet. D'autres estiment que Digiconomist est dans une fourchette très haute. Et en quoi bitcoin.fr ou la Maison du Coin seraient moins neutres que Power Compare ? Les deux premiers cités ne méritent-ils donc pas que vous en parliez  ? Vous voyez, vous cherchez juste à critiquer, pas à faire du journalisme.

Enfin, sur le fond, comparer à la consommation annuelle d'un pays c'est sensationnel, mais est-ce judicieux ? Si on l'avait comparé à la consommation énergétique d'internet, des serveurs de la NSA, des climatiseurs de gratte ciels, de l'éclairage public, ca donnerait quoi à votre avis ?

La prochaine fois, inspirez-vous de la BBC, eux au moins prennent le temps de faire un travail de journaliste : http://www.bbc.com/news/technology-42265728

mar, 12 Déc 2017 - 17:10 Permalien

Membre depuis

13 ans 1 mois
admin

Je valide votre commentaire au nom de la liberté d'expression. Je vous laisse à vos procès d'intention et procès tout court. Vous êtes un fan du Bitcoin, on a bien compris et ça vous regarde.

Je dirais juste une chose : il est vrai que d'autres consommations d'électricité sont à pointer du doigt.    

mar, 12 Déc 2017 - 18:10 Permalien
Anonyme (non vérifié)

Il n'y a pas de toute façon à valider ou non cette information.

Le minage du bitcoin est énergivore, c'est une évidence. Certains feraient mieux de penser à l'avenir de notre pauvre Terre au lieu de penser à s'enrichir via le jeu des spéculations.

Les ressources de notre planète ne sont pas éternellement renouvelables. Elles sont limitées.

On construit sans arrêt des immeubles à droite à gauche. On mine des bitcoins via des réseaux d'ordinateur. Les politiques ne changent rien sur le fonds.

Rien ne va changer jusqu'à ce que ce soit trop tard de toute façon.

mer, 13 Déc 2017 - 11:47 Permalien

SafeBrowse : une extension de Google Chrome qui abritait un mineur de crypto-monnaie

Soumis par fredericmazue le
Image

Le minage de crypto-monnaie en profitant des ressources CPU d'autrui est à la mode ces temps ci. Après les botnets mineurs, constitués au moyen d'attaques de malware, voici les mineurs pirates installés par les utilisateurs. A leur insu, bien entendu.

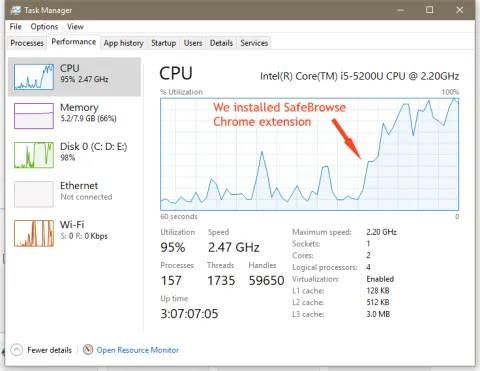
Ainsi, rapporte bleedingcomputer.com l'extension SafeBrowse pour le navigateur Google Chrome a abrité un mineur de cryptomonnaie Monero.

SafeBrowse (à ne pas confondre avec SafeBrowser) est une extension conçue pour augmenter le confort des internautes, en éliminant des pages publicitaires intermédiaires, telles que celles émanant de adf.ly ou Linkbucks.

Mais les dernières versions de SafeBrowse ne faisaient pas que ça. L'extension intégrait une bibliothèque JavaScript comportant du code mineur.

Les développeurs de SafeBrowse assurent qu'ils n'avaient pas connaissance de la présence de ce code pirate. Toujours est-il que dès son installation le mineur se mettait au travail, vampirisant ainsi toutes les ressources de la machine de la victime.

Si votre ordinateur avait comme une certaine tendance à chauffer ces derniers temps, si son ventilateur devenait fou, c'est peut-être que vous faites partie des 140 000 utilisateurs et aujourd'hui victimes de SafeBrowse.

 SafeBrowse a été retirée du Chrome Web Store

Kaspersky Lab identifie des botnets 'mineurs'... qui rapportent gros

Soumis par fredericmazue le

L’équipe de recherche antimalware de Kaspersky Lab a identifié deux botnets composés d’ordinateurs infectés par un malware, qui installe en toute discrétion des « mineurs » de cryptomonnaie – des logiciels légitimes servant à la création (« minage ») de monnaies virtuelles au moyen de la technologie blockchain. Dans un cas, les chercheurs ont pu estimer qu’un réseau de 4 000 machines était susceptible de rapporter à ses exploitants jusqu’à 30 000 dollars par mois et, dans l’autre cas, ils ont vu des cybercriminels empocher plus de 200 000 dollars grâce à un botnet de 5000 PC.

L’architecture du bitcoin et d’autres cryptomonnaies prévoit que, en dehors d’acheter de la cryptomonnaie un utilisateur peut créer une nouvelle unité monétaire (une « pièce ») en se servant de la puissance informatique de machines où sont installés des logiciels spécialisés, appelés des « mineurs ». Cependant, le concept des cryptomonnaies fait que plus le nombre de pièces produites est élevé, plus il faut de temps et de puissance informatique pour en créer une nouvelle, explique Kaspersky Lab.

Il y a plusieurs années de cela, un malware installant en toute discrétion des mineurs de bitcoin (exploitant les ordinateurs des victimes afin de créer de la monnaie virtuelle au profit de cybercriminels) était chose courante dans le paysage des menaces mais, plus le logiciel créait de bitcoins, plus il devenait difficile – voire, dans certains cas, inutile – d’en créer de nouveaux, de sorte que le gain financier potentiel à espérer d’un mineur de bitcoins ne couvrait pas l’investissement nécessaire à la création et à la distribution du malware, ainsi qu’à la maintenance de l’infrastructure sous-jacente.

Or, la montée en flèche du cours du bitcoin – la première et la plus connue des monnaies virtuelles – ces dernières années, à raison de plusieurs centaines de milliers de dollars l’unité, a déclenché une véritable « fièvre des cryptomonnaies » à travers le monde. Des centaines de groupes et de start-ups ont lancé leurs propres alternatives au bitcoin, dont bon nombre ont elles aussi pris une valeur élevée sur le marché en un laps de temps relativement court.

Ces évolutions sur le marché des cryptomonnaies n’ont pas manqué d’attirer l’attention des cybercriminels, qui se livrent désormais à des fraudes consistant à installer discrètement des mineurs sur des milliers de PC.

D’après les résultats d’une étude récente réalisée par les experts de Kaspersky Lab, les criminels qui se cachent derrière les botnets nouvellement découverts propagent les logiciels mineurs à l’aide de programmes publicitaires (adware), installés volontairement par les victimes. Une fois en place, l’adware télécharge un composant malveillant, qui installe le mineur mais effectue aussi certaines actions de sorte que ce dernier fonctionne le plus longtemps possible :

  • Tentative de désactivation des logiciels de sécurité ;
  • Surveillance de toutes les applications lancées et suspension de leur exécution si celles-ci sont destinées à surveiller les activités du système ou les processus en cours ;
  • Vérification de la présence constante d’une copie du logiciel mineur sur le disque dur et restauration de celle-ci si elle a été supprimée.

Aussitôt créées, les premières pièces sont transférées dans des porte-monnaie appartenant aux cybercriminels, laissant les victimes avec un ordinateur bizarrement ralenti et consommant un peu plus d’électricité qu'habituellement. D’après les observations de Kaspersky Lab, la fraude tend à porter sur deux cryptomonnaies : Zcash et Monero. Celles-ci ont probablement été choisies car elles offrent un moyen fiable de préserver l’anonymat des transactions et des détenteurs de porte-monnaie.

Les premiers signes d’un retour des mineurs malveillants ont été repérés par Kaspersky Lab dès décembre 2016, lorsqu’un chercheur de la société a signalé au moins un millier d’ordinateurs infectés par un malware et contenant des mineurs Zcash, une cryptomonnaie lancée vers la fin d’octobre 2016. A cette époque, grâce à la montée rapide du cours de cette monnaie, ce botnet pouvait rapporter à ses exploitants jusqu’à 6000 dollars par semaine. L’émergence de nouveaux botnets mineurs a alors été prévue et les résultats d’études récentes ont confirmé cette prévision.

« Le principal problème des mineurs malveillants réside dans la difficulté de détecter leur activité avec fiabilité, car le malware emploie un logiciel tout à fait légitime qui, en temps normal, aurait pu avoir été installé par un utilisateur de bonne foi. Un autre aspect alarmant, identifié durant l’observation de ces deux nouveaux botnets, est que les mineurs malveillants prennent eux-mêmes de la valeur au marché noir. Nous avons vu des criminels proposer des générateurs de mineurs, c’est-à-dire des logiciels permettant à tout un chacun, en payant pour obtenir la version complète, de créer son propre botnet mineur. Cela signifie que les botnets que nous avons repérés récemment ne sont certainement pas les derniers », commente Evgeny Lopatin, analyste en malware chez Kaspersky Lab.

Des informations techniques supplémentaires sur les mineurs de monnaies pirates sont à lire sur Securelist.com.
Raspberry Pi devient mineur de crypto-monnaie !

Soumis par fredericmazue le

Ceci selon Dr Web qui annonce avoir découvert un cheval de Troie Linux nommé Linux.MulDrop.14 qui cible uniquement les Raspberry Pi.

Ce malware a été découvert à la mi mai. Il ne présente rien d'extraordinaire technologiquement. Il scanne Internet à la recherche de port 22 ouvert (SSH) et lorsqu'il en trouve, il tente d'établir une connexion par force brute. Comme nom d'utilisateur, il emploie Pi et pour son premier essai de mot de passe, il tente Raspberry. Ce qui montre deux choses. Tout d'abord, il cible à priori uniquement les Raspberry Pi. Ensuite, s'il réussi, cela prouve une nouvelle fois si besoin était, que les plus élémentaires bonnes pratiques en matière de sécurité restent négligées.

Une fois dans la place, le malware fait du minage de crypto-monnaie. Une opération qui normalement n'est plus rentable depuis longtemps, mais peut-être qu'avec des botnets de Raspberry Pi, cela le redevient, en dépit de la faible puissance de ses machines.  

[video:https://www.youtube.com/watch?v=GmOzih6I1zs autoplay:0]