malware

Malware Godless : plus de 90% des appareils Android menacés
Soumis par fredericmazue le
Image

La société Trend Micro, éditrice de solutions de sécurité, a publié un billet de blog attirant l'attention sur un nouveau malware qui sévit actuellement.

La bestiole s'appelle Godless et elle utilise un rootkit du nom de android-rootings-tools qui exploite les vulnérabilités CVE-2015-3636 et CVE-2014-3153. Une fois installé, le malware télécharge et installe d'autres logiciels malveillants, et il peut être piloté à distance par les cybercriminels.

Le malware roote l'appareil attaqué lorsque l'écran s'éteint. Le billet de blog susmentionné donne le code malveillant et de très intéressantes informations techniques quant au fonctionnement du malware.

Toujours selon Trend Micro, le code de ce malware est suffisamment malin pour déjouer les contrôles du Play Store, et de très nombreuses applications, des clones de jeux notamment, y seraient infectées. De son côté Google ne reconnaît qu'une application vérolée : Summer Flashlight une application qui transforme le msartphone ne une lampe de poche grâce à l'éclairage fourni par le Flash.  

Les vulnérabilités exploitées ont été corrigées par Google et les heureux possesseurs d'Android Marshmallow sont en sécurité. Tous les systèmes Android ultérieurs, Lollipop inclus sont eux vulnérables, ce qui représente 90% de parc, en raison de la fragmentation de l'écosystème Android. Selon Trend Micro, ce sont déjà plus de 850 000 appareils qui sont infectés.

Les terminaux infectés se situent essentiellement en Asie. Pour le moment.


Le malware attend l'extinction de l'écran pour root le terminal attaqué.
Un logiciel espion Android déguisé en mise à jour Google Chrome

Soumis par fredericmazue le
Image

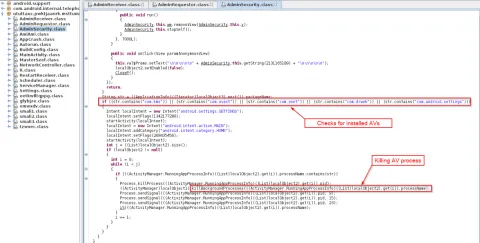
L’équipe de recherche en sécurité de Zscaler a détecté une activité importante dans le cloud liée à un malware voleur d’information « infostealer » se déguisant en mise à jour de Google Chrome. Ce malware est capable de récupérer l’historique des appels, les données SMS, l’historique de navigation ainsi que les informations bancaires, pour les envoyer à un serveur C&C. Il est, par ailleurs, à même de détecter les antivirus installés et de les neutraliser pour éviter d’être repéré. Un billet de blog de Zscaler décrit le fonctionnement de ce malware en détail.

Ci-dessous, des exemples d’URL où le malware pouvait être téléchargé.

  • http[:]//ldatjgf[.]goog-upps.pw/ygceblqxivuogsjrsvpie555/
  • http[:]//iaohzcd[.]goog-upps.pw/wzbpqujtpfdwzokzcjhga555/
  • http[:]//uwiaoqx[.]marshmallovw.com/
  • http[:]//google-market2016[.]com/
  • http[:]//ysknauo[.]android-update17[.]pw/
  • http[:]//ysknauo[.]android-update16[.]pw/
  • http[:]//android-update15[.]pw/
  • http[:]//zknmvga[.]android-update15[.]pw/
  • http[:]//ixzgoue[.]android-update15[.]pw/
  • http[:]//zknmvga[.]android-update15[.]pw/
  • http[:]//gpxkumv.web-app.tech/xilkghjxmwvnyjsealdfy666/

Il est aisé de remarquer que le générateur de ce logiciel utilise des noms de domaines se rapprochant de ceux que l’on peut retrouver lors de mises à jour Google. Ces URL ont une durée de vie limitée et sont régulièrement remplacées par de nouvelles afin d’éviter des filtrages de virus par URL. 
Le fichier téléchargé à partir de ces adresses s’appelle “Update_chrome.apk”. Une fois installé, il demande un accès administrateur.
Ce malware est capable de vérifier quelles applications de sécurité – du type Kaspersky, ESET, Avast and Dr. Web, sont installées. Le malware enregistre ensuite l’appareil sur son serveur C&C.

Lorsque cette étape est passée, le malware surveille les SMS et appels entrants et sortants. Il est également capable de mettre fin à des appels entrants si l’appel est masqué ou provient d’un utilisateur inconnu. 

L’infostealer présente de fausses pages de paiement pour la majorité des cartes de crédit lorsque l’utilisateur tente de se connecter au Play Store. Cette page ne s’affiche que si l’application Play Store est installée.

Lorsque l’utilisateur fournit les informations demandées, le malware les envoie à un numéro de téléphone russe (+7926XXXX135).

Il est à noter que la page de paiement a crashé sur plusieurs des devices utilisés lors des tests. Ceci peut être du à un bug dans la version du malware téléchargée et analysée. Des tests plus poussés sont en cours.  

Un nombre important de nouvelles URL pour ce malware sont accessibles sue le web. Une infection par cet infostealer constitue, pour l’utilisateur, une brèche de données sensibles. De plus, une fois présent sur le terminal, il ne peut être désinstallé car il n’est pas possible de lui retirer ses privilèges d’administrateur. Le seul moyen de s’en débarrasser est de réinitialiser son appareil, ce qui implique une perte de données encore plus importante.

Mazar BOT : un nouveau malware Android virulent à éviter (facilement)

Soumis par fredericmazue le
Image

Un nouveau malware Android, découvert par la société danoise Heimdal Security, fait beaucoup parler depuis le début de cette semaine.

Le fait est qu'il est méchant. Une fois installé, il prend le contrôle total du smartphone. Il peut accéder à toutes les données, lire ou envoyer des messages SMS/MMS, passer des appels téléphoniques, infecter d'autres applications (Chrome notamment) et même intégrer le smartphone attaqué à un botnet. Il survit au reboot de l'appareil. Il ne s'installe pas sur les appareils dont la langue par défaut est le russe - ce qui donne à penser que les cybercriminels derrière ce malware sont russes - et il communique avec ses serveurs maitres via Tor pour protéger l'anonymat des personnes qui sont derrière lui. La liste complète de ses méfaits, ainsi des informations techniques accompagnées de morceaux de code, figurent dans le billet de Heimdel mentionné plus haut

Diable ! Quelle terrible faille ce malware peut-il bien exploiter, pour arriver à cela ? Aucune, et c'est ce qui en limite considérablement la nuisance, si vous utilisez votre smartphone avec un minimum de prudence.

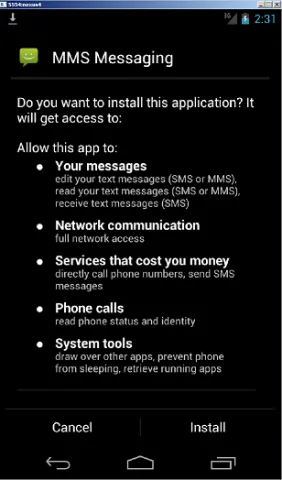
Mazar BOT se propage par SMS/MSS, ceux-ci vous informant que quelqu'un vous a laissé un message. Les SMS/MSS contiennent un lien vers une application MMS Messenger censée devoir vous permettre de lire le message en attente. Mais bien sûr, ce faux MMS Messenger est le vrai Mazar BOT.

Pour se retrouver infecter, il faut donc le faire exprès : accepter de télécharger et installer une application dont on ne sait rien et de plus accepter de le faire en dehors du Google Play, dans la configuration du smartphone.

Android : une nouvelle famille de malwares qui travaillent de concert

Soumis par fredericmazue le

L'éditeur de solutions de sécurité Dr Web indique avoir détecté une famille de trois chevaux de Troie qui travaillent ensemble. Pour l'occasion , Dr Web remarque que les malwares Android atteignent un niveau de sophistication toujours plus élevé, qui rejoint celui des malwares sous Windows.

Pour l'occasion, il s'agit de trois chevaux de Troie, Android.Loki.1.origin, Android.Loki.2.origin et Android.Loki.3. Le troisième de la bande fusionne le premier à un processus système (system_server), ce qui lui donne tous les droits. Il peut donc ensuite installer ou supprimer des applications, arrêter des processus, etc. Notamment, il télécharge n'importe quelle application du Google Play en utilisant un lien spécialisé qui pointe vers le compte d'un programme partenaire, permettant aux cybercriminels de gagner de l'argent.

Même si Dr Web n'est pas clair sur ce point, il semble que Android.Loki.3 installe également Android.Loki.2.origin sur le smartphone attaqué. Celui-là collecte des informations sur l'appareil (identifiants IMEI, IMSI, adresse MAC, version de l'OS, résolution d'écran, etc.) et les envoie à un serveur distant qui en retour lui transmet une fichier de configuration. Une fois bien configuré Android.Loki.2.origin peut lui aussi télécharger, à l'aide de Android Loki.3, des applications du Google Play, ou afficher des publicités. Il peut aussi rediriger l'utilisateur vers des sites malicieux, ou lui envoyer des notifications qui l'inciteront à installer des applications.

Bien incrusté dans le système Android.Loki 3 sert de serveur aux deux autres. Notamment, il exécute des scripts Shell à leurs demandes.

Dr Web ne donne pas beaucoup d'indications qui vous permettraient de savoir si votre smartphone est infecté, en dehors du fait que Android.Loki.3 ajoute la librairie liblokih.so au système.

Les composants de ces malwares étant déposés dans les répertoires système Android, l'antivirus Dr Web n'y a pas accès. L'éditeur recommande une réinitialisation d'usine pour se débarrasser de l'infection. 

Linux.Ekoms.1 : un nouveau cheval de Troie sous Linux

Soumis par fredericmazue le

Selon DrWeb, un nouveau cheval de Troie du nom de Linux.Ekoms.1 sévit sous Linux.

Ce malware fait une capture d'écran toutes les 30 secondes. Il semble donc s'intéresser plus particulièrement aux postes de travail. Les sauvegardes de ces captures sont faites dans un dossier temporaire, en JPEG ou BMP avec un nom de fichier au format ss%d-%s.sst, où %s est un horodateur.

Le malware transmet les captures d'écran effectuées à un serveur, au moyen d'une connexion cryptée. Pour cela Linux.Ekoms.1 contient une clé RSA. Il contient également l'adresse IP du serveur qui est codée en dur.

Linux.Ekoms.1 lance plusieurs démons sur la machine qu'il squatte : EkomsUserActivity EkomsCcClient et EkomsAutorun. Ce dernier sauvegarde des données faciles à détecter dans un fichier $HOME/.config/autostart/%exename%.desktop : 

[Desktop Entry]
Type=Application
Name=%exename%
Exec=%pathtoexe%
Terminal=false

Ce fichier est recherché sans cesse, et recréé si absent.

Par contre DrWeb ne donne aucune indication sur les moyens utilisés par Linux.Ekoms.1 pour infecter les systèmes.

Android : un nouveau malware caméléon, qui vole les données bancaires

Soumis par fredericmazue le
Image

L'éditeur de solutions de sécurité Sophos informe au sujet d'un nouveau malware Android, après qu'un groupe d'établissements bancaires basés à Singapour a tiré la sonnette d'alarme.

Pour l'instant, seule la région de Singapour serait affectée. En revanche là-bas, il y aurait déjà 2,4 millions de victimes. Le malware est baptisé Andr/InfoStl-AZ ou Andr/InfoStl-BM par les outils de détection Sophos.

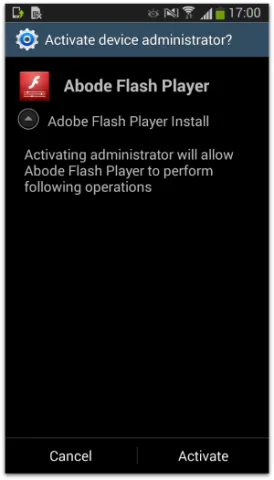
Ce malware, qui existe en plusieurs variantes, a tout du caméléon. Principalement, il se présente sous la forme d'une mise à jour du système proposée par Samsung. Mais il se fait aussi passer pour un lecteur Flash. Dans tous les cas, il demande bien évidemment le maximum de droits, après quoi il sévit.

Une fois en place il ouvre des popups demandant des informations bancaires. Il se fait passer par exemple pour WhatsApp et propose une extension de souscription pour 0,99 dollars par an :

Add or update your billing information to extend your WhatsApp subscriptions (0.99$/year) automatically.

Il se fait passer de façon similaire pour Google Play ou Google Music.

Si ces popups ne trompent pas forcément les utilisateurs, il y a plus sournois. Le malware est capable de lire les SMS entrants et d'en extraire les codes à usage unique envoyés par les banques lors de transaction bancaires, ou les mots de passe à usage unique envoyés par les banques pour une connexion à leurs sites.

Ces données volées sont immédiatement transmises à un serveur pour être exploitées par les cybercriminels qui se cachent derrière ce malware.

Microsoft a démantelé le botnet Dorkbot en collaboration avec la police mondiale

Soumis par fredericmazue le
Image
Image

Dans un billet sur le blog de son Malware Protection Center, Microsoft annoncé avoir démantelé le botnet Dorkbot en collaboration avec des polices et des organismes de sécurité du monde entier  :FBI, Interpol Europol, le CERT polonais...

Dorkbot était un botnet particulièrement redoutable, dont les malwares associés se propageaient par tous les moyens possibles et imaginables : clés USB, pages web malicieuses, mails, messageries instantanées, réseaux sociaux...

Le ver de Dorkbot, une fois en place sur une machine, se chargeait de travailler au vol de données sensibles telles que des identifiants Netflix, Gmail, Facebook, PayPal ou autres services. Il se chargeait aussi de télécharger des exploits depuis ses serveurs afin de profiter de la présence d'éventuelles vulnérabilités non corrigées sur la machine.

Il transformait encore les postes infectés en zombies depuis lesquels l'opérateur du botnet pouvaient propager de nouvelles infections.

Dorkbot présentait plusieurs visages. En effet, un kit nommé Ngrbot, vendu sur le dark web, permettait d'en créer des variantes.

Microsoft, qui pour l'occasion fait remarquer que son outil Windows Defender était capable de détecter le malware de Dorknet, souligne que ce sont essentiellement des machines tournant sous de vieux OS (vous avez compris, il vous faut abandonner votre Windows XP ! ;-) ou dont les propriétaires étaient négligents qui ont été infectées.

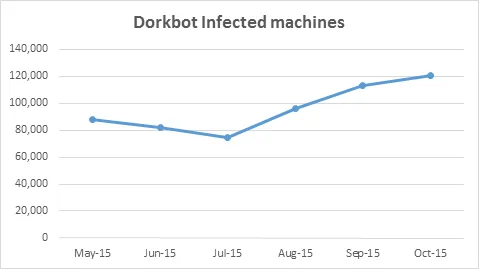
Mais infectées à un rythme tout de même impressionnant : 100 000 machines par mois, selon la télémétrie de Microsoft.

Dans le billet mentionné, Microsoft donne d'intéressant détails techniques sur Dorkbot.

Windows 10 est un malware selon gnu.org

Soumis par fredericmazue le

Que les logiciels propriétaires en général et Windows en particulier soient des malwares n'est pas une idée nouvelle sur gnu.org, dont les discours à la Richard Stallman sont sans nuances.

Avec Windows 10, gnu.org vient d'en remettre une couche. Si Windows est un malware, Windows 10 l'est 'encore plus' :-)

Sont reprochés entre autres au nouvel OS de Microsoft par gnu.org :

- une 'backdoor' qui permet des changements arbitraires au logiciel, changements auxquels les utilisateurs ne peuvent pas s'opposer : les mises à jour, qu'il n'est plus possible de masquer, si ce n'est que très temporairement avec Windows 10.

- le 'sabotage'. Ainsi est classé ce que gnu.org appel aussi le harcèlement infligé aux utilisateurs afin qu'ils installent Windows 10.

- la 'surveillance' avec des paramètres de confidentialité par défaut qui ne montrent aucun respect pour la vie privée des utilisateurs. L'envoi d'informations identifiables à Microsoft, l'utilisation d'un identifiant unique "de publicité" qui permet de suivre la navigation de chaque utilisateur.

gnu.org fait rarement dans la dentelle, c'est encore le cas ici. Mais en l'occurrence, si l'on considère le courroux d'utilisateurs qui envisagent de porter plainte collectivement contre la firme de Redmond, on se dit que les reproches de gnu.org ne manquent pas de fondements et que peut-être Microsoft est en train de tendre le fouet pour se faire battre ?

Android visé par un nouveau malware particulièrement dangereux

Soumis par fredericmazue le
Image

Google l'a dit et répété : ne téléchargez pas d'applications pour votre smartphone Android en dehors du Play Store. Les applications provenant de magasins tiers peuvent abriter des logiciels malveillants.

En l'occurrence, la société de sécurité Lockout vient de révéler l'existence d'un nouveau malware Android particulièrement dévastateur.

Ce malware se présente sous la forme de fausses applications populaires, dont, parmi d'autres : Candy Crush, Facebook, GoogleNow, NYTimes, Okta, Snapchat, Twitter, WhatsApp.

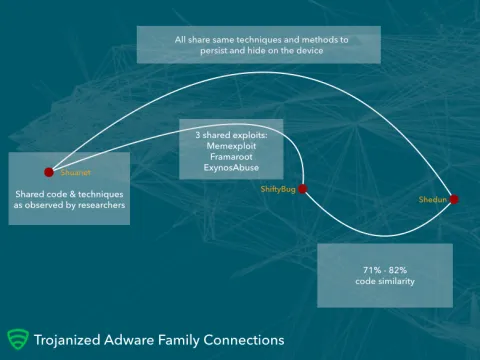
Ce malware, qualifié d'adware trojanisé par Lockout, est identifié en au moins 3 grandes familles : Shuanet, ShifttyBug (aussi connu sous le nom Kemoge) et Shedun. Les codes de ces familles de malwares présentent de grandes similitudes entre eux. Dans tous les cas de figure, ces applications diffusent des publicités aussi indésirables qu'envahissantes, mais ne s'arrêtent hélas pas là.

Le malware parvient en effet à rooter les terminaux sur lesquels il est installé. Gagnant ainsi tous les privilèges, il peut servir à tout : backdoors, vols de données, effacements de fichiers, installation d'autres applications, etc. De plus il est impossible à l'utilisateur de base de s'en débarrasser autrement qu'en achetant un autre smartphone, même un reset d'usine restant sans effet sur sa présence.

"Parce que les composants de l'adware rootent le terminal et s'installent eux-mêmes comme des applications système, ils sont pratiquement impossibles à supprimer, forçant souvent les victimes à remplacer leurs terminaux afin de revenir à la normale" explique Lockout.

Le seul moyen de se débarrasser de ce malware est de flasher le smartphone. Le plus simple est donc de ne pas l'inviter sur votre appareil en téléchargeant des applications depuis des magasins tiers.

Lockout affirme avoir recensé 20 000 de ces applications frauduleuse imitant des applications légitimes.

OS X : la moitié des malwares sont des adwares

Soumis par fredericmazue le

Selon l'éditeur de solutions de sécurité Bitdefender, les adwares intrusifs et les PUP/PUA comptaient pour près de la moitié des menaces sous Mac OS X , aux États-Unis (46%) et en Allemagne (45%), et atteignaient une large majorité au Danemark (61%), en Roumanie (58%) et en France (55.1%), sur le premier semestre 2015.

Selon l'éditeur, la moitié des utilisateurs sous Mac OS se plaignent régulièrement des adwares et autres PUA/PUP (applications/programmes potentiellement indésirables), qui détériorent l'expérience utilisateur et peuvent poser des problèmes de sécurité. Les adwares sont installés sur les machines le plus souvent à l'insu des utilisateurs, pendant qu'ils surfent sur Internet, ou lorsqu'ils installent un programme. Une fois installé, l'adware peut modifier les résultats de recherche de l'utilisateur et lancer de nombreuses fenêtres pop-up affichant de la publicité.

L'adware peut également ouvrir ou rediriger l'utilisateur vers des pages Web qu'il n'a pas souhaité visiter. Le but principal est de gagner de l'argent en affichant une quantité phénoménale de publicité, mais les adwares peuvent aussi être très curieux et s'insérer plus en profondeur dans la machine de l'utilisateur. Ainsi, ils peuvent agir en tant que keylogger (enregistreur de frappes au clavier) et intercepter le trafic en réalisant des attaques man-in-the-middle, toujours selon Bitdefender.

« Même pour un utilisateur doté de connaissances techniques, supprimer manuellement les adwares et PUA/PUP est un vrai casse-tête qui demande parfois de redémarrer jusqu'à cinq ou six fois la machine, cela malgré les efforts d'Apple pour intégrer les dernières mesures nécessaires dans sa FAQ, » explique Bülent Duagi, Chef de produits Bitdefender pour Mac et iOS.

« Les adwares et autres PUA/PUP deviennent un problème important sur Mac. Certains acteurs en ont pleinement conscience, à l'instar d'AV-TEST qui inclura prochainement un test de reconnaissance des logiciels indésirables pour les solutions dédiées à Mac OS X, ou encore de Google qui a annoncé une amélioration de ses standards de sécurité pour supprimer de ses services les injecteurs de publicités indésirables, » ajoute Gauthier Vathaire, Chef de produits Bitdefender B2C en France.