malware

eFast : un fork malveillant du navigateur Chrome

Soumis par fredericmazue le
Image
Image
Image

Les éditeurs de navigateurs font de très importants efforts pour assurer la sécurité des internautes. Alors quand on est cybercriminel, comment faire pour passer à travers ces si solides remparts ?

Une solution toute simple est de ne pas essayer de passer à travers, mais plutôt de contourner. Les navigateurs sont sûrs ? Il n'y a qu'à faire en sorte que les internautes utilisent un navigateur pourave :-)

Ce navigateur existe : il s'appelle eFast. Il s'agit à l'évidence d'un fork du navigateur Chrome construit à partir des sources de Chromium.

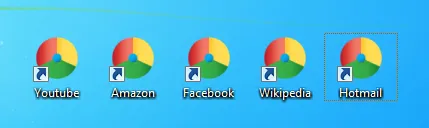
Ca navigateur très customisé, ainsi que l'explique un billet sur blog.malwarebytes.org se définit comme le navigateur par défaut du système d'exploitation. Il pose des raccourcis sur le bureau avec une icône qui ressemble fort à celle de Chrome.

Mais tout ça ne serait pas grand chose. Il modifie aussi les associations de fichiers et devient l'application par défaut pour ouvrir des fichiers images (png, jpeg,...) ou des documents comme des fichiers PDF. Vous avez compris : il est l'outil parfaitement adapté à l'ouverture de fichiers malveillants. Il modifie aussi des associations d'URL, (ftp, http, mailto...). Il veut vraiment que vous l'utilisiez. (Des mauvaises langues diraient qu'il est qualifié pour être intégré à Windows 10 ;-) )

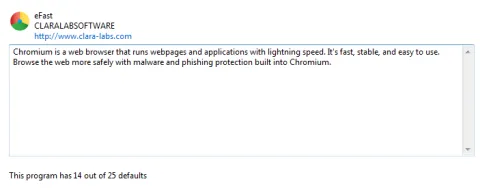
Pour l'instant eFast est facile à identifier parmi les programmes installés sur votre système. Il apparait ainsi sous Windows :

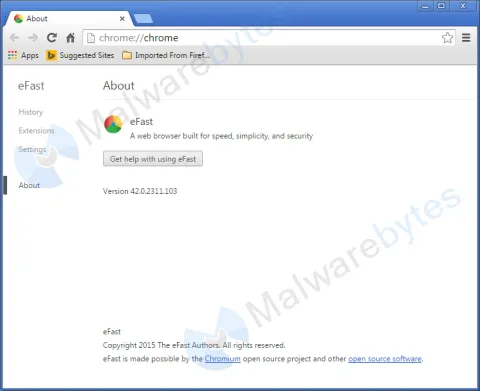
Il décline ainsi son identité si vous tapez chrome://chrome dans la barre d'adresse du navigateur.

Il est même facile à désinstaller. Mais rien n'assure qu'il n'a pas laissé sur la machine quelques petits cadeaux façon cheval de Troie.

Vérifiez votre machine, et surtout vérifiez les machines de vos amis peu expérimentés en informatique, qui auraient pu se laisser tenter à télécharger un faux Chrome mais vrai eFast depuis un canal non officiel.

Kemoge : un nouveau dangereux malware Android

Soumis par fredericmazue le
Image

La société FireEye vient de publier un billet révélant l'existence d'un nouveau et dangereux malware Android. Celui-ci a été baptisé Kemoge à partir de son domaine CnC (Command and Control) aps.kemoge.net.

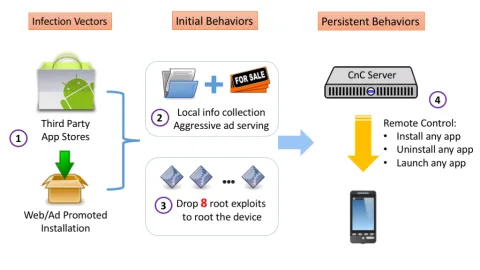
Ce malware, au départ, imite des applications connues. Ces applications sont déposées dans des stores Android tiers. On ne les trouve pas sur le Play Store de Google. FireEye a identifié une douzaine de fausses applications, parmi lesquelles Sex Cademy, Kiss Browser, WiFi Enhancer, Shareit... Il s'installerait aussi depuis des publicités en ligne agressives capables de gagner les privilèges root.

Ce malware semble issu de Chine, il se répand rapidement au niveau mondial et 20 pays dont la France sont déjà très touchés.

Une fois installé, Kemoge recueille des informations sur l'appareil et les envoie à un serveur. Il sait se montrer discret et ne communique ainsi avec son serveur associé qu'une fois toutes les 24 heures, pour éviter de se faire repérer.

Parallèlement il s'efforce de rooter le smartphone en essayant tour à tour les 8 rootkits qu'il embarque, et qui exploitent des vulnérabilités Android connues. S'il y parvient, il exécute root.sh pour obtenir la persistance, puis il s'incruste dans la partition /system en tant que Launche0928.apk, imitant ainsi le launcher légitime de l'appareil.

Une fois confortablement installé, il demande des commandes à exécuter à son serveur associé qui en retour lui demandera de désinstaller certaines applications, des antivirus notamment, de lancer d'autres applications, et bien sûr d'en installer à partir des URL qui lui sont ainsi fournies.

Pour l'occasion FireEye recommande de ne jamais télécharger d'application en dehors du Play Store, et de s'abstenir de cliquer sur des liens suspects.

YiSpecter : un malware iOS attaque des appareils iOS non débridés en détournant des API privées

Soumis par fredericmazue le

L'Unit42, unité de recherches de Palo Alto Networks a découvert un nouveau malware bapitsé YiSpecter, affectant le système d’exploitation Apple iOS. YiSpecter diffère des malware antérieurs ciblant iOS, du fait qu’il attaque à la fois des appareils débridés et non débridés, par le biais de comportements malveillants inédits et nuisibles. Selo Palo Alto Networks, c’est la première fois qu'un malware détourne des API privées d’iOS pour mettre en œuvre des fonctionnalités malveillantes. 

Pour le moment, ce malware touche principalement les utilisateurs d’iOS résidant en Chine continentale et à Taiwan. Il se diffuse par des méthodes inhabituelles : piratage du trafic national des fournisseurs de services Internet, ver SNS sous Windows, installation d’une app en mode hors ligne et promotion d’une communauté. De nombreuses victimes ont mentionné l’infection par YiSpecter de leurs iPhones débridés ou non débridés sur les forums Internet et ont signalé le phénomène à Apple.

Le malware circule librement depuis plus de 10 mois, mais sur les 57 fournisseurs de sécurité du site Web VirusTotal, un seul le détecte à l’heure où nous publions cet article.

YiSpecter comprend quatre composants différents signés par des certificats d’entreprise. Ces composants détournent les API privées, puis se téléchargent et s’installent mutuellement à partir d’un serveur de commande et de contrôle (C2). Trois de ces composants malveillants utilisent des astuces pour rendre leurs icones invisibles dans le SpringBoard d’iOS, empêchant ainsi l’utilisateur de les localiser et de les supprimer. Les composants utilisent en outre des noms et des logos identiques à ceux des apps système pour piéger les utilisateurs iOS avertis. 

Une fois un appareil iOS infecté, YiSpecter peut alors télécharger, installer et lancer des apps iOS arbitrairement, remplacer les apps existantes par celles qu’il télécharge, pirater l’exécution des autres apps pour afficher des publicités, modifier le moteur de recherche par défaut de Safari, ainsi que les signets et les pages ouvertes, et communiquer les informations de l’appareil au serveur C2. Selon les indications des victimes du malware, tous ces comportements ont été constatés lors des attaques de YiSpecter au cours des derniers mois. Parmi les autres caractéristiques de ce malware, on peut aussi citer les suivantes :

  • Le malware réussit à se télécharger et à s’installer à la fois sur les iPhones débridés et non débridés.
  • Même si l’utilisateur supprime manuellement le malware, il réapparaît automatiquement.
  • Des outils tiers permettent de détecter la présence « d’apps système » anormales supplémentaires sur les téléphones infectés. 
  • Lorsque l’utilisateur ouvre une app normale sur un téléphone infecté, une publicité plein écran s’affiche.

Palo Alto Networks a publié des signatures IPS et DNS qui bloquent le trafic malveillant de YiSpecter. Ce billet de blog contient également des indications pour supprimer manuellement YiSpecter et éviter des attaques similaires à l’avenir. Apple a également été averti.

Wifatch : bon ou mauvais, ce malware qui infecte les routeurs domestiques Linux ?

Soumis par fredericmazue le
Image
Image
Image

Un malware peut-il être bon ou mauvais ? La question peut surprendre, mais elle se pose néanmoins.

Elle se pose à lire une bien étrange histoire que rapporte l'éditeur de solutions de sécurité Symantec.

Symantec a découvert l'existence de Linux.Wifatch, un logiciel - appelons-le comme ça pour l'instant - qui se répand sur les routeurs Linux. Les routeurs domestiques principalement. Vous avez sans doute un tel routeur chez vous. Les 'Box' de connexions ADSL sont, en plus d'être un modem ADSL, un routeur Linux :-)

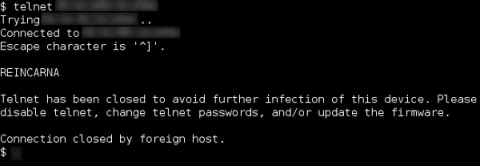
Wifatch se répand dans ces routeurs en établissant une connexion Telnet et en exploitant des mots de passe faibles. Et l'on sait bien que la majorité des utilisateurs utilisent leur 'Box' en y laissant les mots de passe par défaut.

Une fois dans les lieux, que fait Linux.Wifatch ? Il arrête le démon Telnet et informe sur ses dangers, et sur le danger qu'il y a à utiliser des mots de passe faibles.

Le code source de Linux.Wifatch contient même des commentaires bienveillants :-)

Et rien d'autre... Ce 'logiciel' qui se voit principal en Chine serait donc un 'malware bienveillant' si tant est que cela puisse exister.

Malware, parce que sur le fond, il s'implante dans des systèmes sans demander leur consentement à ses propriétaires. C'est mal :-) Mais une fois installé il ne fait rien de mal en apparence. Linux.Wifatch est un logiciel écrit en Perl. Le code n'est pas obfusqué. Il se met à jour tout seul. Selon Symantec, Linux.Wifatch n'a encore lancé aucune action malveillante. Aucune attaque DDoS, rien.

Mais Linux.Wifatch contient quand même des backdoors... Des backdoors sécurisées :-) Ainsi, grâce à un mécanisme de signature, seul l'auteur de Linux.Wifatch peut s'y connecter.

Mais alors quoi de plus facile, via une mise à jour, de transformer Linux.Wifatch est un vrai malware, et de lancer avec lui par exemple une attaque DDoS ? :-)

XcodeGhost : un malware a infesté l'App Store via un Xcode contrefait !

Soumis par fredericmazue le

Apple vient de faire un gros ménage sur son App Store, rapporte Reuters, en retirant des centaines d'applications parfaitement légitimes, mais pourtant infectées.

Apple a été alertée par plusieurs sociétés de sécurité qui indiquaient avoir détecté la présence massive de malwares sur l'App Store, ce qui est une première.

Comment cela a-t-il pu se produire ? Les pirates ont réussi à faire que des développeurs utilisent un Xcode contrefait pour créer leurs applications. Ces versions frelatées de l'outil de développement auraient été téléchargées depuis un serveur chinois considéré comme plus rapide que ceux de la firme à la pomme.

Ce Xcode contrefait est baptisé XcodeGhost, et bien entendu, il ajoutait à la volée du code customisé aux applications :-)

"Nous avons supprimé de l’App Store les applications que nous savions avoir été créées avec la version détournée de Xcode Et nous travaillons avec les développeurs pour s’assurer qu’ils utilisent une version légale" assure Apple sans indiquer toutefois combien d'applications sont impliquées, ni lesquelles. Sans même dire si des applications populaires sont touchées.

Ce que Apple ne dit pas non plus, c'est ce que doivent faire les possesseurs d'iPhone et d'iPad pour vérifier s'ils sont infectés.  

Le malware aurait des capacités de nuisances limitées et il n'y aurait pas de vol de données effectués par le biais de cette attaque, selon le directeur de la société de sécurité Palo Alto Networks.

Màj du 22 septembre (par ftonic) :

Apple a réagi officiellement auprès des développeurs.

"We recently removed apps from the App Store that were built with a counterfeit version of Xcode which had the potential to cause harm to customers. You should always download Xcode directly from the Mac App Store, or from the Apple Developer website, and leave Gatekeeper enabled on all your systems to protect against tampered software. When you download Xcode from the Mac App Store, OS X automatically checks the code signature for Xcode and validates that it is code signed by Apple. When you download Xcode from the Apple Developer website, the code signature is also automatically checked and validated by default as long as you have not disabled Gatekeeper. 
Whether you downloaded Xcode from Apple or received Xcode from another source, such as a USB or Thunderbolt disk, or over a local network, you can easily verify the integrity of your copy of Xcode."

21 modèles de smartphones vendus en ligne sont infectés, selon G DATA

Soumis par fredericmazue le

Exploiter une faille de sécurité pour installer un malware sur un smartphone, c'est bien. Infecter tous les smartphones avant de les vendre, c'est mieux. Parole de cybercriminels :-)

Une devise que les cybercriminels mettent en application. Ainsi, depuis le début de l’année 2015, les experts G DATA ont détecté et analysé 21 modèles de téléphones vendus sur des sites d’e-commerce et d’enchères internationaux, dont les firmwares intégraient des logiciels malveillants.

 Des modèles tels que le MI3 de Xiaomi, le G510 de Huawei ou le S860 de Lenovo sont concernés. La liste complète des 21 appareils infectés est disponible dans le G DATA Mobile Malware Report du 2e trimestre 2015.

Les investigations menées montrent que ces appareils ont été modifiés par un maillon de la chaîne de distribution : certains intermédiaires, en plus de leur marge sur la revente de l’appareil, tablent sur des revenus complémentaires par la commercialisation de données personnelles et la publicité ciblée. Cette situation implique que les modèles incriminés vendus en ligne ne sont pas tous infectés.

À l’usage, ces appareils infectés peuvent être totalement contrôlés par un tiers. L’affichage de publicités et le téléchargement automatiquement d’applications non désirées est la partie émergée de l’iceberg. Envoi de SMS surtaxés ou prise en distance de la caméra sont d’autres actions possibles.  

Pour vérifier si son appareil Android est infecté, l’utilisateur peut l’analyser avec la version gratuite G DATA INTERNET SECURITY FOR ANDROID light disponible sur le Google PlayStore.

Wild Neutron le retour

Soumis par fredericmazue le

En 2013, un groupe de cyber criminels connus sous le nom de « Wild Neutron » (également appelé « Jripbot » ou «  Morpho ») s’est attaqué à plusieurs entreprises très en vue, y compris Apple, Facebook, Twitter et Microsoft. L’incident avait été largement médiatisé et cet acteur avait ensuite disparu pendant près d’un an.

En fin d’année 2013 et début 2014, les attaques ont repris et elles se sont poursuivies en 2015. Wild Neutron utilise un certificat de vérification de code valide volé et un exploit Flash Player inconnu pour infecter des entreprises et des individus à travers le monde, dans le but de voler des informations commerciales sensibles.  

Les chercheurs de Kaspersky Lab ont été capables d’identifier des cibles de Wild Neutron dans 11 pays, y compris la France, la Russie, la Suisse, l’Allemagne, l’Autriche, la Palestine, la Slovénie, le Kazakhstan, les Émirats arabes unis, l’Algérie est les Etats-Unis. Elles incluent :

  • Des cabinets d’avocats
  • Des entreprises liées aux Bitcoins
  • Des sociétés d’investissement
  • Des groupements de grandes entreprises souvent impliquées dans des activités de fusions-acquisitions
  • Des entreprises informatiques
  • Des organismes de santé
  • Des entreprises immobilières
  • Des utilisateurs individuels


Le champ d’action de ces attaques suggère qu’elles ne sont pas sponsorisées par un Etat. Cependant, l’utilisation de malwares multiplateformes zero-days ainsi que d’autres techniques laisse à penser qu’il s’agit d’un groupe puissant impliqué dans de l’espionnage, vraisemblablement pour des raisons économiques. 

L’attaque

Le vecteur initial d’infection des récentes attaques menées par Wild Neutron reste inconnu, bien qu’il existe des indicateurs clairs que les victimes sont exploitées par un kit qui tire profit d’un exploit Flash Player inconnu via des sites internet compromis. L’exploit envoie à la victime un « malware dropper package ».

Dans les attaques observées par les chercheurs de Kaspersky Lab, le dropper était signé par un certificat de vérification de code valide. L’utilisation des certificats permet aux malwares d’éviter d’être détectés par des solutions de protection. Le certificat utilisé dans le cadre des attaques de Wild Neutron semble avoir été volé à un constructeur de produits électroniques grand public connu. Ce certificat est maintenant en train d’être révoqué.

Après être entré dans le système, le dropper installe la « backdoor » principale.

En termes de fonctionnalités, la backdoor principale n’est pas différente de nombreux autres outils d’accès à distance (Remote Access Tools - RATs). Ce qui est vraiment significatif c’est le soin apporté aux cybercriminels pour cacher l’adresse du serveur de commande et de contrôle (command and control server - C&C)  et la capacité du C&C à se remettre d’un arrêt. Le C&C est une partie importante de l’infrastructure malicieuse car il sert de « base de départ » pour le déploiement des malwares sur les appareils des victimes. Des mesures spécifiques intégrées dans le malware aident les cybercriminels à protéger l’infrastructure de potentielles tentatives d’arrêt ou de manipulation du C&C.

Origine incertaine

L’origine des cybercriminels reste un mystère. Dans certains des échantillons, la configuration cryptée inclut la chaîne « La revedere » (“Au revoir » en roumain) pour marquer la fin des communications C&C. D’autre part, les chercheurs de Kaspersky Lab ont trouvé une autre chaine non-anglophone qui est la traduction latine du mot russe « Успешно » (« uspeshno », « avec succès »).

« Wild Neutron est un groupe talentueux et assez versatile. Actif depuis 2011, il a utilisé au moins un exploit zero-day ainsi que des malwares et des outils personnalisés pour Windows et OS X. Bien que par le passé, les cybercriminels aient attaqué de très grandes entreprises mondiales, ils ont réussi à rester relativement discrets grâce à des mesures de sécurité opérationnelle solides qui ont permis jusqu’ici de faire échouer la plupart des efforts d’attribution. La stratégie du groupe, qui cible de grandes entreprises informatiques, des développeurs de spywares (FlexiSPY), des forums djihadistes (« Ansar Al-Mujahideen English Forum ») et des entreprises de Bitcoins, indique que ses intérêts et son état d’esprit sont flexibles et inhabituels, » explique Costin Raiu, directeur de l’équipe globale de recherche et d’analyse (GReAT) de Kaspersky Lab.

Les malwares utilisés par Wild Neutron ont pour noms :

  • Trojan.Win32.WildNeutron.gen;
  • Trojan.Win32.WildNeutron.*;
  • Trojan.Win32.JripBot.*;
  • Trojan.Win32.Generic.

Pour en savoir plus sur Wild Neutron, rendez-vous sur : Securelist.com.
Facebook : le virus porno est de retour

Soumis par fredericmazue le

Grande période de retour des malwares. Après le trojan Drixed et le très redoutable virus Duqu, voici que le malware dit virus porno est de retour sur Facebook.

Ce malware, surnommé virus porno, s'appelle en fait Magnet. Il s'agit d'un virus qui se propage via Facebook. Pour l'utilisateur, il se présente comme une vidéo prometteuse, alléchante, au contenu très coquin pour ne pas dire plus :-)

Un clic sur la vidéo provoque l'installation du virus sur le post attaqué. Ce malware consiste principalement en un keylogger qui se fera une joie de récupérer vos logins, mots de passe, et autres données bancaires.

C'est en Belgique et en Espagne que le retour de ce virus est principalement signalé pour l'instant.

Alors attention, vous êtes prévenus : cliquez couverts :-)

Et si les malwares se nichaient dans les cartes graphiques ?

Soumis par fredericmazue le

Les antivirus classiques recherchent les malwares en partant du principe qu'ils s'exécutent dans la CPU d'une machine et résident dans la mémoire accessible à cette CPU. Bien sûr ! Un virus ou un malware ne peut pas se loger dans une carte graphique et s'exécuter avec la GPU de la carte dites-vous.

Mais vous avez tort, car cela est sans compter avec les possibilités toujours plus ébouriffantes des cartes graphiques et de leur GPU.

C'est ainsi que des développeurs anonymes ont publié sur GitHub deux malwares s'exécutant dans une GPU. Le premier est JellyFish, un rootkit Linux, un malware preuve de concept, indétectable par les antivirus existant et susceptible de résister à un reboot à chaud de la machine. Ce rootkit utilise OpenCL qui doit être installé sur la machine. Les développeurs de JellyFisk font remarquer que OpenCL est installé par défaut sur les Mac OS X :-) Leur rootkit doit d'ailleurs fonctionner prochainement sur ce système.

Un keylogger basé sur le rootkit JellyFish.

L'un comme l'autre doivent fonctionner aussi bien sur GPU AMD que GPU NVIDIA. Une version fonctionnelle sous Windows du keylogger doit arriver rapidement.

Les travaux de ces développeurs sont basés sur un document qui détaille la preuve de concept, et dont les auteurs sont cette fois parfaitement identifiés. Il s'agit de chercheurs de l'Université de Columbia. Le document est accessible ici. 

En 2015 les cybercriminels préfèrent la propagation de virus aux spams

Soumis par fredericmazue le

Ceci d'après l’analyse des boîtes emails de professionnels utilisant la technologie de filtrage de Vade Retro (soit plus de 150 millions de boîtes emails analysées) sur février et mars 2015. Cette analyse montre une nouvelle tendance forte en matière de cybercriminalité. Les attaques de spam de masse et classiques sont délaissées par les hackers au profit d’attaques de virus ciblées et plus élaborées. Sur les mois de février et mars 2015, le niveau de spam a connu une baisse – même s’il représente toujours 72% du flux d’emails adressés aux utilisateurs dans le cadre professionnel (contre 77% en décembre et 79% en janvier), alors que le niveau de virus est stable à un niveau très haut depuis le mois de janvier 2015 soit 0,3% du flux total d’emails.

En 2015, les virus sont en croissance de près de 300 % par rapport à 2014

Dimitri Perret, Responsable Marketing Vade Retro Technology insiste sur l’importance de cette tendance : « Depuis le début de l’année 2015, le niveau de virus que nous observons est très élevé - même si le chiffre de 0,3 % paraît peu significatif, le virus a tout de même connu une hausse de 300 % entre la fin de l’année 2014 et les premiers mois de 2015. Cela démontre une nouvelle tendance : la qualité plutôt que la quantité. Pour des raisons de rentabilité, les hackers préfèrent envoyer moins de spam de type viagra et autres, pour s’orienter vers des emails plus ciblés et plus dangereux. Ces virus sont de natures ransomware, où une somme d’argent est demandée pour débloquer le poste infecté. On y retrouve aussi (et toujours) les virus pour infiltrer les réseaux et développer ou renouveler leurs parcs de botnets (postes zombies, utilisés pour envoyer les spams et virus). Le retour sur investissement est donc plus élevé. » 

Les virus utilisés ont généralement une finalité financière. Très agressifs, ils sont par exemple cachés dans des fichiers .zip contenant un fichier screensaver qui est en fait un cryptolocker. Les virus de ce type peuvent être utilisés par les hackers pour crypter les données du disque dur de l’entreprise et pratiquer du ransomware. Le phishing est également toujours très utilisé pour pénétrer les réseaux en invitant les utilisateurs à cliquer sur des liens frauduleux via des faux emails ressemblants de plus en plus à de vrais emails d’entreprise.

Le spam évolue

Comme dit plus haut, le spam reste malgré tout très utilisé. De plus il évolue. Les envois massifs de spam sont aujourd’hui trop vite détectés par les technologies anti-spam, les cybercriminels font donc évoluer leurs méthodes pour tenter de franchir les outils de détection et voler « sous les radars ». Concrètement cela consiste à envoyer des vagues de spam plus petites et plus courtes mais vers des utilisateurs plus ciblés (technique du Snowshoe par exemple). Derrière cela, la finalité est de développer ou renouveler un réseau de botnet afin de propager du malware de manière plus discrète et efficace.