malware

Deux fois moins de malwares Android depuis un an

Soumis par fredericmazue le
Image

Ceci selon Google qui indique fièrement, dans un document PDF de 40 pages avoir réduit de moitié le nombre de logiciels malveillant sous Android, toutes versions confondues, depuis un an

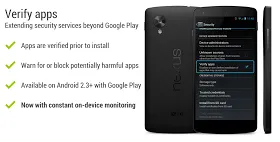
Ceci grâce à son outil Verify Apps qui examine 200 millions de terminaux chaque jour. Depuis avril 2014, Verify Apps a été mis à jour. Alors qu'à ses débuts, cet outil se limitait à avertir un utilisateur qu'il était en train d'installer un logiciel malveillant, depuis cette mise à jour, il examine en continu les applications présente sur les terminaux Android.

Diviser les malwares par deux c'est bien. Mais tout dépend aussi du nombre de malwares existants :-) Google précise dans son document que, selon elle, 1% seulement des terminaux Android sont infectés par un malware. Et 0,15% seulement en ce qui concerne les terminaux qui n'embarquent que des applications installées depuis Google Play.

Par ailleurs, depuis la faille Heartbleed, Google, qui vient d'invalider les certificats SSL chinois avec fracas, vérifie 400 millions de connexions chaque jour, au moyen de son outil Safetynet.

Google enrichit et ouvre son API Safe Browsing

Soumis par fredericmazue le
Image

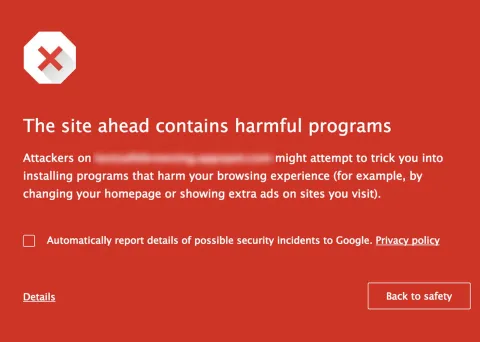
Sans doute les utilisateurs du navigateur Google Chrome ont-ils tous rencontré un jour l'avertissement, sous forme d'un rectangle rouge peu sympathique, les prévenant qu'il sont sur le point de naviguer sur un site corrompu par un malware.

Pour ce faire, le navigateur Google Chrome interroge l'API Safe Browsing de Mountain View. Cette API donne accès à une base de données recensant les sites contenant des malwares susceptibles de compromettre votre machine. Depuis peu sont également recensés des sites contenant des 'crapwares', des logiciels trompeurs, en général fort difficiles à désinstaller, qui modifient vos configurations de manière désagréable ou qui transmettent des données à on ne sait qui, sans la moindre autorisation.

L'API Safe Browsing est désormais ouverte et documentée. Les développeurs peuvent l'interroger depuis leurs applications afin de vérifier que leurs utilisateurs ne sont pas sur le point de se rendre sur un site infectés.

Une nouvelle technique de camouflage découverte dans un malware

Soumis par fredericmazue le
Image
Image

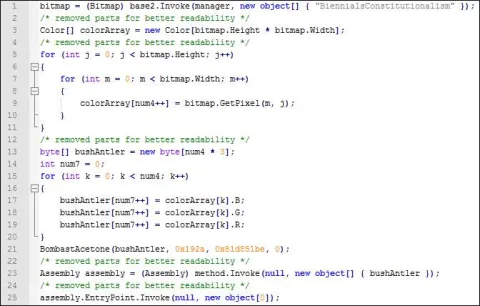
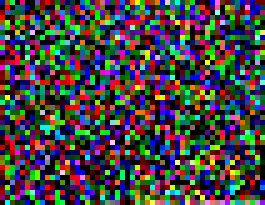
Les experts de l’éditeur allemand G DATA ont découvert de nouveaux programmes malveillants liés à un botnet Andromède. Un de ces codes, qui se distribue via des macros dans les documents Word manipulés, utilise une technique rare de camouflage par stéganographie.

"Le malware se comporte comme une poupée russe sur le système. Il révèle progressivement son objectif ", explique Ralf Benzmüller, directeur du G Data SecurityLabs. "Les systèmes infectés sont destinés à être utilisés comme PC zombies dans le botnet Andromède / Gamarue".

Infection en 5 étapes

Le début de l'attaque s’effectue par un document MS Word manipulé. Un tel document se propage par e-mails de spam. Dans le cas étudié, le nom du document suggère qu’il s’agit d‘un contrat. En ouvrant le document et en activant les Macros Office, la victime active une série d’actions qui vont amener à l’infection. Un premier programme déchiffre un second code stocké dans une image (stéganographie). Celui-ci lance en cascade un troisième code en mémoire (le payload) qui injecte la charge utile dans le système. Ce dernier programme malveillant, msnjauzge.exe, intègre une entrée de démarrage automatique dans le Registre pour survivre au redémarrage système : le système cible est infecté.

Le Botnet Andromède identifié

Le fichier msnjauzge.exe est le point d’entrée d’un botnet bien connu appelé Andromède, aussi connu sous le nom de Gamarue. Ce botnet est connu pour avoir livré le cheval de Troie bancaire ZeuS en 2011. 

Lors de cette analyse, le serveur C&C contacté par l‘échantillon étudié était en ligne, mais n'avait pas délivré de code supplémentaire sur la machine infectée. Par conséquent, l'utilisation prévue pour ce botnet n‘est pas encore déterminée.

Les détails de l’analyse sont disponibles sur le G DATA SecurityBlog

Attention Fanny vous espionne peut-être depuis votre disque dur

Soumis par fredericmazue le

Fanny est un doux nom pour un bien vilain logiciel espion. C'est Kaspersky, décidément très en verve en ce moment qui après avoir révélé le casse du siècle Carbanak, vient de révéler l'existence de Fanny.

Fanny est un logiciel espion d'un nouveau genre (enfin assez nouveau disons) indétectable par les anti-virus sur les PC. Indétectable, parce qu'il vient s'installer en remplacement du firmware des disques durs. Transparente, Fanny assure le fonctionnement normal, mais est dotée de quelques fonctionnalités supplémentaires... Pas totalement nouveau car des firmwares dans du matériel ça c'est déjà, vu, notamment dans des routeurs.

Kaspersky a trouvé Fanny confortablement installée dans des ordinateurs personnels de 30 pays. Les pays les plus touchés sont l'Iran, puis la Russie, le Pakistan, l'Afghanistan, la Chine, le Mali, la Syrie, le Yemen et l'Algérie. Etaient particulièrement ciblés des institutions gouvernementales et militaires, des compagnies télécom, des banques, des entreprises travaillant dans le domaine de l'énergie, la recherche nucléaire. Les activités islamistes étaient également ciblées.

Des disques durs fabriqués par Seagate, Western Digital, Toshiba, Samsung, IBM sont ainsi infectés.

Infectés comment ?  Les constructeurs affirment n'être au courant de rien. Selon Kaspersky la technologie employée dans Fanny rappelle Stuxnet, le malware conçu pour espionner les centrales nucléaires. Evoquer Stuxnet, c'est dire indirectement que Fanny aurait été implanté par la NSA dans du matériel devant être livré à l'étranger. L'hypothèse a une certaine crédibilité, quand on se rappelle qu'au milieu l'année dernière en pleine affaire PRISM, la NSA a été prise la main dans le sac en train de reconditionner des routeurs dont le firmware avait été disons ... upgradé :-)

Facebook : une vidéo malveillante infecte plus de 110 000 personnes en deux jours

Soumis par fredericmazue le

Alors qu'une faille zéro day vient d'être découverte dans le player Flash, une nouvelle infection se répand à travers Facebook, via un faux player Flash :-)

Le malware a été repéré par le chercheur en sécurité Mohammad Reza Faghani. Il en explique le fonctionnement sur seclists.org.

Des messages publiés dans les fils d'actualités de Facebook proposent de visionner une vidéo à caractère pornographique. La vidéo démarre, mais s'arrête rapidement - ô frustration - et demande de télécharger un player Flash pour pouvoir continuer. La frustration aidant, ce sont déjà 110 000 personnes qui se sont faites prendre au piège, selon Mohammad Reza Faghani.

Le player Flash est bien évidemment un faux. Il s'agit d'un malware qui dépose notamment d'autres malwares répondant aux noms de chromium.exe, wget.exe, arsiv.exe, verclsid.exe sur la machine attaquée. Un keylogger est également installé. (au minimum)

Selon le chercheur, qui donne les hash MD5 et SHA-1 du malware dans son billet explicatif, une machine infectée se reconnaît par le fait qu'y tourne un processus de nom de Chromium.exe.

Ce malware utilise en outre une nouvelle technique pour booster sa propagation : tagger dans un post une vingtaine de contacts d'une victime déjà infectée

Facebook, alerté sur ce problème, a répondu disposer de systèmes automatisés qui agissent pour stopper la propagation de malwares tels que celui-ci.

Citadel : les gestionnaires de mots de passe ne sont plus des bastions

Soumis par fredericmazue le

Les gestionnaires de mots de passe ne sont plus des bastions imprenables, un malware du nom de Citadel les menace :-)

Un gestionnaire de mots de passe est un utilitaire qui vous permet de ranger tous ces mots de passe que vous oubliez toujours en un seul endroit, protégé par un seul mot de passe que, lui, vous n'oubliez pas :-) Les gestionnaires de mots de passe évolués sont capables de vous connecter automatiquement à un site Internet par exemple.

D'après un rapport de Security Intelligence d'IBM, cette solution de sécurité que sont les gestionnaires de mot de passe n'en est plus vraiment une, car ils sont une cible trop tentante pour les cybercriminels. Un jackpot à décrocher :-)

Selon ce rapport, sévit un nouveau malware du nom de Citadel, dont le but est, spécifiquement, de s'attaquer aux gestionnaires de mots de passe. Ce trojan hautement furtif aurait déjà infecté des millions d'ordinateurs, selon Big Blue.

Très furtif, car il ne fait absolument rien tant que l'utilisateur d'une machine infectée ne le déclenche pas sans le savoir, en ouvrant son gestionnaire de mots de passe. Ce n'est qu'à ce moment que Citadel devient un keylogger  puis il se rendort. Cette furtivité fait que l'utilisateur a fort peu de chance de s'apercevoir qu'il est infecté.

D'après Big Blue, les gestionnaires de mots de passe visés par Citadel sont Personal.exe (neXus Personal Security Client), PWsafe.exe (Password Safe), and KeePass.exe (KeePass). Mais il n'y a aucune raison pour que cette liste soit limitative.

Regin : Un outil d’espionnage de pointe pour une surveillance furtive

Soumis par fredericmazue le
Image
Image
Image

Selon l'éditeur de solutions de sécurité Symantec, un malware complexe, connu sous le nom de Regin, a été utilisé dans le cadre de campagnes d’espionnage systématique envers des cibles internationales depuis au moins 2008. Trojan de type backdoor, Regin est un malware complexe dont la structure suppose des compétences techniques rarement vues. Avec un grand nombre de fonctionnalités qui s’adaptent selon la cible, il permet à ses commanditaires d’opérer une surveillance massive et a été utilisé dans des opérations contre des organisations gouvernementales, des opérateurs d’infrastructures, des entreprises, des scientifiques et des individus.

Toujours selon Symantect, il est probable que son développement ait pris plusieurs mois, voire plusieurs années, et ses auteurs ont tout fait pour assurer sa discrétion. Ses capacités ainsi que le niveau de ressources derrière Regin indiquent qu’il s’agit de l’un des principaux outils de cyber espionnage utilisé par un état.

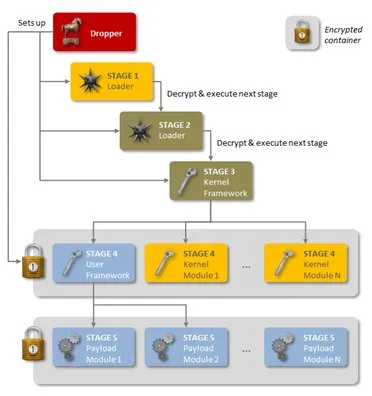
Comme décrit dans le livre blanc publié par Symantec, Backdoor.Regin est une menace en différentes phases, chacune d’entre elles étant dissimulée et chiffrée, à l’exception de la première. L’exécution de la première étape génère un effet domino de déchiffrement et de chargement de la phase suivante. Chaque étape individuelle fournit peu d’informations sur l’ensemble de la menace. Seule la réalisation de l’ensemble permet l’analyse et la compréhension de la menace.


Les cinq étapes de Regin

Regin utilise également une approche modulaire, lui permettant de charger des fonctionnalités adaptées selon la cible. Cette approche modulaire a déjà été vue dans des familles de malwares sophistiqués tels que Flamer et Weevil (TheMask), alors que l’architecture en plusieurs étapes est similaire à celle observé dans Duqu/Stuxnet.

Déroulé et profil des cibles

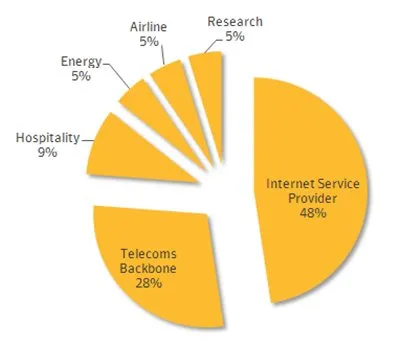
Les infections par Regin ont été observées dans différents types d’organisations entre 2008 et 2011, date à laquelle il a été brutalement retiré. Une nouvelle version du malware a refait surface à partir de 2013. Les cibles incluent des entreprises privées, des organisations gouvernementales et des instituts de recherche. Alors que près de la moitié des infections concerne des adresses appartenant à des fournisseurs de services Internet, les cibles de ces infections étaient les clients de ces sociétés plutôt que les sociétés elles-mêmes. De la même manière, les attaques contre des entreprises de télécommunications visaient l’accès aux appels passant par leurs infrastructures.


Les infections par Regin confirmées, par secteur d’activité

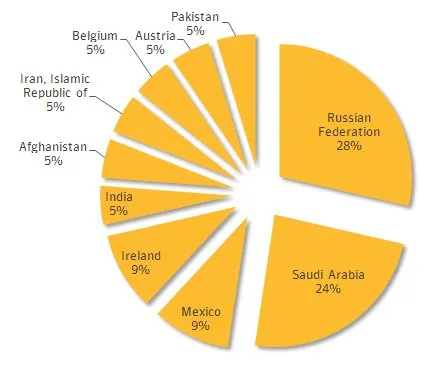
La géographie des infections est également diverse, et concerne principalement dix pays. 


Les infections par Regin confirmées, par pays

Vecteur d’infection et charges utilesLe vecteur d’infection varie selon les cibles et aucun vecteur reproductible n’a été identifié à l’heure où ce rapport a été rédigé. Symantec estime que certaines cibles ont été leurrées vers la visite de fausses versions de site Internet bien connus, et que la menace s’est installée via un navigateur web ou lors de l’exploit d’une application. Sur un ordinateur, les fichiers log montraient que Regin venait de Yahoo ! Instant Messenger via une faille non confirmée.

Regin utilise une approche modulaire, donnant ainsi une certaine flexibilité à ses commanditaires et opérateurs qui peuvent ainsi adapter ses fonctionnalités selon les cibles individuelles et les besoins. Certaines charges utiles sont particulièrement avancées et laissent supposer un haut degré d’expertise dans des secteurs bien précis: une preuve supplémentaire du niveau de ressources dont ont bénéficié les auteurs de Regin.

Regin comporte des douzaines de charges utiles. Ses capacités de base incluent plusieurs fonctionnalités de Remote Access Trojan (RAT), telles que la capture d’écrans, la prise de contrôle de la souris, le vol de mots de passe, la surveillance du trafic réseau et  la restauration de fichiers supprimés.Des modules de charge utile plus spécifiques et avancés ont également été découverts, tels que le monitoring de trafic de serveur web Microsoft IIS et l’aspiration du trafic des contrôleurs des stations de téléphonie mobile.Furtivité

Les développeurs de Regin ont fourni des efforts considérables pour le rendre indétectable. Son caractère discret semble indiquer une utilisation lors de campagnes d’espionnage qui ont duré plusieurs années. Même lorsque sa présence est détectée, il est très difficile de déterminer précisément ses actions. Symantec n’a été en mesure d’analyser les charges utiles qu’après déchiffrement des échantillons de fichiers.

Regin présente plusieurs fonctionnalités de furtivité, notamment des capacités anti-forensics, un système de fichiers virtuel chiffré unique, un chiffrement alternatif sous la forme d’une variante de RC5, qui n’est pas communément utilisé. Regin utilise de multiples moyens sophistiqués pour communiquer avec l’attaquant, notamment via ICMP/ping qui intègre des commandes dans les cookies http, via des protocoles TCP et UDP sur mesure.

Conclusions

Regin est une menace hautement complexe qui a été utilisée dans la collecte systématique de données ou lors de campagnes de renseignements. Le développement et l’opération de ce malware ont certainement demandé des investissements financiers et en temps importants, laissant supposer qu’un état en est le commanditaire. Sa conception en fait un outil hautement adapté pour des opérations de surveillance persistantes et à long terme contre ses cibles.

La découverte de Regin met en lumière l’importance des investissements pour le développement d’outils informatiques à des fins de renseignement. Symantec estime que de nombreuses composantes de Regin restent à découvrir et que des fonctionnalités et des versions supplémentaires existent. Symantec continue son travail d’analyse et publiera les mises à jour de ses recherches. 
WireLurker un malware nouvelle génération qui infecte iOS

Soumis par fredericmazue le

Il fut un temps où les partisans des produits de la firme à la pomme affirmaient fièrement être à l'abri des virus, ce que à quoi les windowsiens généreusement infectés rétorquaient volontiers que cela ne tenait qu'au fait que les parts de marché d'Apple étaient trop petites pour que les créateurs de malware ne s'y intéressent.   

Seulement voilà, les temps changent et les parts de marchés des OS Apple, OS X et iOS, sont devenus plus importantes. La motivation des créateurs de malwares a donc augmenté en conséquence.

C'est ainsi que PaloAlto Networks indique avoir découvert un malware de nouvelle génération qui sévit sur les produits Apple. Ce malware se répand depuis des Mac OS X infectés sur des appareils iOS connectés en USB. D'ou le surnom attribué à ce malware par PaloAlto Networks : WireLurker.

WireLurker est un malware à structure complexe, qui utilise l'arsenal de techniques classiques : composant multiples, fichiers cachés, code obfusqué, cryptage customisé, etc.

Quelle est la finalité de ce malware ? Pour l'instant rien n'est clair à ce niveau. Il semble qu'il n'est conçu que pour se répondre sur des terminaux iOS jailbreakés ou non, et ce faisant, il télécharge des applications tierces et crée lui-même des applications malicieuses.

Pour PaloAlto Networks, il ne fait aucun doute que le vol de données, au minimum, fait partie de la mission de la bestiole.

Bestiole qui ne sévirait qu'en Chine pour l'instant. Elle a été vue sur un App Store indépendant, le Maiyadi App Store, où elle infecte 467 applications OS X qui auraient déjà été téléchargées 356 104 fois, ce qui représente déjà une belle infection.

60 % des attaques sur Android ciblent les comptes bancaires

Soumis par fredericmazue le

Selon l'enquête « Mobile CyberThreats » réalisée par Kaspersky Lab et INTERPOL entre août 2013 et juillet 2014, 60% des attaques ciblant les terminaux Android ont pour but de dérober l’argent des utilisateurs. Si les cybercriminels visent principalement des utilisateurs en Russie, l’Ukraine, l’Espagne, le Royaume-Uni, le Vietnam, la Malaisie, l’Allemagne, l’Inde et la France ont également subi des attaques.

Plus de 588 000 utilisateurs Android à travers le monde ont été confrontés à des malwares financiers – Trojans SMS ou bancaires – au cours de la période étudiée, soit six fois plus que durant la période équivalente, 12 mois auparavant.

Globalement, 57,08 % de l’ensemble des incidents signalés concernaient des attaques utilisant des malwares de la famille Trojan-SMS. Ces programmes malveillants sont conçus pour envoyer des messages à des numéros surtaxés à l’insu du propriétaire de l’appareil. La Russie a été la cible du plus grand nombre d’attaques Trojan-SMS, ce pays représentant 64,42 % des cas détectés par les produits de Kaspersky Lab. Environ un quart des attaques Trojan-SMS ont été détectées dans les pays suivants :

  • Kazakhstan (5,71 %)
  • Ukraine (3,32 %)
  • Espagne (3,19 %)
  • Royaume-Uni (3,02 %)
  • Vietnam (2,41 %)
  • Malaisie (2,3 %)
  • Allemagne (2 %)
  • Inde (1,55 %)
  • France (1,32 %)

Par ailleurs, 1,98 % des attaques employaient un malware de type Trojan-Banker qui, combiné à un Trojan-SMS, peut voler les données de carte bancaire ainsi que les noms et mots de passe des utilisateurs de services de banque en ligne. La Russie vient également en tête de liste des cibles avec 90,58 % des attaques Trojan-Banker détectées. Les neuf pays suivants (Kazakhstan, Ukraine, Bélarus, Etats-Unis, Lituanie, Azerbaïdjan, Bulgarie, Allemagne, Ouzbékistan) n’ont tous subi qu’un nombre relativement faible d’attaques.

« Une infection réussie par un Trojan-Banker peut permettre à un cybercriminel d’accéder à tous les comptes bancaires de sa victime, alors qu’un Trojan-SMS doit contaminer des dizaines voire des centaines d’appareils pour dégager un bénéfice lucratif. En outre, tous les utilisateurs ne se servent pas aujourd’hui d’applications mobiles de banque en ligne. C’est ce qui explique l’existence d’une telle différence entre le nombre d’attaques Trojan-SMS et Trojan-Banker enregistrées par nos produits. » souligne Roman Unuchek, senior virus analyst chez Kaspersky Lab.

Un botnet du type Zbot envoie de faux mails de Darty

Soumis par fredericmazue le
Image
Image
Image
Image

L'éditeur de solutions de sécurité BitDefender a publié une alerte indiquant qu'en ce moment des cybercriminels envoient en masse de faux mails de confirmation de commande des magasins Darty.

Ces mails sont dangereux car, étant écrits dans un bon français, il peuvent facilement tromper. Ils annoncent la livraison d'un téléviseur déjà payé et demandent simplement au destinataire du mail d'ouvrir la facture jointe.

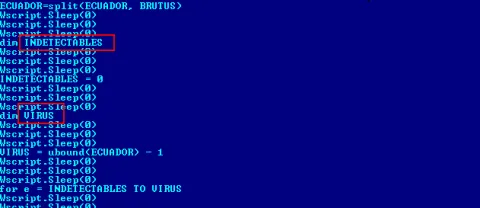
Celle-ci est un faux fichier PDF, mais un vrai programme Visual Basic malveillant. Le code est obfusqué sur plusieurs niveaux et il contient des nom de variables rigolos. Il finit par installer un botnet de type Zbot sur la machine attaquée. Le malware a pour vocation, outre l'intégration à un botnet, des subtiliser des données comme les mots de passe, les identifiants bancaires, etc.