malware

Le botnet QBot infecterait 500 000 PC

Soumis par fredericmazue le

Selon un bulletin publié par la société de sécurité Proofpoint 500 000 PC seraient infectés par le botnet Qbot, encore connu sous le nom de Qakbot.

Ce sont des cybercriminels russes qui ont constitué ce botnet. Pour cela ils exploiteraient une faille de Windows XP non corrigée, faille qui serait également présente dans Windows Vista et dans Windows 7. Sur les 500 000 machines infectées, 52% tourneraient avec Windows XP.

Les machines infectées seraient pour l'essentiel situées aux Etats-Unis, pays auquel les cybercriminels s'intéressent particulièrement.  Les malwares déposés sur les machines ont pour tâche de snifer des transaction bancaires et de voler des identifiants de connexion à des sites bancaires.

Le vecteur d'attaque utilisé par Qbot serait WordPress et les sites sous WordPress. Selon Proofpoint, les cybercriminels auraient acheté des listes de login administrateurs, grâce auquel, réussissant à se connecter au backoffice des WordPress concernés, ils y ont uploadé des malwares, qui ensuite infectent les visiteurs des sites. Le malware se propageraient aussi en s'aidant des newsletters émises par certains de ces sites.

Un smartphone Android qui embarque un malware d'usine

Soumis par fredericmazue le
Image

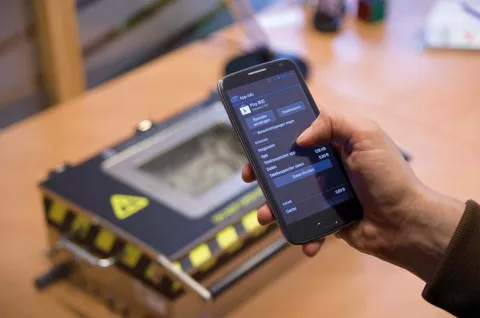
L'éditeur de solutions de sécurité G Data affirme avoir découvert un malware installé en usine dans un smartphone Android fabriqué par la société chinoise Star. Le modèle concerné est le N9500. Un smartphone 4 coeurs vendu en ligne à des prix attractifs oscillant entre 130 et 165 euros.

Le malware est le cheval de Troie Android.Trojan.Uupay.D. Il se cache derrière une fausse application Play Store. L'utilisateur ne voit que l'icône Play Store de ce malware, l'ensemble de son fonctionnement étant évidemment silencieux.

Le malware est particulièrement malfaisant selon G Data : "Les possibilités qu’offre ce programme d’espionnage sont presque illimitées. Les cybercriminels peuvent tout simplement prendre le contrôle du smartphone qui ajoute : " Difficile de savoir qui réceptionne les données et les utilise".

Sauf à être capable de changer la ROM du smartphone, ce malware ne peut pas être désinstallé, puisqu'il est intégré au firmware. En outre il s'opposerait aux mises à jour de l'OS qui risqueraient de l'écraser.

Un malware Android sévit sur Facebook

Soumis par fredericmazue le
Image
Image

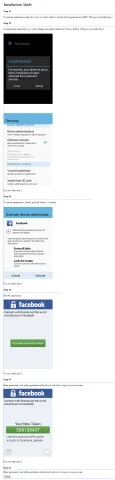
La société de sécurité ESET avertit les utilisateurs de smartphones Android qu'un malware sévit en ce moment sur Facebook, sous la forme d'une fausse application de sécurité.

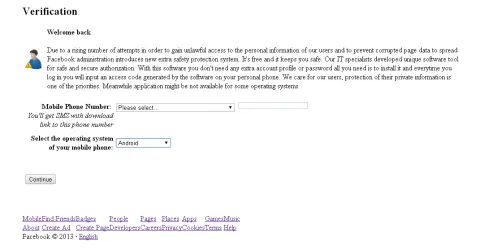
Ce malware se nomme iBanking et se présente comme une application sécurisant les paiements en ligne. Il fait bien évidemment l'inverse : vol de données, de mots de passe, et d'informations bancaires.

iBanking sévit en plusieurs étapes. Tout d'abord, lorsque la victime se connecte sur Facebook, le malware essaie d'injecter un faux contenu dans la page Web au moyen de JavaScript.

Si l'injection réussit et que le numéro de téléphone est communiqué, la victime est ensuite guidée dans l'installation d'une application qui demandera des droits élevés pour être en mesure de dérober des informations sensibles. Parmi celles-ci, notamment, des codes mTAN reçus par SMS afin de réaliser des transactions.

Frédéric Mazué

De fausses croyances autour de la sécurité informatique persistent en France, selon Avira

Soumis par fredericmazue le

AVIRA s’est prêtée à une analyse des mythes sur la sécurité les plus présents parmi les utilisateurs français au travers d’une étude interne via son réseau de ventes.  

D'après les résultats de cette analyse, malgré le développement rapide de l’industrie technologique et la haute pénétration des dispositifs fixes et mobiles dans notre pays, certaines idées concernant la sécurité sont ancrées dans les pensées des utilisateurs finaux. Ce sont ces mêmes croyances qui mettent en danger quotidiennement la sécurité des dispositifs et les données personnelles des internautes en pensant qu’ils sont protégés de tout type d’attaque.

Les 5 mythes les plus récurrents en France selon Avira :

Mythe #1 – J’ai un antivirus installé donc mon ordinateur ne peut pas être infecté

Malgré le fait que la possibilité d’être vérolé en ayant un antivirus est très basse, les créateurs de logiciels malveillants sont de plus en plus experts et la bataille entre ces derniers et les fabricants de produits de sécurité est constante.  

Il se peut, par exemple, que l’antivirus actualise la détection du virus après que l’ordinateur ait été infecté.

Mythe #2 – J’ai un Mac, je ne peux pas être infecté

Malheureusement, ce mythe est très loin de la réalité. La hausse progressive d’utilisateurs de produits Apple a fait de ces dispositifs une cible attrayante pour les pirates informatiques. Il est de plus en plus courant de voir des chevaux de Troie attaquant le système et parfois même, trouver des logiciels malveillants dans l’App Store.

Mythe #3 – Je ne consulte pas de sites dangereux, donc je ne cours aucun risque

Même les sites internet les plus réputés peuvent être piratés et peuvent infecter les internautes au travers de systèmes drive-by-download qui permettent d’infecter massivement de manière automatisée en entrant simplement dans un site internet et profiter de ses failles.

Mythe #4 – Je ne suis personne d’important, qui voudrait mes données ?

N’importe qui peut être victime d’un pirate informatique sous la forme la plus inattendue qu’il soit. Comprendre que vous puissiez être victime de cyber incidents est un pas important vers la prise de décisions de protection de vos dispositifs et données personnelles.

Mythe #5 – Je ne vois rien de bizarre dans mon dispositif, donc il n’y pas de virus.

Même le programme ou la fonctionnalité la plus minimaliste peut être vulnérable et avoir des failles de sécurité cachées et invisibles à première vue.
Threatdata : un antivirus signé Facebook

Soumis par fredericmazue le

Garder Internet libre de menaces est un énorme défi qui n'a jamais été plus important nous dit Facebook dans un billet qui annonce ThreatData, un système de chasse aux malwares en ligne.

ThreatData est un framework qui tente de résoudre le problème du large éventail de menaces existantes et des énormes différences qui existent entre elles.

D'après Facebook, ThreahtData est capable de stocker n'importe quelle menace venant dans un format arbirtraire, et de rendre les informations accessibles aussi bien pour la protection en temps réel que pour l'analyse à long terme. ThreatData utilise en outre un système de géolocalisaton des IP pour matérialiser la provenance des menaces.

Les données sont stockées dans un format unifié baptisé ThreatDatum, et stockées grâce aux deux technologies cloud du réseau social : Hive et Scuba.

Pour Mark Hammel, ThreatData est un super anti-virus, bien supérieur (forcément... :-) aux anti-virus que l'on trouve sur les postes individuels. "Nous avons et capable de détecter des adwares et des malwares sur les ordinateurs de personnes venus nous rendre visite, alors que leur anti-virus n'ne avaient pas été capables." souligne-t-il.

900 services clandestins actifs sur TOR

Soumis par fredericmazue le

Ces derniers mois, les experts de Kaspersky Lab ont étroitement surveillé les ressources baptisées « Darknet », au premier rang desquelles le réseau TOR dont les activités cybercriminelles sont en plein essor. Bien que l'infrastructure TOR et les ressources cybercriminelles ne présentent pas la même dimension que l'Internet classique,  900 services clandestins en ligne ont été repérés à l'heure actuelle.

Les cybercriminels commencent à se servir activement de TOR pour héberger des infrastructures malveillantes. Les experts de Kaspersky Lab ont découvert le malware Zeus doté de capacités TOR, puis ils ont détecté ChewBacca et, enfin, analysé le premier cheval de Troie TOR pour Android. Un rapide examen du réseau TOR révèle un grand nombre de ressources malveillantes (serveurs de commande, panneaux d'administration, etc.).

« L'hébergement des serveurs de commande dans TOR les rend plus difficiles à identifier, à mettre sur liste noire ou à éliminer. Bien que la création d'un module de communication TOR au sein d'un programme malveillant implique un surcroît de travail pour ses auteurs, nous nous attendons à une recrudescence de nouveaux malwares sur TOR, ainsi qu'à la prise en charge croissante par TOR de malwares existants », commente Sergey Lozhkin, chercheur senior en sécurité dans l'équipe internationale de chercheurs et d'analystes (GReAT) de Kaspersky Lab.

Plus  d'informations à securelist.com.

300 000 routeurs infectés par un malware

Soumis par fredericmazue le

Mauvaise période pour les routeurs. Début février, des chercheurs de l'Internet Storm Center du SANS Institute ont découvert l'existence d'un ver qui infecte certains routeurs Syslink. Cette semaine, ce sont des experts en sécurité de Cymru qui ont mis au jour une attaque qui visent des routeurs destinés aux petites entreprises et aux particuliers, de marques TP-LINK, D-Link, Micronet ou encore Tenda.

Les experts de Cymru estiment que 300 000 routeurs de par le monde ont été touchés par cette attaque. Plus de la moitié des machines infectées se situeraient au Vietnam, puis en Inde,  en Italie ou encore en Thaïlande principalement. La France n'est pas citée parmi les payé touchés.

Les routeurs sont infectés via différentes failles parfois connues mais non corrigées. Les malwares provoquent une corruption DNS du routeur, ce qui permet ensuite des attaques de type "Man in the middle". Une attaque qui se situe entre le moment où la personne essaie de se connecter à un site via son routeur et le moment où elle atteint ce site.

La corruption DNS permet de rediriger l'internaute vers des sites contrefaits qui peuvent soutirer des informations sensibles à leurs visiteurs, ou des sites contenants des pages malveillantes capables d'injecter cette fois des malwares sur les machines des visiteurs.

Comme le souligne tous les experts en sécurité, les routeurs et autres appareils domestiques "qui s'installent en quelques secondes" vont devenir de plus en plus les vecteurs d'attaques. En effet, leurs utilisateurs ne sont en général pas sensibilisés à la sécurité et les mots de passe qu'ils choisissent sont très faibles quand le mot de passe par défaut n'est pas conservé. D'autre part, les fabricants de ces appareils ne corrigent pas toujours très régulièrement leur firmware.

Les chercheurs de Cymru ont publié un rapport très complet accessible à cette adresse.

Uroburos, un rootkit d'origine russe

Soumis par fredericmazue le
Image
Image

Les experts G Data ont découvert un code malveillant dont le design et le niveau de complexité laissent à penser, selon  qu’il est probablement l’œuvre de services secrets. Son but est de dérober des informations confidentielles de grands réseaux. Le rootkit appelé Uroburos travaille en autonomie dans les réseaux infectés. Selon G Data un tel programme n’est réalisable qu’avec un important investissement humain. Plusieurs détails techniques, tels que le nom des fichiers, le cryptage, ou encore le comportement du programme, montrent qu’Uroburos provient d’une source russe, la même que celle ayant mené une cyberattaque contre les USA en 2008 avec le programme « Agent.BTZ ».  

Decription d'Uroburos
Uroburos est un rootkit qui comporte deux fichiers, un pilote et un fichier système crypté. Avec l’aide de ce programme malveillant, le cybercriminel prend le contrôle du PC infecté. Il exécute alors n’importe quel programme et dissimule son activité. Uroburos est en outre capable de voler des données et d’interrompre le trafic de données sur le réseau. Grâce à sa structure modulaire, le cybercriminel peut développer le programme pour d’autres utilités. G Data classe ce rootkit dans un haut niveau de dangerosité compte tenu de sa flexibilité et de sa modularité.

Une complexité technique œuvre des services secrets
La complexité et le design d’Uroburos induisent un développement sophistiqué et coûteux. Selon G Data, ses auteurs ne sont pas des cybercriminels, mais plus probablement des services secrets.
Uroburos est dimensionné pour les grands réseaux tels que les administrations et les grandes entreprises. Le programme malveillant se diffuse de façon autonome et travaille en mode point à point. Les ordinateurs infectés communiquent ensemble via un réseau fermé. Le code n’a ainsi besoin que d’un seul ordinateur connecté à Internet pour se répandre dans le réseau. Les documents et autres données présents sur les ordinateurs infectés sont transmis sur des serveurs distants. Uroburos infecte les systèmes Microsoft 32 bits et 64 bits.

Russie vs États unis ?
Des détails techniques (le nom des fichiers, le cryptage, le comportement du programme) indiquent que les attaquants ayant ciblé les États-Unis en 2008 avec le programme malveillant « Agent.BTZ » ne sont pas étrangers à cette nouvelle attaque. En effet, Uroburos vérifie si l’Agent.BTZ est déjà installé sur le système, et dans ce cas ne s’active pas. Autre indice : les développeurs des deux programmes malveillants utilisent la langue russe. Le fonctionnement d’Uroburos montre enfin que le particulier n’est pas la cible de l’attaque. Les efforts investis impliquent des cibles telles que les multinationales, les administrations étatiques, les services de renseignements, ou d’autres grandes organisations.

Un code actif depuis plus de trois ans
Le rootkit Uroburos est un programme malveillant très avancé et ancien. Le plus ancien pilote détecté par l’analyse a été compilé en 2011.

Un vecteur d’infection qui reste à définir
À l’heure actuelle, les moyens utilisés par les attaquants pour infecter leurs cibles avec Uroburos ne sont pas définis. De nombreuses méthodes restent possibles, telles que l’hameçonnage, l’infection dite « Drive-by-download » ou encore l’attaque par ingénierie sociale.

Que signifie Uroburos?
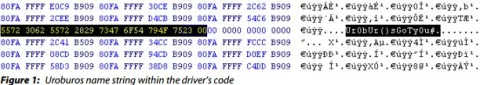
Le programme malveillant a été baptisé « Uroburos » par G Data car ce nom est inscrit à plusieurs endroits dans les fichiers de pilote du code malveillant - Urobur()sGotyOu#. Dans la mythologie grecque, Uroburos est le symbole d’un serpent ou un dragon qui se mord la queue.

L’analyse complète d’Uroburos, très intéressante, est disponible en téléchargement à cette adresse : https://www.gdata.de/rdk/dl-en-rp-Uroburos

Un Fixit pour une faille 0-day dans Internet Explorer 9 et 10

Soumis par fredericmazue le

La semaine dernière nous vous rapportions  qu'une faille 0-day dans Internet Explorer 9 et 10 avait permis à des pirates de s'en prendre massivement à des ordinateurs du GIFAS, le Groupement des Industries Françaises Aéronautiques et Spatiales.

La faille, qui se situe dans le moteur de rendu MSHTML, a été reconnue par Microsoft qui a recommandé à ses utilisateurs de passer à Internet Explorer 11. Un correctif devrait venir rapidement par la voie habituelle, à savoir le canal Windows Update.

En attendant Microsoft propose un Fixit qui permettra de protéger vos machines. Un exploit de cette vulnérabilité permet de prendre le contrôle à distance de l'ordinateur attaqué.

1,2 million de nouvelles nuisances sous Android en 2013

Soumis par fredericmazue le
Image
Image

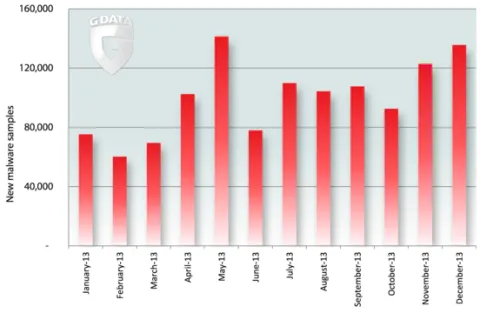
Plus de 877 millions de smartphones et de tablettes Android ont été vendus l’année passée selon Gartner. Le nombre de programmes malveillants ciblant ces appareils a lui aussi progressé. Le G Data Mobile MalwareReport fait état de 1,2 million de codes nuisibles pour l’année 2013. Les programmes indésirables qui affichent des publicités ou espionnent l’utilisateur sont en fortes croissances. À l’inverse, les arnaques aux SMS surtaxés tendent à diminuer compte tenu des nouveaux mécanismes de sécurité intégrés dans les nouvelles versions Android.

« En 2013, nous connaissons un nouveau record avec 1,2 million de programmes malveillants sur Android. L’industrie du cybercrime excelle dans le vol de données personnelles, très lucratives sur certains marchés. » explique Eddy Willems, G Data Security Evangelist. « 2014 sera pour les criminels une année placée sous le signe du vol de données, car les attaques aux SMS surtaxés ne sont plus rentables grâce aux mécanismes de sécurité intégrés dans Android 4.2. Ainsi, les attaques vers des plateformes ou des monnaies digitales telles que le Bitcoin seront beaucoup plus intéressantes pour les cybercriminels pour tout ce qui est mobile. »

672.940 nouvelles applications malveillantes pour Android au second semestre 2013

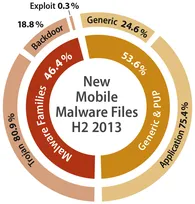
En comparaison avec le premier semestre 2013, le nombre de nuisances sur Android a augmenté de 30% au second semestre.  Par rapport à l’année 2012, les criminels ont produit 460 % d’applications malveillantes supplémentaires atteignant le nombre de 1 199 758.

Les chevaux de Troyes dominent
Huit applications malveillantes sur dix sont des chevaux de Troyes. Les cybercriminels les conçoivent dans le but de voler des données personnelles et les revendre sur le blackmarket.

Les PUP (Logiciels potentiellement indésirables) sont également problématiques.  Détectés par la reconnaissance générique, ils constituent plus de la moitié des applications malveillantes du deuxième semestre 2013.  Parmi eux, on compte des applications qui ne sont pas à proprement parler malicieuses : elles se manifestent par des pages publicitaires ou espionnent les habitudes de navigation de l’utilisateur.

Prévisions pour 2014
Les SMS frauduleux se raréfient : les attaques utilisant les SMS surtaxés vont perdre de l’importance. La version Android 4.2 intégrant un mécanisme de sécurité plus efficace, les cybercriminels devraient se concentrer sur d’autres techniques d’attaque.
Monnaie virtuelle en ligne de mire : des codes nuisibles sous Android, spécialement conçus pour voler les données Bitcoin, ou autres, contenues sur les smartphones et tablettes, devraient apparaître.
Les plateformes pour cible : les appareils mobiles jouent un rôle croissant dans l’authentification des paiements en ligne. Des attaques ciblant ces systèmes sont à prévoir.

Le G Data Mobile MalwareReport complet est consultable en ligne : https://www.gdata.fr/uploads/media/GData_MobileMWR_H2_2013_EN.pdf