malware

The Mask : le virus d'état le plus sophistiqué à ce jour
Soumis par fredericmazue le
Image

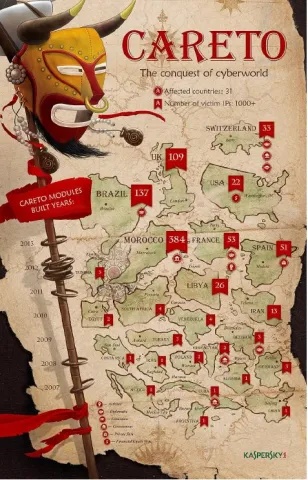
L’équipe de recherche en sécurité de Kaspersky Lab annonce  la découverte de « The Mask » (alias « Careto »), une menace avancée, en langue espagnole, incluse dans des opérations  de cyber-espionnage actives depuis au moins 2007. La particularité de « The Mask » réside dans la complexité des outils employés par les auteurs des attaques. Il s’agit de malwaresextrêmement élaborés, notamment unrootkit, un bootkit, des versions Mac OS X et Linux, voire des versions pour Android et iOS (iPad/iPhone).

Les principales cibles sont des administrations, des représentations diplomatiques et des  ambassades, des compagnies pétrolières, gazières et énergétiques, des laboratoires de recherche et des activistes. Les victimes de ces attaques ciblées se répartissent dans 31 pays à travers le monde, allant du Moyen-Orient à l’Europe, de l’Afrique au continent américain.

Les auteurs des attaques ont essentiellement pour objectif de collecter des données sensibles auprès des systèmes infectés : documents de travail mais aussi diverses clés de cryptage, configurations VPN, clés SSH (permettant d’identifier un utilisateur sur un serveur SSH) et fichiers RDP (utilisés par le logiciel Remote Desktop Client pour ouvrir automatiquement une connexion avec un ordinateur réservé).

« Plusieurs raisons nous amènent à penser que cette campagne pourrait être commanditée par certains Etats. Avant tout, nous avons observé un très haut degré de professionnalisme dans les procédures opérationnelles du groupe qui se cache derrière cette attaque, depuis la gestion des infrastructures, la clôture de l’opération, la dissimulation au moyen de règles d’accès et l’effacement du contenu des fichiers journaux au lieu de leur suppression. Tout cela contribue à rendre cette menace persistante avancée (APT) encore plus complexe que Duqu et à en faire l’une des menaces les plus évoluées du moment », commente Costin Raiu, directeur de l’équipe internationale de chercheurs et d’analystes (GReAT) de Kaspersky Lab. « Un tel niveau de sécurité opérationnelle n’est pas courant chez les groupes de cybercriminels. »

Kaspersky pense que The Mask contient un exploit qui aurait pu être fourni par la société française Vupen. Un exploit démontré à la session pwn2own de 2012, mais que la société n'a pas accepté de divulguer, indiquant son intention de le vendre à ses clients, des agences de renseignement à priori. Ce qui renforce l'hypothèse du virus d'état

"The Mask" met en place 3 backoors séparées, sur les machines infestées. L'une d'elles est un malware extrêmement sophistiqué, tout en étant un rootkit et un bootkit pour les OS Windows et Mac OS X en version 32 bits et 64 bits, explique le rapport technique de Kaspesky mis en ligne sur Secure List et dans lequel vous trouverez  des précision techniques très intéressantes sur le fonctionnement de 'The Mask'.

Un premier botnet d'objets connectés découvert. Ca devient chaud pour les frigos

Soumis par fredericmazue le

Les objets connectés se répandent de plus en plus et, très vraisemblablement, cette tendance ira en s'amplifiant. Une tendance qui n'ira probablement pas sans impliquer de gros problèmes de sécurité.

Ainsi la société de sécurité ProofPoint affirme avoir découvert l'existence d'un premier botnet constitué d'objets connectés. Un botnet de 100 000 machines dont plus d'un quart sont des routeurs individuels, des smartphones, des téléviseurs. Présence insolite au milieu de tout ça pour l'instant, mais cela se généralisera peut-être, un des appareils est un ... réfrigérateur :-)

Ce botnet a été utilisé pour expédier 750 000 mails malveillants, de manière très distribuée, avec moins de 10 mails expédiés par chaque appareil de façon à rendre impossible un blocage à partir d'informations de localisation. ProofPoint souligne que les objets connectés sont un très gros problème de sécurité potentiel. Utilisés par le très grand public, leurs propriétaires, peu sensibilisés, gardent en général la paire utilisateur/mot de passe par défaut dans bien des cas.  Ces appareils sont peu protégés et l'utilisateur n'a même pas de moyen d'être informé d'une infection par un malware, les antivirus n'existant pas pour le moment.

De mauvais liens peuvent pénaliser un site pendant plusieurs semaines

Soumis par fredericmazue le
Web

Lu sur www.abondance.com, les mésaventures d'un webmaster qui voit le référencement de son site pénalisé par la présence de mauvais liens aux yeux de Google.

Que l'équipe anti spam de Google pénalise la présence mauvais liens, par exemple des liens qui conduisent vers une page malicieuse, semble tout à fait normal. Ce qui semble moins normal, en revanche, est que cette sanction puisse durer "plusieurs semaines".

Car telle est la réponse qui a été faite à ce webmaster qui avait nettoyé son site et en avait demandé la reconsidération par le moteur de recherche.

Supprimer les liens prend du temps. En raison du grand volume de requêtes que nous recevons, et pour vous donner une plus grande chance à votre prochaine demande d'être couronnée de succès, nous ne traiterons pas de nouvelles requêtes relatives à votre site avant quelques semaines à partir d'aujourd'hui. Nous vous recommandons de prendre tout le temps nécessaire à la suppression des mauvais liens, pour remplir ensuite une nouvelle demande en reconsidération.

Quelques semaines... Webmasters, veillez plus que jamais à modérer rigoureusement votre contenu...

Un botnet DDoS cible les serveurs Windows et Linux

Soumis par fredericmazue le

Le CERT de Pologne vient du publier un billet technique relatant la découverte d'un nouveau botnet qui infecte les serveurs Windows et Linux. L'installation sur les serveurs Linux se fait par attaque au dictionnaire sur le démon SSH. Ce qui soit dit en passant met en évidence une nouvelle fois la nécessité de protéger ce service par des mots de passe très fort, ou mieux, de ne carrément pas permettre la connexion par mot de passe, au profit d'une connexion par clés RSA asymétriques. Quand une attaque réussit, un malware est uploadé et tourne en mode démon, en attente des commandes émanant du maître du botnet.

Le billet du CERT ne détaille pas le processus d'infection des serveurs Windows, mais au final, le résultat est le même : un malware est uploadé et un service Windows tourne en attente de commandes.

Selon le CERT, ce botnet n'a pour vocation que de lancer des attaques en déni de service distribuées, ou DDoS.

Qadars : un cheval de Troie bancaire

Soumis par fredericmazue le

Le laboratoire de recherche d'ESET implanté à Montréal a détecté un logiciel malveillant sous forme d'un cheval de Troie bancaire très actif, baptisé Qadars. Ce code malveillant cible principalement les utilisateurs de différents pays dont la France, les Pays-Bas, l'Italie, le Canada, l'Inde et l'Australie. Qadars utilise une grande variété de "WebInjects", c'est à dire d'injection de contenu HTML et/ou JavaScript dans une page.

Certaines injections intègrent des composants destinées aux mobiles sous Android qui sont capables de contourner les systèmes d'authentification à deux facteurs de la banque en ligne afin d'avoir accès au compte bancaire de l'utilisateur. Le cheval de Troie identifie les utilisateurs dans des régions spécifiques et utilise des fichiers de configuration d'injections web adaptés aux banques les plus couramment utilisés par les victimes, ce qui le rend beaucoup plus efficace. « Le malware a été observé par ESET lors des six derniers mois et nous pouvons confirmer qu'il est constamment mis à jour », indique Jean-Ian Boutin, chercheur chez ESET Canada.

Détecté comme Win32/Qadars, le malware utilise un schéma « Man-in-the-Browser » pour effectuer la fraude financière. Le virus s'injecte dans les processus du navigateur (Firefox ou Internet Explorer) et est capable d'insérer du contenu dans les pages consultées par l'utilisateur. Certaines des injections sont très sophistiquées et peuvent effectuer des opérations automatiquement et contourner les systèmes d'authentification à deux facteurs mis en œuvre par les banques.

« Le contenu peut revêtir plusieurs formes, mais il possède généralement une aptitude à récolter des informations d'identification de l'utilisateur ou à manipuler le code JavaScript afin de tenter des  transferts d'argent automatiques,  sans que l'utilisateur s'en aperçoive et sans son consentement », explique Jean- Ian Boutin. « Les fichiers de configuration des "WebInjects"  du malware Qadars changent fréquemment et ciblent des organismes spécifiques. Pour maximiser leur succès, les auteurs de ces logiciels malveillants essaient d'infecter les utilisateurs dans des régions spécifiques du monde » , ajoute Jean- Ian Boutin.

ESET a commencé à détecter ce malware mi mai 2013 et a constaté que les premières vagues d'infection se sont produites fin juin. Des vagues qui n'auraient été que des phases de test car elles sont été suivies de quelques semaines de quasi inactivité, comme si les auteurs de malware le mettaient au point.

Qadars serait entré en production, si l'on peut dire, en novembre dernier, et il est en constate évolution. Son premier numéro de version, incorporé dans on exécutable était 1.0.0.0.Il est désormais 1.0.2.7, toujours selon ESET.

Plus d'informations : www.livesecurity.com

Microsoft, Europol et le FBI mettent à mal le botnet ZeroAccess

Soumis par fredericmazue le

L'unité de lutte contre la cybercriminalité de Microsoft (Microsoft Digital Crimes Unit) a, en coopération avec l’European Cybercrime Centre d’Europol, avec le FBI et des entreprises comme A10 Networks, porté un dur très coup au botnet ZeroAccess.

Ce botnet s'en prend aux moteurs de recherche majeurs : Google, Bing et Yahoo! Il remplace, sur les ordinateurs infectés des internautes, les liens des résultats des recherches et les liens des publicités par des liens frauduleux. Les préjudices ainsi générés par fraude au clic sont évalués à 2,7 millions de dollars par mois. Il est estimé que ZeroAccess a infecté 2 millions d'ordinateurs dans le monde, localisés principalement en Amérique du Nord et en Europe Occidentale.

ZeroAccess est un coriace, ainsi que l'explique Richard Domingues Boscovich , avocat général adjoint de la Microsoft Digital Crimes Unit de Microsoft : "En raison de son architecture, ZeroAccess est l’un des botnets les plus robustes en fonctionnement aujourd’hui. Il a été construit pour résister aux tentatives de mise hors service, en s’appuyant sur une infrastructure peer-to-peer qui permet aux cybercriminels de contrôler à distance le botnet depuis des dizaines de milliers d’ordinateurs différents."

D'ailleurs Microsoft estime que probablement ZeroAccess n'est pas totalement éliminé. Cependant un coup très dur lui a été porté, ce qui va perturber gravement l'activité des cybercriminels et obliger ceux-ci à reconstruire leur infrastructure.

2 millions de mots de passe dans le serveur d'un botnet Pony

Soumis par fredericmazue le

La société spécialisée en sécurité Trustware Spiderlabs explique dans un billet de blog avoir réussi à pénétrer dans le serveur de contrôle d'un botnet de type Pony.

Dans ce serveur, les spécialistes en sécurité ont trouvé environ deux millions d'identifiants, pour l'essentiels des identifiants sur des réseaux sociaux ou autres géants de l'Internet : Facebook, Twitter, Google, Yahoo!

Cette découverte n'implique pas que la sécurité des services mentionnés est en cause. Les paires nom d'utilisateur/ mot de passe ont été dérobés par des keylogger ou autre malware infectant les machines des victimes.

Pour l'occasion Trustware SpiderLabs fait remarquer que la force des mots de passe reste un problème. Le mot de passe vedette étant toujours le fameux 123456.

Mais 00000000 comme code de sécurité pour les missiles nucléaires américains, était-ce mieux ?

Un ver pourrait se propager dans les systèmes embarqués Linux

Soumis par fredericmazue le

Dans un communiqué, l'éditeur de solutions de sécurité Symantec indique avoir découvert un ver susceptible de se propager dans "l'Internet des objets", selon les termes de l'éditeur.

Ce ver exploite une vieille vulnérabilité php-cgi qui doit normalement être corrigée depuis longtemps. La bestiole génère des adresses IP au hasard, puis envoie des paires nom d'utilisateur/mot de passe via des requêtes POST pour exploiter la vulnérabilité. Si l'attaque réussit, le ver se télécharge depuis un serveur, puis continue d'essayer de se propager depuis la machine ainsi compromise.

Symantec fait remarquer que les appareils administrés par une interface Web, routeurs domestiques, caméra de sécurité, décodeurs, systèmes de contrôle industriel, sont toujours plus nombreux, et leur propriétaires ne savent pas nécessairement qu'ils peuvent être vulnérables. C'est pourquoi Symantec évoque une éventuelle propagation de ce ver à travers l'Internet des objets, d'autant plus que le ver est capable de s'en prendre à divers architectures, ARM, PPC, MIPS et PA-RISC, en plus de x86. Toutefois Symantec indique ne pas avoir connaissance d'attaque ayant abouti sur des système non x86.

Java.Tomdep : un nouveau malware qui cible les serveurs Apache Tomcat

Soumis par fredericmazue le

Symantec rapporte avoir découvert un nouveau type de ver qui cible les serveurs d'applications Apache Tomcat. Un malware atypique car il ne s'en prend pas aux visiteurs du site qu'il infecte, du moins pour le moment.

Java.Tomdep est une servlet qui ne crée pas de page web, mais se comporte comme un bot IRC. En tant que tel, il est prêt à exécuter des commandes que l'administrateur du botnet lui enverrait, et son 'travail' serait alors de provoquer des déni de service au moyen de flooding UDP.

En plus de cela, il chercherait à se répandre sur d'autres serveurs Tomcat, tout simplement en essayant des paires nom d'utilisateur/mot de passe faibles.

Car aussi incroyable que cela puisse paraître, des administrateurs systèmes utiliseraient encore couramment des paires telles que admin/admin, admin/password, ou tomcat/tomcat.

Quand un login, fonctionne le ver s'uploade alors sur le serveur attaqué.

Une solution de sécurité DAVFI pour Android

Soumis par fredericmazue le

Le Consortium de DAVFI (Démonstrateur d'Antivirus Français et Internationaux) livrera le 15 novembre prochain la version du démonstrateur pour systèmes Android à destination des smartphones, tablettes et PC.

DAVFI a pour vocation de fournir une approche innovante, en rupture avec les modèles usuels de la lutte antivirale. Soutenu dans le cadre des investissements d'avenir, le projet est décliné selon trois plate-formes logicielles : MS-Windows, GNU/Linux et Android. Le projet de R&D démarré le 1er octobre 2012 aboutira en octobre 2014.

Une première version de l'antivirus souverain avec une déclinaison dans les environnements Android sera livrée lors de la conférence Ground Zero Summit, le 15 novembre prochain à New Delhi. La valorisation scientifique est une étape cruciale, c'est pourquoi le lancement s'associe à un appel à la communauté hacker de underground international. Il constitue l'opportunité unique d'une analyse objective et sans limite de DAVFI Android. La version sera téléchargeable via le site : davfi.fr

La solution va plus loin qu'une simple application de sécurité puisqu'elle comprend un système d'exploitation totalement revu intégrant :

  • la sécurité antimalware
  • le chiffrement bas niveau du système et des données
  • le chiffrement de la voix et des SMS.

Son système a en outre été renforcé pour résister aux attaques physiques.

Le modèle DAVFI Android est notamment basé sur le contrôle d'intégrité de chaque application. Sa sortie s'accompagnera d'une librairie d'applications préalablement certifiées. Toute application non validée ne pourra donc être installée sur les équipements. La librairie dispose à ce jour d'environ 500 applications. Toute entité pourra par ailleurs disposer de sa propre librairie ainsi que des outils de test et certification. Un travail très important de R&D a été réalisé dans l'évaluation des applications tierces, en vue de pouvoir proposer aux utilisateurs des applications de confiance.

Éric Filiol, Directeur du laboratoire de Cryptologie et de Virologie Opérationnelles de l'ESIEA déclare : «  Nous sommes confiants dans le très haut niveau de sécurité de DAVFI Android car nous avons pu formellement démontrer qu'il résistait à toutes les attaques connues, notamment par accès physiques au mobile, et nous souhaitons aussi avoir une expertise extérieure sans limite, la seule qui puisse conforter notre certitude. Nous allons donc livrer notre démonstrateur à la communauté hacker internationale. »

La sortie s'accompagne d'un changement de mains. Cédé ce jour par l'ESIEA à Nov'IT, où le projet poursuivra son développement et sa commercialisation. Jérôme Notin, Président de Nov'IT et Chef de file du projet DAVFI, précise « Nous sommes très heureux de recevoir aujourd'hui de la part de l'ESIEA, et avec un an d'avance, la version mobile de DAVFI Android pour débuter la phase de commercialisation. Nous allons continuer à faire évoluer le projet en intégrant la formidable équipe qui a travaillé à sa conception et sa réalisation. J'en félicite tout particulièrement tous les membres. Nos outils de gestion de flotte mobile vont eux aussi continuer d'évoluer en fonction des besoins de nos futurs utilisateurs. »

DAVFI Android sera donc livré à la communauté internationale des chercheurs en sécurité le 15 novembre à New Delhi. L'offre commerciale complète devrait voir le jour au premier trimestre 2014. Elle sera destinée dans un premier temps aux entreprises et administrations, puis sera déclinée pour les particuliers.