APT

DFIR ORC : un outil de collecte libre pour l’analyse forensique

Soumis par fredericmazue le

Pour faire face à des incidents d’un genre nouveau, les « Advanced Persistent Threats » (APTs), apparus il y a près de 10 ans, l’ANSSI a dû adapter sa méthodologie de traitement ainsi que son outillage. DFIR ORC est directement issu de cette démarche et n’a cessé de se développer depuis pour s’adapter aux besoins en matière d’investigation et de réponse à incident.

Créé et utilisé de longue date par les équipes de l’ANSSI, le logiciel de collecte DFIR ORC regroupe un ensemble d'outils qui permettent la recherche, l’extraction et la mise à disposition des données forensiques. Il a été entièrement conçu afin de fonctionner dans l’écosystème Microsoft Windows de façon décentralisée et à grande échelle.

DFIR ORC s’adresse aux professionnels de la sécurité informatique soucieux d’acquérir les données nécessaires à la réponse aux incidents de sécurité de façon fiable, ainsi qu’à tous les développeurs qui souhaiteront s'en inspirer ou contribuer à son développement.

« Après 8 ans d’usage, DFIR ORC a été utilisé sur plus de 150 000 postes dans le cadre de nos activités opérationnelles en matière de réponse à incident. » indique François Deruty, sous-directeur Opérations de l’ANSSI.

DFIR ORC est un logiciel libre sous licence LGPL 2.1+ disponible ici : fir-orc.github.io

Moonlight Maze : une attaque APT active depuis 20 ans

Soumis par fredericmazue le
Image

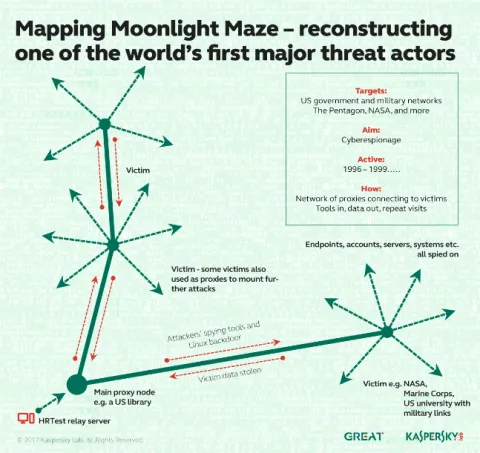
Des chercheurs de Kaspersky Lab et du Kings College de Londres, enquêtant sur un lien entre une menace moderne et les attaques Moonlight Maze qui avaient ciblé le Pentagone, la NASA et d’autres vers la fin des années 90, ont exhumé des échantillons, fichiers journaux et éléments appartenant à cette ancienne APT (menace persistante avancée). Il ressort de ces recherches qu’un backdoor utilisé en 1998 par Moonlight Maze pour exfiltrer des informations des réseaux victimes de ces attaques à l’époque est lié à un backdoor employé par Turla en 2011 et peut-être encore en 2017. Si le lien entre Turla et Moonlight Maze est avéré, cela placerait la longévité de cette menace évoluée au niveau d’Equation Group, dont certains serveurs de commande et de contrôle remontent à 1996.

Des études de l’époque sur Moonlight Maze montrent comment, à partir de 1996, des réseaux de l’armée et de l’administration américaine, ainsi que des universités, des établissements de recherche et même le Département de l’Energie (DoE), ont détecté des piratages de leurs systèmes. En 1998, le FBI et le Département de Défense (DoD) ont lancé une enquête de grande ampleur. Les faits ont été rendus publics en 1999 mais une grande partie des éléments relevés est demeurée classée, laissant les détails de Moonlight Maze entourés de mystère.

Au fil des années, les enquêteurs d’origine dans trois pays différents ont déclaré que Moonlight Maze avait évolué pour devenir Turla, une menace russophone également connue sous les noms de Snake, Uroburos, Venomous Bear et Krypton. Il est communément admis que Turla est en activité depuis 2007.


Les échantillons « du placard »

En 2016, en faisant des recherches pour son ouvrage Rise of the Machines, Thomas Rid du Kings College de Londres a retrouvé un ancien administrateur système. Le serveur de son entreprise, nommé « HRTest », avait été piraté pour être utilisé comme proxy pour le lancement d’attaques Moonlight Maze. Ce professionnel informatique, aujourd’hui retraité, avait conservé le serveur de l’époque ainsi que des copies de tous les éléments relatifs aux attaques, qu’il a transmis au Kings College et à Kaspersky Lab pour une nouvelle analyse.

Les chercheurs de Kaspersky Lab Juan Andres Guerrero-Saade et Costin Raiu, en collaboration avec Thomas Rid et Danny Moore du Kings College, ont procédé durant neuf mois à une analyse technique détaillée de ces échantillons. Ils ont reconstitué les opérations, outils et techniques des auteurs des attaques, menant en parallèle une enquête pour déterminer s’ils pouvaient établir le lien supposé avec Turla.

Moonlight Maze est une attaque programmée en Unix open source et ciblant des systèmes Solaris. Il est apparu que celle-ci exploitait un backdoor reposant sur LOKI2 (un programme publié en 1996, permettant d’extraire des données par des canaux clandestins). Cela a conduit les chercheurs à réexaminer certains échantillons Linux rares utilisés par Turla et découverts par Kaspersky Lab en 2014. Dénommés Penquin Turla, ces échantillons font eux aussi appel à LOKI2. En outre, cette nouvelle analyse a révélé que tous employaient du code créé entre 1999 et 2004.

Étonnamment, ce code est encore utilisé dans des attaques de nos jours. Il a été repéré en circulation en 2011, dans le cadre d’une attaque contre un sous-traitant de la défense, Ruag en Suisse, attribuée à Turla. Par la suite, en mars 2017, les chercheurs de Kaspersky Lab ont découvert un nouvel échantillon du backdoor Penquin Turla, provenant d’un système en Allemagne. Il est possible que Turla emploie du code ancien pour des attaques contre des entités hautement sécurisées, peut-être plus difficiles à atteindre par des outils Windows plus courants.

[video:https://www.youtube.com/watch?v=9RorL9y70GU autoplay:0]

« A la fin des 90, personne ne prévoyait l’étendue et la persistance d’une campagne coordonnée de cyberespionnage. Nous devons nous demander pourquoi les auteurs des attaques peuvent encore exploiter avec succès du code ancien dans des attaques modernes. L’analyse des échantillons Moonlight Maze n’est pas simplement une fascinante étude archéologique : elle vient également nous rappeler que nos adversaires ne manquent pas de ressources et que nous devons sans cesse nous améliorer pour les combattre et défendre les systèmes informatiques », commente Juan Andres Guerrero-Saade, chercheur senior en sécurité au sein de l’équipe GReAT de Kaspersky Lab.
The Mask : le virus d'état le plus sophistiqué à ce jour

Soumis par fredericmazue le
Image

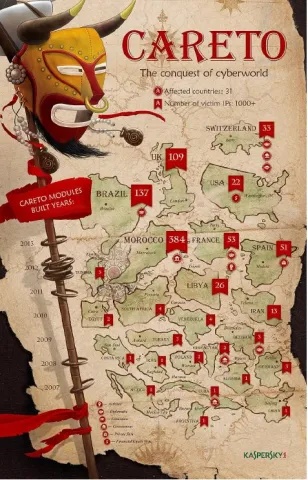
L’équipe de recherche en sécurité de Kaspersky Lab annonce  la découverte de « The Mask » (alias « Careto »), une menace avancée, en langue espagnole, incluse dans des opérations  de cyber-espionnage actives depuis au moins 2007. La particularité de « The Mask » réside dans la complexité des outils employés par les auteurs des attaques. Il s’agit de malwaresextrêmement élaborés, notamment unrootkit, un bootkit, des versions Mac OS X et Linux, voire des versions pour Android et iOS (iPad/iPhone).

Les principales cibles sont des administrations, des représentations diplomatiques et des  ambassades, des compagnies pétrolières, gazières et énergétiques, des laboratoires de recherche et des activistes. Les victimes de ces attaques ciblées se répartissent dans 31 pays à travers le monde, allant du Moyen-Orient à l’Europe, de l’Afrique au continent américain.

Les auteurs des attaques ont essentiellement pour objectif de collecter des données sensibles auprès des systèmes infectés : documents de travail mais aussi diverses clés de cryptage, configurations VPN, clés SSH (permettant d’identifier un utilisateur sur un serveur SSH) et fichiers RDP (utilisés par le logiciel Remote Desktop Client pour ouvrir automatiquement une connexion avec un ordinateur réservé).

« Plusieurs raisons nous amènent à penser que cette campagne pourrait être commanditée par certains Etats. Avant tout, nous avons observé un très haut degré de professionnalisme dans les procédures opérationnelles du groupe qui se cache derrière cette attaque, depuis la gestion des infrastructures, la clôture de l’opération, la dissimulation au moyen de règles d’accès et l’effacement du contenu des fichiers journaux au lieu de leur suppression. Tout cela contribue à rendre cette menace persistante avancée (APT) encore plus complexe que Duqu et à en faire l’une des menaces les plus évoluées du moment », commente Costin Raiu, directeur de l’équipe internationale de chercheurs et d’analystes (GReAT) de Kaspersky Lab. « Un tel niveau de sécurité opérationnelle n’est pas courant chez les groupes de cybercriminels. »

Kaspersky pense que The Mask contient un exploit qui aurait pu être fourni par la société française Vupen. Un exploit démontré à la session pwn2own de 2012, mais que la société n'a pas accepté de divulguer, indiquant son intention de le vendre à ses clients, des agences de renseignement à priori. Ce qui renforce l'hypothèse du virus d'état

"The Mask" met en place 3 backoors séparées, sur les machines infestées. L'une d'elles est un malware extrêmement sophistiqué, tout en étant un rootkit et un bootkit pour les OS Windows et Mac OS X en version 32 bits et 64 bits, explique le rapport technique de Kaspesky mis en ligne sur Secure List et dans lequel vous trouverez  des précision techniques très intéressantes sur le fonctionnement de 'The Mask'.

2013: Les malwares Android sortent des magasins d’applications et les exploits Java rebondissent

Soumis par fredericmazue le

Le premier semestre 2013 a été marqué par un développement remarquable dans le monde de la sécurité en ligne, caractérisé par une hausse continue des cybers attaques (particulièrement sur Java) basées une exploitation et une sophistication croissantes des menaces mobiles. Selon le nouveau Rapport sur les Menaces H1 de F-Secure, près de 60% des dix meilleures détections de F-Secure au cours du premier semestre 2013, auraient été des attaques sous forme d’exploits.

L’exploit: le moyen le plus répandu pour attaquer

« Le pourcentage élevé d’exploit détecté par F-Secure est une bonne chose » selon Sean Sullivan, Security Advisor au sein du Lab F-Secure. « Le fait qu’une majorité de notre top ten des détections bloque les exploits plutôt que gérer des charges prouve que nous faisons un bon travail. Nous nous assurons que le malware lui-même n’ait aucune chance d’entrer dans le système informatique », déclare t-il.

Pour la plupart des utilisateurs aux Etats-Unis, les attaques sont liées aux vulnérabilités avec 78 sur 1000 utilisateurs victimes d’exploitations. En seconde position, se trouvent l’Allemagne et la Belgique avec 60 sur 1000 situations d’exploitations. Java est en tête de cible dans le peloton d’exploitation et représente près de la moitié des dix premières détections, contre un tiers à la même époque l’an dernier.

Les exploitations sont des programmes qui utilisent tout simplement un cheminement différent pour s’introduire dans un système informatique et y intégrer un malware, comme une clé USB ou un courriel infecté. Attaquant généralement par le biais de sites internet malveillants ou compromis, elles profitent des failles dans les codes d’applications installés à partir d’un ordinateur pour accéder au contenu de celui-ci et l’infecter afin de l’espionner, voler des mots de passe ou autres données sensibles qui permettent aux cybercriminels de prendre le contrôle de la machine. 

Les malware mobiles ne se trouvent pas uniquement dans les magasins d’applications

358 nouvelles familles et variantes de malware Android ont été découvertes par le Lab F-Secure ce premier semestre, doublant presque ainsi le nombre total de malware découverts par le Lab qui s’élève à 793. Symbian a suivi avec 16 nouvelles familles et variantes. Pour les autres plateformes, aucune nouveauté n’a été découverte.

Le malware Android ne se diffuse pas uniquement dans les boutiques d’applications en ligne. Le premier semestre 2013 a vu les malware agir à travers le malvertising et par les téléchargements sur des sites visités compromis. De part sa grande portée, le malvertising, ou système de publicités pièges qui poussent l’utilisateur à s’intéresser à des produits infectés, est de plus en plus utilisé pour distribuer des malware.

Le « drive-by download », moins sophistiqué sur mobile que sur ordinateur devrait se développer en tant que vecteur d’attaque. Les « drive-bys » mobiles utilisent un message de notification demandant à l’utilisateur s’il souhaite installer l’application, ce qui les rend plus flagrants que les « PC drive-bys », avec la possibilité de les contourner.

Stels, un cheval de Troie bancaire Android capable de voler des numéros d’authentification pour des transactions mobiles, utilise des méthodes qui sont habituellement caractéristiques des malware Windows, avec le spam comme méthode de diffusion. Ceci est une preuve que les malware Android se développent vite et atteignent un niveau de menace aussi élevé que les malware Windows.

Les menaces APT, Bitcoin mining et les malware Mac

Les APT (Advanced Persistent Threat) sont devenus importants à tel point qu’on en parle comme des menaces pour la sécurité des organisations et des industries. Aujourd’hui, le Lab F-Secure a une vision globale du profil des victimes attaquées par APT. Pour plus de renseignements sur cette étude dans laquelle plus de 100 documents sont consacrés aux attaques APT, ainsi qu’un regard sur la pratique très lucrative de Bitcoin mining et les derniers malware Mac, consultez le nouveau Rapport sur les Menaces de F-Secure au premier semestre 2013.

Pour lire le rapport complet http://www.f-secure.com/static/doc/labs_global/Research/Mobile_Threat_Report_Q1_2013.pdf


Création de l’European Cyber Security Group (ESCG) pour lutter contre la cybercriminalité

Soumis par fredericmazue le

Un groupe de sociétés européennes à la pointe en matière de sécurité de l’information ont formé un consortium pour répondre aux menaces croissantes en Europe liées à la cybersécurité. Les organismes publics et privés, confrontés à des incidents de sécurité informatique, peuvent désormais se fier aux forces combinées de l'ECSG, qui compte plus de 600 experts pour lutter efficacement contre la cybercriminalité.

European Cyber Security Group (ECSG) est un consortium privé, créé pour répondre au besoin grandissant de collaboration transfrontalière face aux menaces croissantes de cybersécurité en Europe. Parmi les membres fondateurs de l'ECSG figurent l'Espagnol S21sec, le Français LEXSI, le Danois CSIS et le Hollandais Fox-IT.

Dans la plupart des pays d'Europe, il existe une agence dont la mission est de sécuriser les frontières électroniques ; mais la coopération entre les États est insuffisante, ce qui rend les efforts de protection des citoyens et de poursuite des groupes criminels de plus en plus difficiles. L’ECSG souhaite remédier à cela grâce à une association combinant partenariat et communication, en utilisant la force combinée de ses plus de 600 experts en sécurité de l’information, pour réagir rapidement et efficacement.

Paul Timmers – Directeur de la Direction des technologies de l’information et des communications (TIC) et défis sociétaux à la Commission européenne ; Direction générale de la Société de l'information et des médias  « Il est regrettable que, dans le monde d'aujourd'hui, l’impréparation et les problématiques de coopération transnationale puissent entraver la réponse aux incidents de cybersécurité et la poursuite des cybercriminels. Toutefois, cela ne devrait pas nous empêcher d’atténuer les effets des attaques sur les victimes. La mission de l'ECSG doit être applaudie : en tirant profit des connaissances et du personnel de ses sociétés membres, le groupe améliorera la coopération et le partage légal d’information afin d’apporter des réponses rapides et efficaces aux cyber-attaques. Ceci favorisera la coopération publique-privée, une des priorités de la stratégie européenne en matière de cybersécurité de l’Union Européenne. »

Pierre POLETTE, Président de Lexsi :  « Cette coopération s'inscrit dans une volonté de renforcer nos capacités de lutte contre la cybercriminalité à l'échelle européenne. En matière de sécurité des systèmes d'information de nos entreprises et administrations, l'heure n'est plus aux tergiversations. Les équipes constituant ce groupe possèdent l'expérience et l'expertise pour aider les victimes à faire face aux menaces actuelles.  La force de l'ECSG réside notamment dans le partage d'intelligence et de ressources afin d'améliorer la réaction aux attaques de plus en plus ciblées et complexes, auxquelles font face un nombre croissant d'organisations. »

Menno van der Marel, Président de l'ECSG, Directeur et Cofondateur de la société hollandaise Fox IT : « Les entreprises sont de plus en plus souvent confrontées à des incidents de sécurité informatique à la fois majeurs et mineurs, depuis les fuites de données aux attaques DDoS, en passant par les attaques ciblées (Advanced Persistent Threats), qui peuvent les mettre à genoux. Traiter efficacement ces incidents est un travail de spécialiste, mais les entreprises spécialisées sont fréquemment confrontées à un manque temporaire de ressources pour répondre aux besoins des clients. Entre eux, les partenaires ECSG s'engagent à partager des ressources pour proposer les compétences les meilleures aux clients dans le monde entier. »  

Check Point a publié son rapport sécurité 2013

Soumis par fredericmazue le

Quels ont été les principaux risques de sécurité pour votre environnement réseau l'année dernière ? Quels seront les risques l'année prochaine ?

Pour répondre à ces questions, Check Point a procédé à une analyse intensive de la sécurité.

Ce rapport fournit un aperçu des événements de sécurité réseau qui se sont produits en 2012 dans des entreprises à travers le monde. Le rapport présente les événements de sécurité découverts dans ces entreprises, ainsi que des exemples d'incidents annoncés publiquement, des explications sur la manière dont certaines de ces attaques ont été menées, suivies de recommandations sur la manière de se protéger contre de telles menaces.

Pour télécharger gratuitement ce rapport, veuillez suivre ce lien. 

Check Point a publié son rapport sécurité 2013

Soumis par fredericmazue le

Quels ont été les principaux risques de sécurité pour votre environnement réseau l'année dernière ? Quels seront les risques l'année prochaine ?

Pour répondre à ces questions, Check Point a procédé à une analyse intensive de la sécurité.

Ce rapport fournit un aperçu des événements de sécurité réseau qui se sont produits en 2012 dans des entreprises à travers le monde. Le rapport présente les événements de sécurité découverts dans ces entreprises, ainsi que des exemples d'incidents annoncés publiquement, des explications sur la manière dont certaines de ces attaques ont été menées, suivies de recommandations sur la manière de se protéger contre de telles menaces.

Pour télécharger gratuitement ce rapport, veuillez suivre ce lien.
