Sécurité

JFrog veut renforcer la sécurité de la supply chain MCP avec Universal MCP Registry

Soumis par francoistonic le
Image

Un des enjeux actuels est la sécurité de la supply chain software et au-delà des environnements MCP. « Aujourd’hui, les développeurs de toute entreprise adoptent rapidement des serveurs MCP provenant de multiples outils et fournisseurs d’IA, ce qui pose un défi croissant aux organisations qui ne disposent pas de la visibilité et du contrôle nécessaires pour surveiller ces connexions », a déclaré Yuval Fernbach, CTO chez JFrog MLOps. « Nous assistons à un changement fondamental dans la manière dont les logiciels sont développés et déployés, les agents IA devenant des participants actifs de la chaîne logistique logicielle. Cette innovation ne doit pas se faire au détriment de la sécurité, de la visibilité, du contrôle ou de la conformité. En mettant en place un système d’enregistrement de l’utilisation des serveurs MCP et en les traitant comme n’importe quel autre actif binaire, les organisations peuvent innover en toute confiance à grande échelle tout en conservant la confiance et le contrôle requis tout au long de la chaîne logistique logicielle pilotée par l’IA. »

Pour ce faire, l'éditeur dévoile Universal MCP Registry. JFrog met en avant :

  • Une sécurité native dès la conception (Security by Design), qui bloque de manière proactive le téléchargement et l'exécution de serveurs MCP malveillants ou non conformes, plutôt que d'attendre qu'un problème survienne et de le corriger après coup.
  • Une gouvernance et une gestion centralisées permettant aux développeurs d'accéder instantanément à un registre de serveurs MCP locaux et distants préapprouvés directement depuis leurs environnements de développement intégrés (par exemple, Claude Code, Cursor, VS-Code).
  • Une application des politiques au niveau de l'entreprise sur chaque flux de travail agentique, remplaçant la « confiance aveugle » par un contrôle granulaire, en traitant chaque serveur MCP comme un artefact gouverné avec une découverte, une configuration et une gestion des autorisations centralisées, au même titre que tous les autres modèles d'IA et artefacts logiciels dans un Catalogue IA unifié.
  • L'universalité de la plateforme, qui permet aux entreprises de gérer de manière transparente les écosystèmes d'agents provenant de places de marché privées et de différents fournisseurs, permettant ainsi aux équipes de changer d'agents de codage sans difficulté, sans jamais avoir à reconstruire leur système d'enregistrement sécurisé.

GitHub investit dans la sécurité de l'open source : initiative avec la fondation Linux et beaucoup de Copilot

Soumis par francoistonic le

La sécurité dans l'open source et particulièrement sur la supply chain software n'est pas un sujet nouveau mais trop longtemps, le sujet a été mis de côté ou tout simplement ignoré. Mais la situation est désormais intenable. Si les vulnérabilités ont été toujours existées, depuis 2 ans, les attaques se multiplient. Aucun grand projet open source n'est épargné et encore moins la supply chain : GitHub, GitLab, npm, PyPi, Open VSX, etc. 

"GitHub s’associe aujourd’hui à d'autres géants du secteur  dont Anthropic, Amazon Web Services (AWS), Google, Microsoft et OpenAI, pour injecter 12,5 millions de dollars afin de soutenir l'initiative Alpha-Omega de la Linux Foundation. Cet investissement a pour but de collaborer étroitement avec les responsables de projets open source afin de démocratiser les nouveaux outils de sécurité dopés à l'IA et de faire en sorte qu’ils puissent être intégrés directement dans les flux de travail existants des développeurs. L'objectif est clair : booster les programmes de sécurité  dans le domaine des logiciels open source (OSS) et sécuriser les projets open source les plus critiques." dixit l'annonce. 

GitHub annonce deux initiatives :

  • Le GitHub Secure Open Source Fund mobilise une nouvelle enveloppe de 5,5 millions de dollars, constituée de crédits et de financements Azure. Ces ressources visent à renforcer l'accompagnement des responsables de projets via des formations et de l'expertise technique, tout en dynamisant la communauté pour garantir des résultats concrets. Le fonds s'entoure également de nouveaux partenaires de poids, tels que Datadog, Open WebUI, l'Atlantic Council et l'OWASP.
  • Le GitHub Security Lab investit pour améliorer deux fonctionnalités clés : l'expérience des avis de sécurité sur GitHub et les reporting de signalement privé (PVR). L'objectif est d’alléger la charge de travail des développeurs en diminuant la génération de  rapports de faible qualité, ce qui devrait leur  permettre de traiter plus efficacement des rapports de vulnérabilité en augmentation constante. 

280 000 mainteneurs auront accès gratuitement à Copilot Pro et les fonctions de sécurté. C'est très bien mais l'enjeu va bien au-delà. La sécurité ne s'improvise pas. Ce n'est pas Copilot seul qui va pouvoir sécuriser et traquer les vulnérabilités et les réduire. Il s'agit d'une ambition commune. Il est dommage que GitHub met surtout en avant l'IA et Copilot pour aider les mainteneurs. Oui, c'est une aide mais cela ne va tout résoudre.

Le chantier est colossal. La difficulté est de s'occuper à la fois des projets Open Source, de mieux sensibilier les développeurs et s'occuper réellement aux attaques contre la supply chain qui fragilisent nos environnements de développement. La fondation Python a lancé une vaste chantier il y a quelques semaines pour tenter de fixer les failles de PyPi.

Provectio lance un questionnaire gratuit pour mesurer sa maturité cyber

Soumis par francoistonic le
Image

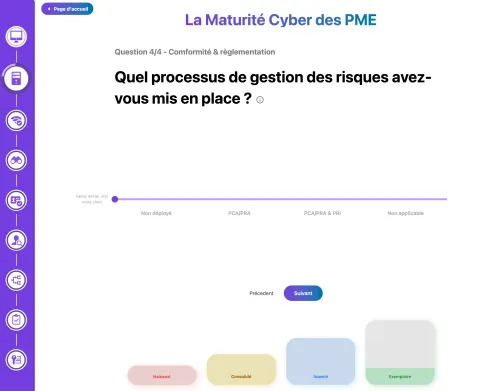
Provectio lance un outil en ligne permettant de mesurer leur maturité cyber. Ce nouvel outil permet à chaque organisation de situer précisément ses forces et ses vulnérabilités en matière de cybersécurité. En identifiant son niveau actuel, il est possible d’obtenir des pistes concrètes pour renforcer la protection de ses données, assurer la continuité de ses activités et préserver la confiance de ses clients. Prenant la forme d’un questionnaire en ligne, ce test est réalisé en 10 minutes et permet d’accéder à un rapport précis sur son niveau de maturité cyber. S’appuyant sur des critères très opérationnels, il est un véritable allié pour les PME et ETI.

On répond à une série de questions. Simple et rapide... Pour accéder au rapport détaill, vous devez remplir un petit formulaire...

L'outil est accessible directement sur : https://maturite-cyber.fr/

Des caractères Unicode invisibles s'attaquent à la supply chain developer

Soumis par francoistonic le

Plus que jamais, notre supply chain developer est menacée et prise pour cible par les hackers. Début mars, une attaque contre 150 dépôts GitHub et Visual Studio Code est détectée. Mais cette attaque est particulièrement sournoise : elle utilise des caractères invisibles Unicode ! Les analyses montrent que les hackers ont utilisé un LLM pour générer les injections. C'est ce que révèle Aikido Security. 

La technique repose sur l'utilisation du Unicode Private Use Area et plus spécifiquement entre les plages 0xFE00 à 0xFEOF et de OxE0100 à 0xE01EF. Ces espaces s'affichent comme des espaces indéfinis et potentiellement par tous les éditeurs, et les Terminal, utilisent ces plages de caractères. Il affiche donc un espace vide. Pour exploiter l'attaque, les hackers utilisent un décodeur pour extraire les octets cachés qui sont envoyés à eval(). Et là, le piège se referme. L'attaque est nommée Glassworm. 

Les experts ont démontré qque les caractères cachés et leurs exécutions permettent de charger un script malveillant pour voler les tokens, les crédentials de l'utilisateur et l'ensemble des secrets. Aikido a découvert plus de 150 dépôts GitHub impactés. Ils ont été supprimés. Mais il semble très difficile de tracer la propagation de Glassworm. Cette attaque avait déjà été détectée en mars 2025 sur des paquets NPM et en octobre, contre des extensions Open VSX. 

Aikido conseille de bien vérifier les paquets et les dépôts et de scanner les caractères invisibles Unicode. 

Une vulnérabilité critique dans les composants MediaTek largement présente sur les téléphones Android

Soumis par francoistonic le

L'équipe hacker lab de Ledger a annoncé la découverte d'une faille critique sur des processeurs MediaTek largement utilisés dans les téléphones Android. La faille peut potentiellement permettre le vol de données, de messages, de photos et d'informations privées. 

"Dans un test de preuve de concept, l’équipe de hackers éthiques de Ledger, le Ledger Donjon, a connecté un Nothing CMF Phone 1 à un ordinateur portable et compromis les fondations de la sécurité du téléphone en 45 secondes. Sans même démarrer Android, l’exploit a permis de récupérer automatiquement le code PIN du téléphone, de déchiffrer son stockage et d’extraire les seed phrases de plusieurs portefeuilles logiciels populaires, dont Trust Wallet, Base, Kraken Wallet, Rabby, Tangem Mobile Wallet et Phantom. Cette vulnérabilité pourrait affecter les smartphones Android utilisant le TEE de Trustonic et des processeurs MediaTek, dont les puces équipent environ un quart des téléphones Android dans le monde, y compris le Solana Seeker phone." explique le hacker lab.

La vulnérabilité vient du secure boot chain. Elle peut être exploiter avant le chargement de l'OS, au moment où les clés de chiffrement sont échangées et validées pour accéder aux enclaves et lancer le boot. Ces clés peuvent permettre de déchiffrer les volumes chiffrés ou encore de voler le code PIN  en force brute. 

Ledger a signalé cette vulnérabilité à MediaTek et Trustonic, conformément au standard de divulgation responsable de 90 jours, afin de permettre le déploiement de correctifs de sécurité. MediaTek a confirmé avoir fourni un correctif aux fabricants concernés le 5 janvier 2026, et l’existence de la faille a été rendue publique le 2 mars 2026 (CVE-2025-20435).

Commentaire actu

AppSec : l'IA traque les zero-days mais il faut de l'humain

Soumis par francoistonic le
Image

Avis d'expert de Checkmarx

Si la fonction "security-review" de Claude Code qui peut détecter des failles dans le code peut paraître impressionnante, avant de l'adopter, les entreprises doivent bien comprendre ses limites et ne pas lui faire une confiance aveugle.

Une nouvelle analyse des chercheurs de Checkmarx Zero met en lumière les capacités mais aussi les limites des modèles d'IA générative dans la détection de vulnérabilités inédites (zero-days). L'étude s'appuie notamment sur les fonctionnalités de sécurité introduites avec Claude Opus 4.6, le modèle de la société Anthropic, capable d'analyser du code et de signaler des failles potentielles.

Il est important de noter que la chasse aux zero-days assistée par LLM n'est pas nouvelle : le projet Big Sleep de Google avait déjà découvert une faille dans SQLite dès 2024, et des chercheurs ont utilisé le modèle o3 d'OpenAI pour identifier le CVE-2025-37899. Claude Opus 4.6 s'inscrit donc dans une tendance déjà existante, et non comme un pionnier isolé.

Si ces avancées illustrent le potentiel des LLM pour la recherche de vulnérabilités, les chercheurs appellent les entreprises à rester prudentes avant d'intégrer ces outils dans leurs programmes de sécurité. Anthropic eux-mêmes l'admettent : face au volume de résultats générés, ils ont dû faire appel à des chercheurs humains externes pour valider les findings et développer les correctifs — un aveu significatif des limites intrinsèques de l'outil.

L'IA peut détecter des failles… mais pas seule

Les modèles d'IA peuvent identifier certains types de vulnérabilités et analyser rapidement de grandes quantités de code. Ils peuvent notamment repérer des schémas d'erreurs courants ou assister les équipes de sécurité dans le tri et l'analyse des alertes.

Cependant, ces outils ne remplacent pas les solutions traditionnelles d'Application Security (AppSec) telles que les scanners SAST, DAST ou IaC, ni l'expertise humaine nécessaire pour valider les résultats, analyser l'exploitabilité réelle d'une faille et prioriser les correctifs.

Un problème central : le contexte

L'efficacité des LLM dépend fortement du contexte fourni lors de l'analyse. Lorsqu'un modèle examine un dépôt de code complet sans instructions précises, les résultats peuvent être très approximatifs.

Lors d'un test réalisé par les chercheurs sur le projet open source n8n, l'IA a identifié huit vulnérabilités potentielles après avoir consommé presque tout son budget de contexte. Sur ces huit alertes, seules deux se sont révélées être de véritables failles.

Les modèles peuvent également redécouvrir des vulnérabilités déjà connues et les présenter comme des zero-days. C'est exactement ce qui s'est produit avec FreeRDP : Claude a signalé une déréférence de pointeur nul comme une nouvelle découverte, sans réaliser que la faille avait déjà été divulguée et que le composant concerné (SDL2) était déprécié depuis plus d'un an. De même, sur n8n, Claude a correctement identifié une vulnérabilité XSS via SVG, mais a ensuite recommandé une remédiation incomplète et erronée, en affirmant qu'il suffirait de corriger le SVG pour résoudre le problème — ce qui est faux. Ces cas illustrent la nécessité d'une validation humaine systématique.

Par ailleurs, le coût économique de ces analyses est loin d'être négligeable : consommer 90 % du budget de contexte sur un seul projet tout en générant encore des faux positifs pose un problème de scalabilité réel à l'échelle enterprise.

Un outil d'augmentation, pas une solution miracle

Selon les chercheurs, les outils de sécurité basés sur l'IA peuvent apporter une réelle valeur en accélérant certaines tâches : analyse initiale du code, contextualisation des vulnérabilités, aide à la remédiation pour les développeurs. Mais ils ne peuvent pas garantir à eux seuls les exigences essentielles d'un programme de sécurité : traçabilité, cohérence, auditabilité et conformité.

Vers un modèle hybride pour la sécurité applicative

La conclusion de l'étude est claire : l'avenir de la sécurité applicative repose sur une combinaison entre outils traditionnels, IA et expertise humaine. Les entreprises qui tireront le meilleur parti de ces technologies seront celles qui utiliseront les LLM comme multiplicateurs d'efficacité pour leurs équipes de sécurité existantes, plutôt que comme substituts aux outils et aux processus déjà éprouvés.

Un exemple concret est donné par l'éditeur en utilisant Claude Code Opus 4.6 : https://checkmarx.com/zero-post/learning-about-llm-based-zero-day-hunting-with-claude-codes-opus-4-6/

Wikipedia : un code malveillant activé suite à un audit de sécurité

Soumis par francoistonic le

Wikipedia a dû en urgence mettre en lecture seule les pages suite à de multiples contenus effacés et modifiés. Un code malveillant a réussi à s'introduire sur la plateforme. L'origine est un ver JavaScript dont la mission était de s'infiltrer dans les comptes des administrateurs et supprimer au hasard des pages. Le compte WMFOffice fut compromis. Il dépend de la fondation Wikipedia. 

Un lien a été trouvé entre cette attaque et un code installée il y a deux ans sur la version russe. On peut parler d'un code dormant qui attendait d'être activé. 

La fondation a précisé : "Plus tôt dans la journée, l'équipe de la Fondation Wikimedia a procédé à un audit de sécurité du code utilisateur sur Wikipédia. Au cours de cet audit, du code inactif a été activé et s'est rapidement révélé malveillant. Par mesure de précaution, la modification sur Wikipédia et d'autres projets Wikimedia a été temporairement désactivée le temps de supprimer le code malveillant et de vérifier que le site était sécurisé pour les utilisateurs. Le problème de sécurité à l'origine de cette interruption est désormais résolu."

La lecture seule a permis de protéger les pages et de laisser le temps nécessaire aux équipes de supprimer ce code. Seules des pages Meta-Wiki ont été supprimées. 

Django corrige 3 CVE

Soumis par francoistonic le

Django annonce des mises à jour de sécurité pour les version 6, 5 et 4 : les 6.0.3, 5.2.12 et 4.2.29. Trois CVE importantes sont fixées :

- CVE-2026-25673 : potentiel déni de services sur URLFiled à cause d'un problème Unicode sur Windows

- CVE-2026-25674 : permissions incorrectes sur les nouveaux objets crées sur le système de fichiers. C'est lié aux persmissions via os.chmod et os.mkdir.

Détails : https://www.djangoproject.com/weblog/2026/mar/03/security-releases/

Sécurité logicielle : l’IA règle le problème… ou le déplace ?

Soumis par francoistonic le
Image

Avis d'expert de Yoav Landman, CTO et cofondateur de JFrog

Lorsque Anthropic a annoncé les nouvelles fonctionnalités de scan de sécurité de Claude Code, à la suite du lancement d'Aardvark par OpenAI, cela a marqué un tournant important pour le secteur. Pour la première fois, l'examen de sécurité par des experts est directement intégré au processus d'écriture du code. Les vulnérabilités subtiles, dépendantes du contexte, peuvent désormais être signalées dès leur création. Les vulnérabilités zero-day peuvent ainsi potentiellement être corrigées avant même d'être intégrées dans une version.

Et cela ne s'arrêtera pas à Anthropic. Cette annonce ne restera sans doute pas isolée : elle annonce une évolution plus large du marché, à laquelle d’autres fournisseurs d’IA, commerciaux comme open source, seront amenés à se conformer. La détection et la correction des vulnérabilités au niveau du code deviendront largement accessibles. Avec le temps, cela pourrait même devenir monnaie courante.

Mais voici la question plus profonde : si l'IA peut rendre le code plus sûr avant sa compilation, que reste-t-il à sécuriser ?

La disparition discrète du code

Dans le modèle traditionnel de développement logiciel, le code source était au centre de tout. C'était ce que les équipes analysaient, testaient et sécurisaient, et ce sur quoi elles collaboraient. Mais un changement subtil est en train de s'opérer : le code n'est plus le produit final. Il s'agit désormais d'une étape intermédiaire.

Le résultat réel, c'est-à-dire ce qui est livré, déployé et exécuté, est un artefact binaire. Une image de conteneur. Un paquet. Une bibliothèque. Une version compilée.

Une grande partie de ce qui influe finalement sur le comportement, la sécurité, les performances et la conformité d'une version n'est pas du tout écrite par l'équipe de développement ou l’agent de codage. Dans les logiciels modernes, la majorité de ce qui est intégré dans un artefact livré provient d'ailleurs :

- De dépendances open source

- De paquets tiers

- Des bibliothèques internes développées par l'organisation

- Des bibliothèques transitives profondes résolues par des gestionnaires de paquets

- Des systèmes de compilation, compilateurs et extensions de développeurs

- Et désormais, des artefacts d'IA tels que les skills, les agents, les plugins et les serveurs MCP

Une application n’est plus une simple base de code. C’est un assemblage complexe issu d’une chaîne d’approvisionnement logicielle mondialisée. Et le centre de gravité s'est déplacé du code source vers l'artefact qui intègre tout ce qui l'entoure.

Ainsi, si l'IA rend le code source plus propre, la version elle-même devient plus complexe. Cette complexité modifie également les risques.

Même lorsque le code est parfait, la version reste vulnérable

À court terme, le code généré par l’IA pourrait atteindre un niveau proche de la perfection. Il se compile sans erreur, passe avec succès l’analyse statique et corrige automatiquement les vulnérabilités avant même qu’elles ne soient détectées. À la lecture du code source, tout semble parfaitement sain.

Mais une fois le code compilé, la version ne se compose plus uniquement de ce que l'équipe ou l'IA a écrit. Elle comprend des dizaines, voire des centaines, de binaires tiers. L'un d'entre eux peut contenir une vulnérabilité récemment divulguée. Un autre peut contenir un code malveillant délibérément conçu pour échapper à la détection.

Dans des scénarios plus avancés, les attaquants peuvent même utiliser l'IA pour créer des charges utiles spécialement conçues pour contourner les systèmes d'inspection basés sur l'IA. La même technologie qui aide les défenseurs peut être transformée en un outil offensif, générant une logique obscurcie, des déclencheurs contextuels ou des portes dérobées dormantes qui se fondent dans des modèles de code légitimes. 

Et du jour au lendemain, la production est exposée. Le code généré ne présentait aucun problème. Le problème réside dans une dépendance que vous n’avez pas écrite. 

C'est exactement ce qui s'est passé lors des incidents avec React2Shell ou Log4Shell. Les équipes de production ne se sont pas précipitées parce que la révision du code avait échoué. Elles se sont précipitées parce qu'elles ne savaient pas que les versions déployées contenaient le binaire vulnérable. Le défi ne résidait pas dans la qualité du code, mais dans la visibilité du binaire. Log4Shell a montré pourquoi les SBOM sont importantes : il est indispensable de savoir quels composants existent dans chaque version. Mais leur présence seule ne suffit pas, il faut également déterminer si la vulnérabilité est réellement accessible dans le binaire.

Aujourd'hui, il s'agit également d'une obligation légale. En vertu du règlement européen sur la cyber-résilience (CRA), les organisations doivent suivre leurs logiciels commercialisés et signaler sans délai les vulnérabilités connues. L’incapacité d’identifier immédiatement les versions concernées et d’en évaluer l’exploitabilité expose à des risques, tant techniques que juridiques. 

Dans un monde axé sur l'IA, le goulot d'étranglement n'est pas l'écriture d'un code sécurisé. Il s'agit de savoir ce qui a été commercialisé.

Deux mondes de défense

L'annonce d'Anthropic renforce un niveau critique : la défense au niveau du code. Ce niveau consiste à prévenir les vulnérabilités au moment de la création. Il est proactif, contextuel et de plus en plus assisté par l'IA.

Une autre couche qui coexiste avec la sécurité du code source est la gouvernance au niveau binaire, qui sert à la fois de source unique de vérité et de gardienne de la chaîne d'approvisionnement logicielle. Une fois que le code est compilé, packagé et distribué, il devient autre chose. Il devient un artefact qui circule entre les référentiels, les pipelines, les ordinateurs de bureau et les clusters de production.

À ce stade, la sécurité ne consiste plus à examiner des lignes de code ou à effectuer des analyses. Il s'agit d'un problème de plan de contrôle. Il s'agit alors de répondre à des questions telles que :

- Qu'est-ce qui est exactement entré dans l’organisation ?

- Que contient chaque version ?

- Qu'est-ce qui est actuellement en cours d'exécution en production ?

- Est-il possible de tracer, l'auditer et le corriger à grande échelle ?

- Est-il possible de prouver la conformité aux exigences réglementaires ?

Pourquoi l'IA seule ne suffit pas pour la gouvernance d'entreprise

L'IA excelle dans le raisonnement textuel et logique. Mais la gouvernance ne relève pas de l’inférence. Ce sont des responsabilités fondamentalement différentes. Et une véritable gouvernance nécessite un système d'enregistrement faisant autorité.

L'IA seule ne peut pas :

- Agir comme une source unique et immuable de vérité

- Appliquer les politiques de publication dans tous les environnements

- Empêcher les binaires dangereux d'entrer dans l'organisation

- Conserver des métadonnées fiables sur les artefacts

- Enregistrer les journaux de publication pour les contrôles d'audit

- Garantir les attestations de provenance

- Servir de système réglementaire de preuves

L'IA peut conseiller, analyser et même générer, mais seul un système d'enregistrement régi peut appliquer, contrôler et prouver.

La nécessité d'une source unique et fiable

Pour le code source, les plateformes Git servent de système d'enregistrement. Dans un monde où le code est de plus en plus généré par l'IA, les fondements de la collaboration orientée Git évoluent discrètement. 

Quel est l'équivalent pour les binaires ? Les organisations ont besoin de plus qu'un simple stockage évolutif. Elles ont besoin d'une source unique et fiable, d'un gardien qui protège ce qui entre dans l'organisation et qui a un impact direct sur ce qui est publié.

Un système d'enregistrement binaire actif doit fonctionner comme un plan de contrôle chargé de faire respecter les politiques qui régit chaque dépendance, artefact de construction stocké et distribué, version déployée dans les environnements d'exécution et chaque correction requise après la divulgation de nouvelles vulnérabilités. Mais surtout, ce contrôle ne commence pas au moment de la publication. Il commence au moment de l'installation.

L'IA transforme la création ; la gouvernance doit suivre le rythme

Les promesses de l'IA en matière de développement sont extraordinaires. Elle réduit les frictions, accélère les itérations et démocratise l'expertise. Enfin, elle modifie également la vitesse et l'ampleur des risques.

Lorsque les logiciels peuvent être générés à grande échelle, le tsunami de fichiers binaires qui envahit l’organisation croît tout aussi rapidement. Les dépendances, les outils, les plugins, les composants générés par l'IA se multiplient.

La sécurité ne peut se limiter à l'examen de ce qui est écrit. Elle doit régir ce qui existe.

C'est là que les plateformes de Software Supply Chain jouent un rôle essentiel en tant que couche de contrôle et système d'enregistrement, fournissant une suite de fonctionnalités de sécurité centrées sur les binaires qui permettent la gouvernance, l'application des politiques et une visibilité de bout en bout sur toute la chaîne d'approvisionnement logicielle.

L'IA renforce ce qui est produit. La supervision s’exerce sur ce qui est téléchargé, construit, stocké, distribué, exécuté et publié. Ensemble, ces mécanismes structurent un cycle de vie sécurisé, de la demande à la production.
Armis lance son portail développeur

Soumis par francoistonic le

L'éditeur Armis lance son portail développeur. Il sera le point d'entrée à l’ensemble des éléments d’Armis pour les développeurs et permet aux entreprises d’intégrer simplement ces données dans leurs technologiques existantes. Grâce à l’API Armis, développeurs, clients et partenaires peuvent connecter leurs applications et exploiter des données d’inventaire enrichies et mises à jour en continu. Les inventaires statiques deviennent ainsi des informations contextualisées, actionnables en temps réel, facilitant l’automatisation et la prise de décision.

Plusieurs sont disponibles : authentification, accès token, les API et la communauté. Ce portail permet d'intégrer les services et API Armis dans ses plateformes et infrastructures. Par exemple, on peut utiliser le SDK Python ou encore le serveur MCP. 

Portail : https://dev.armis.com/docs/your-guide-to-building-with-armis-apis