Sécurité

7 000 aspirateurs DJI hackés par... hasard !

Soumis par francoistonic le

Il y a des histoires qui semblent tellement improbables qu'elles sont parfois difficile à croire. C'est l'aventure de Sammy Azdoufal. Il cherchait à contrôler son aspirateur Romo de DJI avec la manette de sa PlayStation 5... Avec une analyse des protocoles et une aide de Claude pour pousser les choses, d'une manière inattendue, l'application de contrôle à distance qu'il développe se met à se connecter aux serveurs de DJI qui fabrique des aspirateurs connectés... Résultat : plus de 7 000 aspirateurs sont concernés et répondent... 

Ce hack inattendu permet d'accéder à tout : les capteurs, entendre l'ambiance sonore, activer la caméra, générer les plans 2D, localiser les IP. En activant les aspirants, il pouvait recevoir les numéros de série, la pièce ne cours de nettoyage, des récupérés les messages MQTT, etc. 

Avec Claude, Sammy Azdoufal analyse les protocoles du constructeur. Et il précise à The Verge, qu'il n'avait piraté aucun serveur de DJI. Très vite, il prévient DJI des failles et des accès non autorisés. En quelques heures, DJI limite les accès et interdit toutes les connexions non autorisées. 

Ce hack, aussi involontaire soit-il, montre que les objets connectés sont toujours aussi peu sécurisés. Il "suffit" d'analyser les flux et les protocoles de communication pour créer une application. L'IA a sans doute permis d'aller plus vite dans l'analyse. Les connexions du hardware avec une application et des services cloud multiplient les couches et les problèmes potentiels. The Verge précise que les données des MQTT de DJI étaient en claires, ce qui n'aurait jamais dû être le cas ! Une configuration de configuration ou une mauvaise authentification sur les serveurs ?

Si DJI dit avoir bloqué les accès, est-ce que des mesures de sécurité profondes ont été appliquées ? The Verge précise que ce n'est qu'après plusieurs demandes que DJI avait reconnu qu'il y avait des problèmes de validations des autorisations sur les serveurs et que la faille avait été corrigée que dans un second temps...

"La vulnérabilité concernait un problème de validation des autorisations côté serveur, affectant la communication MQTT entre l'appareil et le serveur. Bien que ce problème ait créé un risque théorique d'accès non autorisé à la vidéo en direct de l'appareil ROMO, notre enquête confirme que les occurrences réelles étaient extrêmement rares. Presque toutes les activités identifiées étaient liées à des chercheurs en sécurité indépendants testant leurs propres appareils à des fins de rapport, à quelques rares exceptions près." explique DJI.

The Verge précise que DJI affirmait le 17 février corriger toutes les failles dans les semaines à venir...

Source : https://www.theverge.com/tech/879088/dji-romo-hack-vulnerability-remote-control-camera-access-mqtt

Sécuriser au-delà du code : le nouveau périmètre de l’AppSec

Soumis par francoistonic le

Avis d'expert par Eyal Dyment (VP of Security Products, JFrog)

Le monde de la technologie est en pleine effervescence face au potentiel du développement logiciel assisté par l’IA et de l’automatisation. Dans le même temps, cette accélération s’accompagne d’un renforcement marqué de la pression réglementaire et d’une augmentation des risques pesant sur la chaîne d’approvisionnement logicielle. 

Si de nombreuses organisations continuent de s’appuyer principalement sur l’analyse du code source, une telle approche, centrée uniquement sur le code, crée un « angle mort malware » de plus en plus préoccupant. Les applications modernes ne sont plus simplement écrites ligne par ligne : elles sont assemblées à partir de binaires, de packages tiers, d’images de conteneurs et, de plus en plus, de modèles d’IA. Limiter la sécurisation à ce que les développeurs produisent directement revient à ignorer les véritables surfaces d’attaque exploitées par les cybercriminels. Pour répondre à la tension entre rapidité de mise en production et exigences de sécurité, l’attention doit se porter sur les binaires.

L’analyse du code source seule est insuffisante pour sécuriser la chaîne d’approvisionnement

Le code source traduit une intention ; les binaires matérialisent la réalité. Une fois entré dans le pipeline CI/CD, le code est transformé par les systèmes de build, les dépendances, les plugins et les fichiers de configuration. Des vulnérabilités ou des comportements malveillants peuvent alors être introduits bien après le commit du code : scripts de build compromis, dépendances infectées, artefacts altérés.

Les approches AppSec traditionnelles ont longtemps privilégié le « shift left », notamment via les tests statiques de sécurité des applications (SAST). Ces méthodes conservent toute leur pertinence, mais elles ne suffisent pas à elles seules. De nombreux incidents qui touchent la chaîne d’approvisionnement trouvent leurs origines dans des composants tiers ou dans les livrables compilés destinés à la production. Sans visibilité sur ces binaires, la sécurisation porte davantage sur un plan théorique que sur le produit réellement déployé.

Pourquoi la priorisation des vulnérabilités devient un impératif stratégique 

Le volume de vulnérabilités ne cesse de croître et dépasse désormais la capacité de remédiation de la plupart des équipes. Traiter chaque faille comme prioritaire entraîne une fatigue liée aux alertes et une mobilisation inefficace de ressources de sécurité déjà contraintes.

Une priorisation fondée sur le contexte apporte une réponse structurante. Déterminer si une vulnérabilité est réellement atteignable ou exploitable dans une application donnée permet de concentrer les efforts sur les failles qui constituent un risque avéré. L’analyse de la configuration, des dépendances transitives et du contexte d’exécution affine encore cette évaluation en offrant une vision plus précise des expositions réelles. Elle favorise ainsi l’alignement entre les équipes de sécurité et de développement, sur les correctifs à traiter en priorité.

Cette intelligence contextuelle est désormais intégrée aux plateformes AppSec modernes, permettant de dépasser la simple accumulation d’alertes au profit d’une décision véritablement orientée par le risque.

Stopper les packages malveillants avant leur entrée dans le SDLC

La récente vague d’attaques visant principalement le registre npm met en lumière un point critique : la « porte d’entrée » de l’environnement de développement constitue aujourd’hui la principale source d’exposition au risque. Lorsqu’un développeur télécharge un package malveillant, l’attaque est effective avant même toute phase d’analyse du code.

Dans ce contexte, la mise en place de contrôles préventifs dès le point d’entrée devient essentielle. Vérifier les packages, plugins, modèles et extensions au regard des politiques internes permet de bloquer les composants identifiés comme malveillants ou suspects avant leur intégration dans le cycle de développement. Plutôt que d’intervenir a posteriori, cette approche réduit significativement les risques en empêchant des catégories entières d’attaques de se déployer.

La valeur d’un système d’enregistrement unique pour l’AppSec 

La multiplication d’outils fragmentés alimente ce que beaucoup qualifient de « crise de confiance ». Lorsqu’elle est greffée a posteriori au lieu d’être pensée de façon native et intégrée à chaque étape du cycle de vie, la sécurité finit inévitablement par ralentir la mise en production.

Réunir la gestion des artefacts et les signaux de sécurité au sein d’un système d’enregistrement unique instaure une gouvernance continue et automatisée. Les politiques s’appliquent de manière homogène à l’ensemble des dépôts et des pipelines. La préparation aux audits devient un processus continu plutôt qu’une course de dernière minute. Les équipes sécurité et DevOps s’appuient sur une source de vérité partagée. À la clé, une sécurité renforcée, avec moins de perturbations pour les flux de développement.

IA, transparence et réglementation émergente

L’IA et le machine learning figurent parmi les technologies les plus disruptives depuis l’avènement du smartphone. Leur essor s’accompagne toutefois d’une exigence de transparence sans précédent. Les modèles, données d’entraînement et dépendances sont désormais considérés comme des artefacts logiciels à part entière, pleinement intégrés au périmètre de la sécurité de la chaîne d’approvisionnement.

Des cadres réglementaires comme l’AI Act européen illustrent l’ampleur des enjeux, avec des sanctions pouvant atteindre 6 % du chiffre d’affaires mondial en cas de non-conformité. Répondre à ces exigences suppose un renforcement significatif de la transparence, de la traçabilité et de la gouvernance, pour les composants logiciels traditionnels comme pour les actifs liés à l’IA.

Une approche AppSec adaptée à la chaîne d’approvisionnement logicielle actuelle 

Il apparaît désormais évident que la sécurisation des logiciels modernes ne peut se limiter à un outil d’analyse de code isolé. Elle exige une approche de bout en bout, inscrite dans une logique DevSecOps, tenant compte des binaires, centrée sur la chaîne d’approvisionnement et intégrée aux processus de construction, de stockage et de promotion des artefacts. Associer la gestion des artefacts à des capacités de sécurité intégrées transforme la sécurité en levier d’accélération plutôt qu’en frein.

Les organisations qui alignent leur stratégie AppSec sur les réalités actuelles de la chaîne d’approvisionnement logicielle se donnent ainsi les moyens d’accélérer leurs livraisons tout en préservant la confiance, la conformité et la résilience. Il en résulte un bénéfice tangible, tant pour les équipes DevSecOps que pour l’ensemble de l’organisation.

Visual Studio Code : alerte de sécurité sur plusieurs extensions

Soumis par francoistonic le

Visual Studio Code subit une succession de vulnérabilités via des extensions parmi les plus populaires. Elles concernent Code Runner, Markdow Preview Enhanced ou encore Live Preview ! Ox Security, éditeur en sécurité, alerte sur les risques. Le problème est que ces extensions sont utilisés par des dizaines de millions de développeurs. 

Par exemple, la CVE-2025-65717 concerne Live Server. Un hacker peut récupérer des fichiers locaux en trompant le développeur par une fausse page web. La faille a été découverte en 2025 mais Ox Security dit qu'aucune mesure n'a pas été prise par les mainteneurs. 

Explication sur la CVE-2025-65717 : https://www.ox.security/blog/cve-2025-65717-live-server-vscode-vulnerability/

La CVE-2025-65715 cible Code Runner. Il permet d'exécuter un code distant en modifiant le fichier de configuration : https://www.ox.security/blog/cve-2025-65715-code-runner-vscode-rce/

Sur Microsoft Live Preview, avant la version 0.4.16, une faille permet d'accéder aux fichiers locaux via une vulnérabilité XSS. Enfin, la CVE-2025-65716 cible l'extension Markdown Preview Enhanced 0.8.18 en exécutant un code non autorisé. Ce code illicide est récupéré via une corruption d'un fichier .md. 

En résumé : 

CVE-2025-65715: Code Runner 
CVE-2025-65716: Markdown Preview Enhanced 
CVE-2025-65717: Live Server 
CVE non assigné mais faille reconnue : Live Preview by Microsoft 

Snyk lance AI Security Fabric pour le SDLC

Soumis par francoistonic le

Ai Security Fabric est la nouvelle solution de l'éditeur Snyk. Cette plateforme s'insère dans le cycle de vie du développement logiciel, SDLC. Elle permet aux entreprises de commercialiser des logiciels basés sur l'IA en toute sécurité et à la vitesse de l'IA. 

"Aujourd'hui, les développeurs et les concepteurs utilisent non seulement l'IA pour écrire du code et alimenter des applications, mais ils sont également confrontés à une augmentation rapide des cybermenaces liées à l'IA. Ce système aide les entreprises à réduire les risques cumulés sans ralentir l'innovation. L'augmentation de la dette de sécurité, les nouveaux vecteurs d'attaque et le manque de gouvernance dans le développement basé sur l'IA aggravent les risques sur une surface d'attaque en constante expansion. Alors que l'infrastructure IA devient la trame de l'informatique moderne, les entreprises ont besoin d'une trame de sécurité qui assure une protection continue, et non ponctuelle." explique l'éditeur.

L'outil est donc là pour sécuriser tous les développements IA, les agents, etc. 

Snyk a identifié trois défis que l’AI Security adresse :

  • Les vulnérabilités apparaissent à un rythme plus rapide : le volume de code explose en raison de l'adoption rapide des pratiques de codage assistées par l'IA. La sécurité doit aller au-delà de l'analyse réactive pour être « sécurisée dès le départ », en stoppant le flux de nouvelles vulnérabilités qui contribuent à l'augmentation des retards en matière de sécurité.
  • Le temps nécessaire à l'exploitation des vulnérabilités diminue : selon Gartner, l'IA devrait accélérer l'exploitation des vulnérabilités de 50 % d'ici 20271. Les attaques automatisées ciblant toutes les expositions disponibles, les organisations doivent systématiquement réduire leur dette de sécurité afin de diminuer leur profil de risque.
  • L'IA a un effet cumulatif sur les risques : le passage au développement natif de l'IA a déclenché une explosion de modèles non gérés et d'agents autonomes dans les workflows de livraison et dans les logiciels eux-mêmes. Cette « Shadow AI » crée une surface d'attaque fragmentée où le danger ne réside plus seulement dans le code, mais aussi dans l'action de l'IA elle-même. Un agent compromis peut enchaîner de manière autonome de nouvelles menaces avec des vulnérabilités précédemment « mises en veille », ce qui aggrave les risques plus rapidement que les équipes humaines ne peuvent y remédier.

Pour la partie sécurité proprement dite, Snyk cible :

nyk continue d'ajouter de nouvelles fonctionnalités et améliorations qui concrétisent cette vision de l'AI Security Fabric à travers les trois vecteurs unifiés de la plateforme Snyk AI Security :

  • DevSecOps accéléré par l'IA (stabilisation et réduction de la dette de sécurité) :Snyk aide ses clients à maîtriser les principes fondamentaux, de la visibilité à la gouvernance, afin de garantir la sécurité par défaut de l'ensemble de leur chaîne logistique logicielle.
    • Prévention intégrée : Delta Findings fournit des commentaires immédiats sur les nouveaux risques dans l'IDE et les PR, tandis qu'une expérience PR Check améliorée intègre des tests de sécurité dans les workflows Git afin d'empêcher les risques d'entrer dans les référentiels.
    • Correction plus rapide : accélère les corrections grâce au regroupement par dépendance (en donnant la priorité aux mises à niveau à fort impact) et à la notation du risque de rupture (pour éviter les perturbations de la compilation), tandis que Snyk Agent Fix permet d'effectuer des réparations par IA en un seul clic dans l'IDE et la demande d'extraction. 
    • La corrélation DAST et SAST comble le fossé entre les tests dynamiques et statiques, en reliant directement les vulnérabilités d'exécution à la ligne exacte du code source afin de permettre une correction plus efficace.
  • Sécurisation du développement basé sur l'IA (sécurisation dès la conception dans les agents de codage) : les fonctionnalités de Snyk sont directement intégrées aux assistants de codage IA afin de garantir la sécurité du code généré par l'IA dès sa conception.
    • Barrières de sécurité IA étendues : de nouveaux flux de configuration en 60 secondes sont désormais également disponibles pour Gemini CLI et Claude Code.
    • Échelle de l'entreprise : les équipes de sécurité peuvent désormais définir et distribuer de manière centralisée des garde-fous afin de garantir des normes de sécurité cohérentes.
    • Corrections fluides : les développeurs peuvent déclencher une correction intelligente de bout en bout, de la génération à la demande d'extraction, sans quitter leur flux de travail.
  • Sécurisation des logiciels natifs IA (gestion des agents, des outils et de l'exécution autonome) : alors que nous entrons dans l'ère des agents et des systèmes non déterministes, Snyk aide les organisations à adopter l'IA en toute sécurité et à gérer l'avenir du développement de l'IA.
    • Visibilité du Shadow AI : l'AI-BOM d'Evo s'intègre à l'inventaire des actifs pour détecter automatiquement les modèles et les dépendances. Elle est lancée parallèlement à une nouvelle étude sur les tendances en matière d'adoption de l'IA menée auprès de plus de 500 utilisateurs précurseurs.
    • Sécurité agentique : le prototype MCP-Scan de Snyk Labs exploite l'analyse des flux toxiques pour atténuer l'empoisonnement des outils et l'injection rapide dans le protocole MCP (Model Context Protocol).

Armis : l'AppSec au défi du code généré par l'IA

Soumis par francoistonic le

L'éditeur en sécurité Armis annonce Centrix pour la sécurité applicative. Le paysage actuel de la sécurité applicative est saturé de solutions fragmentées et statiques, chacune résolvant un morceau du problème mais générant du bruit, des inefficacités et des angles morts. Basée sur IA, Armis Centrix for Application Security détecte les failles dans le code, contextualise ces failles en les reliant à l’environnement réel d’exécution et automatise la remédiation. Elle intègre pleinement l’infrastructure ainsi que le pipeline CI/CD et prend en compte les contrôles de mitigation en production. Armis simplifie la gestion des risques et permet aux équipes de sécurité de prioriser leurs actions pour protéger l’ensemble de la chaîne logicielle.

« Avec le codage assisté par l’IA, les développeurs accélèrent leurs livraisons… mais peuvent tout aussi rapidement introduire des vulnérabilités. Les équipes de sécurité doivent donc réagir au même rythme et à la même échelle. » poursuit Katie Norton, Responsable Recherche, DevSecOps et Sécurité de la chaîne d’approvisionnement logicielle chez IDC. « Grâce à son scan natif IA, sa vision contextuelle de l’ensemble de la plateforme et sa validation indépendante, Armis Centrix permet aux équipes de sécurité de rester en phase avec cette nouvelle ère du développement IA. »L'éditeur affirme réduire les faux positifs de 70 % et améliore notablement le temps moyen de résolution en automatisant la correction. La solution assure la couverture complète du code source à la production. Pour en savoir plus : https://www.armis.com/platform/armis-centrix-for-application-security/

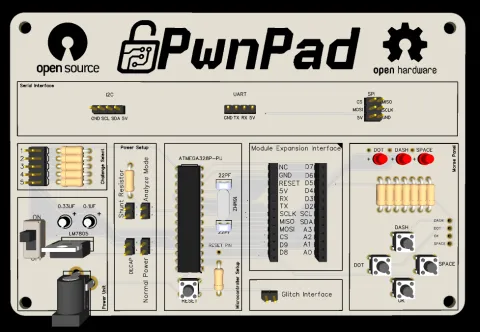
PwnPad : une plateforme logicielle et matérielle pour du hack et du pentest

Soumis par francoistonic le
Image

Dans le monde du hack et du pentesting, le hardware est très important. Lors dans notre dernière conférence sécurité (DevCon 26 de janvier 2026), Christophe Villeneuve avait évoqué le fameux Flipper. PwnPAD est un projet open source et open hardware. Les créateurs propose une plateforme accessible et peu chère, environ 50-60 $ pour la configuration la plus complète.

Elle permet de s'initier à la sécurité avec différents challenges : 

- interception et décodage du UART

- espionner de l'I2C

- extraire des données d'une EEPROM

- utiliser les bases d'un osciloscope pour exfiltrer un mot de passe

Côté matériel, il faut commander le PCB et les différents composants : swicht, microcontrôleur, alimentation, headers, résistances, cristal 16 MHz. La BOM (la liste des composants) est disponible sur le wiki. Attention : il faut monter et souder la carte vous-même.

PwnPad vous propose aussi une solution plus rapide et moins chère en utilisant une Arduino Uno, un analyseur logique, un multimètre, un module MSFET 

Site : https://github.com/twelvesec/PwnPad

Notepad++ : hijacking subi en été et automne 2025

Soumis par francoistonic le

Les développeurs de Notepad++ ont communiqué sur une campagne de hijacking qui avait été détectée en juin 2025. L'attaque s'est faite en compromettant l'infrastructure hébergeant Notepad++. Les hackers ont réussi à rerouter le trafic destiné aux serveur officiels vers des serveurs illicites. L'équipe Notepad a alors facilité la communication entre l'hébergeur et l'équipe Incident-response pour analyser la compromission et fixer le problème. La réponse s'est déroulée en 2 grandes étapes. 

Le serveur en cause a été compromis jusqu'au 2 septembre 2025. Une mise à jour du noyau, et du firmware, a pu fixer le problème. Si les accès illicities ont été coupés, les hackers ont pu gardés les identifiants des services utilisées par notepad. Puis un changement d'infrastructure a été réalisé le 2 décembre 2025. Depuis, aucune activité suspecte n'a été découverte. L'équipe précise que les vulnérabilités ont été corrigés. Tous les identifiants ont été renouvellés.

Notepad conseille de changer les identifiants SSH, FTP/SFTP, MySQL, vérifier les comptes Wordpress, supprimer les utilisateurs inutiles dans WordPress.

L'équipe conseille de télécharger la version 8.9.1 incluant les améliorations de sécurité.

Annonce : https://notepad-plus-plus.org/news/hijacked-incident-info-update/ 

Kubernetes : une faille dans RBAC ne sera pas corrigée car le comportement est conforme

Soumis par francoistonic le

Notre vulnérabilité démarre débutnovembre 2025 quand Graham Helton, chercheur en sécurité, communique à l'équipe sécurité de Kubernetes une vulnérabilité dans les autorisations dans la gestion des rôles, le RBAC. Cette faille permet de contourner la sécurité RBAC et de pouvoir exécuter un code distant non autorisé : "un contournement autorisé dans RBAC de Kubernetes des permissions nodes/proxy GET permet d'exécuter des commandes sur tous les pods d'un cluster" introduit Graham. Le problème ne vient pas réellement de Kubernetes mais de l'interaction avec certains protocoles réseaux. 

Graham prévient Kubernetes puis plus rien jusqu'au mi-janvier. La réponse de l'époque sécurité de Kubernetes, publiée par Graham, confirme qu'il n'y aura de correction officielle, du moins, pas pour le moment : "Après un examen plus approfondi, nous confirmons notre décision selon laquelle ce comportement est conforme aux attentes et ne fera donc pas l'objet d'un CVE." explique l'équipe sécurité. Bien entendu, notre chercheur n'est pas d'accord.

"Nous sommes d'accord que nodes/proxy présente un risque, un patch pour restreindre ce chemin spécifique serait nécessaire pour changer les autorisations dans kubelet et the kube-apiserver pour forcer une double autorisation de get et create. Nous avons déterminé que la mise en œuvre et la coordination d'une telle logique de double autorisation sont fragiles, architecturalement incorrectes et potentiellement incomplètes." explique la réponse de Kubernetes.

La suite est intéressante : "Nous restons convaincus que la proposition KEP-2862 constitue la solution architecturale appropriée. Plutôt que de modifier l'autorisation globale des nodes-proxy, notre objectif est de la rendre obsolète pour les agents de surveillance en déployant progressivement des permissions plus fines dans la version 1.6, prévue pour mars 2026." poursuit Kubernets. La méthode actuelle ne sera pas déprécier avant plusieurs après l'introduction de la nouvelle méthode, le temps d'évaluer les risques de casses de compatibilité et donc une casse de production si la méthode actuelle nodes/proxy était spécifiquement modifiée (sous-entendu pour combler la faille). 

Bref, oui la vulnérabilité existe, l'équipe sécurité ne le consteste pas mais elle explique que le comportement est conforme à ce qui est attendue et qu'aucune demande CVE ne sera faite et qu'il faut attendre une mise à jour d'architecture prévue au printemps 2026. L'autre point mis en avant est que toute correction spécifique sur la partie nodes/proxy pourrait casser la compatibilité avec les clusters actuels. L'équipe Kubernetes met en avant les changements qui seront faits dans la mise à jour d'avril 2026 en intégrant la spécifications KEP-2826. Graham, dans son dernier post, explique pourquoi la KEP-2862 ne fixe pas la faille. 

Seule solution : vérifier toutes les autorisation, restreinte les accès, monitorer tous les noeuds. 

Chronologie

1er novembre 2025 : rapport initial envoyé à l'équipe sécurité de Kubernetes. Puis traitement du dossier

14 décembre : l'équipe est informée du délai de non divulgation de 90 jours

7 janvier 2026 : mise à jour et relance de la requête

23 janvier : l'équipe sécurité dit qu'il n'y aura de correction de la vulnérabilité

26 janvier : Graham publie la vulnérabilité et le PoC d'exploitation

Publication complète de la vulnérabilité : https://grahamhelton.com/blog/nodes-proxy-rce

Apache gRPC : vulnérabilité critique découverte

Soumis par francoistonic le

Les experts de CyberArk dévoilent les détails d'une grave vulnérabilité dans Apache gRPC : la CVE-2025-60021. Elle permet de faire une injection de commandes dans le profileur heap d'Apache gRPC. gRPC est une librairie open source en C++ pour intégrer des services RPC. La faille permet d'exposer des données, des éléments de la mémoire ou encore des détails sur le runtime sur une URL HTTP. Le problème vient de la mauvaise validation du heap profiler dans le service /pprof/heap. 

A partir de cette faiblesse, un hacker peut exécuter des attaques non autorisées avec les droits sur les process bRPC... Cette CVE affiche un niveau critique de 9.8. gRPC 1.15.0 restreint les paramètres extra_options pour réduire les entrées non vérifiées. 

Chronologie de la faille : 

  • Aug. 5, 2025: Reported to the Apache bRPC maintainers
  • Sept. 26, 2025: Fix merged (PR #3101)
  • Oct. 27, 2025: Apache bRPC 1.15.0 released (includes the fix)
  • Jan. 16, 2026: CVE-2025-60021 published

Source : https://www.cyberark.com/resources/threat-research-blog/cve-2025-60021-cvss-9-8-command-injection-in-apache-brpc-heap-profiler

Post-quantique, sécurité et hacking : replay de notre conférence DevCon

Soumis par francoistonic le

Voir et revoir les sessions de notre conférence DevCon 26 sur la sécurité, le post-quantique et le hacking.

Programme : 

Keynote d'ouverture par François Tonic (Programmez!)

Keynote technique : post-quantique par Ludovic Perret (Epita)

Pause café (pas de session)

Session 1 : les nouveaux gadgets par Christophe Villeneuve (Eviden)

Session 2 : Revue de code 2.0 à la cause IA par Frédéric Malo (Checkmarx)

Session 3 : Immutable Linux par Frédéric Crozat (Suse)

Session 4 : OWAS par Christophe Villeneuve (Evident), session exclusive pour la salle. Pas de stream

[video:https://www.youtube.com/embed/LJR03NEcZI0?si=5dIKNINizt9HCoMT autoplay:0]

Merci à nos partenaires : Snyk, Osaxis, ESGI, Fiparco