CNIL

La CNIL se prononce contre les backdoors

Soumis par fredericmazue le

Dans son rapport annuel, la CNIL se déclare contre la mise en place d'une backdoor permanente et systématique  sur les systèmes informatique cryptés, les smartphones essentiellement, et rappelle aux autorités les différentes réglementations en vigueur à leur disposition, réglementations suffisantes selon elle.

Dans le contexte du différent en Apple et le FBI, le procureur de Paris François Molins avait souligné qu'en France également, les enquêtes et les autorités judiciaires ont besoin d'accéder à des données cryptées.

"tous les smartphones qu’on essaie d’exploiter sont verrouillés et cryptés. C’est un gros souci car si la personne ne veut pas donner le code d’accès on ne peut plus rentrer dans le téléphone. On a toujours un téléphone dans l’affaire Ghlam (mis en examen pour un attentat avorté à Villejuif) dans lequel on n’a pas pu pénétrer. L’an dernier on a eu 8 smartphones qui n’ont pas pu être pénétrés."

Autrement dit, une backdoor ce serait bien pratique. Mais pour la CNIL, tous les moyens de récupérer des données au cours d'enquêtes existent déjà dans le cadre de la loi :

Réquisitions numériques, accès aux données de connexions, interception des correspondances, enregistrements audio-visuels, captation des données informatiques affichées à l’écran ou introduites au clavier (keylogger), ou encore le recours à des experts techniques dans le cas de données chiffrées ainsi que le droit pénal qui contient des incitations concernant la remise des clés de chiffrement.

Pour la CNIL le chiffrement est un élément essentiel des droits des utilisateurs et de la robustesse des systèmes. La mise en place de backdoors généralisées créerait un risque collectif pour la sécurité des personnes en regard de l’ampleur du phénomène cybercriminel. Parallèlement, rien n'empêche techniquement des personnes malveillantes d'utiliser des solutions de chiffrement personnelles. Les backdoors ne permettraient alors pas d'accéder aux données ainsi protégées. Bref pour la CNIL le principe de la porte dérobée n'est pas une bonne solution :

La puissance publique a à sa disposition, dans un cadre parfaitement clair et légal, accès à des données mais autoriser en plus l’usage de backdoors ou portes dérobées n’est pas une bonne solution. L’idée qu’au nom de cet impératif de sécurité il faille mettre en place des backdoors pour, dans tous les cas, permettre aux services de police d’accéder à une information qui sera le cas échéant cryptée et non décryptable, cette solution n’est pas une bonne solution.

Droit à l'oubli : la CNIL inflige 100 000 euros d'amende à Google

Soumis par fredericmazue le
Web

Depuis mi 2014 les internautes européens peuvent demander à Google la suppression du référencement d'articles qu'ils jugent inexacts ou qui leur portent préjudice, dans le cadre du droit à l'oubli.

Google satisfait à ces demandes, dont les français semble être les champions, avec 21% des requêtes européennes.

Seulement ceci ne satisfait pas la CNIL qui vient d'infliger une amende de 100 000 euros à Google.

Google applique le déréférencement sur le domaine google.fr ce qui n'est pas suffisant : " La solution consistant à faire varier le respect des droits des personnes en fonction de l’origine géographique de ceux qui consultent ne permet pas aux personnes de bénéficier du plein effet de leur droit au déréférencement" précise la CNIL.

Notre confrère Le Monde rapporte que Google avait mis en place un mécanisme supplémentaire appliquant le droit à l'oubli en fonction de l'IP de l'internaute, quel que soit le domaine Google consulté. Mais cela n'a pas convenu à la CNIL.

Bien entendu Google conteste, en argumentant d'une part que la quasi totalité des internautes européens utilisent les domaines européens du moteur de recherche et d'autre part que le droit européen ne peut contraindre le reste du monde.

Drones : un responsable de la CNIL arrêté !

Soumis par fredericmazue le
Image

Les drones qui survolent sans arrêt les sites sensibles tels que bases militaires ou centrales nucléaires, ou qui survolent Paris, ce qui est interdit, agacent fortement les autorités, qui envisagent toutes une séries de mesures dont le côté excessif ou farfelu de certaines, donnent à sourire.

Mais qui sont donc les personnes derrière ces vols de drones intempestifs ? Voilà que, une fois n'est pas coutume, les gendarmes ont réussi à appréhender un pilote de drone samedi 14 mars, vers 9h30 du matin. Le drone survolait Paris en toute illégalité et son pilote a été interpellé sur une pelouse de l'avenue de Breteuil, dans le 7ème arrondissement. L'homme a plaidé coupable. Il est convoqué au tribunal le 26 mai prochain.

Alors qui sont ces trublions qui font voler des drones là où il ne faut pas ? En l'occurrence, l'homme interpelé ce samedi est un haut responsable de la CNIL ! La Commission Nationale Informatique et Liberté. Si, si, rappelez-vous, c'est cet organisme qui vient vous taper sur les doigts si en tant que responsable d'un site Internet, vous y avez laissé traîner la moindre chose qui lui déplaît, ce qui lui fait dire que vous ne respectez pas parfaitement la loi :-)

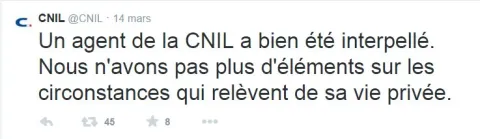
La CNIL a reconnu sur Twitter que c'est bien un de ses agents qui a été interpelé.

Certes les circonstances relèvent de la vie privée. Mais quand même, ça fait désordre :-) 

Mobilitics saison 2 : Android dans le collimateur de la CNIL

Soumis par fredericmazue le

Mobilitics est une enquête réalisée par la CNIL et Inria concernant la confidentialité des données dans l'univers des smartphones et des applications. L'enquête est réalisée au moyen du logiciel Mobilitics développé par Inria.

La saison 1 (2013), consacrée aux iPhone, avait montré que les données personnelles fuitaient plutôt pas mal. La saison 2 montre qu'avec Android, c'est pire. Et globalement les utilisateurs n'ont pas vraiment de moyens pour s'y opposer    

Depuis 3 ans, la CNIL et Inria travaillent ensemble pour comprendre l'écosystème des smartphones. Les résultats du projet Mobilitics montrent que les accès aux données personnelles sont à la fois massifs et peu visibles pour les utilisateurs. Les éditeurs d'applications et leurs fournisseurs de services ou partenaires commerciaux doivent donc intensifier leur effort d'information des utilisateurs, sans s'abriter derrière des contraintes techniques. En la matière, les éditeurs de système d'exploitation pour smartphones et tablettes (Apple, Google, Microsoft, Mozilla) sont les premiers responsables. A ce titre, ils doivent permettre aux utilisateurs de mieux maîtriser leurs données personnelles souligne la CNIL. 

Pendant trois mois des testeurs, agents de la CNIL, ont donc utilisé des smartphones sur lesquels Mobilitics a été installé. Les résultats sont édifiants. La CNIL emploie le terme de démesurés.

Ainsi, il a été constaté qu' un testeur a été géolocalisé par une application de réseau social 150 000 fois en 3 mois, ce qui correspond à une géolocalisation  par minute sur cette période. Cela a même été jusqu'à 1 million de géolocalisations sur la même période avec une application dont le nom ni la finalité ne sont précisés.

Globalement les applications se gavent de données pour dresser des profils des utilisateurs et du matériel qu'ils utilisent : IMEI, Android_ID, adresse MAC, IMSI de la carte SIM, tout y passe. Ne parlons même pas du carnet d'adresses ou du n° de téléphone. Tout est bon pour faire de la publicité la mieux ciblée possible.

Selon la CNIL, iOS est un système d'exploitation plus fermé qu'Android, et Apple verrouille de manière plus stricte à certaines données.

Cependant, globalement , les éditeurs de systèmes d'exploitations ont un rôle clé à jouer dans le domaine de la confidentialité et la CNIL souhaite qu'ils le jouent. Les développeurs d'applications doivent être responsabilisés eux aussi, et ne pas collecter de données qui ne sont pas utiles au fonctionnement de leur application :

La CNIL souhaite que l'ensemble des acteurs de l'écosystème (éditeurs d'application, éditeurs des systèmes d'exploitation et responsables des magasins d'applications, tiers fournisseurs de services et d'outils) prenne la juste mesure de leurs responsabilités respectives pour améliorer l'information et les outils de maitrise des données personnelles. Les grands acteurs des systèmes d'exploitation et magasins d'applications ont un rôle clé à jouer. Si les nouvelles versions des systèmes d'exploitation sont souvent l'occasion de changements positifs dans les outils disponibles, ces efforts doivent se poursuivre. Les développeurs, éditeurs d'application et leurs partenaires (par exemple les fournisseurs de solutions d'analytics, de monétisation, etc.) doivent quant à eux minimiser les collectes de données qui ne sont pas liées au service rendu par l'application et adopter une approche de privacy by design, plus respectueuse du droit des utilisateurs.

Le Club OLG Juridique-Informatique vous invite à sa prochaine réunion, animée par Alain Bensoussan Avocats

Soumis par fredericmazue le

La loi Informatique, fichiers et libertés qui a fêté ses 30 ans en janvier 2008, présente la caractéristique d’être applicable absolument à tous les secteurs d’activités de la vie économique, puisque aujourd’hui aucune organisation ou entreprise ne fonctionne sans informatique.

Or, le respect, par les entreprises et administrations des règles de protection des données à caractère personnel est un facteur de transparence et de confiance à l’égard des clients, partenaires commerciaux, et administrés. C’est aussi un gage de sécurité juridique pour les entreprises qui sont responsables de ces traitements informatiques et de la sécurité des données personnelles qu’ils contiennent. Elles peuvent ainsi voir leur responsabilité, notamment pénale, engagée en cas de non-respect des dispositions de la loi.*

Les plaintes reçues par la Cnil ne cessent d’augmenter depuis qu’elle a vu sa capacité de sanction renforcée en 2004. Elle adresse aux entreprises de nombreuses mises en demeure, avertissements et a prononce des sanctions financières correspondant à des amendes allant de 5.000 à 50.000 euros. Quelles sont aujourd’hui les bonnes pratiques permettant d'optimiser les efforts entrepris en matière de maîtrise des données à caractère personnel (notamment la désignation d’un « correspondant informatique et libertés ») ?

Cette conférence, qui se tiendra le 24 mars 2009 de 9h30à 12h00 à Paris y répondra.

Pour plus d'informations : http://www.olegendre.com/

300 000 euros pour la Cnil

Soumis par fredericmazue le
Web

Quelques semaines après avoir alerté les pouvoirs publics de sa situation budgétaire préoccupante, la CNIL obtient une rallonge de 300.000 euros. Dans une lettre adressée au Premier ministre, le président de l'organisation, Alex Türk, avait fait état d'un déficit de 532.000 euros contraignant la CNIL renoncer à l'exercice de certaines de ses missions alors même qu'elle connaît un accroissement spectaculaire de son activité avec la montée en puissance du Web et des technologies de l'information. La mission de la CNIL consiste, notamment, à informer les individus de leurs droits relatifs au traitement et au stockage des données personnelles dans les systèmes informatiques, à garantir l'accès à ces infos, à s'assurer que la loi informatique est bien appliquée. Depuis l'été 2004, l'activité de la CNIL aurait augmenté de 570%, les contrôles effectués par ses soins de 300%. Quant aux sanctions, elles auraient doublé en 2006.

Dans ce contexte, la CNIL a obtenu du Premier ministre une revalorisation de son budget. Début décembre, M. de Villepin a averti par courrier M. Türk de sa décision d'accorder une dotation rectificative de 300.000 euros pour le présent exercice. Parallèlement, Dominique de Villepin a annoncé l'ouverture prochaine d'une mission de réflexion pour faire toute proposition relative à la situation budgétaire des autorités administratives indépendantes.

La Cnil en cessation de paiement, selon son président

Soumis par fredericmazue le
Web

Le budget dont dispose la Commission nationale de l'informatique et des libertés (Cnil) serait largement sous-évalué face aux missions toujours plus nombreuses qui lui sont confiées. C'est le message au gouvernement qu'a fait passer le président de l'organisme, Alex Türk, dans un courrier adressé au Premier ministre. Le responsable y compare la situation financière de la Cnil à celle d'une entreprise en «cessation de paiement ». L'organisme rattaché au budget de la Justice, enregistre «un déficit de 532.000 euros qui menace son bon fonctionnement», indique son président.

La Cnil risque d'être contraint de «renoncer à l'exercice de certaines de ses missions», alors même «qu'elle connaît un accroissement spectaculaire de son activité».
Elle dispose d'un budget annuel de 9 millions d'euros pour 2006, contre 7,1 millions en 2005, avec un effectif de 90 personnes. Il s'agit du «plus faible budget de toutes les autorités indépendantes similaires en Europe», argumente Alex Türk ,estimant qu'il faudrait 200 personnes et un budget double pour répondre à l'ensemble de ses missions.

Fin de la déclaration des sites Web à la CNIL

Soumis par fredericmazue le
Web

La déclaration des sites Web auprès de la Commission Nationale Informatique et Libertés (CNIL) disparaît, dans un but de simplification des formalités.formulaire

Mise en place en 1997, c'est la dernière contrainte administrative déclarative liée la création d'un site Web qui disparaît, après la suppression en 2000 des déclarations au CSA et au procureur de la République.

Cependant, les sites Web entrant dans les domaines de compétence de la CNIL, par exemple les sites qui constituent des bases de données de clients et prospects, restent soumis aux obligations déclaratives.

Les blogs, sites "vitrine", fichiers d'abonnés aux newsletters, ne font donc plus l'obligation de déclaration.