cybercriminalité

Les stratagèmes d’ingénierie sociale liés aux cryptomonnaies ont rapporté aux cybercriminels près de 10 millions de dollars l’an passé

Soumis par admin le

Les experts de Kaspersky Lab ont mis à jour un type de fraude relativement nouveau : le développement des cryptomonnaies n’attire pas seulement les investisseurs mais aussi des cybercriminels poussés par l’appât du gain. Au cours du premier semestre 2018, les produits de la société ont bloqué plus de 100 000 événements déclencheurs liés à des cryptomonnaies, sur de faux sites et d’autres plateformes. Chacune de ces tentatives visait à leurrer un nombre croissant d’utilisateurs crédules par des stratagèmes frauduleux.

Le phénomène des cryptomonnaies et l’engouement qu’elles suscitent ne sont pas passés inaperçus des cybercriminels. Pour réaliser leurs noirs desseins, ceux-ci emploient généralement des techniques classiques de phishing mais vont souvent au-delà des scénarios « ordinaires » que nous connaissons. En s’inspirant des investissements ICO (Initial Coin Offering) et de la distribution gratuite de cryptomonnaies, les cybercriminels ont pu abuser aussi bien de l’avidité des détenteurs de monnaie virtuelle que de la naïveté des néophytes.

Certaines des cibles plus prisées sont les investisseurs ICO, qui cherchent à placer leur argent dans des start-ups dans l’espoir d’en tirer profit à l’avenir. A leur intention, des cybercriminels créent de fausses pages web imitant les sites de projets ICO officiels ou bien tentent d’accéder à leurs contacts de façon à pouvoir diffuser un message de phishing contenant le numéro d’un e-portefeuille et incitant les investisseurs à y envoyer leurs cryptomonnaies. Les attaques les plus fructueuses se servent de projets ICO bien connus. Par exemple, en exploitant l’ICO Switcheo au moyen d’une proposition de distribution gratuite de cryptomonnaies, des malfaiteurs ont dérobé l’équivalent de plus de 25 000 dollars après avoir propagé un lien via un faux compte Twitter.

Autre exemple, la création de sites de phishing pour le projet ICO OmaseGo a permis à des escrocs d’empocher plus de 1,1 million de dollars dans cette cryptomonnaie. Les cybercriminels ont été tout aussi intéressés par les rumeurs entourant l’ICO Telegram, ce qui a eu pour effet l’apparition de centaines de sites factices destinés à recueillir de prétendus « investissements ».

Une autre tendance répandue porte sur des escroqueries aux faux dons de cryptomonnaie. La méthode la plus courante consiste à demander aux victimes de faire cadeau d’une petite somme en monnaie virtuelle, en leur faisant miroiter un gain bien plus élevé dans cette même monnaie à l’avenir. Les malfrats vont même jusqu’à utiliser les comptes de personnalités réputées sur les réseaux sociaux, telles que l’homme d’affaires Elon Musk ou le fondateur de la messagerie Telegram, Pavel Durov. En créant de faux comptes et en s’en servant pour répondre aux tweets d’utilisateurs de bonne foi, les escrocs réussissent à tromper des internautes.

Selon les estimations approximatives de Kaspersky Lab, des cybercriminels seraient parvenus l’an dernier à engranger plus de 21 000 ETH (la cryptomonnaie Ether, qui utilise la blockchain générée par la plate-forme Ethereum), soit plus de 10 millions de dollars au cours actuel, grâce aux stratagèmes que nous venons de décrire. Cette somme ne tient même pas compte des attaques de phishing classiques ou des cas de génération d’une adresse individuelle pour chaque victime.

« Notre étude révèle que les cybercriminels sont passés maîtres dans l’art d’actualiser et de développer leurs ressources afin d’obtenir un maximum de résultats de leurs attaques de phishing liées aux cryptomonnaies. Ces nouveaux stratagèmes de fraude reposent sur des méthodes élémentaires d’ingénierie sociale mais se distinguent des attaques de phishing habituelles car ils peuvent rapporter des millions de dollars à leurs auteurs. Les succès obtenus par ces escrocs donnent à penser qu’ils savent comment exploiter le facteur humain, l’un des éternels maillons faibles de la cybersécurité, pour profiter du comportement des utilisateurs », commente Nadezhda Demidova, analyste en contenus web chez Kaspersky Lab.

Les chercheurs de Kaspersky Lab conseillent aux utilisateurs d’observer quelques règles élémentaires afin de protéger leurs avoirs en cryptomonnaie :

  • Rappelez-vous que rien n’est jamais gratuit et que les offres qui paraissent trop belles pour être vraies doivent être traitées avec scepticisme.
  • Vérifiez auprès de sources officielles les informations concernant la distribution gratuite de cryptomonnaies. Par exemple, si vous remarquez une distribution pour le compte de l’écosystème de blockchain Binance, piraté récemment, rendez-vous sur le site officiel pour y obtenir des éclaircissements.
  • Vérifiez si des tiers sont liés au portefeuille vers lequel vous envisagez de transférer vos économies. L’une des solutions consiste à faire appel à des navigateurs de blockchain, tels que etherscan.io ou blockchain.info, qui permettent aux utilisateurs de visualiser des informations détaillées sur toute transaction en cryptomonnaie et de déterminer si le portefeuille risque d’être dangereux.
  • Vérifiez toujours les liens et données affichés dans la barre d’adresse du navigateur, par exemple que vous y lisez bien « blockchain.info », et non « blackchaen.info ».
  • Conservez l’adresse de votre e-portefeuille dans un onglet et accédez-y depuis ce dernier, ce qui évitera une erreur de saisie dans la barre d’adresse, susceptible de vous faire aboutir accidentellement à un site de phishing.

Pour en savoir plus sur le développement du phishing dans le domaine des cryptomonnaies, consultez le blog sur Securelist.com.
+ 44% de victimes de cryptomineurs en un an : le bilan passe à 2,7 millions d’internautes ciblés

Soumis par admin le

Le nombre d’internautes attaqués par des logiciels malveillants de minage de cryptomonnaie est passé de 1,9 million à 2,7 millions en l’espace d’une seule année. Les statistiques sur les 24 derniers mois révèlent que ces « mineurs » se concentrent de plus en plus sur les marchés en développement et accroissent leurs profits en exploitant les machines d’utilisateurs dans ces régions du monde. C’est là l’un des principaux enseignements de l’étude annuelle de Kaspersky Lab consacrée au ransomware et aux cryptomineurs malveillants (période 2016-2018).

L’étude, qui couvre deux périodes comparables (d’avril 2016 à mars 2017 et d’avril 2017 à mars 2018), indique que, tandis que le ransomware peut apporter aux cybercriminels des gains potentiellement élevés mais ponctuels dans un environnement agité, les mineurs tirent certes moins d’argent à leurs victimes mais ils le font selon un modèle plus viable sur le long terme. C’est cette seconde tendance qui rencontre naturellement un succès croissant parmi les cybercriminels.

Les experts de Kaspersky Lab ont observé une évolution significative dans le paysage des cybermenaces : le nombre d’attaques de ransomware sur PC et mobiles a chuté en 2017 et 2018 (respectivement de près de 30 % et de 22,5 %). Les cybercriminels préfèrent en effet gagner de l’argent grâce à des mineurs de cryptomonnaie, c’est-à-dire des logiciels spécialisés dans la production de monnaie virtuelle en exploitant la puissance de calcul des ordinateurs ou appareils mobiles de leurs victimes. Ces mineurs malveillants opèrent au détriment d’autres utilisateurs, en profitant à leur insu de la puissance de leurs équipements.

Selon l’étude :

  • Les cryptomineurs sur PC sont en augmentation constante. Le nombre total d’utilisateurs victimes de mineurs a augmenté de près de 44,5 %, passant de 1 899 236 en 2016-2017 à 2 735 611 en 2017-2018.
  • La part de mineurs détectés par rapport au nombre global de menaces a également progressé, de près de 3 % en 2016-2017 à plus de 4 % en 2017-2018.
  • La menace des cryptomineurs mobiles se dessine également, avec des attaques distinctes en hausse de 9,5 %. Globalement, cette forme de minage a ciblé près de 5000 utilisateurs en 2017-2018, contre environ 4500 en 2016-2017. Les utilisateurs de mobiles en Chine et en Inde en sont particulièrement victimes.

En parallèle :

  • Le nombre total d’utilisateurs victimes de ransomware a baissé de près de 30 %, de 2 581 026 en 2016-2017 à 1 811 937 en 2017-2018.
  • Le nombre d’utilisateurs visés par un ransomware mobile est en recul de 22,5 %, de 130 232 en 2016-2017 à 100 868 en 2017-2018.

« Les raisons de ces évolutions du paysage des cybermenaces sont claires. Pour les cybercriminels, le ransomware est un moyen risqué de gagner de l’argent car il attire l’attention des médias et des autorités. Le modèle du minage est quant à lui plus facile à activer et plus stable : il suffit de s’attaquer aux victimes, d’exploiter en toute discrétion la puissance de leur processeur central ou graphique pour créer de la cryptomonnaie, puis de convertir celle-ci en véritable argent via des échanges et transactions licites », explique Anton Ivanov, expert en sécurité chez Kaspersky Lab.

Pour réduire le risque d’infection par un ransomware ou un mineur, les utilisateurs sont invités à prendre les précautions suivantes :

  1. Attention aux pièces jointes et messages en provenance d’expéditeurs inconnus. En cas de doute, ne pas ouvrir.
  2. Sauvegarder régulièrement ses données.
  3. Toujours mettre à jour les logiciels sur tous les équipements utilisés. Pour empêcher les mineurs et ransomwares d’exploiter les vulnérabilités, deux réflexes à adopter : utiliser des outils qui les détectent automatiquement et télécharger puis installer les patchs.
  4. Pour les équipements personnels, utiliser une solution de sécurité grand public fiable et prendre soin d’activer ses fonctionnalités essentielles, par exemple System Watcher.
  5. Pour les entreprises, ne pas hésiter à renforcer les solutions de sécurité en place (quelles qu’elles soient) avec la nouvelle version de Kaspersky Anti-Ransomware Tool.
  6. Pour une protection de haut-niveau, utiliser une solution de sécurité endpoint, alimentée par la détection comportementale et capable d’annuler les activités malveillantes.
  7. Ne pas négliger les cibles moins évidentes, tels que les systèmes de gestion de file d’attente, les terminaux point de vente (TPV) et même les distributeurs automatiques. Comme l’a montré le mineur exploitant la vulnérabilité EternalBlue, ce type d’équipement peut aussi être piraté pour la production de cryptomonnaie.
  8. Contrôler les applications légitimes pour y repérer des activités malveillantes. Les équipements spécialisés doivent être paramétrés en accès restreint par défaut. Employer une solution de sécurité dédiée, à l’exemple de Kaspersky Endpoint Security for Business, qui intègre ces fonctions.
  9. Pour protéger les environnement d’entreprise, il est important d’éduquer le personnel et les équipes informatiques, de conserver les données sensibles séparément, de restreindre les accès et de toujours faire des sauvegardes. 
  10. Enfin et surtout, garder à l’esprit qu’une attaque par ransomware est un délit pénal. Elle doit être signalé aux autorités locales.

Condamné à un an de prison pour avoir gagné 38 euros par son activité de cryptojacking

Soumis par fredericmazue le

Le minage de cryptomonnaie, c'est la grande tendance du moment. Mais peut-être serait-il plus juste de dire : le miroir aux alouettes du moment, car pour en tirer des revenus importants, il faut un matériel considérable.

Ce matériel considérable, c'est tout le matériel d'autrui. Viennent alors des bibliothèques comme CoinHive, qui est écrite en JavaScript, et qui est conçue pour être insérée dans les pages d'un site web. CoinHive mine de la cryptomonnaire Monero. Le visiteur du site charge la page, charge CoinHive et commence à miner avec le sressource matérielles de sa machine pour le compte du propriétaire du site. Pour ce dernier, CoinHive est une solution alternative à la publicité pour monétiser son site.

La réalité veut hélas que les choses ne soient pas aussi claires et simples. CoinHive est très souvent insérée dans les pages web de sites piratés. Ou à d'autres logiciels. En fait, le minage clandestin de cryptomonnaie, ou cryptojacking, est devenu la première activité des cybercriminels.

C'est dans ce contexte qu'au Japon, un homme de 24 ans vient de se faire condamner pour une utilisation malveillante de CoinHive. Il a été condamné à 1 ans de prison avec sursis et mise à l'épreuve pour une période de 3 ans.

Notre homme avait intégré CoinHive à un logiciel de triche au jeu. Les tricheurs devenant ainsi mineurs sans le savoir. Ce logiciel a été téléchargé 90 fois et les activités de minage ont rapporté en tout et pour tout 5 000 yens... soit environ 38 euros. La cryptojacking étant un véritable fléau au Japon, la justice japonaise a voulu faire un exemple.

Malware : Top 10 Check Point du mois de mai 2018

Soumis par fredericmazue le

Comme chaque mois, Check Point a publié son Top 10 des malwares qui sévissent en France. Comme le mois dernier et le mois précédent, la tendance est aux malwares mineurs de cryptomonnaie qui utilisent les ressources matérielles de leurs victimes. Les botnets restent en pleine forme. Quand ils ne lancent pas des attaques DDoS, c'est parce qu'ils sont occupés à voler des informations bancaires ou à demander des rançons :-) 

1 – Coinhive : Ce cheval de Troie est conçu pour effectuer l'extraction en ligne de la crypto-monnaie Monero lorsqu'un internaute visite une page Web. Le script JavaScript implanté utilise les ressources informatiques des utilisateurs finaux pour extraire de la monnaie cryptée.

2 – Cryptoloot : Ce malware utilise la puissance du processeur ou du GPU de la victime et les ressources existantes pour le crypto-mining, en ajoutant des transactions à la chaîne de blocage et en libérant de nouvelles devises. Similaire à Coinhive, ce programme est implanté sur des pages Web et utilise le pouvoir de traitement des internautes pour exploiter tous types de crypto-monnaies.

3 – Roughted : Campagne de publicité malveillante à grande échelle, elle est utilisée pour diffuser divers sites Web et charges embarquées malveillants tels que des escroqueries, des logiciels publicitaires, des kits d'exploitation de vulnérabilité et les logiciels de rançon. Il peut être utilisé pour attaquer n'importe quel type de plateforme et de système d'exploitation, et utilise le contournement des bloqueurs de publicités pour attaquer de la manière la plus efficace.

4 – Necurs : Ce botnet est l’un des plus actifs au monde, et on estime qu'en 2016, il comptait environ 6 millions de bots. Il propage de nombreuses variantes de logiciels malveillants, principalement des chevaux de Troie bancaires et des ransomwares. 

5 – JSEcoin : Ce mineur JavaScript peut être intégré à n’importe quel site Web. JSEcoin permet de lancer un mineur directement dans le moteur de recherche en échange d’une navigation Web sans publicité.

6 – Conficker : Conficker est un ver informatique qui cible le système d'exploitation Windows. Il exploite les vulnérabilités de l'OS pour voler des données telles que des mots de passe. Ainsi, il prend le contrôle des ordinateurs touchés, les transformant en « zombie ». Les ordinateurs contrôlés forment alors un réseau, utile aux hackers.

7 – Fireball : Fireball est un logiciel publicitaire largement distribué par la société chinoise de marketing numérique Rafotech. C’est un détourneur de navigateur qui change le moteur de recherche par défaut et installe des pixels de suivi, mais qui peut aussi servir à télécharger des logiciels malveillants.

8 – Dorkbot : Dorkbot est un verre basé sur un IRC conçu pour permettre l'exécution de code à distance, ainsi que le téléchargement de logiciels malveillants vers le système déjà infecté. Ce dernier permet de voler des informations sensibles et de lancer des attaques par déni de service. Il installe un rootkit en mode utilisateur pour empêcher l'affichage ou l'altération des fichiers et modifie le registre pour s'assurer qu'il s'exécute chaque fois que le système démarre. Il enverra des messages à tous les contacts de l'utilisateur infecté, ou détournera un thread existant, pour diffuser un lien renvoyant vers la copie du verre.

9 – Murofet : Cheval de Troie qui cible la plate-forme Windows, ce logiciel malveillant est conçu pour implanter des fichiers malveillants supplémentaires dans un système déjà infecté. Il peut se propager via des spams et les fonctionnalités provenant d'autres logiciels malveillants.

10 – Virut : Virut est l'un des principaux distributeurs de botnets et de logiciels malveillants sur Internet. Il est utilisé lors d’attaques DDoS, de distribution de spam, de vol de données et de fraude. Ce malware se propage par le biais d'exécutables provenant de périphériques infectés, tels que des clés USB, ou via des sites Web compromis. Par ces biais, Virut modifie les fichiers hôtes locaux et ouvre une porte dérobée permettant de rejoindre un canal IRC contrôlé à distance par un hacker.

Un cybercriminel a gagné des millions de roubles en faisant de la location de malwares sur Steam

Soumis par fredericmazue le

Les analystes de Doctor Web ont mis en lumière un schéma de fraude qui a permis à un cybercriminel de gagner des millions de roubles. Ce dernier, masqué sous le pseudo « Faker » a développé un système de « location de malwares » sur abonnement. Parmi les victimes de ce schéma frauduleux, de nombreux joueurs de la plateforme de divertissement Steam.

« Faker » utilise plusieurs méthodes. Le schéma principal qu’il a développé est appelé MaaS (Malware-As-a-Service). Il représente un système de location de programmes malveillants sur abonnement. Les « clients » de « Faker » qui souhaitent utiliser ce système n’ont rien à fournir à part de l’argent et, parfois, un nom de domaine : le créateur de virus leur fournit le Trojan demandé, l’accès au panneau d’administration et au support technique. Les chercheurs de Doctor Web estiment que sa solution « clé en main » lui a rapporté des millions de roubles

Pour mémoire, Steam, une plateforme développée par Valve Corporation, distribue des jeux et programmes numériques. Un utilisateur enregistré sur Steam accède à un espace personnel avec tous les jeux et applis qu’il a achetés. Il est également possible d’effectuer des achats sur la boutique en ligne de Steam, ainsi que de vendre et d’échanger des objets de collection. Ces objets ont une valeur clé dans plusieurs jeux multi joueurs. Armes, munitions, et d’autres objets permettent au joueur de modifier son apparence et la représentation de ses possessions dans un jeu. Ces éléments peuvent être échangés sur des sites spécifiques ainsi qu’achetés ou vendus en monnaie réelle. Ceci représente la base sur laquelle « Faker » a construit son activité criminelle.

Malware : Top 10 du mois de mars 2018

Soumis par fredericmazue le

CheckPoint a publié le Top 10 des malwares les plus prolifiques en France pour le mois de mars.

Un palmarès peu réjouissant qui confirme, si besoin était, la montée en puissance du cryptojacking, c'est-à-dire la prolifération de logiciels malveillants qui minent de la crypto-monnaie en utilisant à votre insu vos ressources matérielles.

Voici ce top 10:

1 – Coinhive : Ce cheval de Troie est conçu pour effectuer l'extraction en ligne de la crypto-monnaie Monero lorsqu'un internaute visite une page Web sans l'approbation de l'utilisateur. Le script JavaScript implanté utilise les ressources informatiques des utilisateurs finaux pour extraire de la monnaie cryptée.

2 – Roughted : Campagne de publicité malveillante à grande échelle, elle est utilisée pour diffuser divers sites Web et charges embarquées malveillants tels que des escroqueries, des logiciels publicitaires, des kits d'exploitation de vulnérabilité et les logiciels de rançon. Il peut être utilisé pour attaquer n'importe quel type de plateforme et de système d'exploitation, et utilise le contournement des bloqueurs de publicités pour attaquer de la manière la plus efficace.

3 – Rig ek : Ce kit d’exploitation a été créé en avril 2014. Il a, depuis, reçu plusieurs mises à jour importantes et continue d'être actif aujourd’hui. L’infection commence avec une redirection vers une page d’accueil contenant du code JavaScript qui vérifie les plug-ins vulnérables et libère le kit d’exploitation.

4 – Necurs : Ce botnet est l’un des plus actifs au monde, et on estime qu'en 2016, il comptait environ 6 millions de bots. Il propage de nombreuses variantes de logiciels malveillants, principalement des chevaux de Troie bancaires et des ransomwares. 

5 – Cryptoloot : Ce malware utilise la puissance du processeur ou du GPU de la victime et les ressources existantes pour le crypto-mining - en ajoutant des transactions à la chaîne de blocage et en libérant de nouvelles devises. Similaire à Coinhive, ce programme est implanté sur des pages Web et utilise le pouvoir de traitement des internautes pour exploiter tous types de crypto-monnaies.

6 – Jsecoin : Ce mineur JavaScript peut être intégré à n’importe quel site Web.  JSEcoin permet de lancer un mineur directement dans le moteur de recherche en échange d’une navigation Web sans publicité.

7 – Conficker : Conficker est un ver informatique qui cible le système d'exploitation Windows. Il exploite les vulnérabilités de l'OS pour voler des données telles que des mots de passe. Ainsi, il prend le contrôle des ordinateurs touchés, les transformant en « zombie ». Les ordinateurs contrôlés forment alors un réseau, utile aux hackers.

8 – Fireball : Fireball est un logiciel publicitaire largement distribué par la société chinoise de marketing numérique Rafotech. C’est un détourneur de navigateur qui change le moteur de recherche par défaut et installe des pixels de suivi, mais qui peut aussi servir à télécharger des logiciels malveillants.

9 – Dyreza : Ce cheval de Troie attaque les utilisateurs des sites bancaires en interceptant le trafic web non chiffré.

10 –XWRig : Apparu pour la première fois en 2017, XMRig est un logiciel d'exploitation de CPU open-source utilisé pour extraire des crypto-monnaies Monero.

Commentaire actu

Un ransomware buggé incapable de restituer les fichiers qu'il a cryptés

Soumis par fredericmazue le
Image
Image

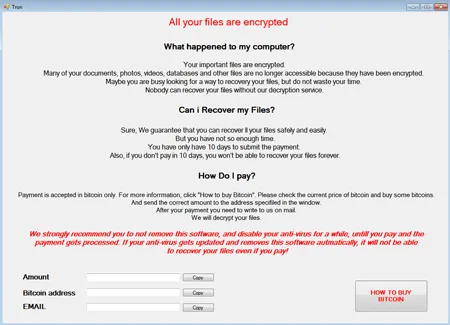
Les analystes de Doctor Web ont examiné un nouveau ransomware à chiffrement. A cause d'une erreur de ses auteurs, la restauration des fichiers touchés par ce malware est impossible dans la majorité des cas.

Ce nouveau Trojan a été nommé Trojan.Encoder.25129. La protection préventive de Dr.Web Antivirus détecte ce Trojan sous le nom DPH : Trojan encodeur 9. Après son lancement, il vérifie la position géographique de l'utilisateur par l'adresse IP de l'appareil contaminé. D’après l’analyse effectuée par les chercheurs de Doctor Web, il semble que le Trojan ne devait pas chiffrer les fichiers si l'adresse IP était localisée en Russie, Kazakhstan ou Biélorussie, ainsi que dans le cas où les paramètres régionaux Windows étaient en russe et la langue russe utilisée.  Cependant, à la suite d'une erreur dans son code, le ransomware chiffre les fichiers quel que soit l'emplacement géographique de l'adresse IP.

Trojan.Encoder.25129 chiffre le contenu des dossiers de l'utilisateur en cours d’utilisation de l’ordinateur, du bureau Windows, ainsi que des dossiers AppData et LocalAppData. Le chiffrement est effectué en utilisant les algorithmes AES-256-CBC, les fichiers cryptés reçoivent l'extension .tron. Les fichiers dont la taille dépasse 30 000 000 octets (environ 28.6 Mo) ne sont pas touchés. Une fois le chiffrement terminé, le Trojan crée un fichier %ProgramData%\\trig dans lequel il écrit la valeur " 123 " (si un tel fichier existe déjà, le chiffrement n'est pas effectué). Puis le malware envoie une requête vers le site iplogger dont l'adresse est enregistrée dans son corps. Ensuite le malware affiche une fenêtre avec une demande de rançon.

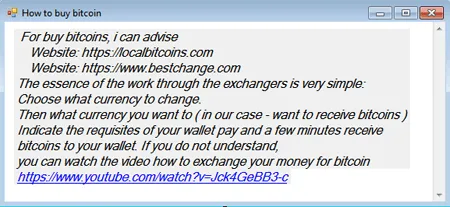
Le montant de la rançon demandée par les pirates varie entre 0.007305 et 0.04 Btc. Si l’utilisateur clique sur le bouton HOW TO BUY BITCOIN, le Trojan affiche une fenêtre avec des instructions relatives à l'achat de la crypto-monnaie Bitcoin.

Malgré le fait que les pirates assurent à leurs victimes qu'ils seront en mesure de restaurer les fichiers touchés après le paiement de la rançon, il s’avère que le code du Trojan comporte une erreur qui empêche, dans la plupart des cas, la restauration des données.

Des cybercriminels millionnaires grâce à un malware de cryptomonnaie

Soumis par fredericmazue le

Selon les chercheurs de Kaspersky Lab, les ransomware ont fait leur temps. Les cybercriminels préfèrent désormais utiliser leurs techniques d’infection afin d’installer des logiciels de minage sur des PC d’entreprises. Le groupe le plus performant observé par Kaspersky Lab a ainsi gagné au moins 7 millions de dollars (environ 5,7 millions d’euros) en à peine 6 mois en 2017, en exploitant les machines de ses victimes.

L’attaque se déroule de la manière suivante : la victime est incitée à télécharger et installer un logiciel publicitaire dans lequel se cache le programme d’installation du mineur. Ce programme implante un utilitaire Windows authentique, ayant pour principal but de télécharger le mineur proprement dit depuis un serveur distant. Après quoi se lance un processus système légitime dont le code normal est remplacé par du code malveillant. En conséquence, le mineur opère sous couvert d’une tâche banale et il sera impossible à un utilisateur de repérer l’infection. Cette menace est tout aussi difficile à détecter pour les solutions de sécurité. En outre, le mineur fait en sorte que ce nouveau processus ne puisse être interrompu. Si l’utilisateur tente de le faire, l’ordinateur redémarre automatiquement. Les criminels peuvent ainsi rester dans le système plus longtemps et s’assurer de la productivité de leur attaque.

D’après les observations de Kaspersky Lab, les auteurs de ces attaques ont « miné » de la cryptomonnaie Electroneum pour un gain avoisinant les 7 millions de dollars au cours du second semestre 2017, une somme comparable à celles récoltées par les créateurs de ransomware.

« Nous constatons que le ransomware s’estompe, cédant la place aux logiciels de minage. Cette tendance est confirmée par nos statistiques, qui font apparaître une progression constante des mineurs tout au long de l’année, ainsi que par le fait que les groupes cybercriminels développent activement leurs méthodes et ont déjà commencé à employer des techniques plus avancées pour propager ce type de logiciels. Nous avons déjà observé une évolution similaire, les auteurs de ransomware ayant fait appel aux mêmes stratagèmes lorsqu’ils étaient en phase d’expansion », commente Anton Ivanov, analyste principal en malware chez Kaspersky Lab.

De plus amples informations sur l’activité des mineurs sont disponibles sur Securelist.com

Casse informatique : 430 millions d’euros en cryptomonnaie dérobés

Soumis par fredericmazue le

Les cryptomonnaies ont le vent en poupe en ce moment. Et cela n'attire pas que les investisseurs, mais aussi les cybercriminels.

C'est ainsi que la plate-forme japonaise d'échange de cryptomonnaies Coincheck vient du subir un casse virtuel aux conséquences bien réelles.

Les faits se sont produits dans la nuit du 25 au 26janvier. Vendredi 26, Coincheck annonçait avoir détecté des 'accès non autorisés', avant de suspendre tout échange, sauf avec le Bitcoin.

Très vite, Coincheck a reconnu un vol de l'équivalent de 58 milliards de yens, soit environ 430 millions d'euros.

Nous mettons tout en oeuvre pour découvrir la cause du transfert illicite et pour réviser et renforcer nos mesures de sécurité  écrit Coincheck. Mieux vaut tard que jamais.

260 000 utilisateurs ont été impactés par ce casse informatique. Coincheck assure que tous seront remboursés.

Au sujet de cette affaire, le gouvernement japonais taxe Coincheck d'amateurisme. En effet Coincheck conservait les portes-feuilles de ses clients accessibles depuis Internet, ce qui les rendait vulnérables aux attaques informatiques.

La 10è édition du Forum International de la Cybersécurité récompense 4 ouvrages dans le cadre du « Prix du Livre Cyber 2018 »

Soumis par fredericmazue le

Organisé conjointement par la Gendarmerie nationale, CEIS et EuraTechnologies, et co-financé par la Région Hauts-de-France, le FIC récompense chaque année, un ouvrage en langue française ou anglaise portant sur un sujet lié à la cybersécurité.

« Cette année encore, le jury a du faire un choix difficile parmi 22 ouvrages sélectionnés. Il a souhaité honorer des livres qui s’inscrivent pleinement dans l’esprit du FIC : le partage de la connaissance pour mieux mettre en exergue la diversité des enjeux de la cybersécurité. La lecture des quatre ouvrages primés en offre un panorama très complet » souligne Marc Watin-Augouard, général d’armée (2S), fondateur du Forum International de la Cybersécurité. « Il convient de remercier les éditeurs qui, chaque année, contribuent à l’identification des auteurs et le Furet du Nord, présent au FIC, qui, dans un monde numérisé, maintien le plaisir irremplaçable d’accéder à des livres en papier ».

Les quatre ouvrages récompensés par le jury du Prix du Livre Cyber - FIC 2018, présidé par Bernard Barbier, conseiller spécial en cybersécurité et cyberdéfense (Cap Gemini-Sogeti), sont :

- dans la catégorie Grand public : « La face cachée d’Internet » de Rayana Stamboliyska (Editions Larousse)

- dans la catégorie Cyberdéfense : « Cyberattaques, prévention-répression : rôle des Etats et des acteurs privés » de Karine Bannelier et Théodore Kristakis (RDN)

- dans la catégorie Cybercriminalité : « La cybercriminalité, les nouvelles armes du pouvoir » de Solange Ghernaouti (Presses Polytechniques et Universitaires Romandes)

- dans la catégorie Cybersécurité : « Bitcoin, la monnaie acéphale » de Jacques Favier et Adli Takkal Bataille (CNRS éditions)

Le jury du Prix du Livre Cyber 2018 est également composé de Denis Fortier, directeur de la rédaction d'AEF Sécurité Globale, du général de corps d'armée Jacques Hebrard, commandant la gendarmerie de la région des Hauts de France et d’Olivier Bonnet de Paillerets, Général Commandant de la cyberdéfense (pour le prix Cyberdéfense)

Dans le cadre du FIC 2018, 22 ouvrages ont été sélectionnés pour le Prix du Livre Cyber :

- Traité de droit et d'éthique de la robotique civile de Nathalie Nevejans (LEH Editions)

- Le mythe de la singularité, Faut-il craindre l'intelligence artificielle ? de Jean- Gabriel Ganascia (Seuil)

- La guerre des intelligences du Dr Laurent Alexandre (JC Lattès)

- La face cachée d'internet de Rayna Stamboliyska (Larousse)

- Internal hacking et contre-mesures en environnement Windows de Philippe Kapfer (Epsilon)

- Droit d'auteur & propriété intellectuelle dans le numérique de Fabrice Mattatia (Eyrolles)

- Cybermonde et nouvelles menaces de Alain Establier et Xavier Raufer (MA Editions)

- Cyberattaques, Prévention-réactions : rôle des Etats et des acteurs privés de Karine Bannelier et Théodore Christakis (Les cahiers de la Revue Défense Nationale)

- Sécurité informatique - Ethical Hacking : Apprendre l'attaque pour mieux se défendre de ACISSI (Epsilon)

- Sécurité informatique sur le web - Apprenez à sécuriser vos applications de Jérôme Themee (Epsilon)

- La sécurité informatique en mode projet - Organisez la sécurité du SI de votre entreprise de Alexandre Planche et Jérôme Del Duca (ENI Editions)

- Bitcoin, la monnaie acéphale de Jacques Favier et Adli Takkal Bataille (CNRS Editions)

- L'Internet, vecteur de puissance des Etats-Unis ? de Laurent Bloch (Diploweb)

- La protection des données personnelles de A à Z sous la direction d’Alain Bensoussan (Bruylant)

- La souveraineté numérique : le concept, les enjeux sous la direction de Pauline Türk et Christian Vallar (Mare & Martin)

- La cybercriminalité, les nouvelles armes du pouvoir de Solange Ghernaouti (PPUR)

- En route vers l'émergence, le Sénégal au défi de la cybersécurité de Bady T. Sy

- Valoriser l'entreprise par la propriété intellectuelle de Garance Mathias et Charlène Gabillat (Eyrolles)

- Le Délégué à la protection des données (DPO), clé de voute de la conformité de Garance Mathias, Amandine Kashani-Poor et Aline Alfer (Eyrolles)

- Combattre les cyberagressions de Nicolas Teneze (Nuvis)

- Cyber Security Instinct de Mauro Israel (Lulu Press)

- Les robots terrestres parmi les hommes de Dylan Rieutord (l’Harmattan)

La remise officielle du Prix du Livre Cyber se tiendra le mardi 23/01, lors de la plénière « Quelle innovation pour la cybersécurité » (P2), en présence de Florence Parly, ministre des Armées.
