cybercriminalité

Les 10 cyberattaques qui ont marqué l’année 2017

Soumis par fredericmazue le

A l’approche de la fin d’année, Hiscox, spécialiste de la cyberassurance, vous propose une petite rétrospective sur les cyberattaques les plus frappantes de 2017. Le moins que l'on puisse dire est que les cybercriminels ne sont pas ennuyés cette année...

WannaCry / NSA – Mai – Considérée comme la plus importante cyberattaque par ransomware de l’histoire, WannaCry a infecté en quelques heures plus de 300 000 ordinateurs, dans plus de 150 pays. Parmi ses victimes : FedEx, Renault, ou encore le ministère de l’intérieur russe. Cette attaque a été revendiquée par le groupe de hackers Shadow Brokers, ceux-là mêmes qui, au premier trimestre 2017, avaient réussi à s’introduire dans le réseau informatique de la NSA, et à y dérober un attirail considérable de failles, virus et autres outils informatiques, dont la faille exploitée par WannaCry, baptisée Eternal Blue. Il s’agissait d’une faille déjà identifiée par Microsoft, mais le patch correctif proposé n’avait pas été suffisamment massivement installé pour que l’attaque échoue. In fine, les coûts de WannaCry ont été évalués autour d’un milliard de dollars, sans compter bien évidemment toutes les conséquences indirectes qu’ont pu subir ses victimes.

Petya / NotPetya – Juin – Parmi les cyberattaques qui ont marqué l’année, il faut encore citer Petya / NotPetya. Petya, ransomware apparu en 2016, avait déjà réussi à contaminer des milliers d’ordinateurs, via la même faille de sécurité Windows, exigeant le paiement d’une rançon de 300 dollars (en bitcoins bien sûr) en échange de la récupération des fichiers. NotPetya, quant à lui, a vu le jour en juin 2017 : il s’agissait en réalité d’un virus déguisé en un ransomware ayant pour vocation de rappeler son prédécesseur Petya. Cette cyberattaque bien plus puissante, dont on ne connait pas l’origine, s’est propagée presque sans intervention humaine (contrairement à Petya qui requérait le téléchargement d’un spam envoyé par email) : il suffisait d’un seul poste non mis à jour sur un réseau pour que l’ensemble du réseau soit potentiellement compromis, sans compter que l’intégralité du disque dur était touchée (et non seulement, comme Wannacry, le système d’exploitation et les fichiers stockés). On estime à plus de 2 000 le nombre de sociétés qui ont été infectées par ce virus. Parmi elles, Saint-Gobain (coût de 220 millions d’euros) et la SNCF, mais aussi le publicitaire WPP ou encore le labo pharmaceutique Merck ; le système de surveillance des radiations de la centrale nucléaire ukrainienne de Tchernobyl a lui aussi été infecté. Les victimes ne pouvaient même pas payer la rançon pour récupérer la clé de décryptage, l’adresse mail associée à l’attaque étant invalide…

Deloitte – Septembre – Durant près de 6 mois, le prestigieux cabinet de conseil et d’audit a été victime d’une importante cyberattaque durant laquelle des pirates ont réussi à accéder à des informations privées, telles que des mails échangés entre le cabinet et ses clients. Les hackers ont utilisé l’identifiant et le mot de passe d’un compte administrateur, leur permettant ainsi d’accéder au Cloud Azure de Miscrosoft, plateforme hébergeant une partie des données de Deloitte.

Equifax – Septembre – La célèbre société de crédit américaine, également spécialisée dans la protection des données, a été victime d’un piratage informatique important au cours de l’année. Les informations de plus de 140 millions d’américains et plus de 200 000 numéros de cartes bancaires de consommateurs ont été consultés par les pirates, qui ont exploité une faille dans l’une des applications de la société, leur permettant ainsi d’accéder à certains fichiers. Quelques jours après l’attaque, le PDG de l’entreprise annonçait sa démission.

Netflix – Septembre – La plateforme de streaming Netflix a été victime d’un piratage d’envergure, plus précisément d’une campagne de scam visant directement ses utilisateurs des millions d’entre eux ont reçu des mails depuis l’adresse supportnetflix [at] checkinformation.com, les invitant à communiquer leurs coordonnées bancaires afin d’éviter que leur compte ne soit clôturé. Comme à l’accoutumée, tout avait soigneusement été pensé afin de tromper les victimes : site internet reprenant la charte graphique de la véritable plateforme, recours à un ton et à un design similaires à ceux employés par Netflix.

DoubleLocker – Octobre – Avec le ransomware DoubleLocker, ce ne sont pas les ordinateurs qui ont été touchés, mais les appareils mobiles fonctionnant sous Androïd. Pour la première fois, un virus a été capable de changer le code PIN des utilisateurs et de chiffrer les données de leur smartphone ou tablette. Ces derniers, alors dans l’incapacité de récupérer leurs fichiers ou d’utiliser leur appareil, n’ont eu d’autres choix que de payer la rançon demandée par les hackers.

PowerShell – Novembre - L’Arabie Saoudite fait régulièrement l’objet d’attaques informatiques, et 2017 n’a pas fait exception à cette règle : le NCSC (Centre national de sécurité saoudien) a signalé une campagne de « menaces persistantes avancées », menée via le logiciel Powershell (habituellement utilisée, en particulier, par le groupe MuddyWater), très difficile à détecter. Il semble que cette attaque se soit inscrite dans le cadre plus global d’une campagne massive de cyber-espionnage dirigée contre l’Arabie Saoudite.

Imgur – Novembre – Cette attaque informatique contre le site de partage d’images, qui a eu lieu en 2014, n’a pourtant été découverte qu’en 2017, et ce grâce à un signalement externe. En effet, les données de l’attaque ont été transmises à Troy Hunt, fondateur du site haveibeenpwned.com, qui a immédiatement alerté Imgur. Près de 1,7 millions d’utilisateurs du site d’hébergement d’images ont été victimes de cette cyberattaque, qui visait à dérober leurs données personnelles (adresses email et mots de passe, puisque la société ne demande pas les noms, adresses ou numéros de téléphones des utilisateurs). Utilisé par plus de 150 millions d’internautes, Imgur a tout de suite demandé à ses utilisateurs de changer leur mot de passe au plus vite, en utilisant des combinaisons différentes pour chaque site et application.

Uber – Novembre – Il y a un an environ, près de 57 millions de comptes utilisateurs de la plateforme Uber ont été piratés. L'entreprise américaine, leader mondial des VTC, aurait alors pris la décision de payer une rançon aux hackers de 100 000 dollars en échange de la destruction des données piratées, sans avoir l’assurance que celle-ci soit réellement effectuée. Cette affaire, contre-modèle de bonne communication sur le sujet, mise sous silence pendant une année, a éveillé les consciences en matière de cyber-sécurité, devenue un enjeu majeur pour les entreprises et pour les consommateurs. La Commission européenne a quant à elle jugé irresponsable la gestion par Uber des données de ses clients et de ses chauffeurs.

NiceHash – Décembre – Ces dernières semaines, l’envolée du Bitcoin a rythmé l’actualité, éveillant ainsi l’intérêt tout particulier des hackers. La célèbre plateforme slovène de minage de Bitcoins, NiceHash, a été victime d’une cyberattaque durant laquelle 4 700 bitcoins ont été dérobés, soit l’équivalant de près de 64 millions de dollars. 
Le cryptojacking prend des proportions alarmantes, selon AdGuard

Soumis par fredericmazue le

Le minage de cryptomonnaie, Bitcoin ou autre, consomme beaucoup d'électricité et demande de grosses ressources matérielles. Bien sûr des petits malins n'ont pas manqué de trouver le moyen d'utiliser l'électricité et les ressources matérielles d'autrui. Si bien qu'un nouveau fléau sévit sur Internet : le cryptojacking.

Le cryptojacking est défini comme l'utilisation secrète de votre terminal informatique en arrière-plan pour miner de la cryptomonnaie. Il suffit d'ouvrir la page d'un site contenant un script mineur, et vous commencerez (sans le savoir) à "miner" la crypto-monnaie pour le compte du propriétaire du script. La consommation du processeur, dans ce cas, peut atteindre des valeurs très élevées, prenant presque complètement les ressources de l'ordinateur explique Adguard dans son billet de mise en garde.

Selon AdGuard, près d'un milliard d'internautes ont déjà été victimes de cryptojacking. Pour des sites totalisant des millions de visites par mois, le minage de cryptomonnaie peut amener un gain de plusieurs dizaines de milliers de dollars par mois.

Toujours selon AdGuard, ce sont principalement des sites de streaming qui font du minage de cryptomonnaie 'sur le dos' de leurs visiteurs, sans forcément que les propriétaires des dits sites soient au courant.

AdGuard mentionne 3 sites de streaming : Openload, Streamango et Rapidvideo comme étant parmi les plus gros cryptojackers. Mais le record absolu serait détenu par OnlineVideoConverter, site qui totalise 490 millions de visites mensuelles et qui réalise des conversions de fichiers audio et vidéo. Les revenus ainsi générés par ce sites sont estimés à 200 000 dollars mensuels.

Si un jour vous visitez un site de ce genre et que tout d'un coup votre ordinateur ralentit et que son ventilateur se met à tourner à fond, ce ne sera peut-être pas à cause de la vidéo que vous regardez, mais peut-être parce que vous faites du minage de cryptomonnaie à votre insu...

Certains bloqueurs de publicités (AdBlocker) ont des options pour bloquer les scripts mineurs, mais bien évidemment, les mineurs malveillants ne manquent pas de créativité pour contourner leur vigileance.

Espérons que tous les éditeurs de solutions de sécurité proposent rapidement des solutions spécifiques contre ce qui est en train de devenir un nouveau fléau sur Internet.

Uber piraté : 57 millions de données chauffeurs et clients en balade

Soumis par fredericmazue le

Rebelote. Comme en 2014, la société Uber s'est faite pirater en octobre 2016. L'affaire ne sort que maintenant, le CEO de l'époque, Travis Kalanik l'ayant étouffée.

Dara Khosrowshahi, le CEO actuel d'Uber a présenté les excuses de sa société hier.

J'ai récemment appris que, fin 2016, deux individus n'appartenant pas à notre entreprise ont eu accès à des données utilisateurs stockées sur un service cloud tiers que nous utilisons. L'incident n'a pas atteint les systèmes de l'entreprise ni son infrastructure. Nous avons identifié ces individus et obtenu des assurances que les données collectées seraient détruites.

Les assurances en question ont coûté 100 000 dollars à Uber. En effet, la société a accepté de payer une rançon en contrepartie de la destruction des données volées.

Les données volées sont d'une part les numéros de permis de conduire de 600000 chauffeurs Uber aux Etats-Unis et d'autre part les informations personnelles de 50 millions de clients et 7 millions de chauffeurs Uber partout dans le monde. Dans ce dernier cas, les données incluent les noms, adresses mail et numéros de téléphone. Les informations bancaires, ne sont pas concernées selon Uber. Les historiques de déplacements non plus.

Rien de cela n'aurait dû arriver, et je ne trouverai aucune excuse ajoute Dara Khosrowshahi.

Kaspersky Lab annonce le lancement de sa "Global Transparency Initiative"

Soumis par fredericmazue le

Accusé de liens avec la Russie, et pour cette raison voyant ses produits bannis des organisations gouvernementales amércaines et de l'armée française, Kaspersky Lab réagit et annonce le lancement de sa « Global Transparency Initiative ». Grâce à cette initiative, Kaspersky Lab incitera la communauté de la cyber sécurité dans sa globalité et d'autres parties prenantes à valider et vérifier la fiabilité de ses solutions, de ses processus internes et de ses opérations commerciales. Kaspersky Lab entend également favoriser la mise en place de mécanismes de responsabilisation supplémentaires, qui permettront à l'entreprise de démontrer qu'elle s'attaque rapidement et en profondeur à tous les problèmes de cybersécurité. Dans le cadre de cette initiative, la société a l'intention de fournir à un tiers de confiance, et sous condition, l’accès au code source de ses logiciels - y compris les mises à jour des logiciels et des règles de détection des menaces - à des fins d'examen et d'évaluation indépendants.

Parlant de la nécessité de cette nouvelle initiative, Eugene Kaspersky, PDG de Kaspersky Lab, a déclaré : "La balkanisation de l'Internet ne profite à personne, sauf aux cybercriminels. Une coopération réduite entre les pays favorise l’action des cybercriminels et les partenariats public-privé ne fonctionnent pas comme ils le devraient. L'Internet a été créé pour unir les individus et partager les connaissances. La cyber sécurité n'a pas de frontières, mais les tentatives d’établissement de frontières nationales dans le cyberespace sont contre-productives et doivent être stoppées. Nous devons rétablir la confiance dans les relations entre les entreprises, les gouvernements et les citoyens. C'est pourquoi nous lançons cette initiative de transparence mondiale : nous sommes totalement ouverts et nous n’avons rien à cacher. Et je crois qu'avec ces actions, nous serons capables de surmonter la méfiance et de soutenir notre engagement à protéger les personnes dans n'importe quel pays du monde."

Pour en savoir plus : www.kaspersky.com/about/transparency

Malware CCleaner : ce sont de grosses entreprises qui étaient visées

Soumis par fredericmazue le
Image

En début de semaine, nous vous informions que l'outil de sécurité CCleaner avait été infecté par un malware. Malgré la large diffusion de cet outil apprécié, le malware n'a pas semblé faire de gros dégâts. Il semble aujourd'hui que ce n'était pas son but.

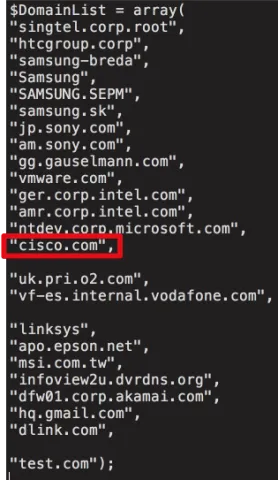
Selon des investigations menées par les chercheurs de Cisco/Talos le code malveillant avait pour but de viser de grosses entreprises : Cisco, Dlink , Epson, Gmail, HTC , Intel, Linksys,  Microsoft, Samsung, Sony, pour dérober des données relatives à leurs employés, afin d'infecter leurs postes de travail. Une préparation pour des piratages ultérieurs retentissants, en quelque sorte.

Selon un chercheur de Kaspersky, le code malveillant présente des similitudes avec du code déjà employé par un groupe de pirates connus en Chine.

Le DSI du ministère des armées 'se fout' de l'existence des portes dérobées

Soumis par fredericmazue le

Lu sur april.org. Depuis le 1er septembre 2017, le vice-amiral Arnaud Coustillière a pris la direction des systèmes d'informations et de communications des armées.

Il est intéressant de rappeler pour l'occasion une interview donné par Arnaud Coustillière à Loïc Tanant, journaliste pour Cash Investigation, à propos de l'Open Bar de Microsofot.

Pour mémoire, est appelé  "Open Bar  Microsoft - la Défense " le contrat conclu en 2009 entre le Ministère de la Défense français et la société Microsoft, sans appel d'offres ni procédure publique et contre l'avis des experts militaires. Reconduit en 2013 puis en 2017 pour des périodes de 4 ans, cet "accord" selon certains,  livre le ministère pieds et poings liés aux intérêts de l'entreprise américaine.

Voici donc un extrait de cette interview, qui avait été transcrite par april.org à l'époque :

Loïc Tanant : Il y a un groupe de travail qui a déconseillé de recourir à ce type de contrat global avec Microsoft. Ce n’est pas inquiétant ?

Arnaud Coustillière : Je vous le dis, en termes de sécurité, moi, personnellement, ça ne m’inquiète pas plus que ça. Après effectivement, Microsoft étant propriétaire des sources de ce logiciel, il est très difficile d’avoir la garantie qu’il n’y a pas de black doors (NdT, back doors), qu’il n’y ait pas de vulnérabilité cachée dans les produits Microsoft. Si vous voulez, c’est une balance des risques par rapport à un coût. Donc aujourd’hui il est considéré que ce n’est pas là que résident nos principales failles de vulnérabilité de sécurité.

Voix off : Mais oui, vous avez bien entendu. La Défense française aurait préféré faire des économies au risque de mettre en péril la sûreté de l’État.

Arnaud Coustillière : Aujourd’hui, je vous le dis, dans le domaine militaire, qui va m’espionner ?

Loïc Tanant : Pourtant l’affaire Snowden a révélé ces accords entre les services de renseignement américains et Microsoft.

Arnaud Coustillière : Oui, mais les accords entre le gouvernement américain et Microsoft, je ne les connais pas.

Loïc Tanant : Ce choix de Microsoft serait à refaire aujourd’hui ? En tant qu’expert de cybersécurité, est-ce que vous le referiez de la même façon ?

Arnaud Coustillière : Moi très franchement ? Vous voulez ma conviction ? Oui, je le referais. Oui. Dans le fond je m’en fous de ce débat-là. C’est un débat qui a plus de quatre ou cinq ans, ce truc. Pour moi c’est un débat d’informaticiens. C’est un débat qui est dépassé.

Il faut l'avoir lu pour le croire, et encore on a envie de se pincer pour être sûr : le débat sur les backdoors est dépassé, les informaticiens le sont aussi.

Un intéressant point de vue n'est-ce pas ? :-)

Commentaire actu

Anonyme (non vérifié)

Mais il a raison les chars Leclerc ont a peine 40 ans ils sont trop moderne (bourré d'informatique) c'est pour ça qu'il y a trop de panne. Je propose de revenir au cheval au sabre à la limite avec des arquebuses.

lun, 11 Sep 2017 - 14:36 Permalien

Onliner : un spambot contenant 711 millions de comptes mails compromis

Soumis par fredericmazue le
Image

Voici une découverte de taille faite par un chercheur en sécurité qui s'identifie par le pseudonyme Benkow, un serveur de spam ou spambot, baptisé 'Onliner' et contenant plus de 711 millions de compte mails compromis

Dans son billet, Benkow commence par recenser les moyens dont les cybercriminels disposent pour envoyer du spams, opération nécessaire pour répandre des malwares. Les temps changeant, la bonne vieille méthode qui consistait à poster dans des serveurs mal configurés ou carrément en open relay ne fait plus recette. Ces serveurs sont (heureusement) de plus en plus rares, et les serveurs existants sont blacklistés depuis longtemps pour tous les outils antispams.

Reste l'envoi des mails à partir de sites dont les CMS (WordPress, Joomla,) n'est pas à jour, et donc contenant des failles de sécurité permettant d'y uploader un script PHP pour expédier les mails. Ca ça marche toujours très bien, et les cybercriminels disposent même d'outils automatisés par hacker les sites par milliers et les gérer globalement à distance.

Puis vient l'envoi directement dans des serveurs SMTP propres sur eux, mais dont les comptes de messagerie - domaine, utilisateur, mot de passe et port - sont connus.

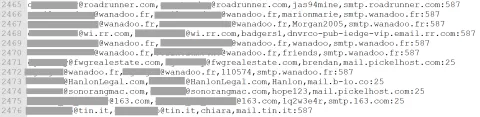
Vous pensez peut-être que de telles données, si elles existent, ne sont pas massives ? Vous avez tort, le serveur de spam Onliner découvert, serveur qui spamme en envoyant les mails en masse à travers des comptes légitimes, détient, selon Benkom, 711 millions de données de comptes. Des données qui ont été volés ici et là sur le web, au cours de divers piratages, pour être regroupées ici. Des donnés complètes, comme le montrent les deux captures ci-dessous, qui permettent la connexion à un serveur SMTP et l'envoi de mails. Pour l'occasion, ces captures montrent aussi, hélas, que les mots de passe faibles restent une mauvais pratique persistante.

Benkow dit travailler avec les autorités afin de parvenir à débrancher le serveur Onliner qui est situé aux pays-Bas. Parallèlement, il a communiqué les données compromises à Troy Hunt, un chercheur en sécurité connu pour gérer le site 'Have I been pawned' qui permet de savoir si vos données personnelles ont été compromises. Allez y faire un petit tour, des surprises vous y attendent :-)

Si vous y apparaissez, ce n'est pas forcément une catastrophe. Peut-être, depuis le moment où vos données ont été volées, avez-vous changé votre mot de passe. Si oui c'est ok. Si non, il faut le faire d'urgence. Et bien sûr en choisissant un mot de passe fort !

Plus généralement, cette découverte de Onliner devrait inciter chacun à changer ses mots en passe pour l'occasion.

Le FBI déconseille aux entreprises américaines d'utiliser les solutions de sécurité Kaspersky Labs

Soumis par fredericmazue le

Ceci dans la foulée du retrait par l'administration Trump des solutions de sécurité Kaspersky Labs de la liste des vendeurs agréés d'équipement technologiques pour les agences gouvernementales américaines, dont, bien évidemment, l'armée.

L'éditeur est soupçonné de collusion avec le gouvernement russe, ce qu'il nie, même s'il reconnaît avoir travaillé pour ce gouvernement à l'élaboration de solutions anti DDoS.

"Kaspersky Labs n'a aucun lien avec quelconque gouvernement, et la société n'a jamais aidé, et n'aidera jamais, un quelconque gouvernement au monde dans ses efforts d'espionnage informatique" indique l'éditeur.

Eugène Kaspersky, le fondateur de la société a ajouté que ce ne sont que "des théories conspirationnistes non fondées et des conneries intégrales".

Quoi qu'il en soit, selon CyberScoop, le FBI emboîte pas de l'admnistration Trump et organise des réunions avec divers acteurs du secteur privé afin de leur conseiller d’éviter les solutions de l’éditeur russe.

Pour faire bonne mesure, le Congrès devrait prochainement voter une loi interdisant au Département de la Défense d'employer les solutions développées par Kaspsersky Labs.

Les produits Kaspersky Labs interdits dans les organisations gouvernementales américaines

Soumis par fredericmazue le

La société russe Kaspersky Labs, comme chacun sait, édite des anti-virus et autres logiciels de sécurité destinés à protéger les ordinateurs. Et si ces produits étaient en fait des vecteurs potentiels d'infection ?

Telle est la crainte de l'administration Trump qui vient de retirer Kaspersky Labs de la liste des vendeurs agréés d'équipements technologiques pour les agences gouvernementales américaines, dont, bien évidemment, l'armée.

En mai dernier, six agences américaines de renseignement ont été interrogées par une commission sénatoriale pour savoir si elles laisseraient leurs réseaux sous protection de logiciels Kaspersky Labs. Les six agences ont unanimement répondu non. A cela s'ajouter les révélations de Bloomberg, se basant sur des mails internes de Kaspersky Labs et indiquant que la société a entretenu une relation étroite avec le FSB, l'organisme qui succède au KGB. Ce qui a motivé la décision.

Ces mails démontrent que Kaspersky Labs a effectivement développé des outils afin que le gouvernement russe se protège des attaques en DDOS, et qu'elle a collaboré avec la FSB pour identifier des hackers. Cette collaboration a été faite sous la conduite de Igor Chekunov, directeur juridique de l’entreprise et ancien policier et membre du KGB.

Cependant les mails ne démontrent nullement une collusion entre Kaspersky Labs et le FSB. Mais pour l'administration Trump, il n'en faut pas tant.

Kaspersky Labs de son côté déclare : "Kaspersky Labs n'a aucun lien avec quelconque gouvernement, et la société n'a jamais aidé, et n'aidera jamais, un quelconque gouvernement au monde dans ses efforts d'espionnage informatique" et souligne que les mails incriminés ont été sortis de leur contexte et que les communications ont été mal interprétées ou manipulées, même si l'entreprise reconnaît collaborer régulièrement avec les autorités russes.

Eugène Kaspersky, le fondateur de la société a ajouté que ce ne sont que "des théories conspirationnistes non fondées et des conneries intégrales".

Enquêtes post-cyberattaques : un chercheur de Kaspersky Labs propose un outil gratuit

Soumis par fredericmazue le

Afin d’éviter aux enquêteurs d’avoir à se déplacer pour rassembler des indices sur des ordinateurs infectés après une cyberattaque, un expert de Kaspersky Lab a développé un outil simple, capable de recueillir à distance des données essentielles sans risque de les contaminer, ni de les perdre. Baptisé BitScout, cet outil est mis gracieusement à la disposition de tous les enquêteurs souhaitant y faire appel.

Dans la plupart des cyberattaques, les entreprises victimes ne connaissent pas leurs attaquants. Elles acceptent généralement de coopérer avec les chercheurs en sécurité afin d’aider ceux-ci à trouver le vecteur d’infection ou d’autres informations sur les auteurs de l’attaque. Cependant, le problème pour ces enquêteurs a toujours été de devoir parcourir de longues distances en vue de recueillir des indices cruciaux, par exemple des échantillons de malware sur les machines infectées, ce qui retardait et renchérissait leurs investigations. Or, le temps mis à comprendre une attaque est autant de temps pendant lequel les utilisateurs ne sont pas protégés ni les auteurs identifiés. Jusqu’à présent, les solutions consistaient à employer des outils coûteux et complexes à mettre en œuvre, ou bien à prendre le risque de contaminer ou perdre des indices en les transférant entre ordinateurs, souligne Kaspersky Labs.

Dans le but de remédier au problème, Vitaly Kamluk, Directeur de l’équipe GReAT (Global Research & Analysis Team) de Kaspersky Lab en Asie-Pacifique, a créé un outil numérique open source capable de collecter à distance les indices essentiels, de récupérer des images disques entières via le réseau ou un périphérique de stockage local, ou encore d’aider tout simplement à distance au traitement d’incidents malveillants. Les indices relevés peuvent être observés et analysés à distance ou localement, tandis que la source de stockage des données demeure intacte grâce à un dispositif fiable d’isolement par conteneur.

« La nécessité d’analyser les incidents de sécurité avec un maximum d’efficacité et de rapidité prend d’autant plus d’importance que les menaces sont toujours plus avancées et sournoises. Cependant la précipitation n’est pas la solution : nous devons veiller à ce que les indices restent intacts de sorte que les investigations soient fiables et que les résultats puissent avoir une valeur légale si nécessaire. N’ayant pas trouvé d’outil qui permette tout cela gratuitement et facilement, j’ai décidé d’en créer un », explique Vitaly Kamluk.

BitScout peut s’adapter aux besoins particuliers d’un enquêteur et faire l’objet de perfectionnements et de mises à jour, avec des fonctionnalités supplémentaires et des logiciels personnalisés. Cet outil est gratuit. Il repose sur des solutions open source et offre une totale transparence : au lieu de dépendre d’outils tiers créés à partir de code propriétaire, les experts peuvent partir du code open source BitScout afin de fabriquer leur propre couteau suisse pour leurs cyberinvestigations.

BitScout offre les fonctionnalités suivantes :

  • Récupération d’images disques, y compris par un personnel sans formation spécifique
  • Formation du personnel en situation de mobilité (via une session de terminal partagée en lecture seule)
  • Transfert de données complexes vers le laboratoire pour une inspection plus poussée
  • Analyse Yara ou antivirus à distance de systèmes non connectés (fonction essentielle dans la lutte contre les rootkits)
  • Recherche et visualisation des clés de registre (exécution automatique, services, périphériques USB connectés)
  • Extraction de fichiers à distance (récupération de fichiers effacés)
  • Correction à distance du système si l’accès est autorisé par le propriétaire
  • Analyse à distance des autres postes du réseau (utile pour répondre à distance à un incident)

L’outil est disponible gratuitement sur le référentiel de code GitHub.

Pour en savoir plus.