faille

Adobe Flash : une faille zero-day utilisée pour répandre le spyware FinSpy

Soumis par fredericmazue le

Kaspersky Lab a identifié un nouvel exploit zero-day Adobe Flash, utilisé dans une attaque le 10 octobre dernier par le groupe cybercriminel connu sous le nom de BlackOasis. L’exploit est délivré via un document Microsoft Word diffusé dans des spams et déploie le malware commercial FinSpy. Informée par Kaspersky Lab, la société Adobe a corrigé cette vulnérabilité.

Une fois la vulnérabilité exploitée avec succès, le malware FinSpy (aussi appelé FinFisher) est installé sur l’ordinateur cible. FinSpy est un malware commercial, qui est typiquement vendu aux états-nations et agences chargées de l’application de la loi pour conduire des actions de surveillance. Par le passé, le malware était principalement utilisé par les agences chargées de l’application de la loi sur leur marché domestique, pour surveiller des cibles locales.

Après installation, le malware trouve un point d’appui sur l’ordinateur attaqué et il y connecte ses serveurs de commande et de contrôle, situés en Suisse, en Bulgarie et aux Pays-Bas, dans l’attente de nouvelles instructions et pour exfiltrer des données. 
BlueBorne : un ensemble de vulnérabilités Bluetooth qui menacent potentiellement plus de 5 milliards de terminaux

Soumis par fredericmazue le

Armis, une société basée à Palo Alto en Californie, spécialiste de la sécurité des objets connectés, tire la sonnette d'alarme. Ses chercheurs en sécurité ont découvert un ensemble de 8 vulnérabilités Bluetooth qui menace potentiellement 5.3 milliards d'appareils. Les vôtres en font partie :-)

Cet ensemble de vulnérabilités a été baptisé BlueBorne par Armis. Le terme est une contraction de Bluetooth et Airborne voulant indiquant que les terminaux peuvent être attaqués par les airs via Bluetooth.

De nombreuses vulnérabilités ont déjà été découvertes dans le protocole Bluetooth, explique Armis. Mais cette fois, il s'agit de tout autre chose. La société a découvert des défauts dans les implémentations du protocole. Ces défauts se trouvent dans Windows, Linux, Android et iOS, rien que cela.

Au final, selon Armis, ce problème menace potentiellement 5.3 milliards de terminaux. Outre les ordinateurs et autres smarpthones, sont aussi menacés les imprimantes, les Smart TV, les véhicules, une multitude d'objets connectés... Dans un long document technique, Armis explique les choses en détails, précise où se situe les failles dans les piles Bluetooth, et comment il est possible de les exploiter.


La localisation des vulnérabilités dans la pile Bluetooth selon les implémentaions (document Armis)

Le plus grave est que les exploits sont totalement silencieux. Il suffit que le Bluetooth soit activé sur un appareil, même si celui-ci n'est pas configuré en mode détectable pour qu'il soit vulnérable. Un attaquant n'a pas besoin de coupler son terminal avec celui de sa cible. Une fois le terminal infecté, il est possible d'en prendre le contrôle pour par exemple y voler des données ou mettre en place des attaques de type homme du milieu (man-in-the-middle en anglais) afin d'espionner des communications réseau.

Les malwares peuvent se répandre de façon virale via la fonctionnalité Bluetooth Mesh qui permet de connecter de nombreux terminaux Bluetooth en réseau maillé. Ce qui au final donne des scénarios catastrophes présentés dans la vidéo ci-dessous : tous les terminaux d'une entreprise contaminés, un client d'une banque qui infecte tout le réseau de celle-ci sans le savoir, etc.

Les éditeurs des systèmes d'exploitation ont tous été prévenus et travaillent à des correctifs. Le tuesday patch de Microsoft de cette semaine doit déjà en contenir. Par contre, les choses risquent d'être plus difficiles dans l'écosystème Android en raison de sa fragmentation. En attendant, pourquoi ne pas décocher la fonctionnalité Bluetooth des paramètres de votre smartphone Android ? :-)

[video:https://www.youtube.com/watch?v=Az-l90RCns8 autoplay:0]

WordPress : grave faille de sécurité dans le plugin WP Statistics, 300 000 sites sont menacés

Soumis par fredericmazue le

Les chercheurs en sécurité de l'entreprise Sucuri attirent l'attention sur l'existence d'une grave vulnérabilité dans le plugin WP Statistics. Cette vulnérabilité permet d'attaquer les sites sous WordPress par injection SQL.

Le danger est un peu limité par le fait que l'attaquant doit faire partie des utilisateurs enregistrés. Mais sur les sites qui permettent aux utilisateurs de créer un compte, par exemple sur des sites de e-commerce, cette limitation du danger n'en est bien sûr pas une du tout, au contraire.

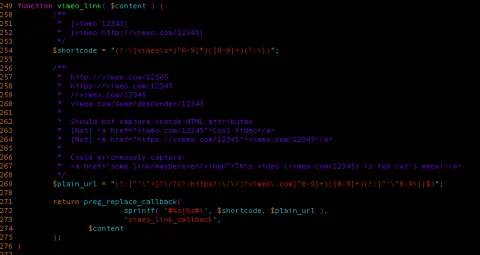
Concernant cette vulnérabilité, le problème est que le plugin WP Statistics, comme beaucoup d'autres plugins WordPress, travaille avec des shortcodes, mais que dans son cas, les données utilisateur passées en arguments dans les shortcodes ne sont pas assainies, ce qui permet des attaques par injection SQL. Le billet de blog de Sucuri mentionné plus haut donne des détails techniques sur cette vulnérabilité.

Selon Sucuri il existe 300 000 sites sous WordPress qui utilisent le plugin WP Statistics et qui sont donc potentiellement menacés.

Les versions vulnérables de WP Statistics sont les versions antérieures à la version 12.0.8. Tous les webmasters et les responsables de sites sont invités à mettre à jour leurs WordPress au plus vite.

Commentaire actu

Anonyme (non vérifié)

Il y a aussi eu des failles très sérieuses dans WordPress Core. L'absence de plugin réduit le risque mais ne l'annule pas !

Et il y a des plugins fort utiles pour renforcer la sécurité... Celui de Sucuri, justement ! Ou un autre qui protège des (incessantes) attaques bruteforce !

mer, 12 Jul 2017 - 17:47 Permalien

Linux : une vulnérabilité critique dans la commande sudo

Soumis par fredericmazue le

L'éditeur de sécurité Qualys a découvert une faille dans la commande Linux sudo. Une faille que Qualys qualifie de sévère, mais que l'on peut considérer comme critique. Question de point de vue :-)

Pour mémoire, sudo pour superuser do est une commande Linux géniale, qui, bien configurée, permet d'accorder à des utilisateurs Linux le droit de faire certaines actions qui autrement exigeraient que les utilisateurs soient root. Toutes les commandes sudo exécutées sont consignées dans un fichier de log, ce qui permet à l'administrateur du système de savoir qui a fait quoi. sudo permet même d'éviter de se connecter en root, ce qui est une bonne pratique pour éviter des maladresses aux conséquences désastreuses. C'est ainsi que sur les distributions Ubuntu Linux, par exemple, il est recommandé d'utiliser uniquement sudo, tandis que l'utilisateur root et purement est simplement désactivé par défaut sur ces systèmes.

Qualys ne donne pas de détails très techniques sur la faille dans le billet mentionné ci-dessus, mais explique quand même comment elle peut être exploitée. Le fond du problème est que sudo utilise la fonction système get_process_ttyname pour avoir des informations concernant le terminal sur lequel elle est exécutée et que par l'ajout d'espaces dans une commande exécutée en sudo, il est possible de leurrer le système en lui faisant croire que tty est un fichier système, et partant de là, obtenir les droits complets de root.

Qualys considère la vulnérabilité comme sévère, car elle nécessite la connexion d'un utilisateur qui a des droits sudo pour pouvoir être exploitée. Mais un administrateur système qui a l'infortune de devoir gérer des machines dans de tels cas considérera probablement cette vulnérabilité comme critique :-)

Toutes les versions de 1.8.6p7 à 1.8.20 de sudo sont vulnérables. Fort heureusement toutes les distributions Linux majeures (Red Hat SUSE, Debian...) ont déjà corrigé le problème. Les administrateurs système n'ont donc qu'à appliquer la mise à jour pour protéger leurs machines.

Windows Defender : une seconde vulnérabilité critique corrigée

Soumis par fredericmazue le

Un anti-virus qui sert de vecteur à la propagation de virus, ça fait désordre. C'était pourtant le cas de Windows Defender dont une faille dans MsMpEng, son moteur d'analyse, permettait l'exécution de code à distance. Microsoft a rapidement corrigé cette faille, mais MsMpEng en comportait une deuxième.

Cette seconde faille, comme la première, a été découverte par le chercheur en sécurité Davis Ormandy. Il explique : MsMpEng comporte un émulateur système x86 complet qui est utilisé pour exécuter tout fichier suspect qui se présente comme fichier PE, c'est à dire un fichier exécutable. Cette émulateur tourne en tant que AUTHORITY\SYSTEM et n'est pas confiné dans un bac à sable.

En passant en revue la liste des API Win32 que cette émulateur supporte, j'ai remarqué la fonction NtControlChannel de la librairie ntdll, qui est une fonction de contrôle d'entrée/sortie qui permet au code émulé de contrôler l'émulateur.

Ces contrôles d'entrée/sortie permettent pas mal de hacks, toujours selon Davis Ormandy. Par exemple travailler avec des expressions régulières mal formées, susceptibles de provoquer des plantages, charger du code qui remplacera le code normalement exécuté, rediriger le flux d'exécution, accéder à des metadonnées de volumes UFS (ce qui peut poser un problème de confidentialité), etc.

Dans un billet, Davis Ormandy dont un petit exemple de code en C, très simple, montrant comme exploiter cette vulnérabilité qu'il juge critique, ainsi que des exemples exploitant les possibilités d'attaques énumérées ci-dessus.

Microsoft, qui a été prévenue discrètement de l'existence de cette vulnérabilité, et l'a corrigée, non moins confidentiellement, c'est-à-dire sans faire de communication officielle. 

Le correctif est poussé via Windows Update,. Tous les utilisateurs qui ont désactivé les mises à jour automatiques sur leurs Windows ont tout intérêt à appliquer d'urgence les correctifs en attente. Car maintenant que cette faille est publique et que des exploits existent, il est probable que les cybercriminels s'en donnent à coeur joie pour attaquer les machines non à jour. Espérons que la mésaventure WannaCry aura servi de leçon.

Une vulnérabilité de Windows Defender permettait la propagation de virus !

Soumis par fredericmazue le
Image

Comme aurait pu le dire La Palice, un antivirus ça sert à éviter que des virus n'infiltrent un ordinateur. Un antivirus qui peut servir lui-même de vecteur d'infection, ça fait forcément un peu désordre...

C'est ce qui vient pourtant d'arriver à Windows Defender, cet antivirus de Microsoft activé par défaut sur les systèmes d'exploitation Windows, tant que l'utilisateur n'utilise pas une solution tierce. Ce qui signifie que Windows 7, Windows 8.1, Windows 10, Windows Serveur 2012 et Windows Server 2016 ont tous été menacés.

Deux chercheurs en sécurité du Project Zero de Google, Tavis Ormandy et Natalie Silvanivich ont découvert ce lundi une faille dans le Microsoft Malware Protection Engine ou MsMpEng, c'est-à-dire le moteur d'analyse de l'outil de sécurité Windows Defender.

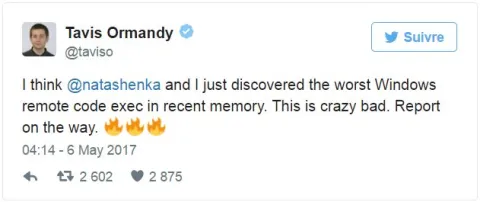
Tavis Ormandy n'est pas avare en superlatif pour qualifier la faille : le pire bug de tous, follement mauvais, la pire exécution de code à distance de Windows de ces derniers temps.

Pour infiltrer une machine via cette faille, il suffit que l'attaquant y amène un fichier malicieux, par exemple une pièce attachée à un email. Lors de l'analyse du mail, ou lors de l'écriture du fichier sur le disque de la machine attaquée, Windows Defender va se mettre au travail, analyser le fichier, et par cette faille, permettre l'installation du virus qu'il devait normalement contrer.

Cette faille ne menace pas que les utilisateurs de Windows Defender, mais tous les utilisateurs de produits Microsoft intégrant le MsMpEng, à savoir Microsoft Security Essentials, Endpoint Protection, Forefront Endpoint Protection, Forefront Security for SharePoint, System Center Endpoint Protection et Windows Intune Endpoint Protection.

Microsoft a reconnu l'existence dans la faille dans un bulletin de sécurité et a déjà travaillé à sa correction ce qui est totalement inhabituel pour des vulnérabilités découvertes dans le cadre du Project Zero de Google, ce qui en dit long sur la gravité...

Microsoft a poussé le correctif via le canal Windows Update. Ce correctif s'installe automatiquement lors de la mise à jour des définitions de virus de Windows Defender. Selon Microsoft, aucun rapport ne fait état de l'exploitation de cette vulnérabilité.

La bonne version de Windows Defender à avoir pour ne pas être vulnérable est la version 1.1.13704.0 minimum.

Faille critique dans Drupal 8

Soumis par fredericmazue le

Une faille critique a été identifiée dans Drupal 8. Cette faille permet de passer outre les restrictions d'accès aux contenus. Cette faille est répertoriée CVE-2017-6919.

Fort heureusement, cela ne veut pas dire que tous les sites en Drupal 8 sont vulnérables, car plusieurs conditions doivent être réunies pour que la faille puisse être exloitée. Ces conditions sont :

  • Le module RESTful Web Services doit être activé
  • Le site autorise les requêtes PATCH
  • L'attaquant peut créer un compte sur le site ou en possède un. Ce qui concrètement signifie que tous les utilisateurs identifiés sont des attaquants potentiels.

Drupal 7 n'est pas touché par la vulnérabilité. En ce qui concerne Drupal 8, seules sont vulnérables les versions antérieures à 8.2.8 et 8.3.1.

Un correctif est d'ores et déjà disponible et les administrateurs de sites vulnérables devraient l'appliquer de toute urgence. 

600 000 serveurs sont vulnérables en raison d'une faille zero-day dans Internet Informations Services (IIS) 6.0

Soumis par fredericmazue le

Comment ? Il y aurait 600 000 serveurs à tourner encore avec Windows Server 2003 ? Cette mouture dont le support est officiellement arrêté depuis le 14 juillet 2015 et qui contient des failles de sécurités que Microsoft n'a jamais patchées parce que c'était trop difficile ? Et bien oui, selon le moteur de recherche Shodan.

Pour mémoire, Shodan est un moteur de recherche, accessible via un portail de même nom, qui indexe non les pages web mais les périphériques connectés à Internet. Shodan est bien évidemment très controversé, car il est un moyen de rêve pour les cybercriminels pour identifier sites et serveurs vulnérables. Selon Shodan, donc, plus de 600 000 serveurs tournent encore avec Windows Server 2003 et Internet Informations Services (IIS) 6.0 en guise de serveur Web. 

Malheureusement, deux chercheurs en sécurité de l'Université chinoise de Guangzhou y ont découvert une faille zero-day répertoriée CVE-2017-7269. Cette faille concerne le composant WebDAV. Une requête PROPFIND malicieuse avec un en-tête trop long provoque un débordement de tampon dans la fonction ScStoragePathFromUrl, ce qui peut aboutir à une situation de déni de service ou à l'exécution de code arbitraire, bien sûr à distance.

Pour couronner le tout, les chercheurs ont publié sur GitHub une preuve de concept sous la forme d'un script de moins de 20 lignes de Python. Bien sûr la publication de cette exploit est elle aussi controversée, mais objectivement, il n'est pas certain qu'elle aggrave la situation. En effet la faille CVE-2017-7269 sera exploitée massivement depuis l'été 2016 selon les chercheurs. C'est pourquoi nous parlons d'une faille zero-day.

Microsoft, informée de la situation, a indiqué qu'elle ne corrigerait pas cette faille, car le support des produits concernés est terminé depuis 2015. Désactiver le composant WebDAV permet de se prémunir. Sinon la société Acros Security propose un patch non officiel.

Presque tous les antivirus Android comporteraient des failles de sécurité

Soumis par fredericmazue le

Ceci selon un rapport rédigé par l'institut allemand Fraunhofer pour la sécurité des technologies d'information et présenté dans un communiqué. Si le communiqué de présentation est écrit en allemand, le rapport est écrit en anglais et il comporte des informations techniques intéressantes.

Quand un utilisateur installe un antivirus dans son smartphone, c'est bien évidemment parce qu'il recherche la sécurité. Malheureusement, d'après ce document, les choses peuvent aller différemment, car bon nombre de ces outils comportent des failles qui, exploitées peuvent aboutir à la perte du contrôle de l'appareil.

Les possibilités sont nombreuses : attaque de type man-in-the-middle pour injecter des malwares au cours de la mise à jour de l'antimalware, attaque en déni de service, ou même transformation en ransomware. En effet sur l'un de ces outils, il est possible d'activer par un simple SMS le verrouillage qui normalement protège l'appareil en cas de perte ou de vol.

Les éditeurs, contactés par Fraunhofer, ont déjà corrigé ces failles, ou sont en train de le faire.

WordPress : une faille dans le plugin JetPack menace plus d'un million de sites

Soumis par fredericmazue le
Image

Dans un billet la société de sécurité Sucuri met en garde les responsables de sites WordPress contre la présence d'une vulnérabilité XSS dans le très populaire plugin JetPack, utilisé par plus d'un million de sites.

Plus précisément, la vulnérabilité se situe dans le module Shortcode Embeds Jetpack qui permet aux utilisateurs d'intégrer des vidéos externes, des images, des documents, des tweets et d’autres ressources à leur contenu. Si ce module n'est pas utilisé, le site n'est pas vulnérable. Sinon, la faille permet d'injecter du JavaScript malveillant dans les commentaires des contenus.

Une telle injection peut servir à voler des cookies de sessions, dont celui de l'administrateur, rediriger les visiteurs vers des sites hébergeant des contenus malveillants, ou encore injecter du spam SEO.

Toutes les versions de JetPack depuis 2012 sont touchées. Le billet cité plus haut donne d'intéressants détails techniques sur cette vulnérabilité et la manière de l'exploiter.

Les auteurs de JetPack ont déjà publié des correctifs qui devraient être appliqués d'urgence sur les sites dont le mécanisme de mise à jour automatique de WordPress n'est pas activé.