faille

Des vulnérabilités critiques exploitables à distance affectent certains véhicules BMW et sont susceptibles de mettre en danger leurs passagers

Soumis par fredericmazue le

Il y a quelques jours, la société Computest a révélé l'existence de vulnérabilités touchant des véhicules Volkswagen et Audi. Aujourd'hui, c'est la société Tencent Keen Security Lab qui révèle de graves vulnérabilités dans certains véhicules BMW.

Ces vulnérabilités sont annoncées dans un billet de blog et décrites en détails dans un document technique.

Des vulnérabilités, il y a en tous azimuts, ou plus exactement toutes connectivités : USB, Bluetooth et GSM. Certaines de ces vulnérabilités sont exploitables à distance. Les chercheurs de Tencent Keen Security Lab ont montré qu'il était possible de réaliser une attaque de type 'homme du milieu' (man in the middle) en brouillant le signal GSM légitime et en forçant le système à se connecter à un réseau GSM malveillant.

Lorsqu'il s'agit d'attaques visant à provoquer un crash du système multimédia du véhicule, par exemple, on peut encore penser que tout cela n'est pas bien grave. Cependant, il semble que de telles attaques puissent provoquer le crash du véhicule tout court, et là c'est une autre affaire.

Selon les chercheurs, des messages de diagnostics peuvent ainsi être envoyés à divers composants électroniques du véhicule, et forcer leur redémarrage. Normalement, ce type de message est envoyé uniquement lorsque le véhicule est à l'arrêt, en  maintenance au garage.

Il n'existe toutefois pas de protection pour que tels messages soient ignorés lorsque le véhicule roule. Sur ces voitures modernes, le bon fonctionnement des composants mécaniques dépend du bon fonctionnement des composants électroniques qui les pilotent. Ce qui laisse envisager des attaques mettant en danger physique les passagers de ces voitures.

BWM a reconnu l'existence de ces vulnérabilités et a commencé à écrire et à déployer des correctifs. Correctifs qui ne peuvent à priori pas être appliqués par les propriétaires des véhicules, mais seulement lors d'opération de maintenance au garage.

Le tableau ci-dessous récapitule les véhicules vulnérables selon Tencent Keen Security Lab qui n'a bien sûr pas testé tous les véhicules de la marque. Il est donc possible que d'autres modèles soient impactés.

Commentaire actu

Anonyme (non vérifié)

Et c'est les mêmes ingés qui nous promettent que les centrales nucléaires sont sûres, les produits chimiques non toxiques, et les IA fondamentalement gentilles 

Ce serait drôle si ce n'était pas à pleurer de bétise

mer, 30 Mai 2018 - 16:41 Permalien

Windows, Linux, BSD, macOS : une seule faille pour les hacker tous

Soumis par fredericmazue le

Le rêve de tous les cybercriminels : une vulnérabilité permettant de hacker n'importe quel système, ou presque. Fort heureusement ça n'existe pas pensez-vous... Vous avez tort. La vulnérabilité existe. Elle est répertoriée CVE-2018-8897 et le CERT met en garde contre elle. Cette vulnérabilité a été découverte par les chercheurs Nick Peterson d'Everdox Tech et Nemanja Mulasmajic de Triplefault.io. Il la présenteront lors de Black Hat 2018, et, en attendant, ils en expliquent l'essentiel dans ce document technique.

Windows, les principales distributions Linux, les systèmes BSD (FreeBSD et DragonFly BSD, mais semble-t-il pas NetBSD et OpenBSD), macOS, sont tocuhés. Les systèmes virtualisés sont touchés également, Xen, KVM et VMware étant vulnérables selon le CERT. De son côté VMware précise que ses hyperviseurs ne sont pas touchés, mais que certains de ses produits, tels que  VMware vCenter Server, VMware Data Protection,  VMware vSphere Integrated Containers ou encore VMware vRealize Automation le sont effectivement.

En quoi consiste cette faille ?

Red Hat explique : Les processeurs modernes fournissent une infrastructure de débogage, utilisée par les concepteurs de systèmes et les développeurs d'applications pour déboguer leur logiciel. Elle comprend un ensemble de registres de débogage (DR0 ... DR7) et d'autres registres spécifiques à la machine (MSR). Un utilisateur peut configurer ces registres pour surveiller les événements, y compris l'accès à la mémoire (lecture ou écriture), l'exécution des instructions et l'accès aux ports d'Entrées/Sorties. Lorsqu'un tel événement se produit pendant l'exécution du programme, le processeur déclenche une exception de débogage (#DB) pour transférer le contrôle d'exécution au logiciel de débogage (par exemple, gdb). Celui-ci intercepte l'exception de débogage et permet à un développeur d'examiner l'état d'exécution du programme. Par exemple, pour surveiller l'accès à la mémoire en lecture / écriture à l'adresse '0x4007c7', l'utilisateur stocke l'adresse '0x4007c7' dans l'un des registres de débogage DR0 ... DR3, et le processeur lève #DB quand l'emplacement de mémoire '0x4007c7' est accédé pendant l'exécution de programme. Cet adressage dans le registre de débogage s'appelle Breakpoint.

        Mov% DR0, 0x4007c7

Généralement, les exceptions sont levées à la limite de l'instruction. Toutes les instructions précédant celle causant l'exception peuvent être complétées et celle causant l'exception est bloquée, de sorte qu'il est possible reprendre l'exécution une fois l'exception traitée. Dans quelques cas où l'instruction provoque un changement de tâche ou un changement de pile, ces exceptions sont déclenchées après l'instruction; notamment, l'instruction provoquant l'exception est alors autorisée à se terminer, comme cela se produit avec MOV SS ou POP SS.

Le CERT précise : Si l'instruction suivant l'instruction MOV SS ou POP SS est une instruction comme SYSCALL, SYSENTER, INT 3, etc. qui transfère le contrôle au système d'exploitation au niveau de privilège actuel (CPL) <3, une exception de débogage est délivrée après la fin du transfert à CPL <3. De telles exceptions #DB différées par MOV SS et POP SS peuvent entraîner un comportement inattendu.

Par conséquent, dans certaines circonstances, une exception de débogage pointant vers des données dans un anneau inférieur (pour la plupart des systèmes d'exploitation, niveau noyau 0 Ring) est disponible pour les composants du système d'exploitation dans Ring 3 Cela peut permettre à un attaquant d'utiliser les API du système d'exploitation pour accéder aux informations sensibles de la mémoire ou contrôler les fonctions de bas niveau du système d'exploitation. 

En l'occurrence, une élévation de privilège est possible sous Windows (ce que Microsoft confirme) ou macOS, ou un invité KVM. Il est possible de faire planter des systèmes Linux.

A qui la faute ?

Aux développeurs, aux fabricants de processeurs Intel et AMD ? Plutôt aux fabricants. Selon le CERT qui soulignent que les développeurs d'OS ont pu mal interpréter une documentation potentiellement peu claire ainsi que des exemples d'utilisation de ces instructions peu clairs également. Tous les développeurs auraient donc été ainsi trompés. Néanmoins, les découvreurs de la faille ne dédouanent pas totalement les développeurs pour autant. Dans le document mentionné ci-dessous, ils écrivent : C'est une faille de sécurité sérieuse et un oubli de la part des fournisseurs de systèmes d'exploitation en raison d'une documentation floue et peut-être même incomplète sur les règles d'exception de l'instruction POP SS et de son interaction avec la sémantique des interruptions

Est-ce grave docteur ?

Ca l'a été même si, à priori, il fallait être connecté à un système pour pouvoir l'attaquer par cette vulnérabilité, ce qui limitait malgré tout les possibilités. Fort heureusement, tous les éditeurs de systèmes ont publiés des correctifs, qu'ils convient d'appliquer immédiatement, comme le bon sens le suggère.

Failles de type Meltdown et Spectre : Microsoft lance un Bug Bounty avec des récompenses à 250 000 dollars

Soumis par fredericmazue le

Les failles Spectre et Meltdown, révélées au début de cette année ont fait grand bruit et n'ont pas fini d'avoir des répercussions.

Pour mémoire ces failles concernent l'exécution spéculative des microprocesseurs. L'exécution spéculative est une stratégie d'anticipation des microprocesseurs modernes. L'exécution spéculative consiste à anticiper l'exécution au delà de deux instructions de branchement non résolues. Les résultats de ces instructions exécutées spéculativement sont conservés dans des registres. Si la prédiction du processeur a été correcte, il peut donner le résultat de l'exécution immédiatement, ce qui est une optimisation importante. Le problème de ce système que l'on peut résumer à un système de cache, est qu'il contient des failles, Meltdown et Spectre, qui finalement permettent à un processus de lire de la mémoire ne lui appartenant pas (et donc sans avoir théoriquement les droits pour le faire).

Microsoft a été extrêmement réactive lorsque des failles ont été révélées, en publiant très vite des correctifs remédiant à ce qui pouvait être corrigé, c'est-à-dire sans nécessiter en plus une mise à jour du microcode des microprocesseurs.

Toutefois Microsoft ne s'endort pas sur ses lauriers. En effet l'entreprise de Redmond a bien compris qu'avec Meltdown et Spectre de nouveaux types d'attaques arrivent dans le monde de la cybersécurité et que les cybercriminels chercheront à exploiter des vulnérabilités similaires.

C'est pourquoi Microsoft lance un Bug Bounty dont le but est d'identifier des failles de même type que Meltdown et Spectre.

L'exécution spéculative est vraiment une nouvelle classe de vulnérabilités, et nous nous attendons à ce que des recherches soient déjà en cours pour explorer de nouvelles méthodes d'attaque. Ce programme de primes vise à favoriser cette recherche et la divulgation coordonnée des vulnérabilités liées à ces problèmes, souligne Microsoft

Il y a quatre niveaux de récompenses. Les découvertes de vulnérabilités peuvent être récompensées par des primes jusqu'à hauteur de 250 000 dollars.

Niveau 1 : découverte de nouveau type d'attaque d'exécution spéculative. Jusqu'à 250 000 dollars de récompense.

Niveau 2 : contournement d'exécution spéculative sur Azure. Jusqu'à 200 000 dollars de récompense.

Niveau 3 : contournement de l'atténuation de la faille d'exécution spéculative mise en place sur Windows. Jusqu'à 200 000 dollars de récompense.

Niveau 4 : instance d'une vulnérabilité d'exécution spéculative connue dans Windows ou Edge. Jusqu'à 25 000 dollars de récompense.

Une vulnérabilité critique dans le framework Electron menace les utilisateurs de Skype et Slack (entre autres)

Soumis par fredericmazue le

Electron est un framework de développement d'applications HTML, CSS et JavaScript, basé sur Chromium et node.js. Des applications très populaires comme Skype ou Slack sont construites au dessus d'Electron, dans lequel une vulnérabilité critique vient d'être découverte. Cette vulnérabilité a été baptisée 'Vulnérabilité de gestionnaire de protocole'.

Un billet sur le blog d'Electron explique que seuls les utilisateurs sous Windows risquent d'être impactés, car avec ce système d'exploitation, les applications peuvent s'enregistrer comme gestionnaire par défaut pour un protocole spécialisé. Par exemple myapp://. Les utilisateurs sous macOS et Linux ne sont pas vulnérables, souligne le billet.

Cliquer sur un lien commençant par exemple par slack:// présent dans une page web ou un email permet de lancer l'application Slack sous Windows, mais en l'occurrence expose les utilisateurs à la vulnérabilité qui permet l'exécution de code à distance sur leur machine.

L'équipe d'Electron a déjà publié un correctif. Un porte-parole de Slack indique que les versions 3.0.3 et supérieures remédient déjà au problème. Un porte-parole de Microsoft indique que la dernière version de Skype atténue la vulnérabilité.

Tous les développeurs travaillant avec Electron doivent mettre le framework à jour. Bien entendu, tous les utilisateurs de Skype et Slack doivent mettre immédiatement leurs applications à jour.

Faille sur les processeurs : la grande panique

Soumis par fredericmazue le

Intel ne veut pas couler seul devant la faille annoncée sur de nombreux processeurs. Le fondeur reconnaît la faille mais dit explicitement qu’il n’est pas tout seul : d’autres fondeurs et éditeurs de systèmes d’exploitation sont susceptibles de subir cet exploit, incluant AMD et ARM. On ne saurait être plus clair. ARM a très rapidement confirmé le problème, mais pas sur l’ensemble des designs processeurs. Intel en dira plus sur la faille dès que les mises à jour des systèmes et des firmwares seront déployées. 

Microsoft et Google ont annoncé travailler pour les différents systèmes. Microsoft devrait fournir un correctif dans les prochaines heures. Apple a déjà corrigé la faille dans la dernière version du système : High Sierra. Pour les macOS plus ancien, Apple n’a pas fourni de précision. iOS pourrait aussi nécessiter un correctif. 

La baisse des performances, lié aux correctifs, ne serait pas importante et limitée à certains usages.

François Tonic

La correction d'une grave faille de sécurité dans les processeurs Intel entraînera une importante baisse de performance des systèmes d'exploitation

Soumis par fredericmazue le

L'affaire a été révélée hier par The Register. Tous les processeurs mis sur le marché par le fondeur Intel depuis 10 ans contiennent une grave faille de sécurité. Celle-ci oblige a réécrire les noyaux des systèmes d'exploitation et cela entraînera une baisse de performance de 5 à 30% selon les cas.

Cette faille a été découverte au moins depuis novembre 2017, mais jusqu'ici le secret était bien gardé. Les détails techniques restent sous embargo. Le problème se situe dans la gestion des pages de mémoire virtuelle par les processeurs Intel (AMD souligne que ses processeurs ne sont pas touchés par le problème).

En fonctionnement normal, un processus utilisateur (c'est-à-dire une application quelconque, comme un traitement de texte, un lecteur vidéo, etc.) dispose d'un espace mémoire. Une partie de cet espace est partagé avec le noyau du système d'exploitation qui y dépose du code, nécessaire notamment aux appels système. Lorsque le processus utilisateur veut par exemple écrire dans un fichier, il appelle une fonction du noyau, ce qui commence par l'exécution de code dans cette mémoire partagée, puis aboutit à l'exécution de code au coeur du noyau. Il y a, pour faire simple, plusieurs niveaux d'accès au noyau, appelés ring level. De ring level 3 pour le processus utilisateur à ring level 0 pour le coeur du noyau. La gestion des pages mémoire par le processeur fait que normalement un code qui s'exécute dans le ring level 3 ne peut pas lire le contenu des pages en ring level inférieur et surtout pas le ring level 0. Malheureusement la vulnérabilité fait que du code en ring level 3 peut finalement lire le contenu de la mémoire en ring level 0, ce qui revient à dire qu'il est possible potentiellement de voler en mémoire des données appartenant à d'autres processus.

Pour contourner ce problème, selon l'article de The Register, il n'existe qu'un seul moyen : réécrire les noyaux des systèmes d'exploitation afin qu'il n'y ait plus aucun partage mémoire entre le code au niveau utilisateur et le code noyau. Sont ainsi concernés les noyaux de Windows, de Linux et de macOS. Le revers de la médaille est que le système devra effectuer davantage de commutation de pages mémoire à l'exécution, ce qui va entraîner une chute des performances globales de 5 à 30%.

Des correctifs pour Linux ont déjà été écrits, mais avec des commentaires incompréhensibles dans le code afin de préserver les détails techniques de la vulnérabilité, toujours selon The Register. Microsoft en également en train de travailler à des correctifs, qui seront sans doute poussés dans le Tuesday Patch de ce mois. Apple fera à priori de même.

Microsoft patche dans l'urgence une vulnérabilité critique dans Malware Protection Engine

Soumis par fredericmazue le

Un anti-virus, ça sert à se protéger des programmes malveillants, virus, ransomware, etc. Du moins c'est ce qu'on se dit naïvement quand on en utilise un :-)

Seulement voilà, quand on y réfléchit, un anti-virus c'est un programme informatique qui, en tant que tel, est susceptible de contenir des vulnérabilités critiques qui, si elles sont exploitées, aboutiront à l'infection de la machine attaquée, via l'outil censé la protéger... Cette année, l'outil Windows Defender de Microsoft est sur la sellette à ce niveau. Après une première faille critique début mai, puis une seconde fin mai, voilà que Microsoft a du pousser dans l'urgence un correctif pour combler une troisième vulnérabilité critique dans Malware Protection Engine, le moteur d'analyse de Windows Defender, mais aussi de Endpoint Protection, Forefront et Exchange Server.

Cette faille est estampillée CVE-2017-11937. Un attaquant peut l'exploiter en donnant à analyser à Malware Protection Engine un fichier malicieusement conçu. L'exploit provoquera une corruption de la mémoire sur le système qui au final pourra permettre l'exécution de code arbitraire à distance.

Le correctif est poussé par Microsoft via Windows Update, il va sans dire que tous ceux qui ont désactivé l'installation automatique des mises à jour sur leurs machines doivent appliquer ce correctif immédiatement, même si, selon Microsoft, cette faille n'a pas encore été exploitée par les cybercriminels.

Android : la faille Janus permet de modifier le code d'une application sans modifier sa signature

Soumis par fredericmazue le

Cette faille, découverte par la société de sécurité belge GuardSquare, et décrite dans un billet permet à des pirates d'injecter discrètement du code malveillant dans des applications.

La racine du problème est qu'un fichier peut être un fichier APK valide et un fichier DEX valide en même temps, expliquent des découvreurs de la faille, qui pour cette raison l'ont baptisé Janus, du nom du dieu romain à deux faces.

D'une part, un fichier APK est une archive zip, qui peut contenir des octets arbitraires au début, avant ses entrées zip, le schéma de signature JAR ne prenant en compte que les entrées zip. Il ignore les octets supplémentaires lors du calcul ou de la vérification de la signature de l'application. D'autre part, un fichier DEX (pour Dalvik EXecutable) peut contenir des octets arbitraires à la fin, après les sections régulières. Un fichier peut donc être un fichier APK valide et un fichier DEX valide en même temps.

En théorie, la machine virtuelle Dalvik charge le fichier APK, extrait son fichier DEX, puis exécute son code. En pratique, la machine virtuelle peut charger et exécuter à la fois des fichiers APK et des fichiers DEX. Quand elle obtient un fichier APK, elle regarde toujours les octets magiques dans l'en-tête pour décider quel type de fichier il s'agit. S'il trouve un en-tête DEX, il charge le fichier en tant que fichier DEX. Sinon, il charge le fichier en tant que fichier APK contenant une entrée zip avec un fichier DEX. Elle peut donc mal interpréter des fichiers DEX / APK doubles.

Un attaquant peut tirer parti de cette dualité. Il peut ajouter un fichier DEX malveillant à un fichier APK sans affecter sa signature. La machine virtuelle Dalvik accepte alors le fichier APK en tant que mise à jour valide d'une version antérieure légitime de l'application et charge le code à partir du fichier DEX injecté.

GuardSquare a signalé cette faille à Google le 31 juillet 2017. Google a diffusé un correctif à ses partenaires dès novembre. Encore faut-il que le correctif arrive sur les terminaux des utilisateurs. Les Pixel, les Nexus, l’Essential Phone et le Nokia 3 en bénéficient déjà. Pour les autres appareils cela dépend, comme toujours, de la réactivité, pour ne pas dire du bon vouloir des constructeurs.

Commentaire actu

Anonyme (non vérifié)

Mon samsung sorti en septembre 2013 n'a plus de mises à jour de sécurité depuis juillet 2015, merci samsung pour ces centaines de failles béantes sur un smarthpone à 600 euros ! Le prochain sera un iphone, au moins il y a 5 ans de mises à jour de sécurité au minimum.

lun, 11 Déc 2017 - 16:30 Permalien

Une faille béante dans macOS High Sierra !

Soumis par fredericmazue le
Image

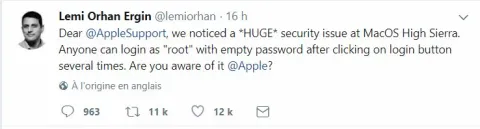
Cette faille qui touche la dernière version de macOS High Sierra (10.13.1 et la bêta 10.13.2) a été découverte par le chercher en sécurité Lemi Orhan Ergin, de la société Agile Software. Il est sans doute dommage que Lemi a dévoilé cette faille sur twitter avant d'en informer Apple. Car avec cette faille la root est ouverte à tous...

« N'importe qui peut se connecter en tant que "root" avec un mot de passe vide après avoir cliqué plusieurs fois sur le bouton de connexion » écrit Lemi

Effectivement c'est on ne peut plus simple :

  • Ouvrir les Préférences puis aller dans Utilisateurs et groupes
  • Cliquer sur l’icône cadenas en bas à gauche
  • Dans la fenêtre qui s'ouvre, remplacer l’identifiant par root
  • Répéter l’opération dans la nouvelle fenêtre qui apparaît

Tous les utilisateurs qui ont essayé confirment la présence de la faille. Et voilà vous être root sur la machine. Vous y avez tous les droits sans même avoir eu à taper le moindre mot de passe. Il n'y a pas que les malveillants qui ont accès physiquement aux machines qui peuvent sévir, car la faille peut tout aussi bien être exploitée à distance via l'écran partagé.

Il existe fort heureusement une parade pour protéger votre machine. Le fond du problème est que l'utilisateur root n'a pas de mot de passe par défaut. Il faut donc lui en attribuer un comme ceci : Dans l'utilitaire d'annuaire, déverrouillez le cadenas et rendez-vous dans le menu Edition | Modifier le mot de passe root, saisissez alors un mot de passe. Si l'utilisateur root n'existe pas, il faudra auparavant le créer.

Apple a reconnu le problème et travaille à un correctif.

[video:https://www.youtube.com/watch?v=vc3U-wiUYTo autoplay:0]

Sécurité : Microsoft tacle Google

Soumis par fredericmazue le

La vengeance est un plat qui se mange froid, c'est bien connu. Rappelez-vous, il y a plus de deux ans, Google dévoilait une faille zero day de Windows 8.1 dans le cadre de son Project Zero, ce qui avait fortement courroucé Microsoft.

La politique de Project Zero de Google est d'avertir l'éditeur de la présence d'une vulnérabilité dans l'un de ses logiciels et de publier la vulnérabilité 90 jours après, considéranr que ce délai ets suffisant pour mettre en place un correctif.

Mais dans le cas cité plus haut, Microsoft avait expliqué avoir besoin de plus de 90 jours pour combler la faille et avait demandé à Google de retarder sa publication. Ce qui a été refusé par un Google volontiers redresseur de torts en ce qui concerne les vulnérabilités des autres, mais pas toujours empressé à corriger les siennes.

Bref, les chercheurs en sécurité de Microsoft ont récemment découvert une vulnérabilité dans le navigateur Google Chrome. Une de ces vulnérabilités critiques qui permettent l'exécution de code à distance sur la machine attaquée et en l'occurrence donne à l'attaquant accès aux opérations en ligne de la victime : mails, documents et même sessions bancaires.

Un long billet de blog de Microsoft, très intéressant, donne les détails techniques de cette vulnérabilité.

Microsoft a signalé la vulnérabilité a Google qui a récompensé Redmond de 15 837 dollars dans le cadre de son programme de chasse aux bugs (bug bounty).

Microsoft salue la rapidité avec laquelle Google a corrigé la vulnérabilité : 4 jours. Mais quelle belle occasion de tacler Google en indiquant que le correctif a été publié sur GitHub avant que Chrome ne soit lui-même mis à jour :-) Autrement dit, pendant ce (court) laps de temps, tous les utilisateurs de Chrome étaient potentiellement vulnérables :-)

Les utilisateurs de Chrome et seulement eux, car pour l'occasion, Microsoft ne se prive pas d'enfoncer le clou en indiquant qu'une telle vulnérabilité n'aurait pas pu exister dans son navigateur Edge. C'est de bonne guerre :-)